

Aujourd'hui, nous allons commencer l'étude du protocole EIGRP, qui, tout comme l'étude de l'OSPF, est un sujet fondamental du cours CCNA.
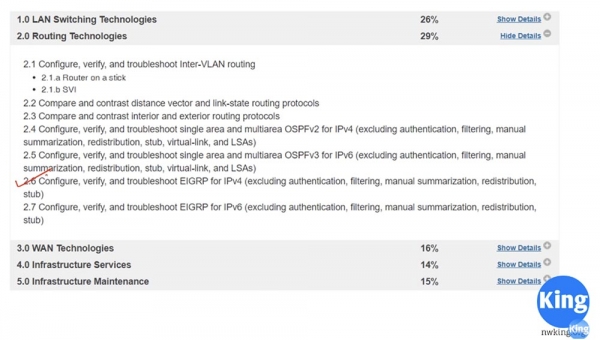
Nous reviendrons plus tard à la section 2.5, mais maintenant nous allons directement passer à la section 2.6 « Configuration, vérification et dépannage de l'EIGRP pour le protocole IPv4 (à l'exception de l'authentification, du filtrage, de la somme manuelle, de la redistribution et de la configuration stub) ».
Aujourd'hui, nous aurons un cours introductif au cours duquel je vous expliquerai le concept du protocole de routage interne avancé EIGRP, et lors des deux prochaines leçons, nous examinerons la configuration et le dépannage de ce protocole. Mais d'abord, je veux vous communiquer ce qui suit.
Au cours des dernières leçons, nous avons étudié l'OSPF. Maintenant, je veux que vous vous souveniez que lorsque nous avons étudié le protocole RIP il y a plusieurs mois, nous avons parlé des boucles de routage et des technologies qui empêchent le bouclage du trafic. Comment peut-on prévenir l'apparition de boucles de routage lors de l'utilisation de l'OSPF ? Peut-on utiliser des méthodes telles que le « poison des routes » ou le « horizon éclaté » pour cela ? Ce sont des questions auxquelles vous devez répondre par vous-même. Vous pouvez utiliser d'autres ressources thématiques, mais trouvez les réponses à ces questions. Je veux que vous appreniez à trouver des réponses par vous-même, en travaillant avec différentes sources, et je vous demanderai de laisser vos commentaires sous cette vidéo, afin que je puisse voir combien de mes élèves ont réussi cette tâche.
Qu'est-ce que l'EIGRP ? C'est un protocole de routage hybride qui combine les fonctionnalités utiles d'un protocole à vecteur de distance tel que le RIP et d'un protocole de suivi d'état de lien de type OSPF.
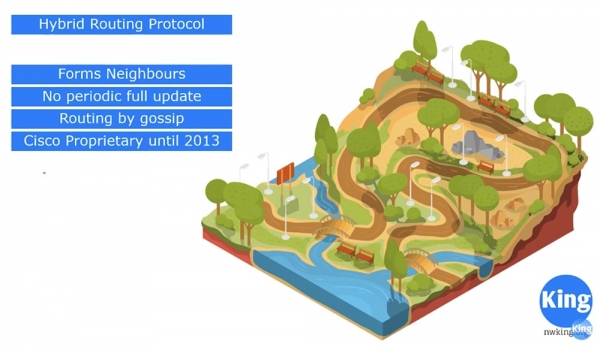
L'EIGRP est un protocole propriétaire de Cisco, qui a été rendu public en 2013. Ce protocole a emprunté à celui de suivi d'état de lien son algorithme d'établissement de voisinage, contrairement au RIP, qui ne crée pas de voisins. Le RIP échange également des tables de routage avec d'autres participants au protocole, tandis que l'OSPF établit d'abord un voisinage avant de commencer cet échange. L'EIGRP fonctionne de manière similaire.
Le protocole RIP effectue des mises à jour complètes de sa table de routage toutes les 30 secondes et diffuse des informations sur tous ses interfaces et routes à tous ses voisins. EIGRP ne réalise pas de mise à jour complète périodique des informations, utilisant plutôt le concept de diffusion de messages Hello, comme le fait OSPF. Toutes les quelques secondes, il envoie un message Hello pour s'assurer que le voisin est toujours « vivant ».
Contrairement au protocole de vecteur de distance, qui étudie toute la topologie du réseau avant de prendre une décision concernant la création d'un chemin, EIGRP, semblable à RIP, établit des chemins sur la base de rumeurs. Quand je parle de « rumeurs », je veux dire que lorsqu'un voisin communique quelque chose, EIGRP l'accepte sans réserve. Par exemple, si un voisin dit qu'il sait comment atteindre 10.1.1.2, EIGRP lui fait confiance sans demander : « D'où sais-tu cela ? Parle-moi de la topologie de tout le réseau ! ».
Jusqu'en 2013, si vous utilisiez uniquement l'infrastructure Cisco, vous pouviez utiliser EIGRP, car ce protocole a été créé en 1994. Cependant, de nombreuses entreprises, même en utilisant des équipements Cisco, ne souhaitaient pas travailler avec ce protocole. À mon avis, EIGRP est aujourd'hui le meilleur protocole de routage dynamique, car il est beaucoup plus facile à utiliser, mais les gens préfèrent encore OSPF. Je pense que cela est lié au fait qu'ils ne veulent pas se « lier » aux produits Cisco. Mais Cisco a rendu ce protocole public car il prend en charge le matériel réseau de fabricants tiers, comme Juniper, et si vous vous associez avec une entreprise qui n'utilise pas d'équipements Cisco, vous ne rencontrerez aucun problème.
Faisons un petit aperçu de l'histoire des protocoles réseau.
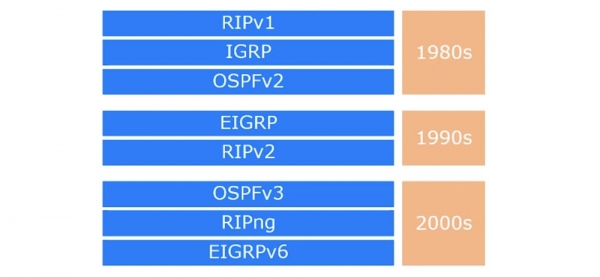
Le protocole RIPv1, apparu dans les années 1980, avait un certain nombre de limitations, comme un nombre maximal de sauts égal à 16, ce qui ne permettait pas le routage dans de vastes réseaux. Peu après, le protocole de routage intérieur IGRP, qui était bien meilleur que RIP, a été développé. Cependant, il était plus un protocole de vecteur de distance qu'un protocole d'état de lien. À la fin des années 80, un standard ouvert a vu le jour : le protocole d'état de lien OSPFv2 pour le protocole IPv4.
Au début des années 90, Cisco a décidé qu'il était nécessaire d'améliorer le protocole IGRP et a lancé un protocole de routage interne amélioré, l'EIGRP. Il s'est révélé beaucoup plus efficace que l'OSPF, car il combinait les caractéristiques de RIP et d'OSPF. Lorsque nous commencerons son étude, vous verrez qu'il est beaucoup plus facile de configurer l'EIGRP que l'OSPF. Cisco a veillé à concevoir un protocole permettant une convergence du réseau aussi rapide que possible.
À la fin des années 90, une version mise à jour et sans classe du protocole RIPv2 a été publiée. Dans les années 2000, la troisième version de l'OSPF, RIPng et EIGRPv6 sont apparus, prenant en charge le protocole IPv6. Le monde s'approche progressivement d'une transition complète vers IPv6, et les développeurs de protocoles de routage souhaitent être prêts pour cela.
Si vous vous souvenez, nous avons étudié que lors du choix du chemin optimal, le protocole RIP, en tant que protocole de vecteur de distance, ne prend en compte qu'un seul critère : le nombre minimal de sauts, ou la distance minimale jusqu'à l'interface de destination. Ainsi, le routeur R1 choisira un chemin direct vers le routeur R3, même si la vitesse sur ce chemin est de 64 kbit/s — bien inférieure à celle du chemin R1-R2-R3, qui est de 1544 kbit/s. Le protocole RIP considérera le chemin lent d'un saut comme optimal, par rapport à un chemin rapide d'une distance de 2 sauts.
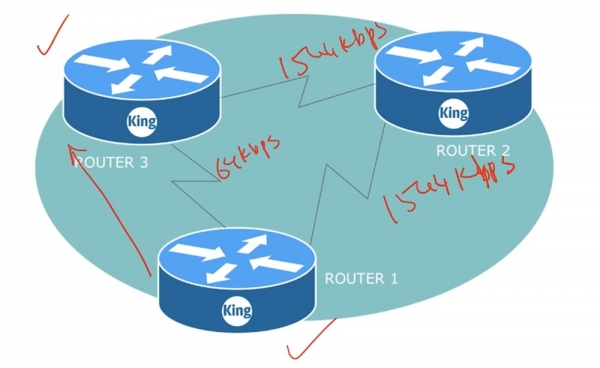
L'OSPF étudiera toute la topologie du réseau et décidera d'utiliser le chemin passant par le routeur R2 pour communiquer avec le routeur R3 en tant que chemin plus rapide. Le protocole RIP utilise le nombre de sauts comme métrique, alors que la métrique de l'OSPF est le coût, qui est dans la plupart des cas proportionnel à la bande passante du canal.
EIGRP se concentre également sur le coût du chemin, cependant, sa métrique est beaucoup plus complexe que celle de l'OSPF et repose sur de nombreux facteurs, y compris la bande passante Bandwidth, le délai Delay, la fiabilité Reliability, la charge Loading et la taille maximale des paquets MTU. Par exemple, si un nœud est plus chargé que les autres, l'EIGRP analysera la charge de l'ensemble du chemin et choisira un autre nœud avec une charge inférieure.
Dans le cours CCNA, nous ne tiendrons compte que de facteurs de formation de métrique tels que la bande passante Bandwidth et le délai Delay, c'est exactement ceux-là que la formule de métrique utilisera.
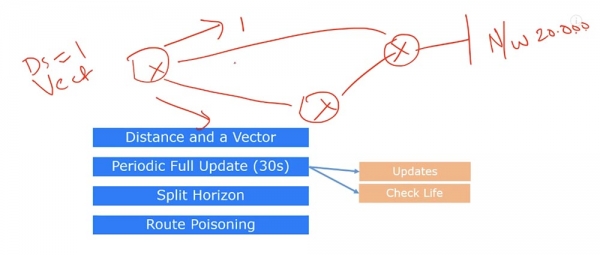
Le protocole de routage à vecteur de distance RIP utilise deux concepts : la distance et la direction. Si nous avons 3 routeurs, et que l'un d'eux est connecté au réseau 20.0.0.0, le choix se fera en fonction de la distance - soit le nombre de sauts, ici 1 saut, et de la direction, c'est-à-dire quel chemin - supérieur ou inférieur - emprunter pour envoyer le trafic.
De plus, RIP utilise une mise à jour périodique des informations, en diffusant une table de routage complète sur tout le réseau toutes les 30 secondes. Cette mise à jour remplit deux fonctions. La première est la mise à jour proprement dite de la table de routage, la seconde est la vérification de la viabilité du voisin. Si un appareil ne reçoit pas de mise à jour de réponse ou de nouvelles informations de route de son voisin au cours de 30 secondes, il comprend que la route vers le voisin ne peut plus être utilisée. Le routeur envoie une mise à jour toutes les 30 secondes pour savoir si le voisin est toujours 'vivant' et si la route est toujours valide.
Comme je l'ai dit, pour éviter les boucles de routage, on utilise la technologie Split Horizon. Cela signifie que la mise à jour n'est pas renvoyée à l'interface d'où elle est arrivée. La deuxième technologie pour éviter les boucles est le Route Poison. Si la connexion avec le réseau 20.0.0.0 illustré sur l'image est interrompue, le routeur auquel il était connecté envoie aux voisins une 'route empoisonnée', indiquant que ce réseau est désormais accessible en 16 sauts, c'est-à-dire pratiquement injoignable. Voici comment fonctionne le protocole RIP.
Comment fonctionne donc EIGRP ? Si vous vous souvenez des leçons sur OSPF, ce protocole remplit trois fonctions : établit le voisinage, met à jour la base de données LSDB en fonction des changements dans la topologie du réseau grâce aux LSA, et construit la table de routage. L'établissement du voisinage est une procédure assez complexe, qui utilise de nombreux paramètres. Par exemple, la vérification et le changement de connexion 2WAY - certaines connexions restent en état de communication bidirectionnelle, d'autres passent à l'état FULL. Contrairement à OSPF, dans le protocole EIGRP, cela ne se produit pas - il vérifie seulement 4 paramètres.
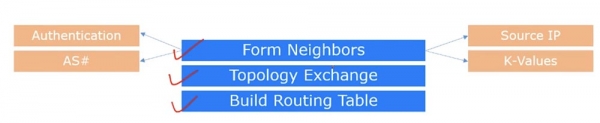
Comme OSPF, ce protocole envoie un message Hello toutes les 10 secondes, contenant 4 paramètres. Le premier est un critère d'authentification, s'il a été préalablement configuré. Dans ce cas, tous les appareils établissant un voisinage doivent avoir les mêmes paramètres d'authentification.
Le deuxième paramètre sert à vérifier l'appartenance des appareils à un même système autonome, c’est-à-dire que pour établir un voisinage via le protocole EIGRP, les deux appareils doivent avoir le même numéro de système autonome. Le troisième paramètre sert à vérifier que les messages Hello sont envoyés depuis une même adresse IP source.
Le quatrième paramètre est utilisé pour vérifier la correspondance des coefficients variables K-Values. Le protocole EIGRP utilise 5 de ces coefficients, de K1 à K5. Si vous vous en souvenez, avec une valeur K=0, les paramètres sont ignorés, tandis qu'avec K=1, les paramètres sont utilisés dans la formule de calcul de la métrique. Ainsi, les valeurs K1-5 pour différents appareils doivent être identiques. Dans le cours CCNA, nous prendrons les valeurs de ces coefficients par défaut : K1 et K3 sont égaux à 1, tandis que K2, K4 et K5 sont égaux à 0.
Donc, si ces 4 paramètres correspondent, EIGRP établit des relations de voisinage et les appareils s’inscrivent mutuellement dans la table de voisins. Ensuite, des modifications sont apportées à la table de topologie.
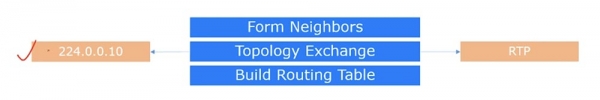
Tous les messages Hello sont envoyés à l'adresse IP multicast 224.0.0.10, et les mises à jour, selon la configuration, sont envoyées à des adresses unicast des voisins ou à l'adresse multicast. Cette mise à jour ne passe pas par UDP ou TCP, mais utilise un autre protocole appelé RTP, Reliable Transport Protocol, ou « protocole de transport fiable ». Ce protocole vérifie si le voisin a reçu la mise à jour et, comme l'indique son nom, sa fonction clé est d'assurer la fiabilité de la communication. Si la mise à jour n'est pas parvenue au voisin, la transmission sera répétée jusqu'à ce qu'il la reçoive. Dans OSPF, il n'existe pas de mécanisme pour vérifier l'appareil récepteur, donc le système ne sait pas si les appareils voisins ont reçu la mise à jour ou non.
Comme vous vous en souvenez, RIP envoie une mise à jour complète de la topologie du réseau toutes les 30 secondes. EIGRP ne le fait que si un nouvel appareil apparaît dans le réseau ou si des modifications ont eu lieu. Si la topologie d'un sous-réseau change, le protocole enverra une mise à jour, mais pas de la table de topologie complète, seulement ceux correspondant à ce changement. Si un sous-réseau change, seule sa topologie sera mise à jour. Cela ressemble à une mise à jour partielle qui se produit lorsque cela est nécessaire.
Comme vous le savez, OSPF envoie des LSA toutes les 30 minutes, indépendamment des changements survenus dans le réseau. EIGRP n'enverra aucune mise à jour pendant une longue période tant qu'aucun changement ne se produira dans le réseau. C'est pourquoi EIGRP est bien plus efficace qu'OSPF.
Après que les routeurs ont échangé des paquets de mise à jour, la troisième étape commence : la formation de la table de routage basée sur la métrique, qui est calculée selon la formule illustrée ci-dessous. Elle calcule le coût et, en fonction de ce coût, prend une décision.
Supposons que R1 ait envoyé un Hello au routeur R2, et que ce dernier ait renvoyé un Hello au routeur R1. Si tous les paramètres sont identiques, les routeurs créent une table de voisins. Dans cette table, R2 enregistre le routeur R1, tandis que R1 crée une entrée pour R2. Ensuite, le routeur R1 envoie une mise à jour au réseau connecté 10.1.1.0/24. Dans la table de routage, cela apparaît comme des informations sur l'adresse IP du réseau, l'interface du routeur qui est connectée à elle, et le coût du chemin via cette interface. Comme vous vous en souvenez, le coût EIGRP est de 90, suivi de la valeur de distance Distance value, dont nous discuterons plus tard.
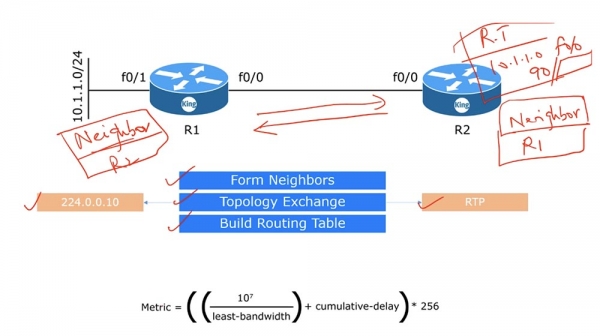
La formule de métrique complète est beaucoup plus complexe, car elle inclut les valeurs des coefficients K et diverses transformations. Le site Web de Cisco présente la formule complète, cependant, si vous remplacez les valeurs des coefficients par défaut, elle se transforme en une forme plus simple : la métrique sera égale à (bande passante + Délai) * 256.
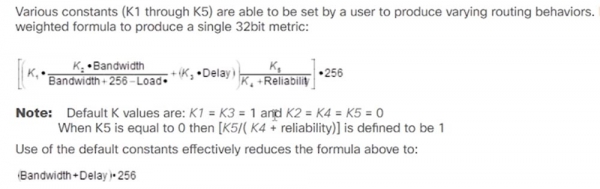
Nous utiliserons cette version simplifiée de la formule pour calculer la métrique, où la bande passante en kilobits est égale à 107, divisé par la bande passante la plus faible de toutes les interfaces menant au réseau de destination least-bandwidth, tandis que la latence cumulative-delay est la latence totale en dizaines de microsecondes sur toutes les interfaces menant au réseau de destination.
En étudiant EIGRP, nous devons comprendre quatre définitions : Feasible Distance (distance réalisable), Reported Distance (distance annoncée), Successor (routeur voisin avec le coût de chemin le plus faible vers le réseau de destination) et Feasible Successor (routeur voisin de secours). Pour comprendre ce qu'ils signifient, considerons la topologie de réseau suivante.
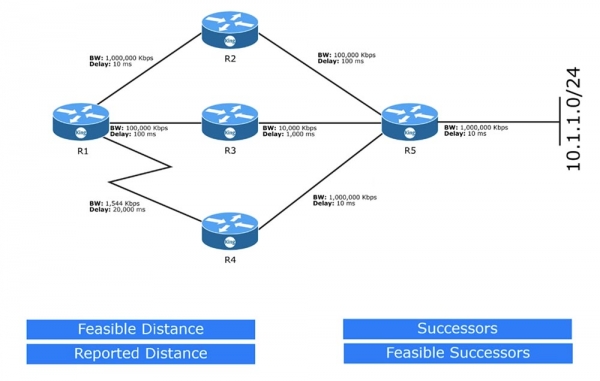
Commençons par créer la table de routage R1 dans le but de choisir le meilleur chemin vers le réseau 10.1.1.0/24. Près de chaque appareil, la bande passante en kbit/s et la latence en ms sont indiquées. Nous utilisons des interfaces GigabitEthernet avec une bande passante de 100 Mbps, soit 1000000 kbit/s, des interfaces FastEthernet à 100000 kbit/s, des interfaces Ethernet à 10000 kbit/s et une interface série à 1544 kbit/s. Ces valeurs peuvent être consultées en vérifiant les caractéristiques des interfaces physiques correspondantes dans les paramètres du routeur.
La bande passante des interfaces série est par défaut de 1544 kbit/s, et même si vous disposez d'une ligne de 64 kbit/s, la bande passante restera de 1544 kbit/s. Par conséquent, en tant qu'administrateur réseau, vous devez vous assurer d'utiliser la bonne valeur de bande passante. Pour une interface spécifique, cela peut être défini à l'aide de la commande bandwidth, et avec la commande delay, vous pouvez modifier la valeur par défaut de la latence. Vous n'avez pas à vous inquiéter des valeurs de bande passante par défaut pour les interfaces GigabitEthernet ou Ethernet, mais faites attention au choix de la vitesse de la ligne si vous utilisez une interface série.
Notez que dans ce schéma, la latence est indiquée en millisecondes ms, mais en réalité, il s'agit de microsecondes ; je n'ai tout simplement pas la lettre μ pour indiquer correctement les microsecondes μs.
Faites attention au point suivant. Si vous entrez la commande show interface g0/0, le système affichera la latence en dizaines de microsecondes, et non simplement en microsecondes.
Nous examinerons ce point plus en détail dans la prochaine vidéo dédiée à la configuration d'EIGRP. Pour l'instant, souvenez-vous que lorsque nous insérons les valeurs de latence dans la formule, 100 μs se transforme en 10, car la formule utilise des dizaines de microsecondes et non des unités.
Sur le schéma, je marquerai les interfaces avec des points rouges, aux quais se rapportent les débits et latences affichés.
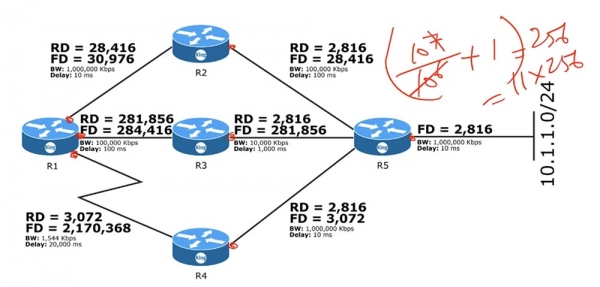
Tout d'abord, nous devons déterminer la distance possible, Feasible Distance. C'est la métrique FD qui se calcule à l'aide d'une formule. Pour le segment allant de R5 au réseau externe, nous devons diviser 107 par 106, ce qui nous donne 10. À cette valeur de bande passante, nous devons ajouter une latence égale à 1, car nous avons 10 microsecondes, soit un dizaine. La valeur obtenue de 11 doit être multipliée par 256, ce qui signifie que la valeur de la métrique sera 2816. Voilà la valeur FD pour ce segment de réseau.
Cette valeur sera envoyée par le routeur R5 au routeur R2, et pour R2, elle deviendra la distance déclarée, Reported Distance, c'est-à-dire la valeur qui lui a été communiquée par un voisin. Ainsi, la distance déclarée RD pour tous les autres dispositifs sera égale à la distance possible FD de l'appareil qui l'a communiquée.
Le routeur R2 effectue des calculs FD avec ses propres données, c'est-à-dire qu'il divise 107 par 105 et obtient 100. Ensuite, il ajoute à cette valeur la somme des latences sur le chemin vers le réseau externe : la latence de R5, égale à un dizaine de microsecondes, et sa propre latence, équivalente à dix dizaines. La latence totale sera de 11 dizaines de microsecondes. Nous l'ajoutons à la centaine obtenue et avons alors 111, nous multiplions cette valeur par 256 et obtenons FD=28416. De manière similaire, le routeur R3 obtient après calcul FD=281856. Le routeur R4 calcule FD=3072 et le transmet à R1 en tant que RD.
Veuillez noter que le routeur R1, lors du calcul de la FD, n'utilise pas sa propre bande passante de 1000000 kbit/s dans la formule, mais la bande passante inférieure du routeur R2, qui est de 100000 kbit/s, car la formule utilise toujours la bande passante minimale de l'interface menant au réseau de destination. Dans ce cas, sur le chemin vers le réseau 10.1.1.0/24 se trouvent les routeurs R2 et R5, mais comme la bande passante du cinquième routeur est plus élevée, la formule utilise la valeur minimale de la bande passante du routeur R2. La latence totale sur le chemin R1-R2-R5 est de 1+10+1 (décimales) = 12, la bande passante effective est de 100, et la somme de ces nombres multipliée par 256 donnera la valeur FD=30976.
Ainsi, tous les appareils ont calculé la FD de leurs interfaces, et le routeur R1 dispose de 3 chemins vers le réseau de destination. Ce sont les chemins R1-R2, R1-R3 et R1-R4. Le routeur choisit la valeur minimale de la distance FD, qui est de 30976 – c'est le chemin vers le routeur R2. Ce routeur devient le Successor, ou « successeur ». La table de routage indique également le Feasible Successor (successeur de secours) – cela signifie qu’en cas de rupture de la connexion entre R1 et le Successor, le routage sera effectué via le routeur de secours Feasible Successor.
Les Feasible Successors sont désignés selon une seule règle : la distance déclarée RD de ce routeur doit être inférieure à la FD du routeur sur le chemin menant au Successor. Dans notre cas, R1-R2 a une FD=30976, la RD sur le chemin R1-K3 est de 281856, et la RD sur le chemin R1-R4 est de 3072. Comme 3072 < 30976, le routeur R4 est choisi comme Feasible Successor.
Cela signifie qu'en cas de rupture de connexion sur le chemin R1-R2, le trafic vers le réseau 10.1.1.0/24 sera redirigé par le chemin R1-R4-R5. Le basculement de chemin avec RIP prend plusieurs dizaines de secondes, avec OSPF – plusieurs secondes, et en EIGRP cela se produit instantanément. C'est un autre avantage d'EIGRP par rapport à d'autres protocoles de routage.
Que se passe-t-il si la connexion avec Successor et Feasible Successor est interrompue en même temps ? Dans ce cas, EIGRP utilise l'algorithme DUAL, qui peut calculer un chemin de secours via un successeur probable. Cela peut prendre quelques secondes, pendant lesquelles EIGRP trouve un autre voisin pouvant être utilisé pour transmettre le trafic et ajoute ses informations dans la table de routage. Ensuite, le protocole reprend son fonctionnement normal pour assurer le routage.
Merci de rester avec nous. Aimez-vous nos articles ? Voulez-vous voir plus de contenus intéressants ? Soutenez-nous en passant une commande ou en recommandant à vos amis. 30% de réduction pour les utilisateurs de Habr sur un équivalent unique des serveurs d'entrée de gamme, conçu spécialement pour vous : (options disponibles avec RAID1 et RAID10, jusqu'à 24 cœurs et jusqu'à 40 Go DDR4).
Dell R730xd à moitié prix ? Uniquement chez nous aux Pays-Bas ! Dell R420 — 2x E5-2430 2.2GHz 6C 128Go DDR3 2x960Go SSD 1Gbps 100To — à partir de 99 $ ! Lisez sur
Source : habr.com
