

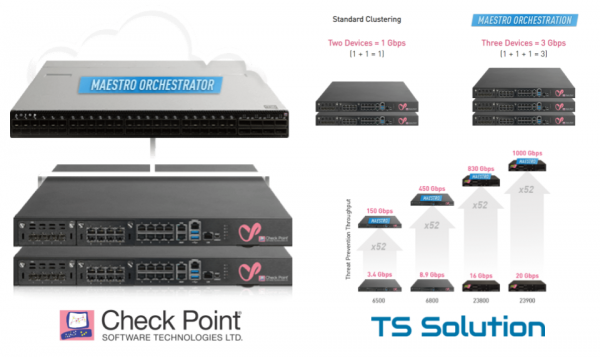
La société Check Point a débuté 2019 de manière dynamique en annonçant plusieurs nouveautés. Il est difficile de tout couvrir dans un seul article, alors commençons par l'essentiel — . Maestro est une nouvelle plateforme évolutive qui permet d'augmenter la "puissance" du portail de sécurité à des niveaux « indécents » et de manière pratiquement linéaire. Cela est bien entendu réalisé grâce à l'équilibrage de la charge entre les différents portails qui fonctionnent dans un cluster, comme une entité unique. Certains pourraient dire — «C'était ! Il existe déjà des plateformes blades 44000/64000». Cependant, Maestro est tout autre chose. Dans cet article, j'essaierai brièvement d'expliquer ce que c'est, comment cela fonctionne et comment cette technologie peut aider à réduire les coûts de protection du périmètre réseau.
Avant — Après
La meilleure manière de comprendre la différence entre la nouvelle plateforme évolutive et les anciennes bonnes 44000/64000 est de regarder l'image ci-dessous :
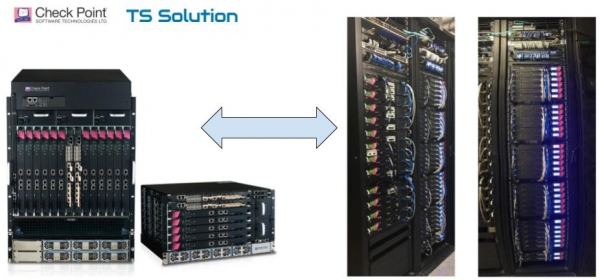
La différence est évidente.
Ancienne plateforme Check Point 44000/64000
Comme on peut le voir sur l'image ci-dessus, la première option est une plateforme fixe (châssis), dans laquelle il est possible d'insérer un nombre limité de modules spécialisés “blades” (Check Point SGM). Tout cela est connecté à Security Switch Module (SSM), qui équilibre le trafic entre les portails. L'image ci-dessous présente plus en détail les composants de cette plateforme :
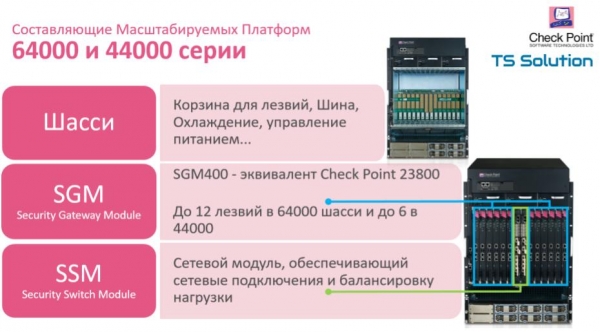
C'est une excellente plateforme si vous savez exactement quelle performance vous avez besoin actuellement et dans quelles limites elle peut croître. Cependant, en raison du facteur de forme fixe (12 ou 6 blades), vous êtes limité dans votre capacité d'expansion ultérieure. De plus, vous êtes contraint d'utiliser uniquement des blades SGM, sans possibilité de connecter des appliances standard dont la gamme de modèles est bien plus large. Avec l'arrivée de Maestro Hyperscale Network Security , la situation change radicalement.
La nouvelle plateforme Check Point Maestro Hyperscale Network Security
Check Point Maestro a été présenté pour la première fois le 22 janvier lors de la conférence CPX à Bangkok. Les principales caractéristiques sont visibles sur l'image ci-dessous :
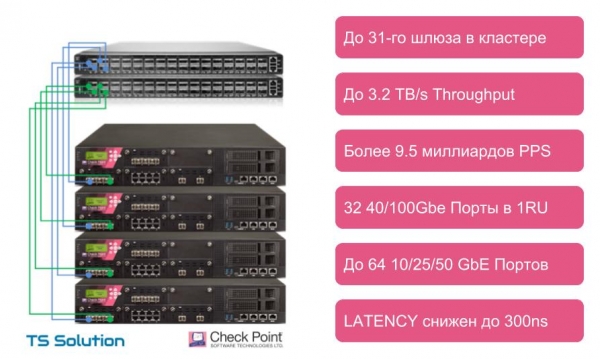
Comme on peut le constater, l'avantage principal de Check Point Maestro est la possibilité d'utiliser des passerelles standard (appliance) pour l'équilibrage. Autrement dit, nous ne sommes plus limités par les lames SGM. La charge peut être répartie entre n'importe quel appareil à partir du modèle 5600 (les modèles SMB et les châssis 44000/64000 ne sont pas pris en charge). L'image ci-dessus montre les principales métriques qui peuvent être atteintes avec la nouvelle plateforme. Nous pouvons combiner en une seule ressource de calcul. jusqu'à 31! passerelles.Votre « pare-feu » peut maintenant ressembler à ceci :
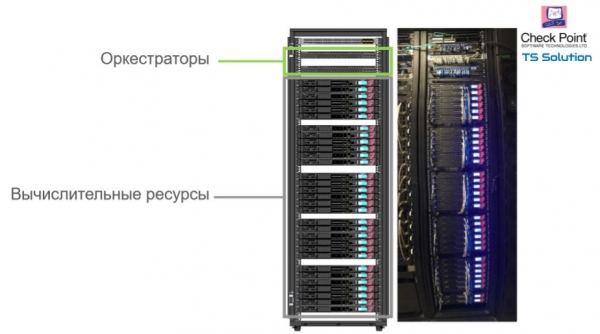
Maestro Hyperscale Orchestrator
Je suis sûr que beaucoup d'entre vous se posent déjà la question : «Qu'est-ce que cet Orchestrateur ?» Eh bien, faites sa connaissance. Maestro Hyperscale Orchestrator — c'est précisément ce dispositif qui gère l'équilibrage de la charge. Ce dispositif est équipé du système d'exploitation Gaia R80.20 SP. Actuellement, il existe deux modèles d'Orchestrateurs : MHO-140 et MHO-170. Les caractéristiques sont illustrées dans l'image ci-dessous :
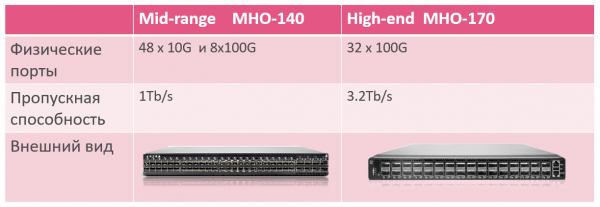
À première vue, cela peut sembler être un simple commutateur. En réalité, c'est un « commutateur + équilibreur + système de gestion des ressources ». Tout en une seule boîte.
Ces Orchestrateurs se connectent aux passerelles. Dans le cas où les équilibrages sont en configuration tolérante aux pannes, chaque passerelle se connecte à chaque orchestrateur. Une connexion en fibre (sfp+ / qsfp+ / qsfp28+) ou un câble DAC (Direct Attach Copper) peut être utilisé pour la connexion. Par conséquent, il doit naturellement y avoir un lien de synchronisation entre les orchestrateurs :
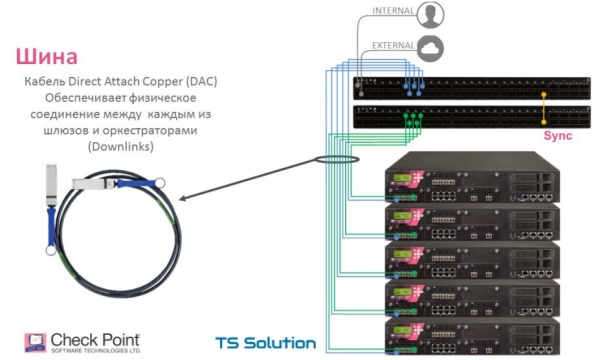
L'image ci-dessous montre comment les ports de ces orchestrateurs sont répartis :
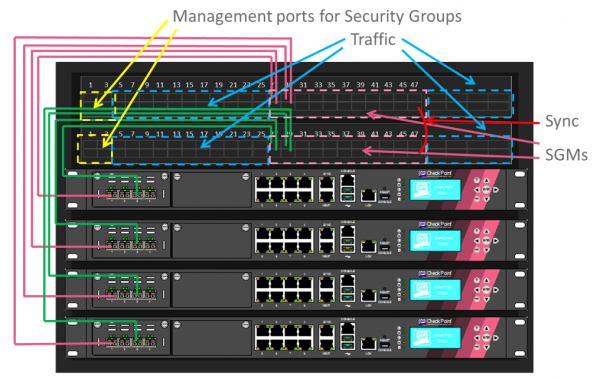
Groupes de Sécurité
Pour que la charge puisse être répartie entre les passerelles, celles-ci doivent appartenir au même Groupe de Sécurité. Groupe de Sécurité c'est un groupe logique d'appareils qui fonctionne comme un cluster actif/actif. Ce groupe fonctionne indépendamment des autres Groupes de Sécurité. Du point de vue du serveur de gestion, le Groupe de Sécurité apparaît comme un seul appareil avec une seule adresse IP.
Si nécessaire, nous pouvons isoler une ou plusieurs passerelles dans un Groupe de Sécurité distinct et utiliser ce groupe à d'autres fins, comme un pare-feu séparé du point de vue de la gestion. Un exemple d'utilisation est montré dans l'image ci-dessous :
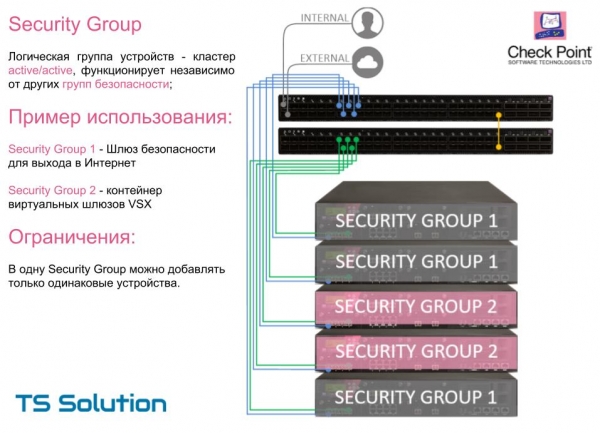
Limitation importante, dans un groupe de sécurité, seuls des passerelles identiques (modèle) peuvent être utilisées. Autrement dit, si vous souhaitez augmenter progressivement la puissance de votre passerelle de sécurité (qui est un cluster de plusieurs appareils), vous devez ajouter des passerelles exactement identiques. Dans les prochaines versions du logiciel, cette restriction devrait disparaître.
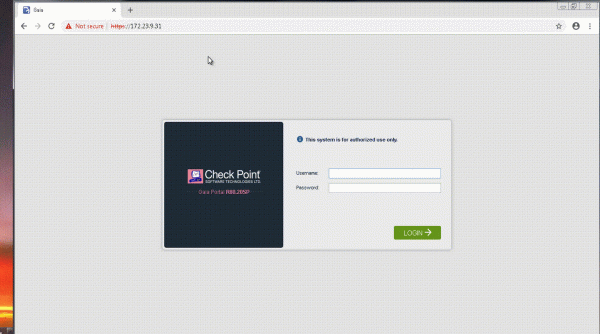
Dans la vidéo ci-dessous, vous pouvez voir le processus de création d'un groupe de sécurité. La procédure est intuitive.
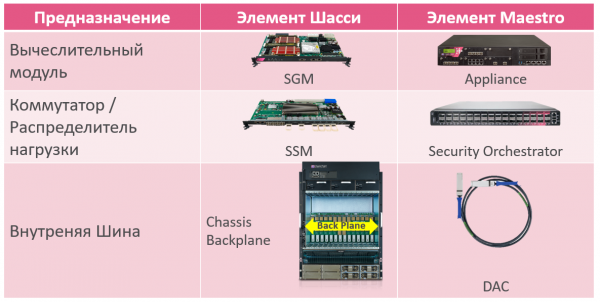
Encore une fois, si l'on compare les composants de Maestro avec une plateforme de châssis, l'image suivante se dessine : « avant-après » :
Quel est l'avantage de la nouvelle plateforme ?
Il y a en réalité de nombreux avantages, tant du point de vue technique qu'économique. Je vais brièvement énumérer les plus importants :
- Nous sommes pratiquement illimités dans la mise à l'échelle. Jusqu'à 31 passerelles dans un seul groupe de sécurité.
- Nous pouvons ajouter des passerelles au besoin. L'ensemble minimal lors de l'achat est un orchestrateur + deux passerelles. Pas besoin de prévoir des modèles « pour l'avenir ».
- Du point précédent découle un autre avantage. Nous n'avons plus besoin de changer les passerelles qui ne peuvent plus gérer la charge. Auparavant, ce problème était résolu par un processus d'échange - nous rendions le vieux « matériel » et recevions un nouveau avec une réduction. Avec ce schéma, des « pertes » financières sont inévitables. Le nouveau processus d'échelle élimine ce facteur. Il n'est plus nécessaire de rendre quoi que ce soit, vous pouvez simplement continuer à augmenter la performance grâce à du « matériel » supplémentaire.
- Possibilité de combiner les ressources déjà existantes pour répartir la charge. Par exemple, vous pouvez « déplacer » tous vos clusters sur la plateforme Maestro et créer plusieurs groupes de sécurité, selon la charge.
Bundles de Maestro Hyperscale Network Security
À ce jour, il existe plusieurs options d'acquisition des soi-disant bundles avec la plateforme Maestro. Solution basée sur les passerelles 23800, 6800 et 6500 :
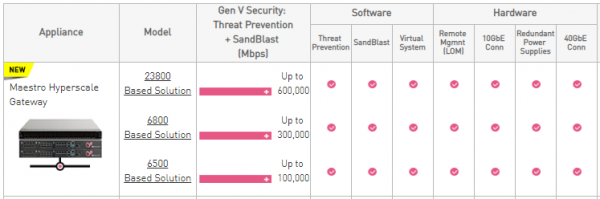
Vous pouvez choisir parmi deux types de configuration standard :
- Un orchestrateur et deux passerelles ;
- Un orchestrateur et trois passerelles.
vous pouvez consulter les prix indicatifs. Naturellement, vous pouvez également ajouter un autre orchestrateur et autant de passerelles que nécessaire. Des informations supplémentaires sur les spécifications peuvent être demandées. .
Appareils 6500 et 6800 Ce sont les modèles les plus récents, qui ont également été présentés au début de cette année. Mais nous en parlerons plus en détail dans le prochain article.
Quand peut-on acheter ?
Il n'y a pas de réponse unique à cela. Actuellement, il n'y a pas de notification sur l'importation de ces solutions dans notre pays. Dès qu'il y aura des informations sur les délais, nous ferons immédiatement une annonce sur nos réseaux sociaux (, , ). De plus, un webinaire sur la solution Check Point Maestro est prévu prochainement, où toutes les caractéristiques techniques seront examinées. Bien sûr, il sera également possible de poser des questions intéressantes. Restez à l'affût des mises à jour !
Conclusion
Certainement, la nouvelle plateforme constitue un excellent ajout aux solutions matérielles de Check Point. En effet, ce produit ouvre un nouveau segment, pour lequel peu de fournisseurs de cybersécurité disposent d'une solution similaire. De plus, à ce jour, Check Point Maestro n'a pratiquement pas d'alternatives lorsqu'il s'agit de fournir une « puissance de sécurité » sans précédent. Cependant, la sécurité réseau hyperscale Maestro sera intéressante non seulement pour les propriétaires de centres de données, mais aussi pour les entreprises ordinaires. Ceux qui possèdent ou envisagent d'acheter des appareils, à partir du modèle 5600, peuvent déjà se pencher sur Maestro. Dans certains cas, l'utilisation de Maestro Hyperscale Network Security peut s'avérer une solution très avantageuse tant sur le plan économique que technique.
P.S. Cet article a été préparé avec la participation de Anatoli Masover — Expert en plateformes évolutives, Check Point Software Technologies.
Source : habr.com
