

Le système de noms de domaine (DNS) est semblable à un annuaire téléphonique qui traduit des noms conviviaux, tels que « ussc.ru », en adresses IP. Comme l'activité DNS est présente dans pratiquement toutes les sessions de communication, quel que soit le protocole, l'enregistrement DNS constitue une source de données précieuse pour un spécialiste de la sécurité de l'information, lui permettant de détecter des anomalies ou d'obtenir des informations supplémentaires sur le système en cours d'examen.
En 2004, Florian Weimer a proposé une méthode d'enregistrement appelée Passive DNS, qui permet de restaurer l'historique des modifications de données DNS avec possibilité d'indexation et de recherche, donnant accès aux données suivantes :
- Un nom de domaine
- L'adresse IP du nom de domaine demandé
- La date et l'heure de la réponse
- Le type de réponse
- etc.
Les données pour Passive DNS sont collectées auprès des serveurs DNS récursifs par des modules intégrés ou par interception des réponses des serveurs DNS responsables de la zone.
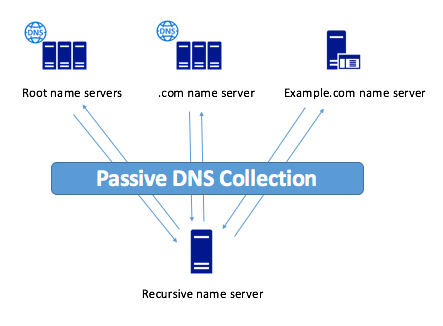
Figure 1. Passive DNS (tiré du site )
Une caractéristique du Passive DNS est qu'il n'est pas nécessaire d'enregistrer l'adresse IP du client, ce qui permet de protéger la confidentialité des utilisateurs.
À l'heure actuelle, de nombreux services fournissent un accès aux données Passive DNS :
Société
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Accès
Sur demande
Pas d'enregistrement requis
Inscription gratuite
Sur demande
Pas d'enregistrement requis
Sur demande
API
Présent
Présent
Présent
Présent
Présent
Présent
Disponibilité du client
Présent
Présent
Présent
Absent
Absent
Absent
Début de la collecte des données
2010
2013
2009
Affiche uniquement les 3 derniers mois
2008
2006
Tableau 1. Services avec accès aux données Passive DNS
Options d'utilisation du Passive DNS
En utilisant le Passive DNS, il est possible d'établir des relations entre les noms de domaine, les serveurs NS et les adresses IP. Cela permet de construire des cartes des systèmes examinés et de suivre les modifications de cette carte depuis la première détection jusqu'à l'instant présent.
De plus, le Passive DNS facilite la détection d'anomalies dans le trafic. Par exemple, suivre les modifications dans les zones NS et les enregistrements de type A et AAAA permet d'identifier les sites malveillants utilisant la méthode de flux rapide, visant à masquer le C&C pour éviter la détection et le blocage. Étant donné que les noms de domaine légitimes (à l'exception de ceux utilisés pour la répartition de charge) ne changeront pas souvent d'adresse IP, et que la plupart des zones légitimes changent rarement leurs serveurs NS.
Le DNS passif, contrairement à une recherche directe des sous-domaines à partir de dictionnaires, permet de trouver même les noms de domaines les plus exotiques, par exemple « 222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru ». Cela permet parfois de découvrir des zones de test (et vulnérables) de sites Web, des ressources pour développeurs, etc.
Recherche de lien dans un e-mail, en utilisant le DNS passif
Actuellement, le spam est l'un des principaux moyens par lesquels un attaquant pénètre dans l'ordinateur de la victime ou vole des informations confidentielles. Essayons d'explorer le lien d'un tel e-mail, en utilisant le DNS passif, afin d'évaluer l'efficacité de cette méthode.
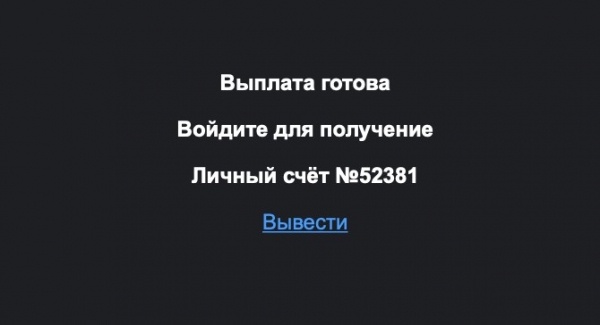
Figure 2. E-mail de spam
Le lien dans cet e-mail menait au site magnit-boss.rocks, qui proposait de collecter automatiquement des bonus et de gagner de l'argent :
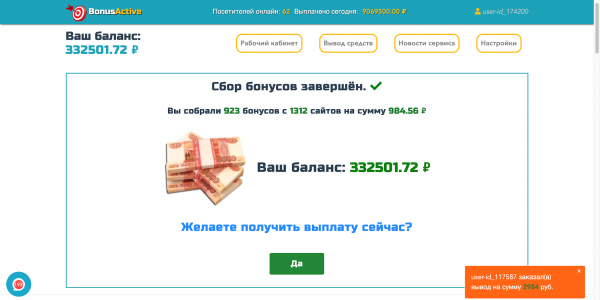
Figure 3. Page hébergée sur le domaine magnit-boss.rocks
Pour l'étude de ce site, nous avons utilisé , qui a déjà 3 clients prêts sur , et .
Tout d'abord, examinons l'historique de ce nom de domaine, pour cela nous utiliserons la commande :
pt-client pdns —query magnit-boss.rocks
Cette commande renverra des informations sur tous les résolutions DNS associées à ce nom de domaine.
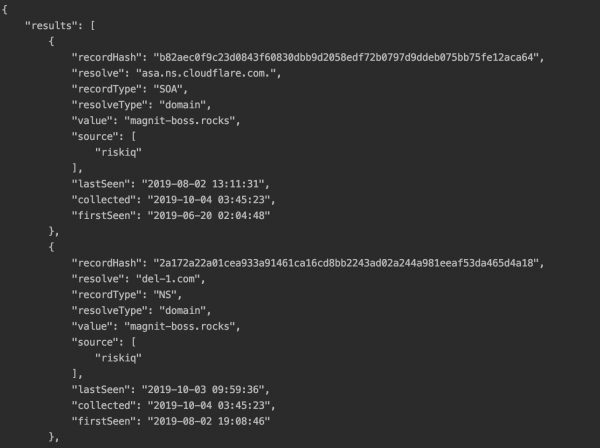
Figure 4. Réponse de l'API Riskiq
Rendons la réponse de l'API plus lisible :
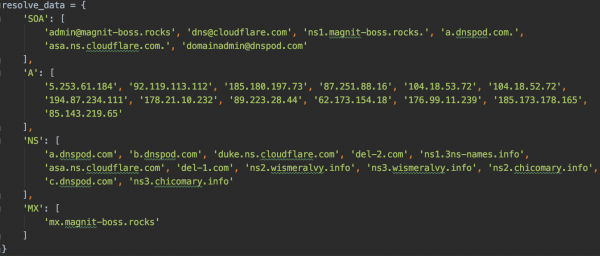
Figure 5. Toutes les entrées de la réponse
Pour des recherches ultérieures, nous avons pris les adresses IP auxquelles ce nom de domaine a été résolu au moment de la réception de l'e-mail le 01.08.2019, ces adresses IP sont 92.119.113.112 et 85.143.219.65.
En utilisant la commande :
pt-client pdns —query
il est possible d'obtenir tous les noms de domaine liés à ces adresses IP.
L'adresse IP 92.119.113.112 possède 42 noms de domaine uniques qui se sont résolus sur cette adresse IP, parmi lesquels se trouvent les noms suivants :
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- et d'autres
L'adresse IP 85.143.219.65 possède 44 noms de domaine uniques qui se sont résolus sur cette adresse IP, parmi lesquels se trouvent les noms suivants :
- cvv2.name (site de vente des données de cartes de crédit)
- emaills.world
- www.mailru.space
- et d'autres
Les connexions avec ces noms de domaine évoquent le phishing, mais nous croyons en de bonnes personnes, alors allons-nous tenter d'obtenir un bonus de 332 501,72 roubles ? Après avoir cliqué sur le bouton "OUI", le site nous demande de transférer 300 roubles de notre carte pour débloquer le compte et nous redirige vers le site as-torpay.info pour saisir nos informations.
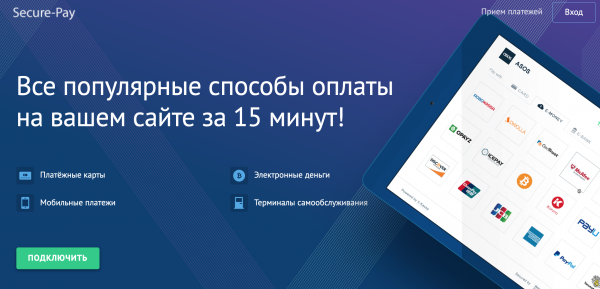
Figure 6. Page d'accueil du site ac-pay2day.net
À première vue, il s'agit d'un site légal, équipé d'un certificat HTTPS, et la page d'accueil propose d'intégrer ce système de paiement à votre site. Cependant, toutes les liens pour l'intégration ne fonctionnent pas. Ce nom de domaine se résout uniquement sur une adresse IP — 190.115.19.74. Cette adresse a à son tour 1475 noms de domaine uniques qui se résolvent sur cette IP, parmi lesquels figurent des noms tels que :
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- et d'autres
Comme nous pouvons le voir, le Passive DNS permet de collecter assez rapidement et efficacement des données sur la ressource étudiée, et même de créer une sorte d'empreinte permettant de révéler un schéma de vol de données personnelles, depuis leur collecte jusqu'à l'éventuel lieu de vente.
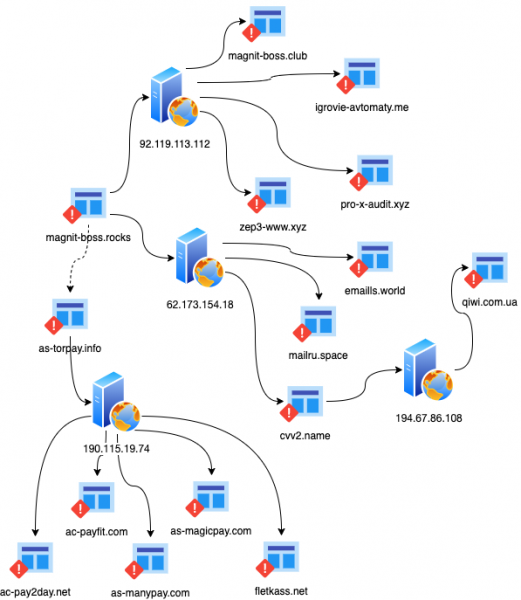
Figure 7. Carte du système étudié
Tout n'est pas aussi rose qu'on le souhaiterait. Par exemple, de telles enquêtes peuvent facilement se heurter à CloudFlare ou des services similaires. L'efficacité de la base de données collectée dépend fortement du nombre de requêtes DNS passant par le module de collecte des données Passive DNS. Néanmoins, le Passive DNS reste une source d'informations supplémentaires pour le chercheur.
Auteur : Spécialiste du Centre de sécurité des systèmes de l'Oural
Source : habr.com
