

Tandis que les passionnés attendent avec impatience l'adoption massive des réseaux de cinquième génération, les cybercriminels frottent leurs mains en préfigurant de nouvelles opportunités de profit. Malgré tous les efforts des développeurs, la technologie 5G présente des vulnérabilités, dont l'identification est compliquée par le manque d'expérience dans ces nouvelles conditions. Nous avons étudié un petit réseau 5G et identifié trois types de vulnérabilités que nous allons aborder dans ce post.
Objet de l'étude
Prenons un exemple simple : un réseau 5G non public (Non-Public Network, NPN) de campus universitaire, connecté au monde extérieur via des canaux de communication publics. Ce type de réseau sera utilisé dans un avenir proche comme modèle dans tous les pays engagés dans la course à la 5G. L'environnement potentiel pour le déploiement de réseaux de cette configuration comprend des entreprises « intelligentes », des villes « intelligentes », des bureaux de grandes entreprises et d'autres lieux similaires avec un haut degré de contrôle.
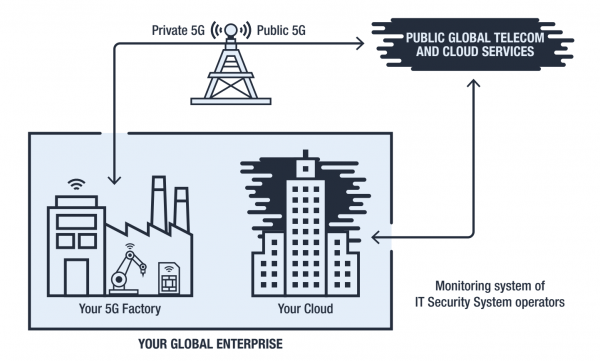
Infrastructure NPN : un réseau d'entreprise fermé connecté au réseau 5G mondial par des canaux publics. Source : Trend Micro
Contrairement aux réseaux de quatrième génération, les réseaux 5G sont conçus pour traiter des données en temps réel, ce qui fait que leur architecture ressemble à un gâteau à plusieurs couches. La séparation en niveaux simplifie l'interaction grâce à la normalisation des API pour la communication entre les couches.
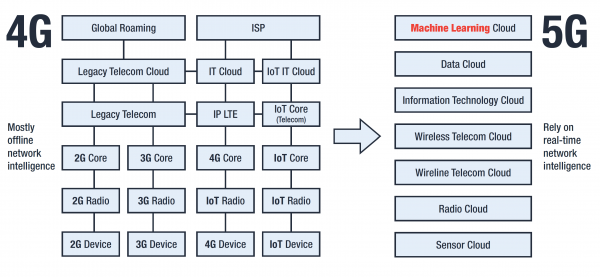
Comparaison des architectures 4G et 5G. Source : Trend Micro
Le résultat est une augmentation des capacités d'automatisation et d'évolutivité, ce qui est crucial pour traiter d'énormes volumes d'informations provenant de l'Internet des objets (IoT).
L'isolation des niveaux incluse dans la norme 5G entraîne un nouveau problème : les systèmes de sécurité qui fonctionnent à l'intérieur du réseau NPN protègent l'objet et son cloud privé, tandis que les systèmes de sécurité des réseaux externes protègent leur infrastructure interne. Le trafic entre le NPN et les réseaux externes est considéré comme sécurisé, car il provient de systèmes protégés, mais en réalité, il n'est pas protégé.
Dans notre étude récente nous présentons plusieurs scénarios d'attaques cybernétiques sur les réseaux 5G, qui exploitent :
- les vulnérabilités des cartes SIM,
- les vulnérabilités du réseau,
- les vulnérabilités des systèmes d'identification.
Examinons chaque vulnérabilité plus en détail.
Vulnérabilités des cartes SIM
Une carte SIM est un dispositif complexe qui comprend même un ensemble d'applications intégrées — SIM Toolkit, STK. L'un de ces programmes — S@T Browser — peut théoriquement être utilisé pour afficher des sites internes de l'opérateur, mais en pratique, il est devenu obsolète et n'a pas été mis à jour depuis 2009, car ces fonctionnalités sont désormais assurées par d'autres programmes.
Le problème est que S@T Browser est vulnérable : un SMS de service spécialement préparé peut pirater la carte SIM et l'amener à exécuter les commandes souhaitées par le hacker, sans que l'utilisateur du téléphone ou de l'appareil ne remarque quoi que ce soit d'inhabituel. Cette attaque a été nommée et offre de nombreuses possibilités aux malfaiteurs.
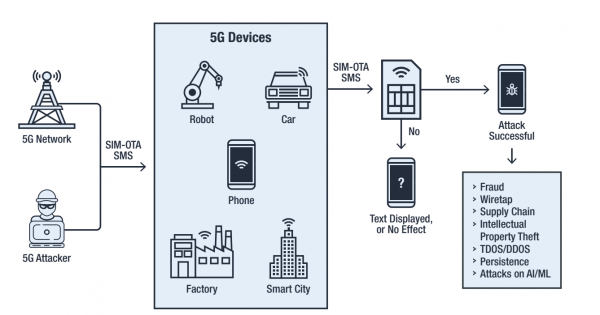
L'attaque Simjacking sur le réseau 5G. Source : Trend Micro
En particulier, elle permet de transmettre au malfaiteur des données sur la localisation de l'abonné, l'identifiant de son appareil (IMEI) et de la tour cellulaire (Cell ID), ainsi que de forcer le téléphone à composer un numéro, à envoyer un SMS, à ouvrir un lien dans le navigateur et même à désactiver la carte SIM.
Dans les réseaux 5G, cette vulnérabilité des cartes SIM devient un problème sérieux, compte tenu du nombre d'appareils connectés. Bien que , dans les réseaux de cinquième génération, il est toujours . Et puisque tout fonctionne déjà, on ne peut pas s'attendre à un remplacement rapide des cartes SIM existantes.
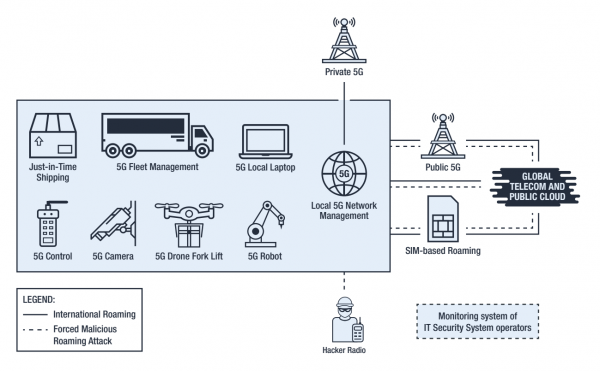
Utilisation malveillante du roaming. Source : Trend Micro
L'utilisation de Simjacking permet de forcer une carte SIM à passer en mode roaming et à se connecter à une tour cellulaire contrôlée par le malfaiteur. Cela donne à l'attaquant la possibilité de modifier les paramètres de la carte SIM pour écouter les conversations téléphoniques, implanter des logiciels malveillants et mener différents types d'attaques en utilisant un appareil contenant la carte SIM piratée. Cela est rendu possible par le fait que l'interaction avec les appareils en roaming contourne les procédures de sécurité en place pour les appareils sur le réseau « domestique ».
Vulnérabilités du réseau
Les cybercriminels peuvent modifier les paramètres d'une carte SIM compromise pour atteindre leurs objectifs. La relative facilité et la discrétion de l'attaque Simjaking permettent de l'exécuter de manière continue, en prenant le contrôle de plus en plus d'appareils, lentement et patiemment () en coupant des morceaux du réseau comme des tranches de salami (). Il est extrêmement difficile de détecter ce type d'impact, et dans un réseau distribué complexe comme la 5G, c'est pratiquement irréel.
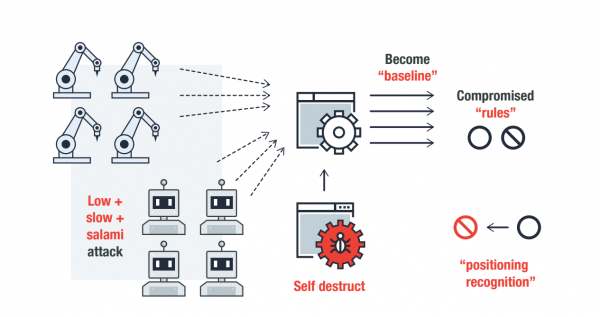
Infiltration progressive dans le réseau 5G à l'aide d'attaques lentement progressives + Salami. Source : Trend Micro
Et comme les réseaux 5G n'ont pas de mécanismes de contrôle de la sécurité des cartes SIM intégrés, les cybercriminels pourront progressivement établir leurs propres règles au sein du domaine de communication 5G, en utilisant les cartes SIM compromises pour voler des fonds, s'autoriser au niveau du réseau, installer des logiciels malveillants et d'autres activités illégales.
Une attention particulière est portée sur l'apparition sur les forums de hackers d'outils automatisant la capture des cartes SIM via Simjaking, car l'utilisation de tels moyens pour les réseaux de cinquième génération offre aux cybercriminels des possibilités pratiquement illimitées d'évoluer leurs attaques et de modifier le trafic de confiance.
Vulnérabilités d'identification
La carte SIM est utilisée pour identifier l'appareil sur le réseau. Si la carte SIM est active et a un solde positif, l'appareil est automatiquement considéré comme légitime et ne suscite pas de soupçons au niveau des systèmes de détection. Cependant, la vulnérabilité de la carte SIM rend l'ensemble du système d'identification vulnérable. Les systèmes de sécurité informatique ne pourront tout simplement pas détecter un appareil connecté illégalement s'il se connecte au réseau avec des informations d'identification volées via Simjaking.
Ainsi, un hacker connectant à travers une carte SIM piratée obtient un accès au niveau du véritable propriétaire, car les systèmes informatiques ne vérifient plus les appareils ayant été identifiés au niveau du réseau.
L'identification garantie entre le niveau logiciel et le niveau réseau ajoute un problème supplémentaire : les criminels peuvent intentionnellement créer du « bruit » pour les systèmes de détection d'intrusions en exécutant en permanence diverses actions suspectes au nom des appareils légitimes compromis. Étant donné que le fonctionnement des systèmes automatiques de détection repose sur l'analyse statistique, les seuils d'alerte augmenteront progressivement, empêchant la réaction aux véritables attaques. Une exposition prolongée à ce phénomène peut modifier le fonctionnement de l'ensemble du réseau et créer des « zones aveugles » statistiques pour les systèmes de détection. Les criminels contrôlant ces zones peuvent mener des attaques sur les données au sein du réseau et sur les appareils physiques, organiser des refus de service et causer d'autres dommages.
Solution : vérification unifiée de l'identité
Les vulnérabilités du réseau 5G NPN analysé sont le résultat de la disparité des procédures de sécurité au niveau de la communication, des cartes SIM et des appareils, ainsi qu'au niveau de l'interaction de roaming entre les réseaux. Pour résoudre ce problème, il est nécessaire, selon le principe de la confiance zéro (), d'assurer l'authentification des appareils se connectant au réseau à chaque étape, en mettant en œuvre un modèle fédératif d'identification et de gestion des accès ().
Le principe de la ZTA consiste à maintenir la sécurité même lorsque l'appareil est incontrôlé, en mouvement ou en dehors du périmètre du réseau. Le modèle fédératif d'identification est une approche de sécurité 5G qui fournit une architecture cohérente pour l'authentification, les droits d'accès, l'intégrité des données et d'autres composants et technologies dans les réseaux 5G.
Cette approche élimine la possibilité d'introduire une antenne « roaming » dans le réseau et de rediriger des cartes SIM compromises vers celle-ci. Les systèmes informatiques seront en mesure d'identifier pleinement les connexions d'appareils non autorisés et de bloquer le trafic parasite créant un bruit statistique.
Pour protéger la carte SIM contre la modification, il est nécessaire d'intégrer des moyens supplémentaires de vérification d'intégrité, peut-être sous la forme d'une application SIM basée sur la blockchain. Cette application peut être utilisée pour l'authentification des appareils et des utilisateurs, ainsi que pour vérifier l'intégrité du firmware et des paramètres de la carte SIM aussi bien en itinérance que dans le réseau domestique.
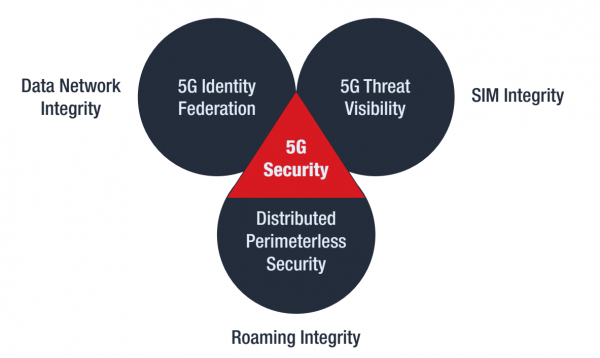
Résumons
Les solutions aux problèmes de sécurité du 5G peuvent être présentées sous la forme d'une combinaison de trois approches :
- l'implémentation d'un modèle fédératif d'identification et de gestion des accès, qui garantira l'intégrité des données dans le réseau ;
- la fourniture d'une visibilité complète sur les menaces par la mise en œuvre d'un registre distribué pour vérifier la légitimité et l'intégrité des cartes SIM ;
- la formation d'un système de sécurité décentralisé sans frontières, qui aborde les questions d'interaction avec les appareils en itinérance.
La mise en œuvre pratique de ces mesures nécessite du temps et des investissements importants, cependant, le déploiement des réseaux 5G est en cours partout, ce qui signifie qu'il faut commencer à travailler sur l'élimination des vulnérabilités dès maintenant.
Source : habr.com
