

Bonjour ! Bienvenue à la septième leçon du cours . À nous avons fait connaissance avec des profils de sécurité tels que le filtrage web, le contrôle des applications et l'inspection HTTPS. Dans cette leçon, nous allons approfondir notre compréhension des profils de sécurité. Nous commencerons par les aspects théoriques du fonctionnement de l'antivirus et du système de prévention des intrusions, puis nous examinerons le fonctionnement de ces profils de sécurité en pratique.
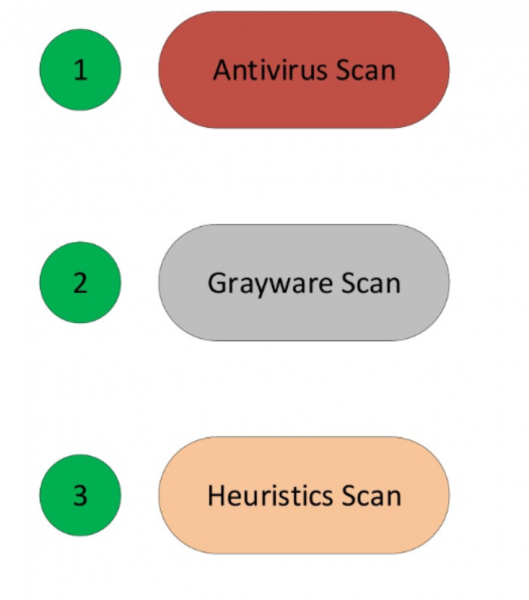
Commençons par l'antivirus. Pour commencer, discutons des technologies que FortiGate utilise pour détecter les virus :
Le scan antivirus est la méthode la plus simple et la plus rapide pour détecter les virus. Il identifie les virus qui correspondent exactement aux signatures contenues dans la base antivirus.
Le scan grayware ou scan de logiciels indésirables — cette technologie identifie des programmes indésirables qui s'installent sans la connaissance ou le consentement de l'utilisateur. Techniquement, ces programmes ne sont pas des virus. Ils sont généralement livrés avec d'autres programmes, mais leur installation a un impact négatif sur le système, c'est pourquoi ils sont classés comme malveillants. Ces programmes peuvent souvent être détectés à l'aide de simples signatures grayware de la base de recherche FortiGuard.
Le scan heuristique — cette technologie est basée sur des probabilités, donc son utilisation peut entraîner des faux positifs, mais elle permet également de détecter des virus zero day. Les virus zero day sont des nouveaux virus qui n'ont pas encore été étudiés et pour lesquels il n'existe pas encore de signatures capables de les détecter. Le scan heuristique n'est pas activé par défaut, il faut l'activer dans la ligne de commande.
Si toutes les capacités de l'antivirus sont activées, FortiGate les applique dans l'ordre suivant : scan antivirus, scan grayware, scan heuristique.
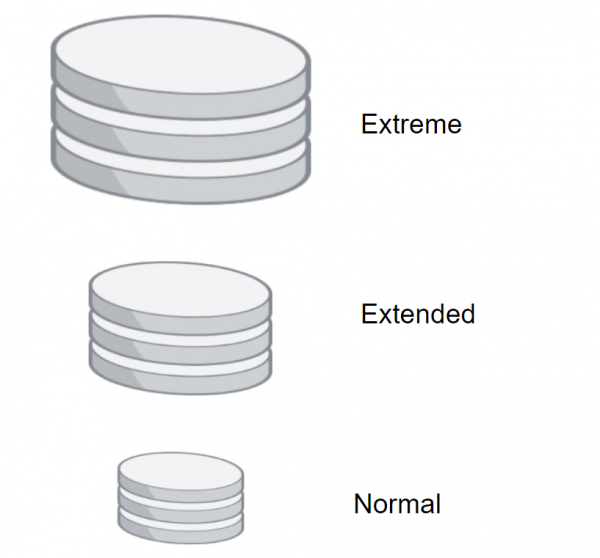
FortiGate peut utiliser plusieurs bases antivirus, en fonction des tâches :
- Base antivirus normale (Normal) — présente dans tous les modèles de FortiGate. Elle contient des signatures pour les virus qui ont été détectés au cours des derniers mois. C'est la plus petite base antivirus, donc son utilisation permet d'effectuer le scan le plus rapidement. Cependant, cette base ne peut pas détecter tous les virus connus.
- La base étendue (Extend) - cette base est supportée par la plupart des modèles FortiGate. Elle permet de détecter des virus qui ne sont plus actifs. De nombreuses plateformes restent encore vulnérables à ces virus. De plus, ces virus peuvent causer des problèmes à l'avenir.
- Et enfin, la base extrême (Extreme) - utilisée dans les infrastructures où un haut niveau de sécurité est nécessaire. Elle permet de détecter tous les virus connus, y compris ceux ciblant des systèmes d'exploitation obsolètes, qui ne sont pas largement répandus à l'heure actuelle. Ce type de base de signatures n'est pas également supporté par tous les modèles FortiGate.
Il existe également une base de signatures compacte, conçue pour un scanning rapide. Nous en parlerons un peu plus tard.
Les bases antivirus peuvent être mises à jour de différentes manières.
La première méthode - Push Update - permet de mettre à jour les bases dès qu'une mise à jour est publiée par la base de recherche FortiGuard. Cela est utile pour les infrastructures ayant besoin d'un haut niveau de sécurité, car FortiGate recevra des mises à jour urgentes immédiatement après leur publication.
La deuxième méthode consiste à établir un calendrier. Ainsi, les mises à jour peuvent être vérifiées toutes les heures, jours ou semaines. Le choix de la plage horaire est donc à votre discrétion.
Ces méthodes peuvent être utilisées ensemble.
Mais il est important de garder à l'esprit que pour que les mises à jour soient effectuées, le profil antivirus doit être activé sur au moins une politique de pare-feu. Sinon, les mises à jour ne seront pas effectuées.
Il est également possible de télécharger les mises à jour depuis le site de support de Fortinet et ensuite de les charger manuellement sur FortiGate.
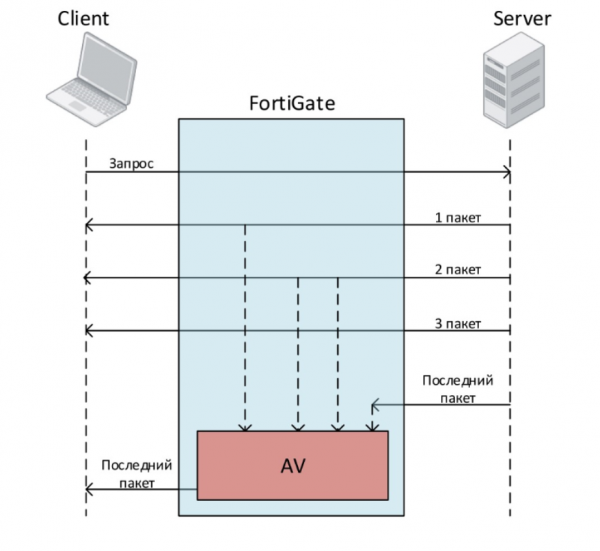
Examinons les modes de scan. Il y en a trois : le mode complet (Full Mode) en mode Flow Based, le mode rapide (Quick Mode) en mode Flow Based, et le mode complet (Full Mode) en mode proxy. Commençons par le mode complet en mode Flow.
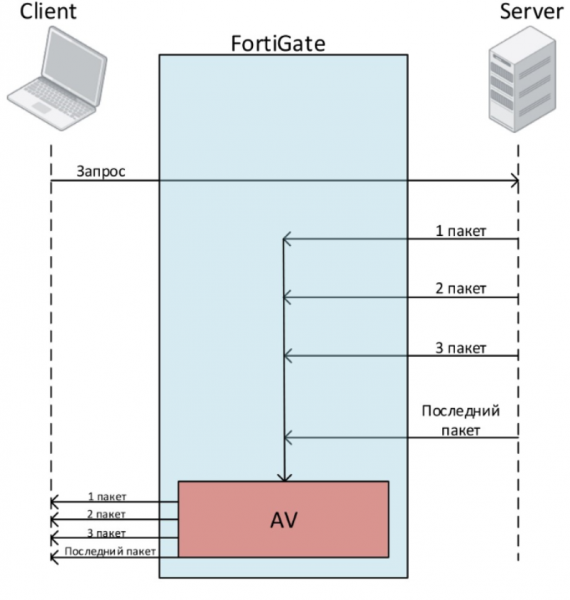
Supposons qu'un utilisateur veuille télécharger un fichier. Il envoie une requête. Le serveur commence à lui envoyer des paquets qui composent le fichier. L'utilisateur reçoit immédiatement ces paquets. Mais avant de transmettre ces paquets à l'utilisateur, FortiGate les met en cache. Une fois que FortiGate reçoit le dernier paquet, il commence à scanner le fichier. Pendant ce temps, le dernier paquet est mis en file d'attente et n'est pas envoyé à l'utilisateur. Si le fichier ne contient pas de virus, le dernier paquet est envoyé à l'utilisateur. En revanche, si un virus est détecté, FortiGate interrompt la connexion avec l'utilisateur.
Le deuxième mode de scan disponible en mode basé sur le flux est le Mode Rapide. Il utilise une base de signatures compacte, contenant moins de signatures que la base normale. De plus, il présente certaines limitations par rapport au Mode Complet :
- Il ne peut pas envoyer de fichiers en sandbox
- Il ne peut pas utiliser l'analyse heuristique
- De plus, il ne peut pas utiliser des paquets liés aux malwares mobiles
- Certains modèles d'entrée de gamme ne prennent pas en charge ce mode.
Le mode rapide vérifie également le trafic pour détecter des virus, des vers, des chevaux de Troie et des logiciels malveillants, mais sans mise en tampon. Cela offre de meilleures performances, mais en même temps, la probabilité de détecter un virus diminue.
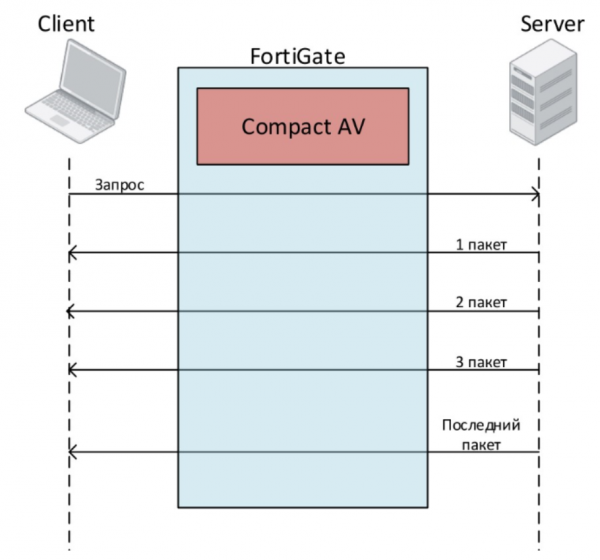
En mode Proxy, il n'y a qu'un seul mode de scan disponible : le Mode Complet. Lors de ce scan, FortiGate sauvegarde d'abord tout le fichier (à condition que la taille autorisée pour le scan ne soit pas dépassée). Le client doit attendre la fin du scan. Si un virus est détecté pendant le scan, l'utilisateur est immédiatement informé. Étant donné que FortiGate sauvegarde d'abord tout le fichier avant de le scanner, cela peut prendre un certain temps. En raison de cela, il est possible que la connexion se termine du côté du client avant la réception du fichier en raison d'un long délai.
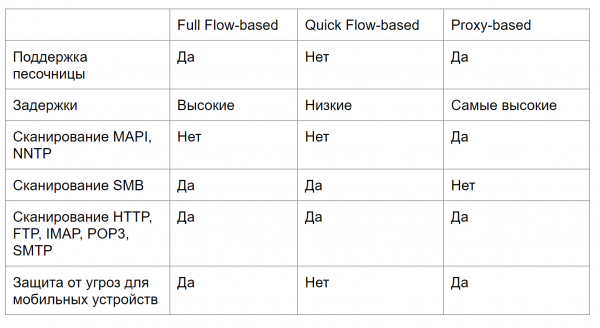
Le tableau comparatif ci-dessous pour les modes de scan vous aidera à déterminer quel type de scan convient le mieux à vos besoins. La configuration et la vérification du bon fonctionnement de l'antivirus sont présentées pratiquement dans la vidéo à la fin de l'article.
Passons à la deuxième partie de la leçon — le système de prévention des intrusions. Mais avant de commencer l'étude de l'IPS, il est nécessaire de comprendre la différence entre les exploits et les anomalies, ainsi que de découvrir quels mécanismes FortiGate utilise pour se protéger contre eux.
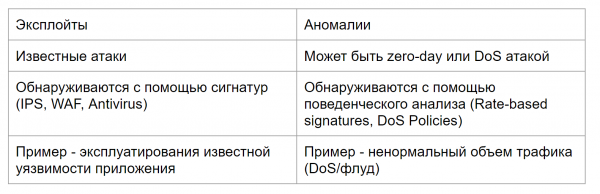
Les exploits sont des attaques connues, avec des modèles spécifiques, qui peuvent être détectés à l'aide de l'IPS, du WAF ou des signatures antivirus.
Les anomalies sont un comportement atypique sur le réseau, par exemple un volume de trafic inhabituellement élevé ou une consommation CPU supérieure à la normale. Les anomalies doivent être surveillées car elles peuvent être le signe d'une nouvelle attaque encore inconnue. Elles sont généralement détectées à l'aide d'analyses comportementales — des signatures basées sur le taux et des politiques de DoS.
En résumé, l'IPS sur FortiGate utilise des bases de signatures pour détecter les attaques connues, ainsi que des signatures basées sur le taux et des politiques de DoS pour détecter diverses anomalies.
Par défaut, le jeu de signatures IPS de base est activé dans chaque version du système d'exploitation FortiGate. Grâce aux mises à jour, FortiGate reçoit de nouvelles signatures. Ainsi, l'IPS reste efficace contre de nouveaux exploits. Le service FortiGuard met à jour les signatures IPS assez fréquemment.
Un point important, qui s'applique à la fois à l'IPS et à l'antivirus — si vos licences sont expirées, vous pouvez toujours utiliser les dernières signatures reçues. Cependant, vous ne pourrez pas obtenir de nouvelles signatures sans licence. Par conséquent, l'absence de licences est fortement indésirable — en cas de nouvelles attaques, vous ne pourrez pas vous protéger avec d'anciennes signatures.
Les bases de signatures IPS se divisent en base normale et base avancée. La base normale contient des signatures pour des attaques courantes, qui provoquent très rarement, voire jamais, de fausses alertes. L'action par défaut pour la plupart de ces signatures est de bloquer.
La base avancée contient des signatures supplémentaires pour des attaques qui ont un impact significatif sur les performances du système, ou qui ne peuvent pas être bloquées en raison de leur nature particulière. En raison de la taille de cette base, elle n'est pas disponible pour les modèles FortiGate avec peu de disque ou de RAM. Cependant, dans des environnements hautement sécurisés, il peut être nécessaire d'utiliser la base avancée.
La configuration et la vérification du bon fonctionnement de l'IPS sont également abordées dans la vidéo ci-dessous.
Dans la prochaine leçon, nous aborderons la gestion des utilisateurs. Pour ne pas la manquer, suivez les mises à jour sur les chaînes suivantes :
Source : habr.com
