

Les fichiers de préchargement, ou fichiers Prefetch, existent sous Windows depuis l'époque de XP. Depuis lors, ils ont aidé les spécialistes en criminalistique numérique et en réponse aux incidents informatiques à trouver des traces de l'exécution de programmes, y compris des logiciels malveillants. Le spécialiste principal en criminalistique numérique de Group-IB Oleg Skulkin explique ce que l'on peut trouver grâce aux fichiers Prefetch et comment procéder.
Les fichiers Prefetch sont stockés dans le répertoire %SystemRoot%Prefetch et servent à accélérer le démarrage des programmes. Si nous examinons l'un de ces fichiers, nous verrons que son nom est composé de deux parties : le nom du fichier exécutable et un hachage du chemin d'accès, constitué de huit caractères.
Les fichiers Prefetch contiennent une multitude d'informations utiles du point de vue de la criminalistique : le nom du fichier exécutable, le nombre de ses exécutions, les listes de fichiers et de répertoires avec lesquels le fichier exécutable a interagi, et bien sûr, les horodatages. En général, les experts en criminalistique utilisent la date de création d'un fichier Prefetch donné pour déterminer la date de premier lancement d'un programme. De plus, ces fichiers conservent la date de son dernier lancement, et depuis la version 26 (Windows 8.1), les horodatages des sept derniers lancements.
Prenons l'un des fichiers Prefetch, extrayons les données à l'aide de PECmd d'Eric Zimmerman et examinons chaque partie. Pour la démonstration, j'extraierai les données du fichier CCLEANER64.EXE-DE05DBE1.pf.
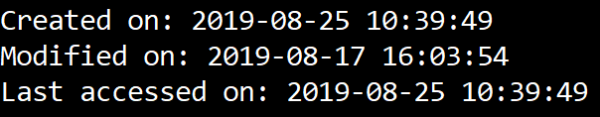
Alors, commençons par le haut. Bien sûr, nous disposons des horodatages de création, de modification et d'accès au fichier :
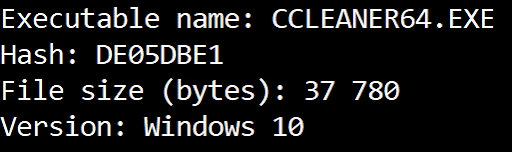
Viennent ensuite le nom du fichier exécutable, le hachage du chemin, la taille du fichier exécutable, ainsi que la version du fichier Prefetch :
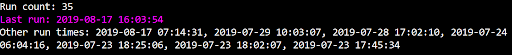
Comme nous traitons avec Windows 10, nous verrons ensuite le nombre d'exécutions, la date et l'heure du dernier lancement, ainsi que sept autres horodatages indiquant les dates de lancement précédentes :
Vient ensuite l'information sur le volume, y compris son numéro de série et sa date de création :

Et enfin, mais non des moindres - la liste des répertoires et des fichiers avec lesquels le fichier exécutable a interagi :
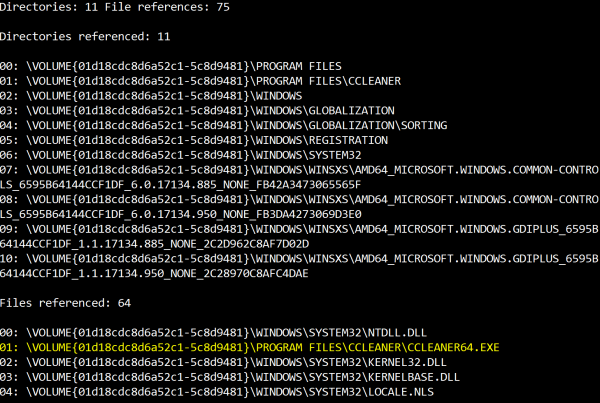
Donc, les répertoires et fichiers avec lesquels le fichier exécutable a interagi sont justement ce sur quoi je veux me concentrer aujourd'hui. Ces données permettent aux spécialistes de la criminalistique numérique, de la réponse aux incidents informatiques ou de la recherche proactives de menaces non seulement de déterminer si un certain fichier a été exécuté, mais aussi, dans certains cas, de reconstituer les tactiques et techniques spécifiques des attaquants. Aujourd'hui, les cybercriminels utilisent assez souvent des outils pour supprimer définitivement des données, comme SDelete, donc la capacité de récupérer au moins des traces de l'utilisation de certaines tactiques et techniques est tout simplement nécessaire pour tout défenseur moderne — un expert en criminalistique numérique, un spécialiste de la réponse aux incidents, ou un expert ThreatHunter.
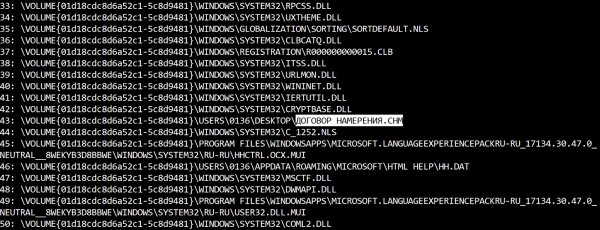
Commençons par la tactique d'accès initial (TA0001) et la technique la plus populaire — Spearphishing Attachment (T1193). Certains groupes de cybercriminalité abordent créativement le choix de tels fichiers joints. Par exemple, le groupe Silence a utilisé des fichiers au format CHM (Microsoft Compiled HTML Help) à cette fin. Voilà donc une autre technique — Compiled HTML File (T1223). Ces fichiers sont exécutés à l'aide de hh.exe, donc si nous extrayons des données de son fichier Prefetch, nous découvrirons quel fichier a été ouvert par la victime :
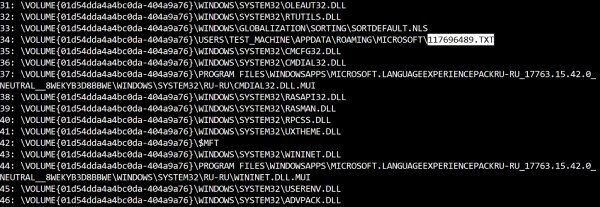
Continuons avec des exemples de cas réels et passons à la tactique d'exécution (TA0002) et à la technique CSMTP (T1191). Le Microsoft Connection Manager Profile Installer (CMSTP.exe) peut être utilisé par les attaquants pour exécuter des scripts malveillants. Un bon exemple est le groupe Cobalt. Si nous extrayons des données du fichier Prefetch cmstp.exe, nous pourrons de nouveau savoir ce qui a été exécuté :
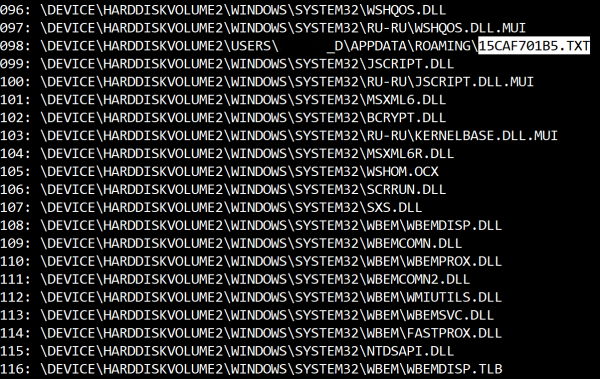
Une autre technique populaire est Regsvr32 (T1117). Regsvr32.exe est également souvent utilisé par les attaquants pour exécuter. Voici encore un exemple du groupe Cobalt : si nous extrayons des données du fichier Prefetch regsvr32.exe, nous verrons encore une fois ce qui a été exécuté :
Les tactiques suivantes sont la persistance (TA0003) et l'escalade de privilèges (TA0004), ainsi que l'application de contournement (T1138) en tant que technique. Cette technique a été utilisée par Carbanak/FIN7 pour s'implanter dans le système. En général, pour travailler avec des bases de données contenant des informations sur la compatibilité des programmes (.sdb), on utilise sdbinst.exe. Par conséquent, le fichier Prefetch de ce fichier exécutable peut nous aider à découvrir les noms de telles bases de données et leur emplacement :
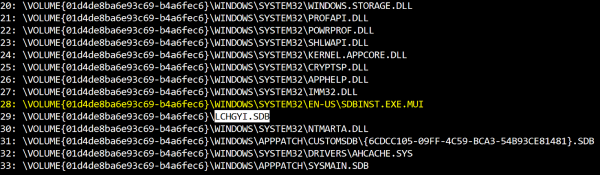
Comme le montre l'illustration, nous avons non seulement le nom du fichier utilisé pour l'installation, mais aussi le nom de la base de données installée.
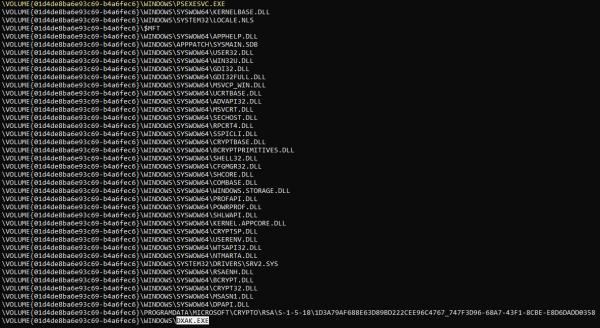
Jetons un coup d'œil à l'un des exemples les plus typiques de promotion par réseau (TA0008) — PsExec, qui utilise des ressources partagées administratives (T1077). Un service nommé PSEXECSVC (bien sûr, d'autres noms peuvent être utilisés si les attaquants ont utilisé le paramètre -r) sera créé sur le système cible. Par conséquent, si nous extrayons des données du fichier Prefetch, nous verrons ce qui a été lancé :
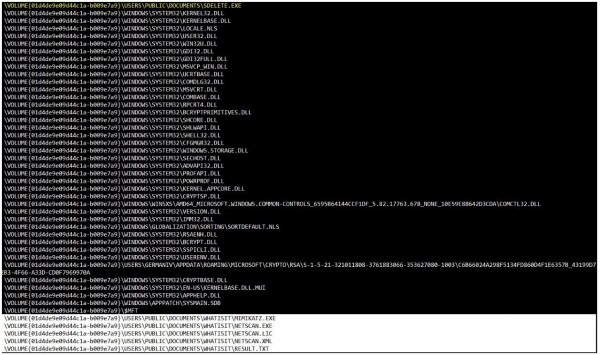
Je vais probablement conclure par ce que j'ai commencé — la suppression de fichiers (T1107). Comme je l'ai déjà mentionné, de nombreux attaquants utilisent SDelete pour supprimer de manière irréversible des fichiers à différents stades du cycle de vie de l'attaque. Si nous regardons les données du fichier Prefetch sdelete.exe, nous verrons exactement ce qui a été supprimé :
Bien sûr, ce n'est pas une liste exhaustive des techniques pouvant être détectées lors de l'analyse des fichiers Prefetch, mais cela devrait suffire pour comprendre que ces fichiers peuvent aider non seulement à trouver des traces de lancement, mais aussi à reconstruire des tactiques et techniques spécifiques des attaquants.
Source : habr.com
