

Chercheur en sécurité néerlandais a déclaré qu'il avait découvert la main du Kremlin avec le compte administratif Admin@kremlin.ru dans plus de 2000 bases de données MongoDB ouvertes, appartenant à des organisations russes et même ukrainiennes.
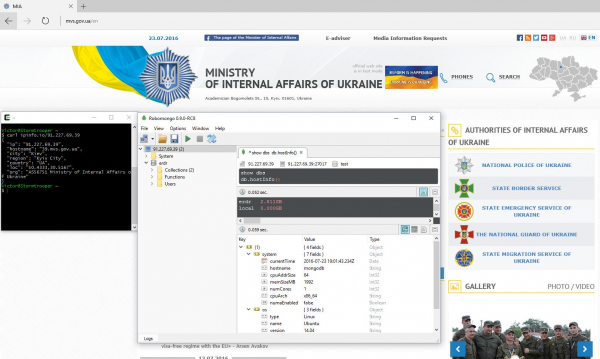
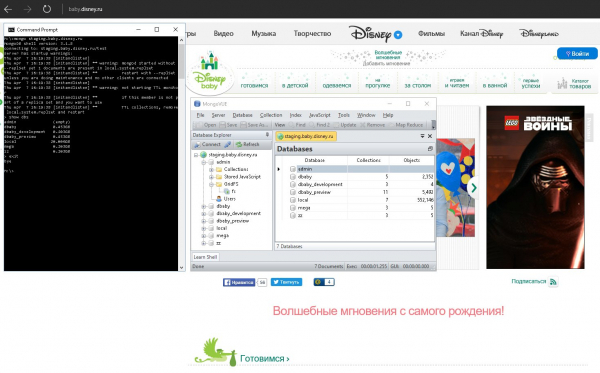
Parmi les bases de données MongoDB ouvertes découvertes, il y avait celles de Walt Disney Russia, Stoloto, TTK-Nord-Ouest et même du ministère de l'Intérieur ukrainien.
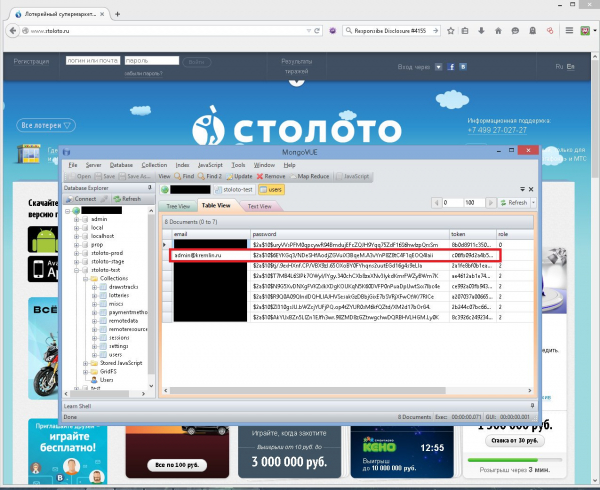
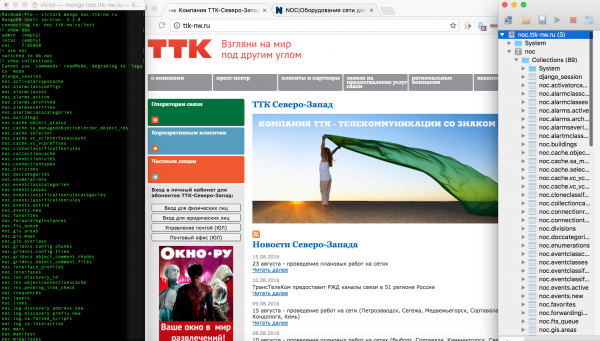
Le chercheur a immédiatement tiré la seule conclusion possible [sarcasm] – le Kremlin, par le biais de ce compte, contrôle les finances des entreprises russes.
En réalité, toutes ces bases de données MongoDB découvertes étaient configurées avec des paramètres par défaut, et n'importe qui avait les droits d'accès en lecture et en modification (Créer, Lire, Mettre à jour et Supprimer).
Des nouvelles régulières sur des cas individuels de fuites de données sont publiées en temps opportun sur le canal .
Source : habr.com
