

Bienvenue dans ce nouveau cycle d'articles, cette fois sur le thème de l'analyse des incidents, en particulier — l'analyse des malwares à l'aide de la forensique Check Point. Auparavant, nous avons publié sur l'utilisation de Smart Event, mais cette fois nous examinerons les rapports de forensique concernant des événements spécifiques dans différents produits Check Point :
Pourquoi la forensique des incidents prévenus est-elle importante ? On pourrait penser que capturer un virus est déjà bien, pourquoi s'embêter avec ? Comme le montre l'expérience, il est souhaitable de ne pas seulement bloquer une attaque, mais aussi de comprendre comment elle fonctionne : quel était le point d'entrée, quelle vulnérabilité a été exploitée, quels processus ont été engagés, si le registre et le système de fichiers sont touchés, quelle famille de virus, quel dommage potentiel, etc. Ces données utiles peuvent être obtenues dans des rapports de forensique Check Point (tant sous forme textuelle que graphique). Obtenir un tel rapport manuellement est très difficile. Ensuite, ces données peuvent aider à prendre les mesures nécessaires et à éliminer la possibilité de succès de telles attaques à l'avenir. Aujourd'hui, nous examinerons le rapport de forensique Check Point SandBlast Network.
SandBlast Network
L'utilisation des sandbox pour renforcer la protection du périmètre réseau est devenue une pratique courante et un composant tout aussi indispensable que l'IPS. Chez Check Point, la fonctionnalité de la sandbox est assurée par le blade Threat Emulation, qui fait partie des technologies SandBlast (il y a aussi Threat Extraction). Nous avons déjà publié précédemment pour la version Gaia 77.30 (je vous le recommande vivement si vous ne comprenez pas de quoi il s'agit actuellement). En termes d'architecture, rien n'a fondamentalement changé depuis. Si vous avez un Check Point Gateway sur le périmètre de votre réseau, vous pouvez utiliser deux options d'intégration avec la sandbox :
- SandBlast Local Appliance — un appareil SandBlast supplémentaire est installé dans votre réseau, sur lequel les fichiers sont envoyés pour analyse.
- SandBlast Cloud — les fichiers sont envoyés pour analyse dans le cloud de Check Point.
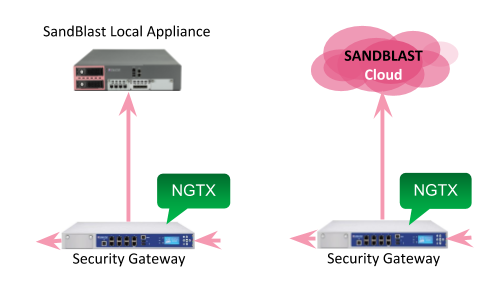
La sandbox peut être considérée comme la dernière ligne de défense à la périphérie du réseau. Elle se connecte uniquement après une analyse à l'aide de moyens classiques — antivirus, IPS. Et si ces outils de signature traditionnels ne fournissent pratiquement aucune analyse, la sandbox peut expliquer en détail pourquoi un fichier a été bloqué et ce qu'il fait de malveillant. Un tel rapport d'analyse judiciaire peut être obtenu à partir d'une sandbox locale ou cloud.
Rapport d'Analyse Check Point
Supposons que vous, en tant que spécialiste de la cybersécurité, arriviez au travail et ouvriez le tableau de bord dans SmartConsole. Vous voyez immédiatement les incidents des dernières 24 heures et votre attention est attirée par les événements d'émulation de menaces — les attaques les plus dangereuses qui n'ont pas été bloquées par l'analyse par signature.
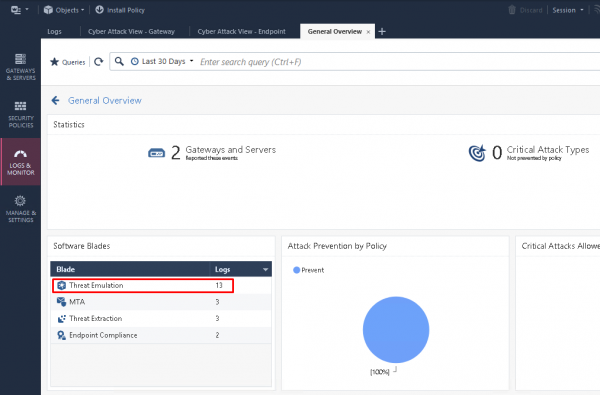
Vous pouvez « plonger » dans ces événements et consulter tous les journaux concernant le blade d'émulation de menace.
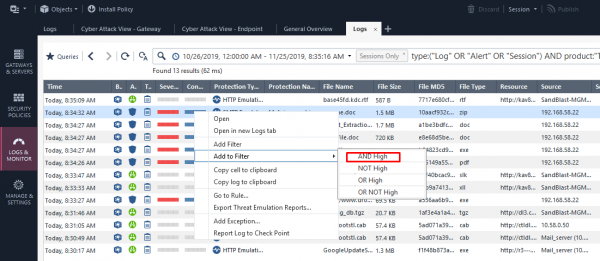
Après cela, vous pouvez également filtrer les journaux par niveau de criticité des menaces (Severity), ainsi que par le niveau de confiance (Confidence Level) :
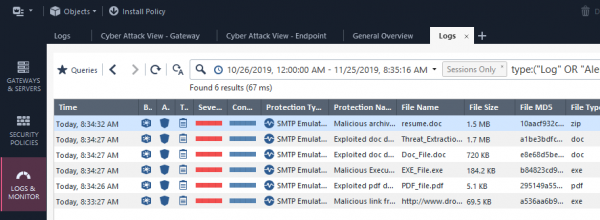
En affichant l'événement qui nous intéresse, vous pouvez consulter des informations générales (src, dst, severity, sender, etc.) :
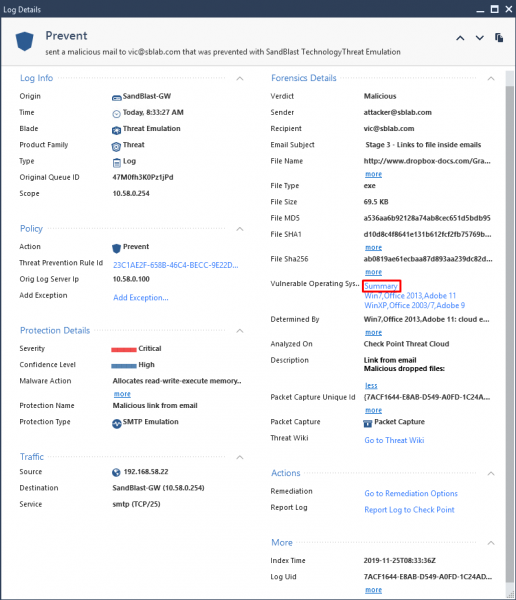
Et là, vous pouvez également remarquer la section Forensics avec le Résumé du rapport. En cliquant dessus, une analyse détaillée du malware s'ouvrira sous la forme d'une page HTML interactive :
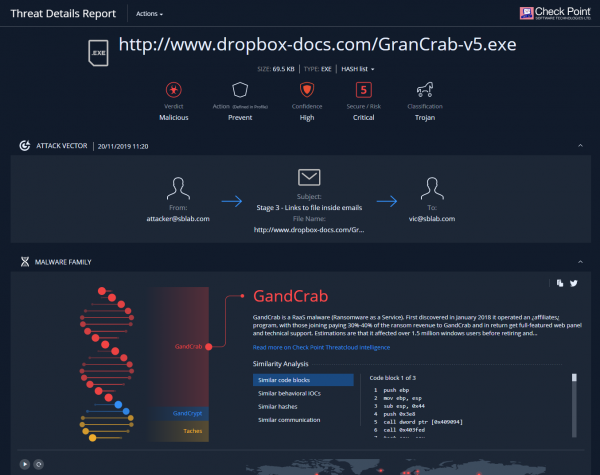
(C'est une partie de la page. )
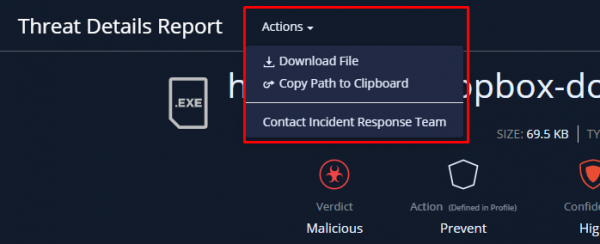
À partir de ce rapport, nous pouvons télécharger l'original du malware (dans une archive protégée par mot de passe), ou contacter immédiatement l'équipe d'intervention de Check Point.
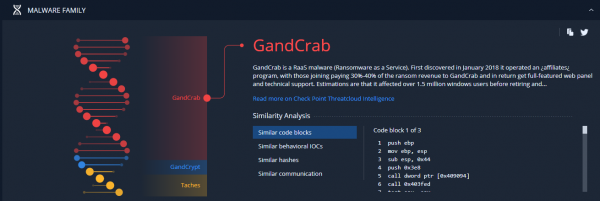
Un peu plus bas, vous pouvez voir une belle animation qui montre en pourcentage avec quel code malveillant déjà connu notre instance coïncide (y compris le code lui-même et les macros). Cette analyse est fournie grâce à l'apprentissage machine dans le Cloud des menaces de Check Point.
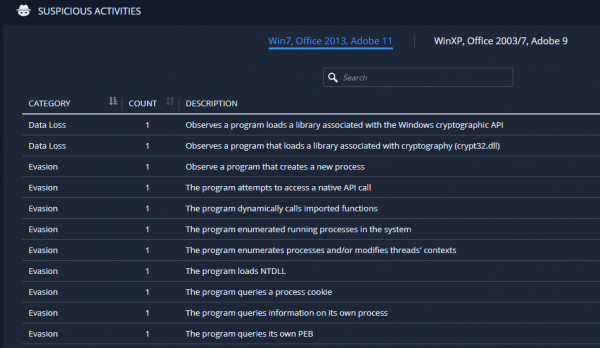
Ensuite, vous pouvez voir quelles activités spécifiques dans la sandbox ont conduit à la conclusion de la malveillance de ce fichier. Dans ce cas, nous observons l'utilisation de techniques d'évasion et une tentative de chargement de ransomware :
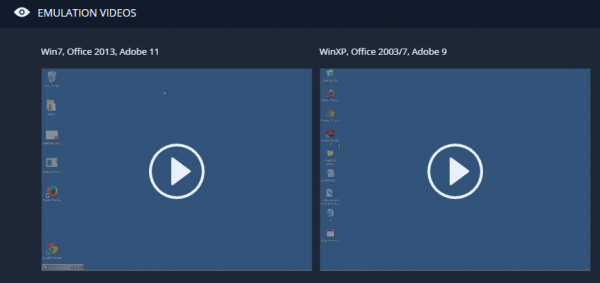
On peut remarquer que dans ce cas, l'émulation a été réalisée sur deux systèmes (Win 7, Win XP) et différentes versions de logiciels (Office, Adobe). En dessous, il y a une vidéo (diaporama) du processus d'ouverture de ce fichier dans la sandbox :
Exemple de vidéo :
À la fin, nous pouvons voir en détail comment l'attaque s'est développée. Soit sous forme tabulaire, soit sous forme graphique :
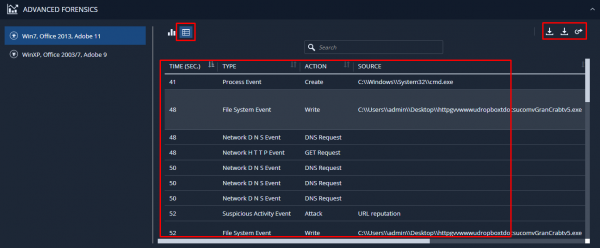
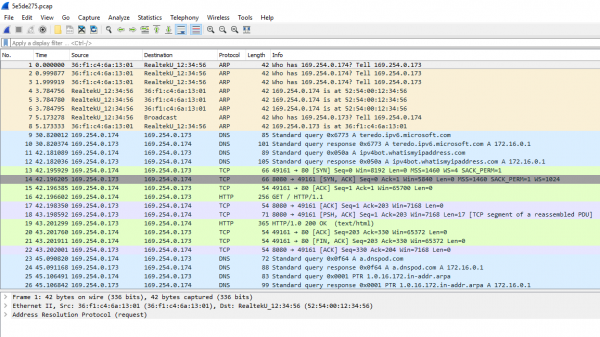
Nous pouvons également télécharger ces informations au format RAW et le fichier pcap, pour une analyse détaillée du trafic généré dans Wireshark :
Conclusion
En utilisant ces informations, vous pouvez considérablement renforcer la sécurité de votre réseau. Bloquez les hôtes de propagation de virus, fermez les vulnérabilités exploitées, bloquez le retour potentiel vers les C&C et bien plus encore. Ne négligez pas cette analyse.
Dans les articles suivants, nous examinerons de manière similaire les rapports SandBlast Agent, SandBlast Mobile, ainsi que CloudGuard SaaS. Restez à l'écoute des mises à jour (, , , )!
Source : habr.com
