

Bonjour à tous ! En décembre, OTUS lance un nouveau cours — . À l'approche du lancement de ce cours, nous partageons avec vous la traduction d'un matériel intéressant sur le sujet.
est une solution qui aide les clients à rapidement configurer un environnement AWS sécurisé avec plusieurs comptes, en se basant sur les meilleures pratiques.
Depuis plus de cinq ans, notre équipe chez Mitoc Group travaille sans relâche pour aider les grandes organisations à réaliser leur transformation numérique avec succès et à construire ou migrer leur empreinte numérique vers le cloud AWS. En d'autres termes, pour citer nos amis d'AWS : « Nos clients se redécouvrent avec AWS ». Cela représente des efforts sans fin pour réinventer et simplifier les mécanismes au nom des clients eux-mêmes, et AWS excelle dans la résolution de problèmes complexes avec des solutions faciles à comprendre.
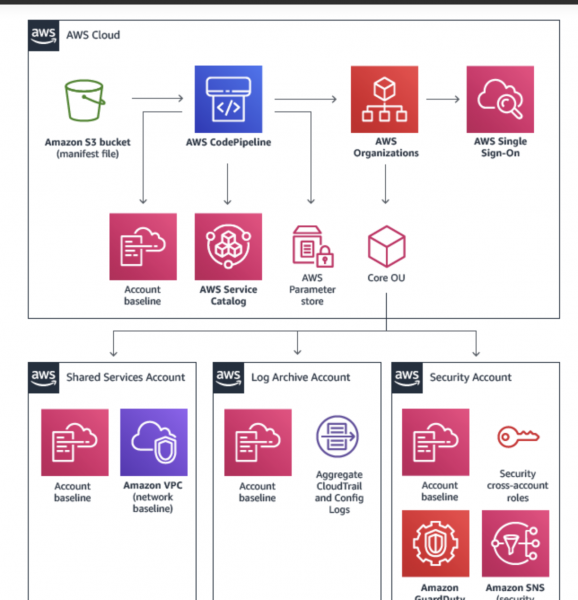
AWS Landing Zone ()
Qu'est-ce qu'AWS Landing Zone ?
Comme l'indique l'information provenant de la source officielle :
AWS Landing Zone est une solution qui aide les clients à configurer plus rapidement un environnement AWS sécurisé avec plusieurs comptes, en se basant sur les meilleures pratiques d'AWS. Avec de nombreuses options possibles, configurer un environnement avec plusieurs comptes peut prendre un temps significatif, ainsi que nécessiter la configuration de nombreux comptes et services, et exiger une compréhension approfondie du fonctionnement des services AWS.
La solution AWS Landing Zone a considérablement réduit la complexité et l'homogénéité des modèles de conception similaires, qui sont fournis à divers clients. D'autre part, notre équipe a dû reconfigurer certains composants CloudFormation en tant que composants Terraform, afin de les utiliser ultérieurement pour l'automatisation.
Nous nous sommes donc demandé pourquoi ne pas construire toute la solution AWS Landing Zone en Terraform ? Pouvons-nous le faire et cela résoudra-t-il les problèmes de nos clients ? Spoiler : cela résout et résout déjà ! 🙂
Quand ne pas utiliser AWS Landing Zone ?
Si vous traitez avec des services cloud standard et des ressources cloud dans le cadre d'un ou deux comptes AWS, ces mesures peuvent s'avérer excessives. Tous ceux qui ne correspondent pas à ce point peuvent continuer à lire 🙂
Quelles sont les considérations à prendre en compte avant de commencer ?
De nombreuses grandes organisations avec lesquelles nous avons travaillé ont déjà une sorte de stratégie d'utilisation des technologies cloud. Les entreprises luttent pour réussir l'implémentation des services cloud sans avoir une vision claire et des attentes formulées. Prenez le temps de définir votre stratégie et de comprendre comment AWS s'intègre dans celle-ci.
En définissant la stratégie, les clients AWS Landing Zone performants mettent activement l'accent sur les éléments suivants :
- Une simple automatisation n'est pas une option. L'automatisation cloud native est préférable.
- Les équipes utilisent de manière cohérente les mêmes mécanismes avec le même ensemble d'outils pour préparer les ressources cloud. Il est préférable d'utiliser Terraform.
- Les utilisateurs les plus productifs des services cloud sont en mesure de créer des processus réutilisables et de les fournir en tant que services réutilisables au lieu de code réutilisable. L'utilisation d'une architecture sans serveur est à privilégier.
Nous vous présentons le module Terraform pour AWS Landing Zone
Après plusieurs mois de travail acharné, je suis heureux de vous présenter . qui est hébergé sur GitHub, et sont publiées sur le Terraform Module Registry.
Pour commencer, il vous suffit d'ajouter main.tf à votre code :
module "landing_zone" {
  source     = "TerraHubCorp/landing-zone/aws"
  version    = "0.0.6"
  root_path  = "${path.module}"
  account_id = "${var.account_id}"
  region     = "${var.region}"
  landing_zone_components = "${var.landing_zone_components}"
}
Remarque : assurez-vous d'inclure variables.tf et tout ce dont vous pourriez avoir besoin à partir de outputs.tf.
Pour faciliter la compréhension, nous avons ajouté des valeurs par défaut dans terraform.tfvars:
account_id = "123456789012"
region = "us-east-1"
landing_zone_components = {
  landing_zone_pipeline_s3_bucket = "s3://terraform-aws-landing-zone/mycompany/landing_zone_pipeline_s3_bucket/default.tfvars"
  [...]
}
Cela signifie qu'en utilisant ce module terraform vous devrez :
- Modifier les valeurs
account_idetregionpour vos propres valeurs qui correspondent à celles d'AWS Organization; - Modifier les valeurs
landing_zone_componentspour celles qui correspondent à votre cas d'utilisation d'AWS Landing Zone; - Modifier
s3://terraform-aws-landing-zone/mycompanypour votre bloc S3 et le préfixe de la clé S3, où vous stockerez les fichiers.tfvars(ou le chemin absolu vers les fichiers.tfvarsdans votre espace de stockage local).
Ce module peut comporter des dizaines, des centaines ou des milliers de composants déployables, mais pas tous doivent et seront déployés. Au moment de l'exécution, les composants qui ne font pas partie de la carte des variables landing_zone_components seront ignorés.
Conclusion
Nous sommes très heureux et fiers de partager les fruits de nos efforts, qui aident nos clients à créer une automatisation cloud native. Le module Terraform pour AWS Landing Zone est une autre solution qui aide les organisations à configurer plus rapidement un environnement AWS sécurisé avec plusieurs comptes, en s'appuyant sur les meilleures pratiques AWS. Nous savons que AWS évolue extrêmement rapidement, et nous nous efforçons de développer tout aussi rapidement une solution Terraform qui couvre toutes les bases tout en s'intégrant à d'autres solutions de travail AWS.
C'est tout pour l'instant. Nous attendons vos commentaires et vous invitons à dans le cadre duquel nous examinerons la conception de l'architecture du domaine Cloud Landing Zone et passerons en revue les modèles architecturaux des domaines clés..
Source : habr.com
