

La société Intel mise à jour du microcode corrigeant (CVE-2019-14607), de provoquer des dommages au contenu des cellules de données à travers des manipulations du mécanisme de gestion dynamique de la tension et de la fréquence du CPU, y compris dans les zones utilisées pour les calculs dans des enclaves isolées Intel SGX. L'attaque a été nommée Plundervolt et permet potentiellement à un utilisateur local d'élever ses privilèges dans le système, de provoquer une panne de service et d'accéder à des données confidentielles.
L'attaque représente un danger uniquement dans le contexte de manipulations des calculs dans les enclaves SGX, car elle nécessite des droits root dans le système. Dans le cas le plus simple, un attaquant peut provoquer des distorsions dans les informations traitées dans l'enclave, mais dans des scénarios plus complexes, il est possible de reconstituer les clés secrètes stockées dans l'enclave, utilisées pour le chiffrement avec des algorithmes RSA-CRT et AES-NI. La technique peut également être utilisée pour générer des erreurs dans des algorithmes d'origine correcte afin de susciter des vulnérabilités liées à la gestion de la mémoire, par exemple en provoquant un accès à une zone en dehors du tampon alloué.
Prototype de code pour réaliser l'attaque sur GitHub
Le principe de la méthode consiste à créer des conditions pour provoquer des distorsions imprévues des données lors des calculs dans SGX, contre lesquelles le chiffrement et l'authentification de la mémoire dans l'enclave ne protègent pas. Il s'est avéré possible d'utiliser des interfaces de programmation standard pour gérer la fréquence et la tension, généralement utilisées pour réduire la consommation d'énergie pendant l'inactivité du système et activer une performance maximale lors de travaux intensifs. Les caractéristiques de fréquence et de tension couvrent toute la puce, influençant également l'exécution des calculs dans l'enclave isolée.
En modifiant la tension, il est possible de créer des conditions où la charge est insuffisante pour régénérer la cellule de mémoire à l'intérieur du CPU, ce qui entraîne une modification de sa valeur. La principale différence avec l'attaque RowHammer est une technique qui permet de modifier le contenu de bits individuels dans la mémoire DRAM en lisant de manière cyclique les données des cellules voisines, tandis que Plundervolt permet de modifier les bits à l'intérieur du CPU une fois que les données ont déjà été chargées depuis la mémoire pour effectuer des calculs. Cette caractéristique permet de contourner les mécanismes de contrôle d'intégrité et de cryptage des données en mémoire appliqués dans SGX, car les valeurs en mémoire restent correctes, mais peuvent être altérées lors des opérations sur celles-ci, avant que le résultat ne soit enregistré en mémoire.
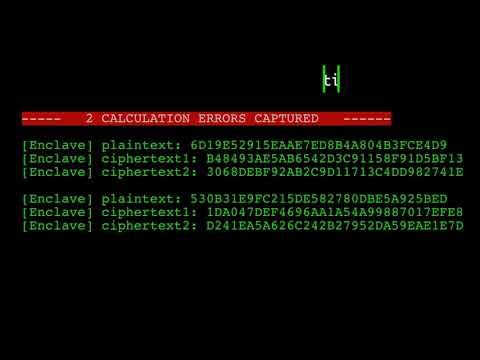
Si cette valeur modifiée est utilisée au cours d'une multiplication dans le processus de cryptage, alors la sortie donnera un texte chiffré incorrect. Ayant la possibilité d'appeler le gestionnaire SGX pour chiffrer ses données, un attaquant peut accumuler des statistiques sur les modifications du texte chiffré à la sortie et, en quelques minutes, retrouver la valeur de la clé stockée dans l'enclave. Le texte d'origine à l'entrée et le texte chiffré correct à la sortie sont connus, la clé ne change pas, et la sortie d'un texte chiffré incorrect indique qu'un bit a été altéré à une valeur opposée.
En analysant les paires de valeurs correctes et altérées des textes chiffrés accumulées lors de différentes pannes, à l'aide de méthodes d'analyse différentielle des pannes (DFA, ) il est possible les clés probables utilisées pour le cryptage symétrique AES, puis, en analysant les intersections des clés dans différents ensembles, de déterminer la clé recherchée.
Le problème affecte différents modèles de processeurs Intel, y compris les CPU Intel Core de la 6e à la 10e génération, ainsi que la 5e et la 6e génération de Xeon E3, la 1ère et la 2ème génération de Intel Xeon Scalable, Xeon D,
Xeon W et Xeon E.
Rappelons que la technologie SGX (
Software Guard Extensions) est apparu dans les processeurs Intel Core de sixième génération (Skylake) et une série d'instructions permettant d'allouer aux applications au niveau utilisateur des zones de mémoire protégées appelées enclaves, dont le contenu ne peut être lu ou modifié même par le noyau ou le code s'exécutant en modes ring0, SMM et VMM. Il est impossible de transférer le contrôle à du code dans une enclave par des fonctions de transition traditionnelles et en manipulant les registres et la pile — pour transférer le contrôle dans l'enclave, une nouvelle instruction spécialement conçue est utilisée, effectuant une vérification des autorisations. Dans ce contexte, le code placé dans l'enclave peut utiliser des méthodes classiques d'appel pour accéder aux fonctions internes de l'enclave et une instruction spéciale pour appeler des fonctions externes. Pour se protéger contre les attaques matérielles, telles que la connexion au module DRAM, un chiffrement de la mémoire de l'enclave est appliqué.
Source : opennet.ru
