

Journée de protection des données personnelles, Minsk, 2019. Organisateur : l'organisation de défense des droits de l'homme Human Constanta.
Animateur (ci-après – A) : – Arthur Khachuyan s'occupe de… Peut-on parler de « côté obscur » dans le contexte de notre conférence ?
Arthur Khachuyan (ci-après – AK) : – Du côté des entreprises – oui.
Q : – Il collecte vos données et les vend aux entreprises.
AK : – En réalité, non…
Q : – Et il va justement expliquer comment les entreprises peuvent utiliser vos données, ce qui se passe avec les données lorsqu'elles sont en ligne. Il ne parlera probablement pas de ce qu'il faut en faire. Nous allons y réfléchir…
AK : – Je vais raconter, je vais raconter. En fait, je ne vais pas raconter longtemps, mais lors de l'événement précédent, on m'a présenté quelqu'un à qui « Facebook » a même bloqué le compte de son chien.
Bonjour à tous ! Je m'appelle Arthur. Je m'occupe vraiment du traitement et de la collecte de données. Bien sûr, je ne vends aucune donnée personnelle à quiconque en accès public. Je rigole. Mon domaine d'activité est l'extraction de connaissances à partir de données provenant de sources ouvertes. Quand quelque chose est légalement considéré comme des données non personnelles, mais qu'on peut en extraire des connaissances et les rendre aussi significatives que si ces données avaient été obtenues à partir de données personnelles. Je ne vais pas vraiment raconter de choses effrayantes. C'est vrai que ça concerne la Russie, mais j'ai aussi des chiffres concernant la Biélorussie.
Quels sont les véritables enjeux ?
Il y a deux jours, j'étais à Moscou dans l'un des partis dirigeants (je ne dirai pas lequel), et nous discutions de la mise en œuvre d'un projet. Et donc, le directeur informatique de ce parti se lève et dit : « Vous parliez des chiffres et ainsi de suite, vous savez, le 2ème département du FSB m'a préparé une note ici, où il est écrit qu'il y a 24 millions de Russes sur les réseaux sociaux. Et vous parlez – 120 et quelques. En fait, plus de trente [millions] ne se servent pas d'Internet ». Je dis : « Ah oui ? Eh bien, d'accord ».
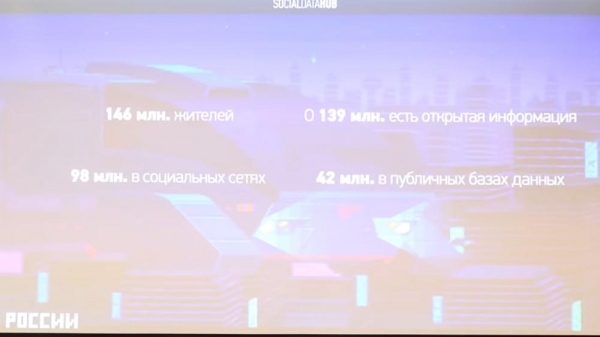
Les gens ne réalisent en réalité pas l'ampleur. Ce ne sont pas seulement les organismes gouvernementaux qui, sans doute, ne comprennent pas comment fonctionne Internet, mais aussi ma mère, par exemple. Elle commence à peine à comprendre que la carte au « Perekrestok » ne lui est pas donnée simplement, pas pour les pauvres réductions que ce « Perekrestok » offre, mais parce que ses données sont ensuite utilisées dans l'OFD, pour les achats, les modèles prédictifs, etc.
En gros, il y a ce nombre de résidents, et il y a des informations sur tant d'entre eux dans des sources ouvertes. Pour certains, seul le nom de famille est connu, pour d'autres, tout est connu, jusqu’à la pornographie qu'ils aiment (je plaisante toujours à ce sujet, mais c'est vrai) ; et toutes sortes d'informations : à quelle fréquence les gens voyagent, avec qui ils sortent, quels achats ils font, avec qui ils vivent, comment ils se déplacent – beaucoup d'informations que peuvent utiliser des gens mauvais, pas très mauvais et bons (je ne sais même pas quelle échelle inventer en ce moment, mais néanmoins).
Il existe des réseaux sociaux qui, bien entendu, représentent un énorme ensemble de données ouvertes, jouant sur la faiblesse des personnes qui crient apparemment pour la vie privée. Et en réalité, si vous imaginez un graphique des cinq dernières années – le niveau d'hystérie concernant les données personnelles augmente, mais en même temps, le nombre de comptes fermés sur les réseaux sociaux diminue d'année en année. Peut-être que ce ne sont pas des conclusions très adéquates, mais : la première chose qui bloque toute entreprise qui collecte des données est tout simplement un compte fermé sur les réseaux sociaux, car l'opinion d'une personne dans son compte fermé, si elle n'a pas 100 000 abonnés, n'est en réalité pas très intéressante pour une analyse quelconque ; mais il y a aussi des cas.
D'où proviennent les informations sur nous ?
Vous est-il déjà arrivé que des amis d'école, avec qui vous n'aviez pas parlé depuis longtemps, viennent frapper à votre porte, puis que ce compte disparaisse ? Il y a des gens mal intentionnés qui collectent des numéros de téléphone : ils analysent les amis (et la liste d'amis est presque toujours ouverte, même si quelqu'un ferme son profil, ou la liste d'amis peut être restaurée « à l'envers », en réunissant tous les autres utilisateurs), prennent un de vos amis inactifs, copient sa page, vous envoient une demande d'ami, et vous l'ajoutez, puis, deux secondes plus tard, le compte est supprimé ; mais la copie de votre page est restée. Ainsi, ces gens l'ont fait récemment, lorsque 68 millions de profils de « Facebook » ont disparu quelque part – ils ajoutaient à peu près tout le monde comme amis, copiaient ces informations, écrivaient même à certains en messages privés, faisaient quelque chose…
Les réseaux sociaux sont une énorme source d'informations, dans près de 80 % des cas, les informations concernant une personne spécifique ne viennent pas directement, mais de son entourage proche – ce sont toutes sortes de connaissances indirectes, d'indices (nous appelons cela « l'algorithme de l'Ex-petite amie méchante »), car une connaissance m'a poussée à cette idée absolument géniale. Elle n'a jamais surveillé son petit ami – elle surveillait toujours cinq de ses amis et savait toujours où il se trouvait. C'est en fait un sujet qui pourrait faire l'objet d'un article scientifique complet.
Il existe un grand nombre de bots qui font aussi bien des choses bonnes que mauvaises. Il y a des innocents qui s'abonnent simplement à vous pour ensuite vous faire de la publicité pour des cosmétiques ; et il y a des réseaux sérieux qui essaient d'imposer leur opinion, surtout avant les élections. Je ne sais pas comment ça se passe en Biélorussie, mais à Moscou, avant les élections municipales, j'ai eu, pour une raison quelconque, un grand nombre d'amis un peu bizarres, et chacun fait la promotion d'un candidat différent, c'est-à-dire qu'ils n'analysent absolument pas le contenu que je consomme – ils essaient simplement d'imposer une réforme incompréhensible, sachant que je ne suis pas du tout inscrit à Moscou et que je ne voterai pas.
Une poubelle – source d'informations dangereuses
En plus, il y a le « Tor », qui n'est pas vraiment sous-estimé – tout le monde pense qu'on n'y va que pour acheter de la drogue ou apprendre comment fabriquer des armes. Mais en réalité, il y a beaucoup de sources de données. Elles sont presque toutes illégales (ou à la limite de la légalité), car quelqu'un a probablement piraté une base de données de compagnies aériennes sur un site de hackers et y a posté des informations. Sur le plan légal, vous ne pouvez pas utiliser ces données, mais si vous en tirez une certaine connaissance (comme dans un tribunal américain) – par exemple, un enregistrement audio obtenu sans mandat, vous ne pouvez pas l'utiliser, mais les connaissances que vous avez tirées de cet enregistrement, vous ne les oublierez pas, – et c'est à peu près la même chose ici.
C'est en réalité quelque chose de très dangereux, alors je plaisante toujours, mais c'est vrai. Je commande toujours mes repas chez le voisin, car « Delivery Club » est souvent piraté et il y a vraiment des problèmes. Récemment, j'ai été très surpris : j'ai commandé des courses, et sur la boîte que j'ai emmenée à la poubelle, un autocollant était collé avec le nom – « Arthur Khachouyan », numéro de téléphone, adresse de l'appartement, code du portillon et e-mail. Nous avons même essayé de convenir avec la municipalité de Moscou d'obtenir un accès à la décharge : en gros, de venir à l'entrepôt des déchets et d'essayer juste par curiosité de trouver une mention de ces données personnelles – faire quelque chose comme une mini-recherche. Mais ils ont refusé quand ils ont appris que nous voulions venir avec des employés de Roskomnadzor.
Mais c'est vraiment le cas. Avez-vous regardé le super film « Hackers » ? Ils fouillaient dans les poubelles pour trouver une partie d'un virus. C'est aussi quelque chose de populaire – quand les gens ont jeté quelque chose dans des sources ouvertes, ils ont oublié. Cela peut être un site scolaire sur lequel ils ont écrit une thèse sur la suprématie de la race blanche, puis ils sont allés à la Douma et ont oublié. De tels cas se sont réellement produits.
Que likent les « uniformes rouges » ?
Si vous allez dans le "top" sur le site "Lifnews"... Mes étudiants ont réalisé une recherche il y a deux ans : ils ont pris tous les participants aux primaires de "Russie unie" (ils ont tous officiellement soumis leurs comptes de réseaux sociaux au CEC), ont regardé ce qu'ils aiment en général - des contenus inappropriés, du trash, des annonces étranges de femmes adultes bizarres... En gros, les gens semblent avoir oublié cela.
Ensuite, ils ont écrit une lettre disant que les comptes de vingt personnes avaient été piratés. Mais les comptes ont été piratés deux semaines auparavant, ils les avaient soumis au comité électoral il y a huit mois, et les likes dataient de deux ans... Vous comprenez, n'est-ce pas ? Il y a en fait une énorme quantité d'informations qui peuvent toujours être utilisées, même à des fins de recherche.
Petit aparté : hier, j'ai vu une nouvelle selon laquelle le Roskomnadzor a bloqué les recherches des étudiants de "la haute" datant de deux ans. Quelqu'un a-t-il vu cette nouvelle, non ? C'est mes étudiants qui ont fait la recherche : ils ont pris des données de "Tor", du site "Hydra", où des drogues sont vendues (je vous prie de m'excuser - de "Rampa"), ont collecté des informations sur les prix, sur ce qui coûte dans quelle région de Russie, et ont effectué une étude. Cela s'appelait "Le panier de consommation du fêtard". C'est bien sûr une chose amusante, mais du point de vue de l'analyse de données, c'est en fait un jeu de données intéressant - j'ai encore passé deux ans à divers "hackathons". C'est une vraie chose - il y a beaucoup de choses intéressantes.
Comment Get Contact "a acheté les âmes" des utilisateurs curieux et pourquoi il est important de lire le contrat utilisateur
En général, quand vous demandez à quelqu'un quelle fuite de données il craint (surtout si la caméra web de la personne est cachée), il établit toujours la structure de priorités comme ceci : les hackers, l'État, les entreprises.
C'est bien sûr une blague. Mais en réalité, les analystes de données actifs, divers chercheurs en données ont volé bien plus que, je pense, les terrifiants Russes, Américains ou d'autres hackers (insérez ce que vous voulez, en fonction de vos convictions politiques). En gros, les gens ont généralement peur de ça - vous avez tous sûrement caché votre caméra web, n'est-ce pas ? Vous pouvez même ne pas lever les mains.
Mais si les hackers font quelque chose d'illégal et que l'État a besoin d'une autorisation judiciaire pour obtenir des données, alors les dernières personnes [les corporations] n'ont vraiment rien à craindre, car elles disposent d'un document qu'on appelle un accord d'utilisateur, que personne ne lit jamais. J'espère vraiment que de telles initiatives inciteront les gens à lire les accords. Je ne sais pas comment ça se passe en Biélorussie, mais à Moscou, au milieu de l'année, il y a eu la vague de l'application « GetContact » (vous êtes probablement au courant), quand une app est apparue de nulle part, disant : donnez-nous accès à tous vos contacts et nous vous montrerons comment vous avez été engraissé dans le répertoire de vos amis.
Ça n'a pas fait la une des médias, mais j'ai eu beaucoup de hauts fonctionnaires qui se sont plaints d'être constamment appelés. Apparemment, les administrateurs ont décidé de chercher le numéro de Shoigu dans cette base de données, ainsi que d'autres personnes… Volotchkova… Une affaire sans dangers. Mais ceux qui ont lu le contrat de licence de « GetContact » – il est écrit : spam en quantité illimitée pendant une durée illimitée, vente de vos données à des tiers sans restriction de droits, de délai de prescription et tout ce que vous pouvez imaginer. Et ce n'est en réalité pas une histoire si rare que ça. Pendant que j'étais sur « Facebook », il me montrait des notifications 15 fois par jour : « Synchronisez vos contacts, et je vous trouverai tous vos amis ! »
Les corporations s'en fichent. La loi fédérale 152 et le RGPD.
Mais en réalité, les priorités vont dans le sens contraire, car la corporation est protégée par le droit privé et donc dans presque tous les cas, il est impossible de prouver qu'elle a tort. Et compte tenu du fait qu'elle est grande, redoutable et très coûteuse, cela devient pratiquement impossible. Et si vous êtes en Russie, avec une législation obsolète, tout cela semble bien décourageant.
Savez-vous ce qui distingue la loi russe (qui est en fait presque identique à la biélorusse) de, par exemple, le RGPD ? La loi russe 152-FZ protège les données (c'est un vestige du passé soviétique) – un document qui protège les données contre les fuites. En revanche, le RGPD protège les droits des utilisateurs – le droit de ne pas perdre certaines libertés, privilèges ou autres, parce que leurs données pourraient fuiter (cela a même été défini dans le contexte des « data-leaks »). Chez nous, tout ce qui peut vous être reproché, c'est une amende pour ne pas avoir de « Excel » certifié pour traiter les données personnelles. J'espère que cela changera un jour, mais je pense que ce ne sera pas dans un avenir proche.
Quelles sont aujourd'hui les réelles possibilités de ciblage ?
La première histoire, probablement effrayante, à laquelle tout le monde pense constamment, c'est la lecture des messages personnels. Il y a sûrement parmi vous quelqu'un qui a déjà dit quelque chose à voix haute et qui a ensuite reçu de la publicité ciblée. Oui, ça vous est arrivé ? Levez la main.
En réalité, je ne crois pas à l'histoire selon laquelle le « Yandex Navigator » aurait la capacité de reconnaître de l'audio en streaming pour tous les utilisateurs, car ceux qui ont un peu d'expérience avec la reconnaissance vocale savent que : d'une part, le centre de données de Yandex devrait être cinq fois plus grand ; mais surtout, le coût pour attirer une telle personne serait astronomique (pour reconnaître l'audio en streaming et comprendre de quoi parle la personne). Mais ! Il existe en effet des algorithmes qui vous taguent en fonction de certains mots-clés afin de créer par la suite une communication publicitaire.
De nombreuses études ont été réalisées, et j'ai créé des comptes neutres à cent reprises, en envoyant des messages à quelqu'un, pour ensuite recevoir une publicité qui semblait n'avoir aucun lien avec cela. En réalité, il y a deux conclusions à tirer. Contre cette histoire, il est considéré qu'une personne tombe simplement dans un certain échantillon statistique ; disons que vous êtes un homme de 25 ans qui devait, à cet instant précis, être exposé à des cours d'anglais justement au moment où vous avez écrit à quelqu'un. Du moins, Facebook affirme toujours cela devant les tribunaux : il y a un certain modèle de comportement que nous ne vous montrerons pas, qui a été construit sur des données que nous ne vous montrerons pas, nous avons des recherches internes que nous ne vous montrerons pas non plus (car tout cela est un secret commercial) ; en gros, vous êtes tombé dans un échantillon statistique, c'est pourquoi nous vous avons montré cela.
Comment Facebook a mis en rogne la vie privée des utilisateurs
Malheureusement, il est complètement impossible de prouver cela, à moins d'avoir quelqu'un à l'intérieur de l'entreprise qui confirme ces actions d'une manière ou d'une autre. Mais selon le droit américain, dans ce cas, l'accord de non-divulgation de cet employé prime sur son envie de vous aider, donc personne ne le fera. Ce qui est intéressant, c'est qu'il y a environ un an ou un an et demi, une tendance a commencé à émerger en Amérique, où les gens installaient une extension de navigateur pour chiffrer les messages de Facebook : vous écrivez quelque chose à quelqu'un, il le chiffre avec une clé sur son appareil et envoie des messages déchiffrés en clair.
Voilà, Facebook s'est battu pendant un an et demi contre cette entreprise, et il est encore flou sur quelle base (car je ne m'y connais pas bien en droit américain) ils les ont forcés à supprimer cette application et ont ensuite modifié les conditions d'utilisation : si vous regardez, il y a un point disant que vous ne pouvez pas transmettre des messages sous forme chiffrée – c'est formulé de manière assez astucieuse, stipulant qu'il est interdit d'utiliser des algorithmes cryptographiques pour modifier les messages – eh bien, c'est ainsi. Donc, ils ont dit : soit vous utilisez notre plateforme, soit vous ne l'utilisez pas. Et d'où vient la question : quel est l'intérêt pour eux d'avoir des messages privés ?
Les messages privés sont une source d'information absolument fiable.
C'est une chose très simple. Tous ceux qui analysent la trace numérique, l'activité humaine, essaient d'utiliser ces données pour le marketing ou autre chose, ont une métrique qui s'appelle la fiabilité. C'est-à-dire une sorte d'image d'une personne – vous comprenez bien que ce n'est pas la personne elle-même – cette image est toujours un peu plus réussie, un peu mieux. Les messages personnels – ce sont des connaissances réelles que l'on peut obtenir sur une personne, elles sont pratiquement toujours fiables à 100 %. Parce que rarement, quelqu'un va écrire quelque chose dans des messages personnels, tromper, et tout cela est très facile à vérifier – en fonction des autres messages (vous savez de quoi je parle). L'essentiel est que les connaissances extraites de cette manière sont presque à 100 % fiables, donc tout le monde essaie toujours de les obtenir.
Mais néanmoins, tout cela, encore une fois, est une histoire très difficile à prouver. Et ceux qui croient que « Vkontakte » a un tel accès pour les forces de l'ordre pour les messages personnels – ce n'est pas tout à fait vrai. Si vous regardez simplement l'historique des demandes judiciaires de divulgation d'informations – comment « Vkontakte », très astucieusement (dans ce cas, Mail.ru) se défend contre ces demandes.
Leur principal argument est toujours : selon la loi, les forces de l'ordre doivent justifier pourquoi un accès aux messages personnels est nécessaire. En général, si c'est un meurtre, l'enquêteur dit toujours que très probablement la personne a dit où elle a caché l'arme (dans les messages personnels). Mais nous comprenons que jamais, un criminel sain d'esprit n'écrira dans « Vkontakte » à ses complices où il a caché une arme à feu. Mais c'est l'un des exemples courants, dont rendent compte les fonctionnaires.
Voici un autre exemple effrayant (on m'a demandé aujourd'hui de donner des exemples effrayants) – à propos de la Russie (j'espère que cela ne se produira pas en Biélorussie) : selon la loi, un enquêteur doit avoir des raisons substantielles pour que l'opérateur révèle ces informations. Naturellement, nulle part il n'est précisé quelles doivent être ces conditions (quelles elles sont et sous quelle forme), mais en Russie, il y a de plus en plus de précédents où la cour considérera qu'il y a une base si un modèle a prédit un certain comportement, qu'il soit bon ou mauvais.
En d'autres termes, personne ne peut être emprisonné (et c'est bien) pour avoir fait partie d'un certain échantillon statistique de meurtriers de race pure – et c'est bien, car cela viole la présomption d'innocence ; mais il existe des précédents où les résultats de telles prévisions ont été utilisés pour obtenir une autorisation judiciaire pour obtenir des données. Pas seulement en Russie, d'ailleurs. Cela existe aussi aux États-Unis. Là-bas, "Palantir" a déjà évalué tout le monde depuis longtemps, des choses similaires sont utilisées. Une histoire terrifiante.
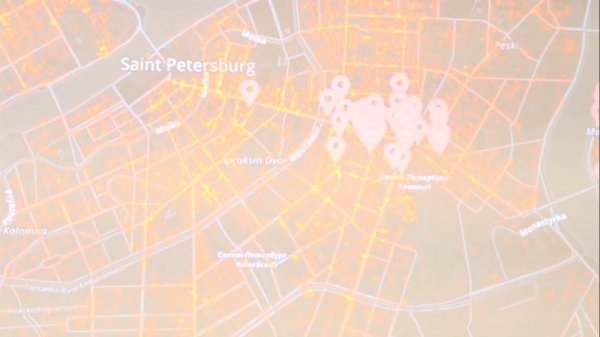
C'est une étude que j'ai réalisée. Nous avons fait cela : nous avons flâné à Saint-Pétersbourg, dans des lieux avec des points verts, nous écrivions à des amis depuis des comptes "propres" – du type "j'ai envie de prendre un café", "où acheter de la lessive ?" et ainsi de suite. Ensuite, nous recevions, bien sûr, des publicités géolocalisées. D'une manière magique... Ou comme on disait : "Coïncidence ? Je ne pense pas !" Ce sont des messages personnels de "Vkontakte". Que Mail.ru me pardonne, mais c'est comme ça. Quiconque le souhaite peut répéter une telle expérience.
Au fait, à ce sujet, lorsque nous avons écrit une demande de soutien, Mail a déclaré qu'il y avait des points wi-fi qui avaient capturé votre adresse MAC. Cela existe aussi.
Méthodes d'obtention et variantes répandues de "fuite" de données personnelles
L'histoire suivante est un extrait de connaissances additionnelles, dont j'ai en fait pris connaissance. En réalité, un profil rempli sur les réseaux sociaux contient environ 15 à 20 % des véritables informations que l'opérateur de données détient sur une personne. Tout le reste provient de choses très intéressantes. Pourquoi, selon vous, Google développe-t-il fortement des bibliothèques pour la vision par ordinateur ? En particulier, ils étaient parmi les premiers à développer des bibliothèques pour l'analyse et la catégorisation des objets – en arrière-plan, au premier plan, peu importe où. Parce que c'est une énorme source d'informations supplémentaires sur ce que possède une personne, notamment un appartement, une voiture, où elle vit, des objets de luxe...
Il y avait un tas de fuites «hacker» lorsque des réseaux neuronaux entraînés de Google ont été divulgués (je ne sais pas à qui ils appartenaient, mais néanmoins). Il y avait beaucoup de choses intéressantes concernant la taille des seins, le tour de taille – que les gens ne tentaient pas d'apprendre sur les autres uniquement en analysant des photos. Parce que, quand une personne prend une photo, elle ne pense pas toujours à tout ce qu'on peut en déduire. Et combien de passeports de nouveau-nés sont publiés en Russie ?.. Ou : «Hourra, mon petit a obtenu un visa» ! C'est en fait un mal du monde moderne.
En parlant d'un sujet hors sujet (je vais partager des faits avec vous aujourd'hui) : à Moscou, la fuite de données personnelles la plus fréquente concerne le secteur immobilier, où une liste de débiteurs est affichée sur une porte, et ces débiteurs poursuivent ensuite en justice parce que leurs données personnelles ont été mises à disposition sans leur autorisation. Imaginez si cela vous arrivait... L'essentiel est que, lorsque quelqu'un fait quelque chose, il ne sait pas ce qu'il y avait sur cette photo, ce qu'il n'y avait pas. Il y a beaucoup de numéros de voitures maintenant.
Nous avons réalisé une étude à un moment donné – nous essayions de comprendre combien de personnes avaient des photos de leurs voitures en ligne (qui, en conséquence, ont des infractions et ainsi de suite) – malheureusement, cela n'a pu être fait qu'à partir de bases de données divulguées de la sécurité routière, qui ne contiennent qu'un numéro (informations peu fiables), mais c'était néanmoins intéressant.
Votre prochaine publicité dépend de la façon dont vous avez «consommé» la précédente
C'est la première histoire. La deuxième histoire concerne les modèles de comportement, le contenu que consomme une personne, car l'une des principales métriques que les réseaux sociaux essaient de construire à votre sujet est la façon dont vous interagissez avec la publicité. Peu importe à quel point les algorithmes sont précis et performants, peu importe à quel point l'intelligence artificielle est remarquable, la priorité réelle des réseaux sociaux sera toujours de gagner de l'argent. Donc, si une entreprise comme 'Coca-Cola' arrive et dit 'Je veux que mon post soit vu par tous les habitants de la Biélorussie', ils le verront, peu importe ce que les algorithmes pensent de cette personne ou comment la cibler. Vous avez sans doute déjà vu des publicités, en plus des super ciblées, qui n'avaient rien à voir. Parce qu'on a payé beaucoup d'argent pour ces publicités sans rapport.
Mais l'une des principales métriques est de comprendre avec quel contenu vous interagissez le mieux, c'est-à-dire comment vous réagissez, afin de vous montrer des histoires publicitaires similaires. Et en conséquence, c'est une métrique de la façon dont vous interagissez avec la publicité : qui la bloque, qui ne la bloque pas, comment une personne clique, si elle ne lit que les titres ou s’immerge complètement dans le contenu ; puis, sur cette base, continuer à vous maintenir dans ce qu'on appelle maintenant une 'bulle de filtres', pour que vous continuiez à interagir avec ce contenu.
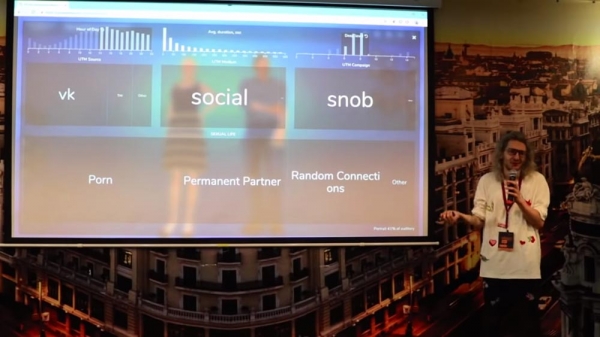
Si un jour cela vous intéresse, essayez pendant une longue période, peut-être une semaine ou un mois, de bloquer toute la publicité sur les réseaux sociaux : on vous montre une annonce – vous la fermez. Si vous analysez cela et que vous l'appliquez à un graphique, vous obtiendrez une histoire intéressante : si vous bloquez la publicité pendant une semaine, la semaine suivante, elle vous sera présentée de manière accrue et même dans différentes catégories ; par exemple, si vous aimez les chiens et que vous bloquez toutes les publicités sur les chiens, ils commenceront alors à vous montrer toutes sortes de choses variées provenant de différentes catégories pour essayer de comprendre ce dont vous avez besoin.
Et puis, à la fin, on vous mettra une étiquette comme quelqu'un qui n'interagit pas avec la publicité, on vous marquera d'une croix symbolique et à ce moment-là, vous commencerez à voir uniquement des publicités de grandes marques. En d'autres termes, à ce moment-là, vous ne verrez que des publicités pour "Coca-Cola", "KitKat", "Unilever" et tous ceux qui dépensent une fortune, parce qu'il faut augmenter le nombre de vues. Faites l'expérience pendant un mois : bloquez toute la publicité pendant une à deux semaines, ensuite voyez tout, et bloquez-la à nouveau – en fin de compte, vous ne verrez que de la publicité pour, comme il s'avère plus tard (et disent les agences de publicité), seulement pour les clients qui payent pour les vues, car il est impossible de comprendre comment vous interagissez avec cette publicité.
Les personnes qui regardent souvent des pornos sont celles qui ont tendance à s'immerger profondément dans le contenu.
Par conséquent, il s'agit d'un suivi comportemental. J'ai un exemple intéressant – des visiteurs d'un site web gouvernemental. Le plus drôle, c'est que plus les gens s'engagent dans la profondeur de la consultation, plus ils préfèrent regarder du porno plutôt que d'avoir des relations traditionnelles. Je suis désolé de parler sans cesse de ce sujet, mais j'ai en réalité de très bonnes relations avec "Pornhub", et ce sont toujours des recherches très intéressantes, parce que c'est un sujet qui paraît tabou, mais qui révèle beaucoup sur l'être humain. Et les points qui en découlent concernant le trafic... Nous parlerons encore de "Pornhub" !
Qu'est-ce qui est considéré comme des données personnelles et peut-on déverrouiller un "iPhone" avec un modèle 3D du visage ?
Mon préféré, c'est la manière de contourner la loi sur les données personnelles. Si vous lisez la documentation technique de Facebook, qui a fourni certains documents internes (par exemple, en justice), vous n'y trouverez aucune mention de reconnaissance faciale ni d'analyse vocale. Il y aura des formulations très compliquées que aucun juriste qualifié ne trouvera dans la législation. En Russie, c'est à peu près la même chose – je vais vous montrer quelque chose maintenant.
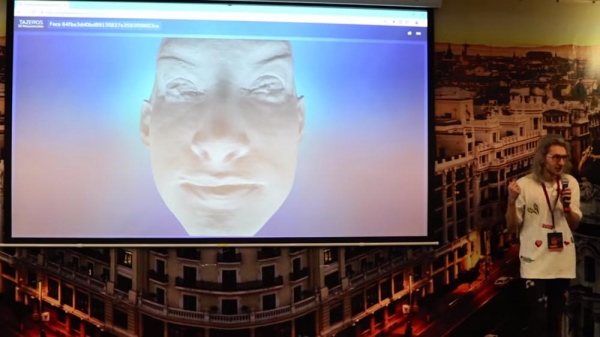
Que voyez-vous ici ? Toute personne sensée dirait que c'est un visage. C'est d'ailleurs Sasha Grey, si je ne me trompe pas. Juridiquement, c'est une matrice de certains points tridimensionnels, dont il y en a 300 000 ici. Que ce soit bien ou mal, selon la loi, cela n'est pas considéré comme des données personnelles. En général, le RKN en Russie ne considère pas une seule photo comme des données personnelles ; il considère que cela devient des données personnelles si d'autres informations sont présentes (par exemple, un nom complet ou un numéro de téléphone) ; la photo en soi n’est rien. Dès que la loi sur la biométrie a été adoptée, et que les données biométriques ont été assimilées à des données personnelles (de manière très désordonnée), tous ont immédiatement commencé à dire : ce ne sont pas des données biométriques, ce sont un ensemble de points ! Surtout, si l'on prend la transformation de Fourier directe ou inverse de cet ensemble de points, vous ne pouvez pas dé-anonymiser quelqu'un à partir de cette transformation, mais vous pouvez l'identifier. Théoriquement, la loi ne violerait pas cela.
J'ai également réalisé une autre étude : c'est un algorithme qui construit une reconstruction tridimensionnelle d'un visage à partir de sources ouvertes - nous prenons un compte Instagram et nous pouvons ensuite imprimer son visage en 3D. Au fait, si ça intéresse quelqu'un, j'ai un lien accessible ; si jamais quelqu'un souhaite déverrouiller un 'iPhone'... C'est une blague - on ne peut pas déverrouiller un 'iPhone', la qualité est réduite.
Un profil privé est un atout pour la sécurité.
C'est la première chose, et la deuxième... J'ai déjà abordé le fait que les informations sont principalement collectées à partir de l'environnement de l'utilisateur. Cette image, je l'ai dessinée en 2017 : l'utilisateur moyen des réseaux sociaux russes se trouve à l'intérieur, il a en moyenne 200 à 300 amis, ses amis en ont, et ainsi de suite avec les amis de ses amis.
Merci aux réseaux sociaux d'avoir introduit des algorithmes de flux électroniques 'intelligents', soit disant pour augmenter vos chances de tomber sur du contenu intéressant. Ce nombre de personnes peut, à tout moment aléatoire, voir le contenu que vous produisez, même si votre compte est limité aux niveaux les plus élevés de confidentialité (uniquement pour les amis des amis, et ainsi de suite). Voici donc les amis des amis :
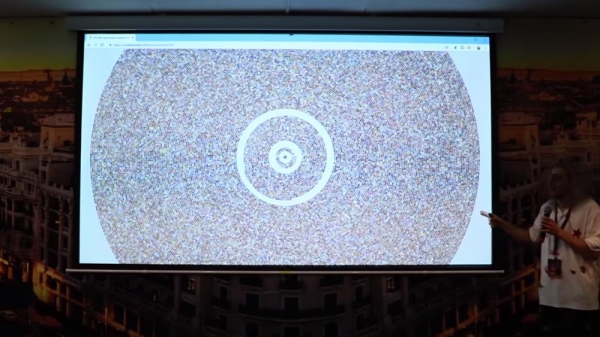
Si quelqu'un pense que lorsqu'il choisit « amis d'amis » dans « Mes publications » sur VK, trois poignées de main correspondent à environ 800 000 personnes, ce qui n'est en soi pas négligeable, mais cela dépend de votre contenu. Peut-être que vous diffusez du contenu inapproprié, et tous ces amis d'amis peuvent interagir avec ce contenu. L'un d'eux peut le partager quelque part, tout le monde a un fil de likes, qui, en réalité, sera probablement annulé, car ce n'est pas très agréable. Par conséquent, à tout moment, le contenu peut se retrouver quelque part.
VK a lancé l'année dernière des profils ultra-fermés, mais jusqu'à présent, très peu de gens les ont utilisés (je ne vais pas dire combien, mais c'est peu !). Peut-être qu'un jour, les gens y réfléchiront – j'espère sincèrement cela. Toutes les recherches sont constamment dirigées vers la sensibilisation des gens sur l'ampleur des problèmes. Parce que tant que certaines personnes ne sont pas touchées par des choses graves, elles n'y penseront jamais. Passons à autre chose.
Les organismes gouvernementaux ne savent pas ce que sont les données personnelles et ne se précipitent pas pour donner une définition.
Tout spécialiste en droit des données personnelles dit toujours ceci : il ne faut jamais combiner différentes sources de données, car ici vous avez des e-mails (ce sont des données personnelles avec des identifiants anonymisés), là – noms et prénoms… Si vous combinez tout cela, cela deviendra des données personnelles. En fait, il serait juste d'aborder ce sujet en premier, mais je pense que vous êtes déjà plongé dedans et que vous êtes au courant, peut-être, de comment la loi fonctionne.
En réalité, personne ne sait ce que sont les données personnelles. C'est un concept important ! Quand je vais dans des organismes gouvernementaux, je dis : « Une bouteille de cognac à celui qui me dira ce que sont les données personnelles ». Et personne ne peut le dire. Pourquoi ? Ce n'est pas parce qu'ils sont stupides, mais parce que personne ne veut prendre la responsabilité. Parce que si Roskomnadzor dit que ceci est des données personnelles, demain quelqu'un fera quelque chose, et ils seront responsables ; et eux, ce sont des organes exécutifs et ne devraient en général être responsables de rien.
L'essentiel est que la loi stipule clairement que les données personnelles sont celles qui permettent d'identifier une personne. Et un exemple est donné : nom, prénom, adresse, numéro de téléphone. Mais nous savons tous que l'on peut aussi identifier quelqu'un par la façon dont il appuie sur les boutons, par son interaction avec l'interface, et par d'autres paramètres indirects. Si cela vous intéresse : pratiquement dans chaque domaine, il existe d'innombrables failles.
Identifiants qui nous révèlent
Par exemple, tout le monde a commencé à mettre des points pour capturer les adresses MAC (vous y avez sûrement déjà été confronté ?) – des fabricants de matériel mobile, comme Apple et Google, ont rapidement mis en place des algorithmes qui génèrent une adresse MAC aléatoire, afin que vous ne puissiez pas être identifié lorsque vous vous déplacez en ville et envoyez votre adresse MAC à tout le monde. Mais les esprits brillants ont encore pensé à une autre histoire.
Par exemple, vous pouvez obtenir une licence d'opérateur mobile ; en obtenant cette licence, vous aurez accès à une chose appelée protocole SS7, par lequel vous verrez un certain espace aérien des opérateurs mobiles ; il existe une multitude d'identifiants qui ne sont pas des données personnelles. Auparavant, c'était l'IMEI, et maintenant – littéralement, quelqu'un a décidé d'unir ces « IMEI » en Russie (c'est une initiative). Cela semble exister, mais c'est néanmoins.
Il existe aussi un grand nombre d'identifiants – par exemple, l'IMCI (identifiant du matériel mobile), qui n'est ni des données personnelles, ni lié à d'autres choses et, par conséquent, peut être conservé sans aucune poursuite législative, puis échangé avec quelqu'un d'autre pour communiquer par la suite.
La culture du travail avec des données personnelles est à un niveau bas
En général, le problème est que tout le monde est très préoccupé par la fusion des données, et la plupart des entreprises qui effectuent cette fusion ne se posent même pas la question. Par exemple, une banque vient de conclure un accord de non-divulgation avec une entreprise spécialisée dans le scoring, et lui a confié 100 000 de ses clients...
Et il n'est pas toujours évident que cet établissement bancaire ait une clause sur le partage des données avec des tiers dans son accord. Ces clients ont fait quelque chose de flou, et on ne sait pas où sont passées ces données par la suite, si elles ont été transférées ou non - dans la plupart des entreprises en Russie, il n'y a pas de culture de suppression des données... - ce fichier Excel finit invariablement par traîner quelque part sur l'ordinateur d'un secrétaire.
Nos données peuvent être vendues à chaque achat en magasin.
Il existe de nombreux schémas qui semblent presque légaux (c'est-à-dire légaux). Par exemple, voici l'histoire : parmi les 15 plus grandes banques russes, seules deux sont véritablement des passerelles SMS - « Tinkoff » et « Alfa », c'est-à-dire qu'elles envoient elles-mêmes leurs messages. Les autres banques utilisent des passerelles SMS pour envoyer des messages aux clients finaux. Ces passerelles SMS ont presque toujours le droit d'analyser le contenu (c'est-à-dire, pour des raisons de sécurité et pour leurs propres conclusions) afin de vendre ensuite des statistiques agrégées. Ces passerelles SMS « collaborent » avec des opérateurs de données fiscales, qui traitent les reçus.
Et cela se traduit ainsi : vous arrivez à la caisse, l'opérateur de données fiscales (qu'ils aient ou non obtenu votre numéro de téléphone - d'une manière ou d'une autre, c'est lié)... vous recevez un SMS sur votre téléphone, la passerelle de ces SMS voit les 4 derniers chiffres de votre carte et votre numéro de téléphone. Nous savons à quel moment vous avez effectué la transaction grâce à l'opérateur de données fiscales, et dans les SMS, nous savons (maintenant) à quel numéro a été envoyée l'information concernant le prélèvement d'un certain montant avec ces quatre derniers chiffres de la carte. Les quatre derniers chiffres de la carte ne constituent pas des identifiants de vous, ne violent pas la loi, car on ne peut pas vous dé-anonymiser à partir de ceux-ci, le montant de la transaction non plus.
Mais si vous avez convenu avec l'opérateur de données fiscales - vous savez dans quelle fenêtre temporelle (plus ou moins 5 minutes) vous devez recevoir ce message. Ainsi, vous êtes rapidement lié à votre numéro de téléphone par l'OFD, et votre numéro de téléphone est lié aux identifiants publicitaires, en fait à tout, tout, tout. Par conséquent, on peut ensuite vous retrouver : vous entrez dans le magasin, et ensuite on vous envoie encore quelque chose sans votre consentement. Je pense que dans cette salle, il est peu probable qu'il y ait quelqu'un qui ait déjà écrit une plainte à l'AFS pour spam. Il est peu probable... Sauf moi, probablement.
Des documents - un moyen archaïque mais efficace de défendre ses droits.
C'est vraiment très efficace. Certes, il va falloir attendre un an et demi, mais l'ARPP va vraiment effectuer une vérification : qui, comment, à qui a-t-on transmis des données, pourquoi, et ainsi de suite.
Question du public (ci-après – Q) : – En Biélorussie, il n'y a pas d'ARPP. C'est un autre pays.
AK : – Oui, je comprends. Il doit sûrement y avoir un équivalent...
Des objections viennent du public.
AK : – D'accord, mauvais exemple, « désolé ». Ce n'est pas le plus important. Parmi mes amis, je ne connais personne qui soit au courant de l'existence d'une telle procédure – qu'on puisse aller écrire, et qu'ils travailleront encore un an après.
La seconde histoire, qui se développe également beaucoup en Russie, mais je pense que vous en trouverez un équivalent chez vous. J'adore faire cela lorsque l'administration publique communique mal avec vous, une banque ou autre chose – vous dites : « Donnez-moi un document ». Et vous écrivez sur le document : « Conformément au paragraphe 14 de la loi n° 152, je demande à ce que le traitement des données personnelles soit effectué sur papier ». Je ne sais pas exactement comment cela se passe en Biélorussie, mais cela doit se faire. Selon la législation russe, ils n'ont pas le droit de vous refuser ce service sur cette base.
Je connais même beaucoup de gens qui ont envoyé quelque chose de similaire à Mail.ru et ont demandé à ce que leurs données personnelles soient enregistrées sur papier. Mail.ru s'est longtemps défendu contre cela. Je connais même un développeur de Yandex, sur qui ils ont plaisanté : ils ont supprimé son compte VK et lui ont envoyé un tas de captures d'écran imprimées, en disant qu'ils lui enverraient des captures d'écran chaque fois qu'il voudrait mettre à jour sa page.
C'est drôle, mais néanmoins c'est une véritable alternative, si quelqu'un s'inquiète vraiment pour ses données, d'un côté... D'un autre côté, le même RKN m'a dit que cet accord sur le traitement des données personnelles est formel, et la loi prévoit encore plusieurs options pour donner ce consentement. Et que, par exemple, je suis invité ici à un événement, et si, par exemple, Human Constanta peut ne pas établir un accord avec moi concernant le traitement des données personnelles en vertu des lois russes (car le simple fait que je suis venu et ai accepté de me produire est considéré comme un consentement pour le traitement des données personnelles), – tout le monde prend néanmoins ces autorisations sur papier. Mais le RKN m'a dit que ce n'est pas un fait, qu'il est probable que cela disparaisse un jour.
J'espère qu'un opérateur unique de données personnelles ne sera jamais créé en Russie, Dieu nous préserve, car le pire que l'on puisse faire est de rassembler toutes les données personnelles au même endroit, ce qui n'est rien comparé à la possibilité de les placer dans le panier de l'État. Car qui sait ce que cela pourrait donner par la suite.
Les entreprises échangent des données personnelles, et les lois régissent cela de manière très lâche.
La plupart des entreprises échangent divers types de données, des identifiants. Cela peut être un magasin avec une banque, puis la banque avec un réseau social, le réseau social avec d'autres… Et finalement, ces personnes acquièrent une certaine masse critique d'informations qui peuvent être utilisées d'une manière ou d'une autre, et toutes ces connaissances, il est vrai, essaient à présent de les garder pour elles. Pourtant, cela finit par se retrouver dans un trafic publicitaire ou ailleurs.
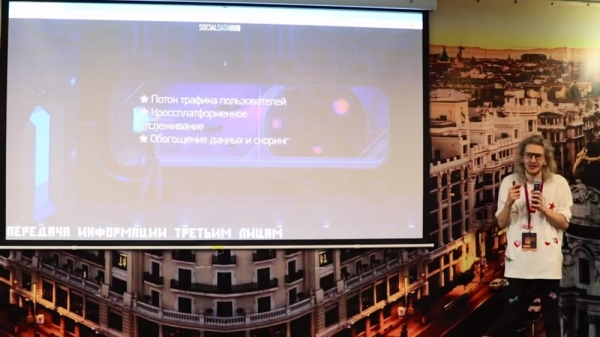
La transmission de données à des tiers est l'une des choses les plus amusantes qui soient, car la loi ne décrit pas qui sont ces tiers, qui doivent effectivement être considérés comme « tiers ». C'est d'ailleurs une phrase très courante parmi les avocats américains — chez eux, on parle de 'third parties' — qui, selon vous, sont ces tiers : la grand-mère, l'arrière-grand-mère ?... Il y a même eu un précédent aux États-Unis où des données de quelqu'un ont été divulguées, la personne a porté plainte, et ils ont prouvé que cette personne connaissait le propriétaire des données à travers plusieurs amis — un certain nombre de poignées de main, ils ont cité des études sociologiques étranges — de cette manière, ils ont prouvé que ces personnes ne pouvaient pas être considérées comme des tiers les uns pour les autres. C'est drôle. Mais le fait de transmettre de telles données est très répandu.
Même si vous visitez un site qui a un compteur pour l'identification — ce compteur a le droit de transmettre les données de ce trafic quelque part (« Clickstream », propriétaires de plateformes publicitaires de tout genre, « Pornhub », par exemple). « Pornhub », si certains d'entre vous sont développeurs web, allez voir combien de pixels de suivi sont présents sur le site de « Pornhub ». Vous accédez simplement au site — un nombre énorme de scripts Java sont chargés, censés améliorer le fonctionnement du site. En réalité, il y a aussi des cookies inter-domaines, il y a tout ce qui peut exister, car cette information est toujours très prisée sur le marché du « clickstream ».
Facebook feint et ne prévoit pas de retirer son masque
Naturellement, aucun grand acteur ne révèle jamais à qui et comment il vend ses données. À cause de cela, par exemple, l'Europe essaie maintenant de poursuivre Facebook. En effet, après l'entrée en vigueur du RGPD, l'Union européenne essaie d'obtenir de Facebook une divulgation de ses algorithmes de revente de données à des tiers.
Facebook ne fait pas cela et déclare haut et fort qu'il ne le fait pas, car ils sont une « corporation mondiale » (je cite une lettre qu'ils m'ont envoyée), ils sont « contre l'utilisation malveillante des technologies » (surtout si vous vendez la reconnaissance faciale au Kremlin). En gros, le point est que Facebook ne joue pas vraiment franc jeu : son objectif principal et ce qui se produira dès qu'un tel mécanisme sera révélé – on pourra vraiment calculer la rentabilité de la publicité, on pourra comprendre le coût réel des annonces publicitaires.
En gros, si Facebook vous dit que le coût d'une impression publicitaire est de 5 roubles, et qu'il vous la vend pour 3 (et, en gros, ils gardent deux roubles), et qu'ils, en gros, obtiennent 5 % de bénéfice de ces impressions publicitaires. En réalité, ce n'est pas 5 %, mais 505, parce que si cet algorithme émerge (qui et comment Facebook a transmis le « clicstream », les données de visites, les données de pixel à divers réseaux publicitaires), il s'avérera qu'ils gagnent beaucoup plus d'argent qu'ils ne le disent. Et le problème ici n'est pas l'argent en soi, mais que le coût par clic est d'un rouble, alors qu'il est en réalité en centimes.
En gros, le point est que tout le monde essaie de cacher ce type de transmission, que ce soit du trafic publicitaire ou non publicitaire, mais cela existe. Malheureusement, il n'est pas possible de le savoir légalement, car les entreprises sont privées, et tout ce qu'elles ont en interne relève de leur droit privé et de leur secret commercial. Mais de telles histoires refont souvent surface.
Les narcotrafiquants sont prévisibles et se font attraper sur Avito
La dernière image de cette présentation. Elle est drôle, et son essence est qu'il y a certaines catégories de personnes qui se soucient beaucoup de leurs données personnelles. Et c'est bien, en fait ! Cet exemple concerne une telle catégorie de personnes que sont les narcotrafiquants. On pourrait penser que les gens, qui devraient vraiment s'inquiéter de leurs données personnelles...
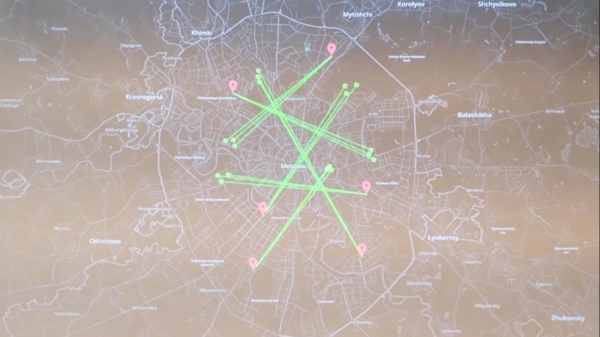
Ceci est une étude réalisée au début de cette année sous la supervision des autorités compétentes. Oui, c'est un script financé pour acheter des drogues sur « Telegram », dans « Tor », mais seulement auprès de personnes identifiables.
En réalité, presque tous les trafiquants de drogue à Moscou se grillent à cause de leur numéro de téléphone, qui n'est vraiment pas disponible dans des sources ouvertes, mais tôt ou tard, ils vendront quelque chose sur « Avito », ce qui permettra de comprendre leur emplacement approximatif. L'idée est que les points rouges indiquent où vivent les gens, et les points verts où ils vont déposer, vous savez quoi. C'était une des parties de l'algorithme qui prédisait le déploiement des forces de patrouille, mais ces gars de Moscou essaient toujours de se déplacer en diagonale, plus loin.
Ils pensent que s'ils vivent en haut à gauche, ils doivent se diriger vers le haut à droite et qu'ils ne seront jamais trouvés là. Je vous dis cela pour que, si vous essayez d'échapper aux algorithmes omniprésents, la meilleure option réelle est de changer de modèle de comportement : installer un « Hoster » pour randomiser vos visites, vos possessions, et ainsi de suite. Oui, bon sang, il existe même des algorithmes, des plugins qui modifient la taille de votre navigateur de quelques pixels pour qu'il ne soit pas possible de compter la signature, le « fingerprint » de votre navigateur et de vous identifier d'une manière ou d'une autre.
J'en ai fini. Si vous avez des questions, allons-y. Voici un lien vers la présentation.
Question du public (Q) : – Pourriez-vous nous dire, en ce qui concerne l'utilisation de « Tor », en matière de suivi du trafic… le recommandez-vous ?
Il est difficile de se cacher, mais c'est possible.
AK : – "Tor" ? Non, il n'est pas question de "Tor", sous aucune forme. Je ne sais pas comment cela se passe en Biélorussie – mais en Russie, il ne faut surtout pas y accéder, car presque la majorité des "grace nodes" vérifiés ajoutent soudainement certains paquets à votre trafic. Je ne sais pas lesquels, mais si vous regardez : il y a des "nœuds" qui marquent le trafic – on ne sait pas qui le fait, dans quel but, – mais quelqu'un le marque dans l'en-tête pour qu'on puisse ensuite comprendre. En Russie, à présent, tout le trafic est stocké, même s'il est stocké de manière cryptée, et tout le monde plaisante sur le "Paket Yarovaya" en mentionnant que le trafic crypté est stocké, mais il reste marqué, donc on ne peut pas l'utiliser, le déchiffrer...
Z : – En Europe, cela fait longtemps qu'il est stocké, probablement depuis dix ans.
AK : – Oui, je comprends. Tout le monde en rigole – du genre, vous stockez du https qui est impossible à lire. Le contenu ne peut pas être lu, mais on peut comprendre d'où proviennent les paquets par certains algorithmes – par le poids des paquets, par leur longueur, etc. Et quand vous avez tous les fournisseurs sous contrôle, il y a, par conséquent, tout l'équipement de transmission et tous les passeports... En gros, vous saisissez de quoi je parle ?
Z : – Quel navigateur recommandez-vous d'utiliser ?
AK : – Pour "Tor" ?
Z : – Non, pas du tout.
AK : – Eh bien, je ne sais pas. En fait, j'utilise "Chrome", mais uniquement parce que c'est le navigateur avec la meilleure console de développement. Si jamais j'ai besoin d'accéder à quelque part, j'irai dans un café. En vrai, il ne faut pas se connecter avec une vraie carte SIM.
Z : – Vous avez parlé de certains étudiants. Donnez-vous des cours ou dirigez-vous des formations ?
AK : – Oui, nous avons des programmes de master en journalisme de données. Nous formons des journalistes à collecter et analyser des données – ils réalisent périodiquement ce type de recherche.
Il n'y a pas d'applications sécurisées.
Z : – Sur "Facebook", "VKontakte", ce n'est pas sûr de discuter avec des amis, afin de ne pas recevoir de publicité contextuelle. Comment améliorer la sécurité ?
AK : La question est de savoir ce que vous considérez comme un niveau de sécurité acceptable. En principe, il n'y a pas de mot « sûr ». La question est de ce que vous jugez acceptable. Certains pensent qu'il est acceptable d'échanger des photos intimes via Facebook, tandis que certains employés des services de renseignement estiment que tout ce qui a été dit à voix haute, même à un proche, est déjà de facto dangereux. Si vous ne voulez pas que le réseau social en sache quoi que ce soit à ce sujet, alors oui – mieux vaut ne pas en parler. Je ne connais pas d'applications sûres. J'ai peur, elles n'existent pas. Et c'est normal, étant donné que tout propriétaire d'application doit d'une manière ou d'une autre monétiser, même si l'application est gratuite ou s'il s'agit d'un média. Cela semble gratuit, mais il a tout de même besoin de vivre de quelque chose. Par conséquent, rien n'est sûr. Vous devez seulement décider pour vous-même, pour ainsi dire, ce qui vous convient.
Z : Et vous, qu'est-ce que vous utilisez ?
AK : Sur les réseaux sociaux ?
Z : Des messageries.
AK : D'après les messageries, j'utilise le principal service de messagerie de la Fédération de Russie – Telegram.
Z : Viber. Est-il sûr ?
AK : Écoutez, je ne m'y connais pas beaucoup en messageries. Honnêtement, je ne crois pas en leur sécurité, car cela serait, je pense, très étrange. Bien que Telegram soit apparemment open source et que ses algorithmes de cryptage soient révélés. Mais c'est aussi un truc astucieux, car le client est open source, tandis que personne n'a vu les serveurs. Je ne pense pas que ce soit le cas : Viber a beaucoup de spam, de bots, etc. Qui sait. Il me semble que tout cela ne fonctionne pas très bien.
Qui est plus dangereux – les corporations ou l'État ?
Animateur (A) : J'ai une question pour toi. Regarde, tu en as parlé brièvement plusieurs fois – que l'État... Trop de données, ce n'est pas très bien... Les corporations ont trop de données. Eh bien, c'est juste la vie, non ? Alors, qui faut-il craindre le plus – les corporations ou l'État ? Quels sont les dessous ?
AK : – C'est une question très complexe. Elle frôle. Une barrière éthique difficile. Une personne, si elle n'a rien à craindre, si elle n'a pas enfreint la loi, pourquoi a-t-elle besoin de vie privée, après tout ? Bien que je ne le pense pas – c'est l'État qui le pense. Peut-être qu'il y a un fond de vérité là-dedans. Écoute, j'ai le plus peur des hackers – d'une telle horreur. En fait, la pire horreur que j'ai jamais vue dans ma vie (dans toute cette histoire) : il y a un an et demi, deux ans, un pédophile a été arrêté en région de Moscou, et lors des investigations, on a trouvé sur son ordinateur plusieurs tutoriels en « Python », des scripts, l'API VK. Il rassemblait des comptes de filles, analyzait qui parmi elles se trouvait à proximité, rassemblait le contenu qu'elles... En gros, tu as compris. C'est l'horreur la plus grande que j'ai vue. Et en réalité, j'ai peur que quelqu'un fasse quelque chose de semblable à un moment donné.
Une petite parenthèse : l'Organisation européenne de sécurité publique a rapporté l'année dernière que le nombre de vols de comptes bancaires avait augmenté d'environ 20 à 25 % suite au piratage des questions de sécurité. Réfléchissez simplement à votre question de sécurité bancaire et demandez-vous si je pourrais en connaître la réponse à partir de sources publiques. Si c'est le nom de jeune fille de votre mère ou votre plat préféré... En gros, les gens analysaient les comptes et en déduisaient le surnom de leur animal de compagnie – quelque chose comme ça...
Z : – Vous avez dit que les entreprises, les corporations collectaient les informations nécessaires à l'aide d'algorithmes ? Vous savez certainement comment ?
AK : – Il y avait une activité de personnes qui, à une époque, faisaient passer des photos à travers un filtre spécial, afin que ce filtre casse l'analyse d'images, rendant ainsi impossible l'identification ultérieure de ces personnes. Je vous donnais l'exemple de Facebook qui luttait contre le cryptage des messages. Et si cette technologie émerge et devient courante, les réseaux sociaux vont sûrement lutter contre cela. De plus, la reconnaissance d'images fonctionne très bien actuellement, et cela touche à un niveau suffisant pour « casser » cette photo (afin de « casser » l'algorithme qui reconnaît ces images) – il est peu probable qu'il en reste quelque chose de compréhensible.
Tous les filtres glitch fonctionnent bien si c'est un fort décalage direct à moitié de la photo. Votre compte acquerra alors toutes les couleurs du LSD. Théoriquement, je ne trouve pas cela très inquiétant si Facebook, par exemple, découvre quelle voiture j'ai – à moins que je ne m'identifie pas via Facebook dans la voiture.
La loi sur l'oubli fonctionne, mais pas sur Internet.
Z : – Avez-vous déjà rencontré un utilisateur qui vous a forcé à le respecter, à supprimer ou à accéder à ses informations ? Vous manipulez probablement de grands ensembles de données, vous les signalez sûrement. Les gens peuvent vous contacter. Quel pourcentage ?
AK : – Je vais vous le dire maintenant. Cela va en fait être intéressant. Je vais calculer combien de personnes vont se connecter, parce qu'après un événement, 15-20 % se connectent toujours et remplissent le formulaire de suppression de données – c'est comme ça. En réalité, il s'agit d'environ 7-8 % de comptes fermés que nous n'analysons pas, et environ 5 personnes sur mille qui demandent la suppression de leurs données. C'est très peu, même à mon humble avis.
Le problème ici est le suivant : il existe une chose appelée la loi sur l'oubli. Mais cette loi, du moins en Russie, ne s'applique juridiquement qu'aux moteurs de recherche. C'est explicitement écrit : moteurs de recherche. Et même cela – ce n'est que la suppression de liens vers des contenus, pas des contenus eux-mêmes. Pour réellement supprimer quelque chose d'Internet, il faudrait contourner toutes ces sources, donc je n'y crois pas vraiment. Nous essayons d'avertir les utilisateurs qu'il faut d'abord réfléchir avant de publier.
Pour l'instant, ce pourcentage est très faible – 5-7 personnes sur des milliers. À propos de la loi sur l'oubli : tout le monde connaît le célèbre cas « Sechin contre RBC ». La loi sur l'oubli a fonctionné, l'article a été supprimé, mais il est partout. Vous comprenez que si quelque chose a un jour été sur Internet, cela ne disparaîtra jamais.
Les utilisateurs se supprimant, mais ils sont identifiés par leur comportement typique.
Z : – Ne pensez-vous pas que les gens qui suppriment leurs comptes et essaient de devenir une « faille noire » seront dans une position moins avantageuse par rapport aux autres agents économiques ?
AK : Il est très probable que oui — cette situation sera désavantageuse pour eux-mêmes. Il existe plein de réductions et d'offres qui dépendent d'eux. Mais, purement théoriquement, si une personne supprime son compte maintenant… C'est populaire chez certains extrémistes, qui suppriment leur compte et créent un faux, mais continuent à interagir avec le même contenu — cette personne, encore une fois, peut être identifiée (surtout si cela se fait au sein d'un même réseau social, depuis le même ordinateur — c'est vraiment une question) ; on pourra retrouver cette personne simplement par son modèle de consommation de contenu, si une telle tâche est mise en place.
J'espère que dans les cinq prochaines années, une technologie de monétisation de ces données apparaîtra, où une personne pourra réellement être payée — elle paie elle-même et nous n'utiliserons pas tes données. Mais je pense que si jamais un abonnement payant est mis en place sur un réseau comme Instagram, personne ne l'utiliserait, donc l'alternative serait de payer les utilisateurs pour leurs données. Mais cela ne sera pas très bientôt, parce que les lobbyistes de grandes entreprises feront tout pour empêcher une telle loi, même si cela serait sympa. Mais ici, le problème est qu'il est impossible d'évaluer la réelle valeur des données d'une personne à un moment donné.
Facebook – des gars très fuyants
Z : Bonjour. Récemment, une nouvelle a fait surface selon laquelle Facebook envisage d'intégrer tous ses projets, y compris Instagram et Facebook, WhatsApp, etc. Que pensez-vous, en termes de données personnelles, sachant que ces programmes sont actuellement sur mon smartphone comme étant séparés, mais qu'ils appartiennent tous à Facebook ? Que va-t-il se passer ensuite ?
AK : J'ai compris. Juridiquement, ils appartiennent déjà à Facebook, et il peut les fusionner sans contrôle, donc je pense que rien ne changera. La seule chose, c'est qu'il suffit de pirater une application pour avoir immédiatement accès à tout. Et Facebook... J'espère qu'ils surveillent. Ce sont vraiment des gars très fuyants dans tous les domaines.
Récemment, il y a eu beaucoup d'informations à ce sujet - sur les fuites de données de « Facebook ». Cela n'est pas survenu parce que « Facebook » a soudainement commencé à perdre ces données, mais parce que le RGPD oblige maintenant l'entreprise à prévenir à l'avance. La plus grande amende est dans le cas où une fuite s'est produite et que l'entreprise s'est tue là-dessus, c'est pourquoi « Facebook » en parle maintenant. Cela ne signifie pas qu'il n'y avait pas de fuites de données auparavant.
Z : – Bonjour. J'ai une question concernant le stockage des données. Maintenant, chaque pays impose une législation concernant le fait que les données des citoyens doivent être conservées sur le territoire de ce pays. Quelle condition suffit pour respecter cette loi, pour une application internationale ? Par exemple, « Facebook » : il y a une seule base de données...
Comment faire pour respecter ces conditions ?
AK : – Écoutez, sur le plan juridique, il vous suffit de louer un serveur dans ce pays et d'y mettre quelque chose. Le problème est qu'il n'y a pas d'autorité de contrôle compétente. Les données de « Facebook » ne sont pas stockées en Russie. Roskomnadzor lutte avec eux... « Facebook » possède une partie de serveurs où se trouve l'interface de ce même « Facebook », et il est impossible de vérifier où se trouvent effectivement les données, comment elles sont synchronisées.
Z : – Vérifier le trafic ?
AK : – Vérifier le trafic ? Oui. Mais le trafic peut ensuite se diriger vers un point central. De plus, entre les serveurs, il peut y avoir quelque chose comme un VPN ou autre chose. Théoriquement, il est impossible de contrôler que, disons, un administrateur système n'ira pas sur ce serveur à un moment donné et ne prendra pas quelque chose de là-bas. Donc, cette loi n'est pas faite pour protéger les données, mais pour que les entreprises ouvrent des filiales, paient des impôts et conservent rigoureusement sur le territoire du pays. Mais à mon avis, c'est une initiative très étrange, pour être honnête.
Z : – Donc, il suffit de vérifier l'interface en fait ?
AK : Quelqu'un peut venir chez vous et vérifier que vos données y sont stockées. Mais vous pouvez montrer un « Excel », et personne ne pourra vérifier cela, il est peu probable que quelqu'un le fera. Actuellement, ils ne regardent que les adresses IP : si l'adresse IP, liée au domaine, est située sur le territoire du pays - ils ne vérifient pas plus loin. Maintenant, peut-être qu'ils viendront me vérifier.
Il n'existe pas de services auxquels on peut faire entièrement confiance, mais les personnes honnêtes n'ont rien à craindre.
Z : – Cette nouvelle, largement relayée : un gars de Microsoft a lancé un service pour vérifier ses...
AK : – Quelque chose comme : avez-vous fuité vos mots de passe ? En réalité, après les fuites sur Facebook, celui-ci met toujours en place des sites de secours où l'on peut vérifier s'il figure dans cette base de données — encore une fois, le RGPD l'exige. Donc, si tu ne fais pas ça, cela ne va pas bien se passer pour toi. C'est pourquoi tout le monde présente ces projets comme 'c'est notre initiative' ; en réalité, la loi l'exige. En fait, c'est une très bonne chose, mais je ne fais pas vraiment confiance à de tels services de vérification, surtout s'il faut envoyer quelque chose de plus complexe que ton mot de passe, car beaucoup de gens ont les mêmes mots de passe.
Z : – Tu entres simplement ton e-mail, et ils te disent combien de fois il a été compromis...
AK : – Je ne fais pas vraiment confiance à ces choses, car il est très facile d'associer cela à ton navigateur, à un compte réel. Surtout si tu utilises les services des mêmes personnes qui ont lancé ce site. C'est comme l'année dernière, quand Facebook a dit : si vos photos intimes ont fuité sur Facebook, envoyez-les-nous, et nous vérifierons où elles ont été mentionnées.
Je ne sais pas qui a eu cette idée de marketing catastrophique chez Facebook, mais c'était réel. Ils voulaient comparer si quelqu'un avait transmis votre nudité dans des messages privés. En principe, cela vise des objectifs louables, mais c'est très bizarre. Je ne voudrais pas en faire confiance.
Z : – Et une autre question. Pour un utilisateur lambda, à quel point les risques de fuite sont-ils élevés ? Les risques de dommages dus aux fuites.
AK : – Je vous comprends. Tout dépend des données stockées. Je pense que les risques ne sont pas très élevés. Le pire, c'est si des e-mails et des mots de passe fuitent quelque part, et que tu utilises ce mot de passe partout – alors oui. Je pense vraiment que les utilisateurs n'ont pas grand-chose à craindre. Mais s'ils ne stockent pas, bien sûr, des choses très compromettantes dans Gmail. Il y a eu beaucoup d'exemples.
L'histoire la plus célèbre concerne « Google », lorsque, dans l'Utah, une fille a été enlevée, et qu'on ne pouvait pas la retrouver. À un moment donné, les ravisseurs ont envoyé ses photos en pièce jointe dans un fichier archivé. Et « Google », en scannant cette pièce jointe, a découvert des signes de pornographie infantile. Ils ont tous été retrouvés. Et ils ont même réussi à poursuivre « Google » en justice pour avoir violé le secret des correspondances. Ce procès a duré un certain temps. Néanmoins, je pense qu'un utilisateur ordinaire n'a rien à craindre, tant qu'il ne met pas, disons, son passeport en accès public. C'est une histoire à double tranchant : cela dépend des données et de l'utilisateur. Peut-être que maintenant il n'y a rien de terrible, mais dans 15 ans, lorsqu'il deviendra un fonctionnaire, certains de ses fichiers pourraient refaire surface.
Comment ça se passe avec l'État ?
Z : – Merci. Vous avez parlé un peu de vos recherches pour l'État, les autorités publiques, les services, de votre collaboration avec eux. Pourriez-vous en dire un peu plus sur des projets actuels ? Même plus, si possible, sur… Deux questions : la première – des projets actuels, et la seconde – avez-vous reçu des propositions de services gouvernementaux…
AK : – Indécentes !
Z : – Oui. Quand vous avez pensé : peut-être qu'il ne faut pas le faire.
AK : – Je vais vous raconter. Je le raconte à tout le monde. J'ai eu de longs échanges houleux sur « Twitter » avec ce type. De l'équipe de Milonov, j'ai reçu une question sur la recherche d'enseignants qui regardent du porno gay. Nous avons immédiatement dit que non. Mais il y en a, des lettres arrivent souvent, et c'est très souvent lié à des opposants, des manifestations. Nous ne faisons pas ce genre de choses, nous subissons déjà suffisamment d'attaques. Je ne suis pas gêné par cela.
Concernant les affaires de l'État, notre politique est la suivante : nous développons des logiciels, des logiciels pour la reconstruction 3D, la reconnaissance faciale, l'analyse de données. Ce qu'ils font concrètement, il est très difficile de le dire, mais cela inclut des modèles – la prévision de crimes, les questions de sécurité publique à l'intérieur de la ville, le déplacement des personnes, le géomarketing, etc. De l'emplacement d'objets dans l'environnement urbain à l'identification de pédophiles, de violeurs, de criminels et d'autres individus indésirables.
Je vous assure, nous n'avons pas travaillé avec des opposants. Peut-être qu'on ne nous en parle pas ouvertement. En réalité, c'est un très gros problème de collaborer avec les "étatiques", car ils n'expliquent pas toujours quelle est la tâche. On vous dit : faites un logiciel pour identifier lesgérantes de ménage, alors qu'en réalité, ils ont l'intention d'en faire autre chose – tout se casse chez eux.
De plus, l'État est un client très intéressant et étrange, qui essaie constamment d'impliquer quelques centimes dans vos recherches, et leurs approches et compréhensions de l'apprentissage automatique sont souvent très superficielles. Par exemple, j'ai une leçon distincte sur les erreurs de l'apprentissage automatique. J'y évoque toujours un exemple, lorsque nous avons créé un système de prédiction de la criminalité en région de Moscou, le client a demandé : là où l'on vend des pastèques, merci d'augmente le coefficient par quatre. Et en réalité, il s'est avéré que les lieux de vente de pastèques n'étaient pas du tout criminels. Ce sont simplement les erreurs de ce que l'individu introduit avec ses idées.
En gros, l'État est un client sympa, il y a beaucoup de tâches intéressantes. La plupart se résument à des modèles de prévision de quelque chose. C'est le plus souvent une sorte d'infrastructure urbaine.
Z : Y a-t-il des sources où l'on peut suivre vos recherches ? Il y a beaucoup d'informations. Comme je le comprends, il y en a encore beaucoup laissées de côté. Vos pages, ou autre...
AK : Je n'ai pas de pages personnelles.
Z : Peut-être que Facebook a déjà fermé ?
AK : Il y a environ quatre mois, il y a eu cette histoire : ils nous ont tous envoyé de grandes lettres, disant que « vous êtes des monstres, vous vendez tout au Kremlin, vous violez toutes les règles de Facebook ». Même mon chien a reçu une lettre : « Bonjour, Mars le corgi bleu, tu collectes des données ! » et ainsi de suite. Écoutez, nous avons un rebranding en cours. Dans deux ou trois semaines, notre site sera mis à jour. On pourra suivre cela. Mais nous sommes simplement très paresseux à ce sujet.
Comment peut-on déterminer la fiabilité d'un VPN ?
Z : Quand vous avez dit que vous entreriez dans un café sans vous identifier avec votre numéro de téléphone. Mais avec quel numéro ?
AK : – Il ne faut pas parler sous couverture de quelqu'un d'autre, car cela constitue un appel à la violation des règles d'identification. Non-non-non. Je rigole. Actuellement, presque tous les cafés identifient tout et n'importe quoi – il ne s'agit pas seulement d'un numéro de téléphone, il y a une multitude de pixels, l'identification de l'appareil, l'adresse MAC et bien d'autres données, pour ensuite les utiliser – que ce soit pour des objectifs publicitaires ou des enquêtes opérationnelles. Par conséquent, il est nécessaire d'être très prudent avec ce genre de choses. Vous pouvez non seulement écrire quelque chose, mais votre appareil peut aussi écrire, et ensuite il peut se passer quelque chose.
Vous avez peut-être vu l'histoire à propos de l'enquête sur la location des comptes Facebook, comme par exemple (c'est également le cas en Biélorussie) pour la publicité des casinos. En réalité, on ne sait pas vraiment à quoi cela sert, et on donne aussi accès à l'ordinateur. Il est impératif de se protéger au maximum contre ce genre de situations. Si vous décidez d'écrire quelque chose de manière anonyme… Je viendrais dans un café et activerais un VPN de grande qualité. Mais en réalité (encore une fois, je ne vise personne), lorsque vous utilisez un compte sur un VPN, vérifiez à qui appartient ce VPN, quelle entreprise le gère, à qui appartient cette entreprise, etc. Car la plupart des acteurs du marché des VPN ne sont pas de très bonnes personnes.
Eh bien, en Biélorussie, ce n'est pas si important. En Russie, un bon VPN est vérifié selon qu'il bloque ou non azino777. Car, s'il ne bloque pas, il y a de fortes chances que ce service VPN soit fermé dans la semaine. En résumé, vérifiez tout.
Sur l'auto-suppression des messages
Z : – Vous avez beaucoup parlé des messages privés que les réseaux sociaux lisent... Par exemple, Facebook a des messages privés secrets qui, en plus d'être chiffrés, peuvent être programmés pour être supprimés. Que pouvez-vous en dire ?
AK : – Rien. D'une part, je ne suis pas un super professionnel en cryptographie, et d'autre part, le problème ici est que personne n'a vu les serveurs de Facebook, personne ne sait comment tout cela fonctionne. En gros, dans certaines spécifications, il est écrit que c'est un chiffrement de bout en bout, mais cela peut ne pas être le cas, ou cela peut effectivement être de bout en bout, mais avec certaines erreurs ou autres problèmes. Il est logique d'utiliser ce genre de fonction si vous craignez que la personne à qui vous l'avez envoyé essaie un jour de faire quelque chose.
Dans «Telegram», il existe une fonction pratique pour envoyer des photos intimes qui s'auto-suppriment : lorsque tu essaies de faire un screenshot, elles se suppriment automatiquement. Sur l'«iPhone», une fonction d'enregistrement vidéo de l'écran est également apparue, et il est possible d'enregistrer une vidéo à partir de l'écran, etc. J'ai souvent des matériaux envoyés avec cette fonction (auto-suppression) – je ne comprends jamais pourquoi. Je peux immédiatement télécharger ! Tout cela dépend de votre choix.
Le score social en Chine : mythes, réalités, perspectives
Q : – En fait, j'en abuse un peu, même si je n'ai pas besoin de VPN (au fait, le VPN que nous avons est fiable). Et la question de l'éthique. Nous avons un excellent ami du Kazakhstan, que nous avons également amené pour une présentation. Une fois, nous étions assis ensemble à une conférence où ils parlaient de différentes choses, et il dit (il travaille dans la cybersécurité, donc purement en ingénierie de sécurité, une personne intéressée par les solutions techniques) : « Voilà, je reviens de Chine. Ils font là-bas une chose très cool – un score social ». D'ailleurs, as-tu étudié quelque chose à ce sujet, comment cela fonctionne chez eux ?
AK : – Nous vendons du scoring en Russie, j'en sais beaucoup à ce sujet.
Q : – Voici ma question : pourrais-tu nous en dire plus – sur ce qui nous attend peut-être tous à l'avenir. Mais il y a aussi une question d'éthique. Il parlait si joyeusement : « Une solution d'ingénierie intéressante ! » As-tu ton propre code d'éthique ?
AK : – Oui, d'ailleurs, j'en ai un. Nous l'avons introduit il y a deux ans – juste après l'histoire avec Milonov, nous avons décidé de classer ces projets. Pour revenir au score : c'est l'une des questions super populaires, car les médias diabolicisent énormément cette histoire – que les gens ne peuvent pas sortir du pays, qu'ils sont tués au laser depuis la Lune. Je vous apporte, encore une fois, des choses d'ingénierie...
Si vous commencez à creuser cette histoire et que vous regardez quels paramètres composent ce classement social, vous comprendrez : il inclut des pensions alimentaires impayées, des casiers judiciaires, des historiques de crédit, donc d'un point de vue technique, c'est quelque chose de vraiment incroyable. Vous vivez sans enfreindre la loi, vous vivez bien – on vous accorde un taux d'intérêt bas. Vous occupez un poste social important (comme enseignant) – on vous offre un logement décent. Au début, cela a surpris tout le monde, car il y a eu des rumeurs selon lesquelles si vous écriviez mal sur le président, votre score serait abaissé. Bien qu'il n'y ait eu aucune preuve. Pour défendre ce classement, je dirai que personne n'a vu l'algorithme ni quels paramètres sont réellement utilisés.
Ensuite, il y a eu une histoire selon laquelle plus d'un million de personnes n'ont pas pu partir à l'étranger, leur sortie a été interdite. En réalité, ce n'est pas tout à fait une formulation exacte. Lorsque vous obtenez un visa (par exemple, pour l'Europe), il vous est délivré sur la base de "70 euros par jour" (ou quelque chose de ce genre) ; si vous ne fournissez pas de justificatif de revenus, vous ne recevrez pas le visa. En Chine, le ministère des affaires étrangères a décidé d'aller un peu plus loin : il a simplement averti les personnes dont les fonds étaient insuffisants que, si elles souhaitaient voyager à l'étranger, elles n'auraient pas assez d'argent. Par conséquent, tout cela a ensuite été orienté dans le concept selon lequel les pauvres ne peuvent pas voyager à l'étranger. C'est une question éthique complexe, qui effleure une présomption de culpabilité, mais en réalité je ne peux pas évaluer cela.
Les gens tuent, et non pas les armes.
L'essentiel à comprendre : tous ces algorithmes que la société critique – le problème n'est pas dans les algorithmes. Les algorithmes ont simplement permis d'analyser très rapidement un grand « volume » de personnes, et ce problème social a été porté à l'attention. Par exemple, le bot de « Microsoft » qui a appris des tweets et est devenu raciste – ce n'est pas la faute du bot, mais des tweets qu'il a lus. Ou l'entreprise qui décide de construire un modèle de l'employé idéal en analysant les employés actuels, et se rend compte que c'est un homme blanc ayant un diplôme supérieur.
Ce n'est pas un modèle – raciste, sexiste ou autre; ce sont des gens qui ont engagé ces personnes (qu'ils aient raison ou non – peu importe). Tout cela frôle l'idée que l'intelligence artificielle est mauvaise, qu'elle va détruire le monde, mais en réalité… Si, par exemple, le gouvernement russe adoptait une loi interdisant aux opposants d'accéder à l'éducation gratuite, et qu'ils créaient un logiciel pour identifier et priver ces personnes de cette éducation gratuite – ce ne serait pas l'algorithme qui serait en faute. Même si personne ne soutient ma conception, car quand je dis que ce ne sont pas les armes qui tuent les gens, mais les gens eux-mêmes, je suis traité de « fasciste » et ainsi de suite.
En gros, c'est vraiment une solution d'ingénierie très cool. Il faut comprendre pourquoi cela, par exemple, ne se produira pas en Russie. Vous [en Biélorussie] ne le verrez pas, parce que vous êtes un État européen, tout va bien pour vous. En Russie, cela n'arrivera pas pour de nombreuses raisons : d'une part, nous n'avons pas le même niveau de confiance dans le système judiciaire qu'en Chine ; d'autre part, notre niveau de numérisation est loin d'être comparable. Pourquoi ça a marché en Chine ? Parce que le gouvernement : ils ont la médecine numérique, l'assurance numérique, la police numérique. Et quelqu'un de malin a eu l'idée : rassemblons tout cela et faisons... en gros, c'est un programme de fidélité. Il y a plus d'avantages que de « non-avantages ».
Donc, oui – je pense qu'en Russie, cela ne sera pas mis en place. Il faut d'abord numériser tout le ministère de la Santé (et c'est un défi de 50 ans) – quelqu'un devra y consacrer sa vie, ce qui, bien sûr, ne se fera pas. D'autre part, les banques russes sont à la pointe dans le monde en matière de scoring des individus, elles font des choses incroyables : « Ah, c'est un homme ? Tu aimes les jeunes femmes ? Voici une carte de crédit pour ta maîtresse ». C'est très avancé. Par exemple, en Amérique, ce genre de scoring est pratiquement interdit partout, car il existe des lois obligeant les banques à expliquer pourquoi : « Ah ! Parce que la société Social Data Hub conserve l'historique depuis 10 ans, et voilà – ceci et cela ont été rapportés sur vous » ! Et ensuite, tu peux poursuivre tant eux que eux ! Mais chez nous, il n'y a pas d'histoires similaires.
Pourquoi tait-on les statistiques ?
Je soutiens en principe le scoring, tant que ce n'est pas une histoire « totalitaire ». Mais la question est de savoir qu'il est impossible de le prévoir, de l'évaluer. C'est la chose la plus difficile en termes d'éthique des grandes données : anticiper l'effet social qui se manifestera dans 15 ans. Par exemple, je demande depuis longtemps au parquet d'ouvrir les informations sur la criminalité. Les données statistiques criminelles sont l'un des piliers de toute statistique ; tout le monde en a très envie. Mais, par exemple, en Russie, les statistiques criminelles ne sont pas ouvertes pour une raison très simple : la peur de perturber la démographie à l'intérieur des villes. On considère que les gens cesseront de vivre dans certaines villes, même à l'intérieur de la ville, tout se redistribuera d'une manière ou d'une autre. Pour cette même raison, les statistiques de l'EGÉ ne sont pas divulguées – vous comprenez bien que certaines écoles attireront des gens, d'autres pas.
C'est peut-être juste, peut-être pas, mais il y a eu de nombreux projets… Par exemple, Yandex a décidé un jour (encore une fois, selon des « rumeurs jaunes », je ne l'ai pas vu, je ne sais pas) d'ajouter le nombre d'attaques contre les chauffeurs de taxi à son modèle de prévision du marché immobilier, c'est-à-dire une certaine approche du niveau de criminalité, en comptant le nombre de plaintes de chauffeurs de taxi sur le harcèlement, les menaces, etc. Cela a rapidement été abandonné en interne pour éviter de faire de telles choses.
Z : – Vous interagissez avec des étudiants, vous communiquez avec le public dans votre pays, chez nous. Avez-vous remarqué au nombre de questions de l'auditoire que nous sommes encore à cette étape de développement où nous pensons que nous avons besoin de confidentialité, que nous pouvons nous cacher de quelqu'un, protéger nos données sans les divulguer, en les cachant, en les chiffrant. Si l'Union européenne est déjà passée à la prochaine étape, celle de la privacy, qui implique le contrôle des données – obliger tous ceux qui collectent vos données à vous permettre un contrôle effectif sur celles-ci… En faisant des échantillons par région, par classes sociales – quelle catégorie de citoyens, de personnes, a déjà passé l'étape deux, ou qui est encore majoritairement coincée à la première ?
Qui est le plus préoccupé par la sécurité des données personnelles ?
AK : La grande majorité... Je dirais que personne ne s'en soucie ! Cela concerne maintenant les cadres supérieurs. Dans les villes de Russie, ce sont Moscou et Saint-Pétersbourg. Le centre actif, ce sont les informaticiens, les designers, les métiers créatifs, tous ceux qui savent filtrer le contenu, acquérir de nouvelles connaissances, avec un fort intérêt pour les problèmes internationaux. En grande partie, ce sont des cadres supérieurs ; oui, des informaticiens (à l'exception des spécialistes en sécurité) ; des banquiers – c'est-à-dire toutes les personnes qui peuvent être affectées d'une manière ou d'une autre par une fuite de données.
Si, par exemple, les données d'un propriétaire de maison de Kalouga étaient volées : il est peu probable que cela change sérieusement sa vie, s'il y a quelqu'un qui vole, par exemple, l'accès à son gmail où il garde l'accès à des séries. La question est que la loi protège tous de la même manière, et c'est juste, parce que… du point de vue de la loi, tous sont égaux – ha-ha… mais le plus important, c'est qu'il est impossible de comprendre combien valent précisément les données jusqu'à ce qu'elles disparaissent - malheureusement, il est très difficile de le prévoir. Mais en grande partie, c'est une telle catégorie de citoyens.
Téléphone – dans du papier !
Une seule fois dans ma vie, j'ai vu une conservation généralisée de tout dans deux entreprises. La première est le plus grand intégrateur en sécurité informatique : là-bas, tout, jusqu'aux USB, est collé avec du scotch à l'intérieur du bureau ; et les gens qui y sont sont comme ça – j'y ai rencontré une personne qui avait son téléphone dans un petit sac en papier. J'ai appris qu'il y avait des entreprises qui vendaient de tels sacs spéciaux. La deuxième fois, j'ai vu une histoire similaire chez Bloomberg chez les employés : nous étions dans la salle de pause, et quelqu'un se faisait photographier quelque part, et l'un d'eux a dit - "Alors, qu'on ne soit pas visibles sur la photo de derrière !" Je me suis dit : "Oh, incroyable !"
"Mieux nous que le FSB"
Je ne voudrais pas dire que c'est moins d'un pour cent de la population, mais malheureusement, dans la masse générale, pratiquement tout le monde s'en fiche. Mais d'un autre côté, j'ai un service polémique pour le contrôle des actions des mineurs (nous l'avons déjà lancé sous le slogan "Mieux nous que le FSB"), pour avertir le parent que le mineur fait des bêtises, avant que notre algorithme, installé quelque part, n'envoie quelqu'un vers lui.
Lors de la vérification d'un enfant, il est nécessaire d'envoyer une copie du passeport (c'est en fait une pratique normale), mais nous avons indiqué que vous pouvez couper le numéro de passeport, car cela ne nous intéresse pas ; nous avons seulement besoin de votre photo, de l'hologramme et de votre nom-prénom. Pratiquement 100 % des personnes – environ 95 passeports sur 100 – ont soigneusement découpé ces numéros dans Photoshop et n'ont envoyé que la partie nécessaire. Cela signifie qu'ils ont compris – ah, puisque ce n'est pas nécessaire pour eux, ce n'est pas nécessaire à envoyer non plus. À mon avis, c'est un véritable progrès, poussé par leur méfiance à notre égard.
Z : – L'échantillon est spécifique. Les personnes qui s'adressent à nous sont déjà avancées.
Les gens ne veulent pas être surveillés, mais ne lisent pas les accords.
AK : – Oui. Et il y a une autre chose similaire : nous avons lancé à la fin de l'année dernière une application de rencontres (nous allons bientôt la relancer). Il y avait un groupe de contrôle de 100 000 personnes. Selon les approches du RGPD dans le espace personnel, il y avait 15 cases à cocher – j'autorise l'analyse de l'interaction avec l'interface, l'accès à mes données démographiques, l'accès à la reconstruction 3D de mon visage, l'accès à mes messages personnels, et ainsi de suite. Nous avons détaillé tous les accès possibles. Il existe même des statistiques sur qui a coché quoi. 98 % ont laissé toutes les cases cochées par défaut (bien qu'ils soient allés sur cette page et aient tout vu, ils s'en fichaient), tandis que ces 2 % étaient intéressants à analyser pour voir ce qui était prioritaire pour les gens.
Tout le monde a enlevé le droit d'accès à ses messages personnels et presque tout le monde a retiré l'accès aux données du test sexuel (ce qu'ils aiment, ce qu'ils remplissent, leurs perversions – je rigole). Mais cela a poussé les gens dans cette direction : l'interface leur dit – lis attentivement cela, elle permet de faire défiler l'accord jusqu'à la fin. Mais cela a été fait exclusivement parce que c'était un projet de recherche, et tout le monde a été averti. Aucune entreprise, y compris nous, lorsque cette application sera mise à disposition du public, ne forcera une personne à lire ce message jusqu'à la fin, parce que… eh bien, désolé, c'est comme ça que ça fonctionne.
À condition qu'ils soient venus chez nous en sachant ce que fait l'entreprise, en sachant qu'ils sont entrés dans un service qui va te proposer des candidats en fonction de ce que tu aimes en matière de porno - même sur cette seule base, seulement 2 % ont lu ces cases à cocher et ont fait quelque chose. Et encore, pratiquement personne parmi eux n'a décoché la case « Accès au trafic et aux données sur la visite d'autres pages web ». En gros, tout le monde était préoccupé par les messages personnels.
La nudité et les arrestations pour des likes – des lois intéressantes des républiques fraternelles.
Z : – J'ai une question sur la protection des données. On peut envelopper le téléphone dans du papier aluminium, faire semblant qu'il n'existe pas... Puis il s'avère que tu sembles sauvegarder, sauvegarder, mais ensuite tu dois remettre tes données à l'État, parce qu'il te le demande, et tu ne peux rien faire… Et là, il s'avère que tous les entrepreneurs publics sont très poreux. Et en Biélorussie, il existe encore une norme : si je vérifie la sécurité de mes données personnelles (que je modifie légèrement et obtienne accès à celles-ci), je deviens immédiatement criminel. Le même article a été utilisé pour accuser les journalistes dans l'affaire « BelTa » d'avoir obtenu un accès non autorisé aux données (vous pouvez lire par vous-même). Voilà, ma question est : ces restrictions constituent-elles une mesure efficace pour la confidentialité, en général pour la sécurité des données privées ?
AK : – J'ai compris. Il y a beaucoup de lois très intéressantes en Biélorussie. Je viens tout juste d'apprendre… Je rigole toujours à propos de la transmission de nudité, mais apparemment, c'est interdit chez vous.
Z : – La démonstration est interdite !
AK : – C'est en fait un peu étrange.
Z : – Regarder c'est possible, transmettre c'est interdit, liker c'est interdit. Regarder ensemble, c'est pas possible !
AK : – Je vais répondre à votre question. Je reviens au sujet des arrestations pour likes à Moscou. En Russie, c'est le sujet numéro un. Je ne sais pas comment c'est en Biélorussie, mais, honnêtement, l'État… Si l'on analyse les statistiques, à Moscou, 95 arrestations pour des likes sur 100 se produisent lorsque des gens se plaignent des autres, quelqu'un écrit une lettre au procureur contre une autre personne. L'État engage très rarement de telles affaires. Je pense que cette loi est complètement absurde. Je ne connais aucun véritable criminel qui ait été emprisonné pour cela. Mais cette mesure est utilisée pour pouvoir imputer quelque chose à une personne. Ça me semble extrêmement étrange. Je pense qu'un jour, cela sera annulé.
Z : – Ça s'appelle garder sous cloche.
AK : – Eh bien, d'accord... Je ne peux pas vraiment le dire. Je ne suis pas tout à fait une créature de l'État, mais ma perception est un peu influencée, vous savez, par des personnes qui viennent nous voir et disent : « Mon enfant a disparu, aidez-moi à le retrouver ». Je leur dis : « Je ne peux rien faire sans l'autorisation du tribunal ». Vous regardez ces parents qui donneraient tout dans leur vie, ouvriraient tout accès à toute donnée – juste pour que leur problème soit résolu. Donc, il m'est très difficile de mener une telle discussion : d'un côté, je crois que l'État fait des choses justes en capturant certaines personnes réelles, mais de l'autre, donner un accès incontrôlé – c'est vraiment une histoire terrible.
Je reviens à votre sujet, désolé de m'être écarté. Je ne crois pas du tout aux sachets en aluminium. Avoir un téléphone mobile et l'envelopper dans de l'aluminium – c'est un peu stupide. Pourquoi faire ça ? Pour que le téléphone ne se connecte pas au Wi-Fi ? Il suffit de l'éteindre. Pour que l'opérateur mobile ne vous identifie pas ? Ils peuvent quand même trilitérer le signal, l'évaluer. Pour moi, les seules mesures de sécurité efficaces, c'est un stockage protégé, comme un réseau local – peut-être dans un appartement, où l'on peut conserver quelque chose.
Z : – La question porte sur la législation. La législation est-elle répressive envers une personne qui souhaite vérifier ses données ?
AK : – J'ai compris, oui. Je ne savais même pas pour cette chose, donc je ne peux pas vous le dire avec certitude. En Russie, il n'y a rien de tel, bien que ce soit très complexe là-bas. Peut-être qu'on peut consulter des avocats qualifiés et, peut-être, il y a une échappatoire – il pourrait y avoir moyen de porter plainte devant un certain tribunal européen… Non ? Je ne peux pas vous le dire. Mes connaissances en droit sont superficielles, au niveau d'un directeur d'entreprise. Je sais ce qu'il ne faut pas faire pour que personne ne vous dise rien. C'est bien sûr très triste.
Z : – Je veux dire que dans d'autres pays (par exemple, aux États-Unis), c'est une pratique normale de tester une vulnérabilité et ensuite de le signaler, mais sans divulguer.
AK : – Oui, le "bug bounty". J'ai compris, ça existe.
Z : – Et les entreprises n'ont pas de mécanisme pour vous écarter, car c'est moins cher.
AK : – Cette chose touche également au niveau légal. Tout dépend de la façon dont vous trouvez cette vulnérabilité. Je pense qu'un montant considérable d'argent versé pour cette vulnérabilité a été payé aux États-Unis sous un accord de non-divulgation et sous menace de poursuites contre cette personne. Je ne vais pas non plus tenir la chandelle. Nous prenons toujours ce genre de risque. Mes employés ont trouvé plusieurs fois des vulnérabilités dans diverses applications gouvernementales – je dis toujours : « Envoyez mieux une lettre anonyme plutôt que de leur dire qu'il y a une faille là. » Ensuite, un institut de recherche viendra, qui a fourni ce service… En gros, je ne vais pas continuer.
Vérifier l'honnêteté d'une entreprise n'est pas possible : si ça ne vous plaît pas, ne l'utilisez pas.
Z : – Une question. Vous avez dit que vous aviez mené une expérience – il fallait cocher 15 cases… Supposons que l'utilisateur décoche toutes les cases. Qui et comment va-t-il contrôler cela ? Comment cela va-t-il être vérifié ?
AK : – Honnêtement, je vous le dis : personne ne peut le faire. Sérieusement. Le fait que vous ayez coché ou décoché la case « Interdire le suivi publicitaire » sur Google ne signifie rien du tout. Malheureusement, même lorsque vous interdisez l'indexation par les moteurs de recherche sur VKontakte, les moteurs de recherche l'indexent quand même, puis ne montrent tout simplement pas ces résultats à certaines personnes. Tout cela est au niveau de l'absence d'organismes compétents capables de vérifier. De plus, les entreprises qui font cela sont privées. La position de Facebook, qu'elle soit juste ou non, est toujours la même : si ça ne vous plaît pas, n'utilisez pas.
Sur la réglementation
Z : – J'ai juste une simple question. Quelle est votre opinion sur la réglementation en matière de traitement des données et l'auto-régulation ?
AK : – En tant que représentant de l'entreprise, je pense que le marché, les entreprises ont besoin d'auto-régulation. Je crois que l'association des grandes données peut tout auto-réguler sans l'État. Je fais très peu confiance à la régulation étatique et je suis très méfiant envers toutes les histoires où l'État veut garder quelque chose, car chaque cas a montré que c'est très mauvais. À coup sûr, quelqu'un collera son login et son mot de passe sur un post-it jaune sur l'écran, etc.
En général, je crois à l'auto-régulation. De plus, je pense qu'au cours des cinq prochaines années, nous parviendrons à une certaine transparence. Même maintenant, vous pouvez déjà le voir dans les nouvelles, que l'État a beaucoup de mal à mentir aux utilisateurs, et que les utilisateurs ont beaucoup de mal à mentir au système. Et cela, en principe, est probablement une bonne chose. Après tout, nous avons des employés des services de renseignement qui identifient les gens grâce à des photos publiques.
Tout cela conduit probablement à une baisse du niveau de la criminalité. Mathématiquement parlant, cela a du sens. Si quelqu'un est intéressé à discuter de la diminution du niveau de la criminalité, il y a beaucoup de conclusions différentes que l'on peut tirer. En gros, je suis pour l'auto-régulation du marché. Merci !

Un peu de publicité 🙂
Merci de rester avec nous. Aimez-vous nos articles ? Voulez-vous voir plus de contenu intéressant ? Soutenez-nous en passants une commande ou en nous recommandant à des amis, , un équivalent unique des serveurs d'entrée de gamme, conçu pour vous : (options disponibles avec RAID1 et RAID10, jusqu'à 24 cœurs et jusqu'à 40 Go DDR4).
Dell R730xd deux fois moins cher dans le data center Equinix Tier IV à Amsterdam ? Uniquement chez nous aux Pays-Bas ! Dell R420 — 2x E5-2430 2.2GHz 6C 128Go DDR3 2x960Go SSD 1Gbps 100To — à partir de 99 $ ! Lisez sur
Source : habr.com
