

Bonjour ! Bienvenue au cinquième cours . À Nous avons examiné le fonctionnement des politiques de sécurité. Il est maintenant temps de permettre aux utilisateurs locaux d'accéder à Internet. Dans ce cours, nous allons aborder le fonctionnement du mécanisme NAT.
En plus de permettre aux utilisateurs d'accéder à Internet, nous allons également examiner la méthode de publication des services internes. Vous trouverez ci-dessous un bref aperçu théorique tiré de la vidéo, ainsi que la vidéo elle-même.
La technologie NAT (Network Address Translation) est un mécanisme de transformation des adresses IP dans les paquets réseau. En termes de Fortinet, le NAT se divise en deux types : Source NAT et Destination NAT.
Les noms parlent d'eux-mêmes : lors de l'utilisation du Source NAT, l'adresse source est modifiée, tandis qu'avec le Destination NAT, c'est l'adresse de destination qui l'est.
En outre, il existe plusieurs options de configuration du NAT : Firewall Policy NAT et Central NAT.
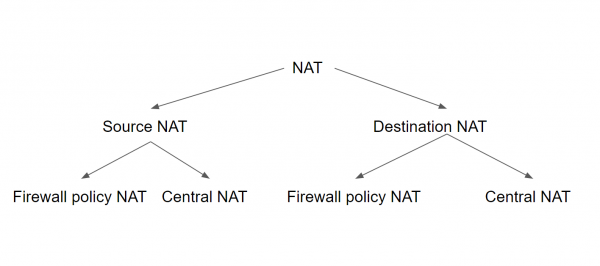
Avec la première option, le Source et le Destination NAT doivent être configurés pour chaque politique de sécurité. Dans ce cas, le Source NAT utilise soit l'adresse IP de l'interface sortante, soit un pool d'IP prédéfini. Le Destination NAT utilise un objet prédéfini (appelé VIP — Virtual IP) comme adresse de destination.
Avec le Central NAT, la configuration du Source et du Destination NAT est effectuée pour l'ensemble de l'appareil (ou du domaine virtuel). Dans ce cas, les paramètres NAT s'appliquent à toutes les politiques, en fonction des règles Source NAT et Destination NAT.
Les règles Source NAT sont configurées dans la politique centrale du Source NAT. Le Destination NAT est configuré depuis le menu DNAT en utilisant des adresses IP.
Dans ce cours, nous examinerons uniquement le Firewall Policy NAT — en pratique, cette option de configuration est beaucoup plus courante que le Central NAT.
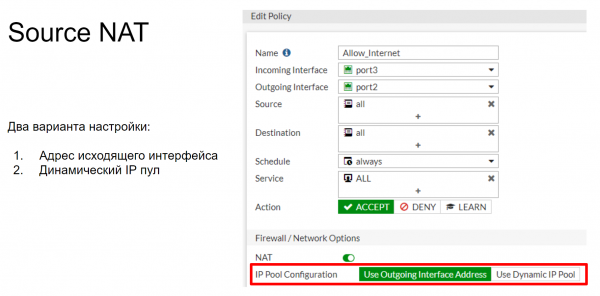
Comme je l'ai déjà dit, lors de la configuration du Firewall Policy Source NAT, il existe deux options de configuration : remplacer l'adresse IP par celle de l'interface sortante ou par une adresse IP d'un pool prédéfini. Cela ressemble à ce qui est montré sur l'image ci-dessous. Ensuite, je vais brièvement parler des pools possibles, mais dans la pratique, nous ne verrons que l'option de l'adresse de l'interface sortante — dans notre maquette, les pools d'adresses IP ne sont pas nécessaires.
Un pool d'IP définit une ou plusieurs adresses IP qui seront utilisées comme adresse source pendant la session. Ces adresses IP seront utilisées à la place de l'adresse IP de l'interface sortante de FortiGate.
Il existe 4 types de pools IP qui peuvent être configurés sur FortiGate :
- Surcharge
- Un-à-un
- Plage de ports fixe
- Allocation de bloc de ports
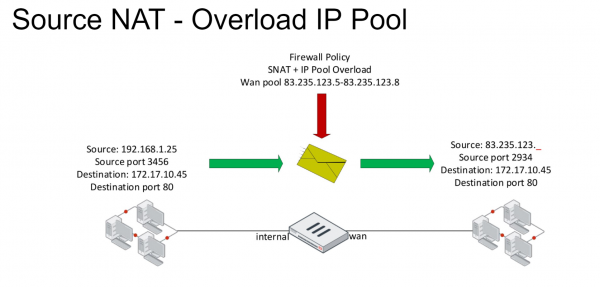
La surcharge est le pool IP principal. Dans celui-ci, les adresses IP sont transformées selon un schéma de plusieurs vers un ou de plusieurs vers plusieurs. La traduction de ports est également utilisée. Considérons le schéma indiqué dans l'image ci-dessous. Nous avons un paquet avec des champs Source et Destination spécifiques. Lorsqu'il est soumis à la politique de pare-feu qui permet à ce paquet d'accéder à l'extérieur, une règle de NAT est appliquée. Finalement, dans ce paquet, le champ Source est remplacé par l'une des adresses IP, indiquées dans le pool IP.
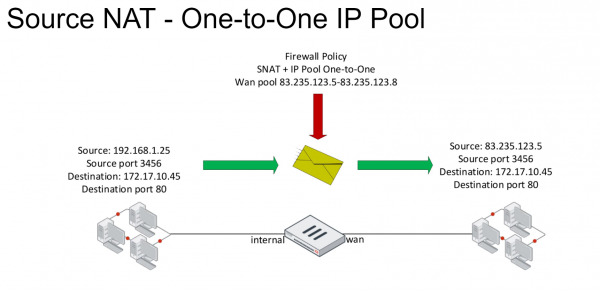
Dans le pool de type Un-à-un, un certain nombre d'adresses IP externes sont également définies. Lorsqu'un paquet est soumis à la politique de pare-feu avec une règle NAT activée, l'adresse IP dans le champ Source est remplacée par l'une des adresses appartenant à ce pool. Le remplacement se fait selon la règle — « premier arrivé, premier servi ». Pour mieux comprendre, prenons un exemple.
Un ordinateur d'un réseau local avec l'adresse IP 192.168.1.25 envoie un paquet vers le réseau extérieur. Il est soumis à la règle NAT, et le champ Source est changé pour la première adresse IP du pool, qui est dans notre cas 83.235.123.5. Il convient de noter qu'avec ce pool IP, la traduction de ports n'est pas utilisée. Si, après cela, un autre ordinateur du même réseau local, avec l'adresse, disons, 192.168.1.35 envoie un paquet vers le réseau extérieur et également soumis à cette règle NAT, l'adresse IP dans le champ Source de ce paquet sera changée en 83.235.123.6. Si aucune autre adresse ne reste dans le pool, les connexions suivantes seront rejetées. Donc, dans ce cas, notre règle NAT peut simultanément concerner 4 ordinateurs.
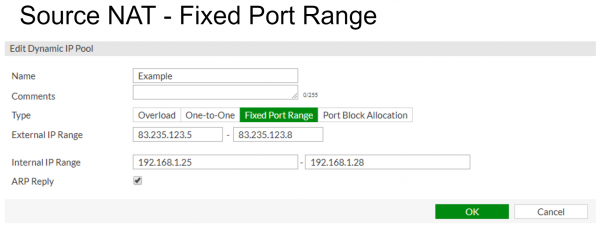
La Plage de Ports Fixe relie entre elles les plages d'adresses IP internes et externes. La traduction de ports est également désactivée. Cela permet de lier de manière fixe le début ou la fin du pool d'adresses IP internes avec le début ou la fin du pool d'adresses IP externes. Dans l'exemple ci-dessous, le pool interne d'adresses 192.168.1.25 – 192.168.1.28 est mis en correspondance avec le pool externe d'adresses 83.235.123.5 – 83.235.125.8.
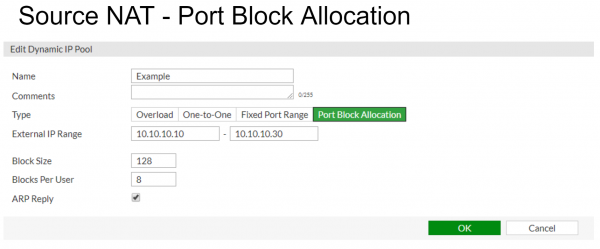
L'allocation de bloc de ports — ce pool IP est utilisé pour attribuer un bloc de ports aux utilisateurs du pool IP. En plus du pool IP lui-même, deux paramètres doivent également être spécifiés : la taille du bloc et le nombre de blocs alloués à chaque utilisateur.
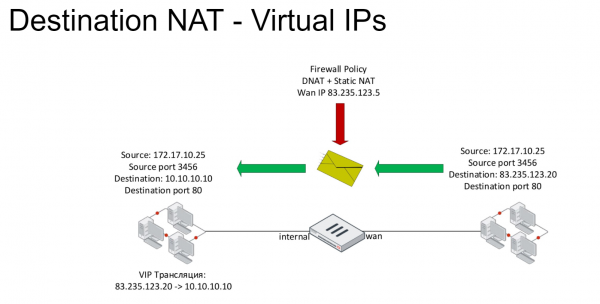
Examinons maintenant la technologie Destination NAT. Elle repose sur des adresses IP virtuelles (VIP). Pour les paquets qui correspondent aux règles de Destination NAT, l'adresse IP dans le champ Destination est modifiée : généralement, l'adresse Internet publique est remplacée par l'adresse privée du serveur. Les adresses IP virtuelles sont utilisées dans les politiques de pare-feu en tant que champ Destination.
Le type standard d'adresses IP virtuelles est le Static NAT. Il s'agit d'une correspondance un à un entre les adresses externes et internes.
Au lieu du Static NAT, les adresses virtuelles peuvent être limitées par le transfert de ports spécifiques. Par exemple, les connexions à une adresse externe sur le port 8080 peuvent être associées à une connexion à une adresse IP interne sur le port 80.
Dans l'exemple ci-dessous, un ordinateur avec l'adresse 172.17.10.25 essaie d'accéder à l'adresse 83.235.123.20 sur le port 80. Cette connexion correspond à la règle DNAT, donc l'adresse IP de destination est modifiée en 10.10.10.10.
La vidéo aborde la théorie ainsi que des exemples pratiques de configuration du Source et du Destination NAT.
Dans les prochaines leçons, nous passerons à la sécurité des utilisateurs sur Internet. Plus précisément, la leçon suivante traitera des fonctionnalités de filtrage Web et de contrôle des applications. Pour ne pas la manquer, suivez les mises à jour sur les canaux suivants :
Source : habr.com
