

Bonjour ! Bienvenue au sixième cours du programme . À nous avons maîtrisé les bases de la technologie NAT sur , et nous avons également permis à notre utilisateur de test d'accéder à Internet. Il est maintenant temps de veiller à la sécurité de l'utilisateur dans ces espaces. Dans ce cours, nous allons examiner les profils de sécurité suivants : filtrage web, contrôle des applications, ainsi que l'inspection HTTPS.
Avant de commencer à découvrir les profils de sécurité, nous devons encore nous pencher sur une chose — les modes d'inspection.
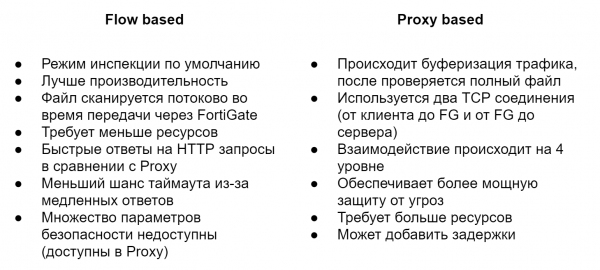
Par défaut, le mode Flow Based est utilisé. Il vérifie les fichiers lorsqu'ils traversent FortiGate sans mise en tampon. Dès qu'un paquet arrive, il est traité et transmis, sans attendre la réception d'un fichier complet ou d'une page web. Cela nécessite moins de ressources et offre de meilleures performances qu'en mode Proxy, mais en même temps, toutes les fonctionnalités de sécurité ne sont pas disponibles. Par exemple, le système de prévention des pertes de données (DLP) ne peut être utilisé qu'en mode Proxy.
Le mode Proxy fonctionne différemment. Il crée deux connexions TCP, une entre le client et FortiGate, l'autre entre FortiGate et le serveur. Cela lui permet de mettre en tampon le trafic, c'est-à-dire de recevoir un fichier complet ou une page web. L'analyse des fichiers pour diverses menaces ne commence qu'après que le fichier entier a été mis en tampon. Cela permet d'appliquer des fonctionnalités supplémentaires non disponibles en mode Flow Based. Comme vous pouvez le voir, ce mode est en quelque sorte le contraste du Flow Based — la sécurité y est primordiale, tandis que la performance passe au second plan.
Il est très souvent demandé — quel mode est le meilleur ? Mais il n'y a pas de réponse universelle. Tout est toujours individuel et dépend de vos besoins et objectifs. Au cours de ce programme, je vais essayer de montrer les différences entre les profils de sécurité en modes Flow et Proxy. Cela aidera à comparer les fonctionnalités et à décider ce qui vous conviendra le mieux.
Passons directement aux profils de sécurité, avec une première analyse du filtrage web. Cela aide à contrôler ou à suivre les sites web visités par les utilisateurs. Je pense qu'il n'est pas nécessaire d'approfondir l'explication de la nécessité d'un tel profil dans nos réalités actuelles. Mieux vaut examiner comment il fonctionne.
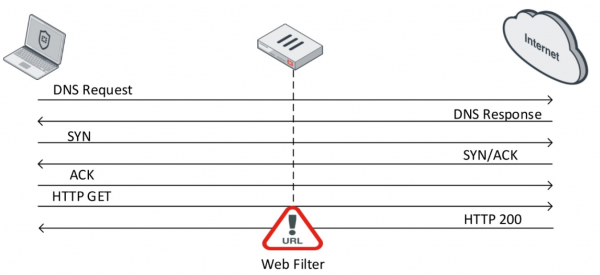
Une fois la connexion TCP établie, l'utilisateur demande le contenu d'un site web spécifique à l'aide d'une requête GET.
Si le serveur web répond positivement, il renvoie les informations du site web en réponse. C'est là qu'intervient le filtre web. Il vérifie le contenu de cette réponse. Pendant cette vérification, FortiGate envoie en temps réel une requête au FortiGuard Distribution Network (FDN) pour déterminer la catégorie de ce site web. Après avoir déterminé la catégorie du site, le filtre web effectue une action spécifique en fonction des paramètres.
En mode Flow, trois actions sont disponibles :
- Allow — autoriser l'accès au site web
- Block — interdire l'accès au site web
- Monitor — autoriser l'accès au site web et l'enregistrer dans les journaux
En mode Proxy, deux actions supplémentaires sont ajoutées :
- Warning — avertir l'utilisateur qu'il tente d'accéder à une ressource spécifique et lui donner le choix de continuer ou de quitter le site web
- Authenticate — demander les informations d'identification de l'utilisateur, ce qui permet d'accorder l'accès à certains groupes à des catégories de sites web interdites.
Sur le site vous pouvez consulter toutes les catégories et sous-catégories du filtre web, ainsi que déterminer à quelle catégorie appartient un site web spécifique. En général, pour les utilisateurs des solutions Fortinet, c'est un site assez utile, je vous conseille d'y jeter un coup d'œil pendant votre temps libre.
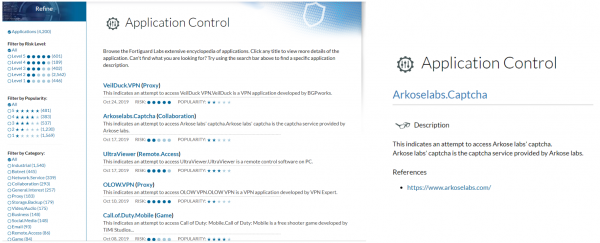
On peut dire peu de choses sur le Contrôle d'Application. Comme son nom l'indique, il permet de contrôler le fonctionnement des applications. Il le fait à l'aide de motifs d'applications variés, appelés signatures. Grâce à ces signatures, il peut identifier une application spécifique et lui appliquer une action particulière :
- Allow — autoriser
- Monitor — autoriser et enregistrer cela dans les journaux
- Block — interdire
- Quarantine — enregistrer l'événement dans les journaux et bloquer l'adresse IP pour une période déterminée
Vous pouvez également consulter les signatures existantes sur le site .
Examinons maintenant le mécanisme d'inspection HTTPS. Selon les statistiques de fin 2018, la part du trafic HTTPS a dépassé 70 %. Cela signifie qu'en l'absence d'inspection HTTPS, nous ne pourrons analyser qu'environ 30 % du trafic circulant sur le réseau. Pour commencer, considérons le fonctionnement de HTTPS en termes simples.
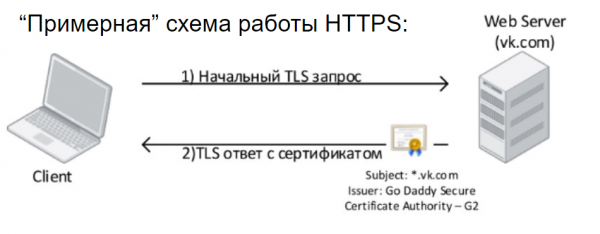
Le client initie une requête TLS avec le serveur web et reçoit une réponse TLS, ainsi qu'un certificat numérique qui doit être de confiance pour cet utilisateur. C'est le minimum nécessaire à comprendre le fonctionnement de HTTPS, mais en réalité, son schéma est beaucoup plus complexe. Après un échange TLS réussi, le transfert de données commence sous forme chiffrée. Et c'est une bonne chose. Personne ne peut accéder aux données que vous échangez avec le serveur web.
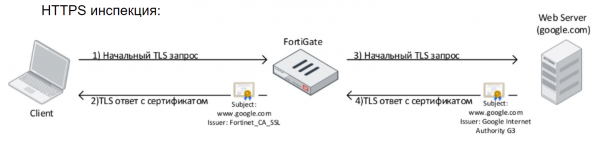
Cependant, pour les responsables de la sécurité des entreprises, c'est un véritable casse-tête, car ils ne peuvent pas voir ce trafic ni en vérifier le contenu avec un antivirus, un système de prévention d'intrusions, des systèmes DLP, ni rien d'autre. Cela affecte également la qualité de l'identification des applications et des ressources web utilisées au sein du réseau — ce qui est directement lié à notre sujet de cours. La technologie d'inspection HTTPS vise à résoudre ce problème. Son principe est assez simple : en fait, l'appareil qui réalise l'inspection HTTPS organise une attaque de type Man In The Middle. Cela se présente comme suit : FortiGate intercepte la requête de l'utilisateur, établit une connexion HTTPS avec lui, puis initie une session HTTPS avec la ressource à laquelle l'utilisateur s'est adressé. Sur l'ordinateur de l'utilisateur, un certificat émis par FortiGate sera visible. Il doit être de confiance pour que le navigateur autorise la connexion.
En réalité, l'inspection HTTPS est une question assez complexe et comporte de nombreuses limitations, mais dans le cadre de ce cours, nous ne l'aborderons pas. Je ajouterai simplement que l'implémentation de l'inspection HTTPS n'est pas une tâche rapide, cela prend généralement environ un mois. Il est nécessaire de rassembler des informations sur les exceptions nécessaires, de procéder aux réglages correspondants, de collecter des retours d'expérience des utilisateurs et d'ajuster les paramètres.
La théorie présentée, ainsi que la partie pratique, sont disponibles dans cette vidéo de cours :
Dans le prochain cours, nous examinerons d'autres profils de sécurité : antivirus et système de prévention des intrusions. Pour ne pas le manquer, suivez les mises à jour sur les chaînes suivantes :
Source : habr.com
