

Bonjour ! Bienvenue au huitième cours de la formation . À et Dans les leçons précédentes, nous avons découvert les principaux profils de sécurité. Maintenant, nous pouvons permettre aux utilisateurs d'accéder à Internet tout en les protégeant des virus et en limitant l'accès aux ressources Web et aux applications. La question se pose maintenant de l'administration des comptes utilisateurs. Comment garantir l'accès à Internet uniquement à un groupe spécifique d'utilisateurs ? Comment interdire à un groupe d'utilisateurs de visiter certains sites Web tout en permettant à un autre groupe d'y accéder ? Comment intégrer les solutions existantes de contrôle des comptes utilisateurs avec le pare-feu FortiGate ? Aujourd'hui, nous aborderons ces questions et tenterons de tout mettre en pratique.
Pour commencer, examinons les méthodes d'authentification prises en charge par FortiGate. Il en existe essentiellement deux : locale et distante.
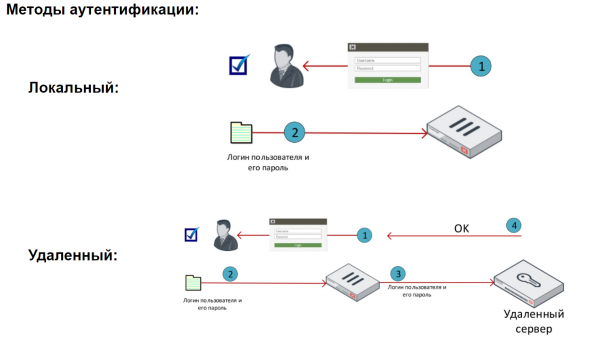
La méthode locale est la méthode d'authentification la plus simple. Dans ce cas, les données de l'utilisateur sont stockées localement sur FortiGate. Les utilisateurs locaux peuvent être regroupés en groupes, et l'accès aux différentes ressources peut être limité en fonction des utilisateurs ou des groupes.
Lorsque l'authentification distante est utilisée, les utilisateurs sont authentifiés par des serveurs distants. Cette méthode est utile lorsque plusieurs FortiGate doivent authentifier les mêmes utilisateurs, ou dans le cas où un serveur d'authentification existe déjà dans le réseau.
Lorsque le serveur distant authentifie les utilisateurs, FortiGate envoie au serveur les informations d'identification saisies par l'utilisateur. Ce serveur vérifie alors si ces informations d'identification se trouvent dans sa base de données. Si c'est le cas, l'utilisateur est authentifié avec succès dans le système.
Il convient de noter que dans ce cas, les informations d'identification des utilisateurs ne sont pas stockées sur FortiGate, et le processus d'authentification se déroule sur le serveur distant.
Il est également important de mentionner le mécanisme Fortinet Single Sign On. Cela permet d'organiser une authentification transparente des utilisateurs du domaine sur FortiGate, en utilisant les données des contrôleurs de domaine. Malheureusement, l'examen de ce mécanisme dépasse le cadre de notre cours.
FortiGate prend en charge de nombreux types de serveurs d'authentification, tels que POP3, RADIUS, LDAP, TACAS+. Nous examinerons le fonctionnement avec le serveur LDAP.
La vidéo aborde la théorie principale ainsi que le travail avec les utilisateurs locaux et le serveur LDAP.
Dans la prochaine leçon, nous examinerons le travail avec les journaux, en particulier les capacités de la solution FortiAnalyzer. Pour ne pas le manquer, suivez les mises à jour sur les chaînes suivantes :
Source : habr.com
