

Nous vous parlerons d'un moyen abordable et sécurisé de garantir la connexion des employés distants via un VPN, tout en évitant de compromettre la réputation ou les finances de l'entreprise, et sans créer de problèmes supplémentaires pour le département informatique et la direction de l'entreprise.
Avec le développement de l'informatique, il est devenu possible d'engager des employés distants pour un nombre croissant de postes.
Si auparavant, les travailleurs à distance étaient principalement des représentants de professions créatives, comme des designers ou des rédacteurs, aujourd'hui des comptables, des juristes et de nombreux autres professionnels peuvent travailler tranquillement de chez eux, ne se rendant au bureau que si nécessaire.
Dans tous les cas, il est essentiel d'organiser le travail via un canal sécurisé.
La solution la plus simple. Nous configurons un VPN sur le serveur, l'employé reçoit un identifiant et un mot de passe ainsi qu'un certificat clé pour le VPN, ainsi qu'un guide pour configurer le client VPN sur son ordinateur. Et le département informatique considère sa tâche comme terminée.
L'idée semble plutôt bonne, sauf pour un point : il s'agit d'un employé capable de tout configurer par lui-même. S'il s'agit d'un développeur d'applications réseau qualifié, il y a de fortes chances qu'il puisse relever ce défi.
Mais un comptable, un artiste, un designer, un rédacteur technique, un architecte et de nombreux autres professionnels n'ont pas nécessairement besoin de comprendre les subtilités de la configuration VPN. Soit quelqu'un doit se connecter à distance pour les aider, soit il doit se déplacer en personne pour tout configurer sur place. Par conséquent, si quelque chose cesse de fonctionner pour eux, par exemple, en raison d'un échec dans le profil utilisateur ayant fait disparaître les paramètres du client réseau, tout doit être recommencé depuis le début.
Certaines entreprises fournissent un ordinateur portable déjà équipé d'un logiciel et d'un client VPN configuré pour le travail à distance. En théorie, dans ce cas, les utilisateurs ne doivent pas avoir de droits d'administrateur. Cela résout ainsi deux problèmes : les employés sont assurés de disposer d'un logiciel sous licence adapté à leurs besoins, ainsi que d'une communication prête à l'emploi. En même temps, ils ne peuvent pas modifier les paramètres eux-mêmes, ce qui réduit la fréquence des demandes au
support technique.
Dans certains cas, c'est pratique. Par exemple, avoir un ordinateur portable permet de s'installer confortablement dans une pièce pendant la journée, puis de travailler tranquillement dans la cuisine la nuit, sans déranger personne.
Quel est le principal inconvénient ? Le même que l'avantage — c'est un appareil mobile et transportable. Les utilisateurs se divisent en deux catégories : ceux qui préfèrent un PC de bureau pour sa puissance et son grand écran, et ceux qui privilégient la mobilité.
Le second groupe d'utilisateurs vote à deux mains pour les ordinateurs portables. Une fois qu'ils reçoivent un ordinateur portable d'entreprise, ces employés commencent à se promener joyeusement avec dans des cafés, des restaurants, en pleine nature, et tentent de travailler depuis ces lieux. Si seulement ils travaillaient, plutôt que d'utiliser l'appareil reçu simplement comme un ordinateur personnel pour les réseaux sociaux et autres divertissements.
Tôt ou tard, l'ordinateur portable d'entreprise est perdu, entraînant non seulement la perte des informations de travail sur le disque dur, mais aussi de l'accès configuré au VPN. Si l'option « enregistrer le mot de passe » est cochée dans les paramètres du client VPN, le compte à rebours a commencé. Dans les situations où la perte n'est pas immédiatement remarquée, où le service d'assistance n'est pas avisé tout de suite, et où il n'est pas facile de trouver l'employé habilité à bloquer l'accès, cela peut conduire à de gros problèmes.
Parfois, il peut être utile de restreindre l'accès à l'information. Mais restreindre l'accès ne signifie pas résoudre complètement les problèmes en cas de perte de l'appareil, c'est simplement un moyen de réduire les pertes en cas de divulgation et de compromission des données.
On peut utiliser le chiffrement ou l'authentification à deux facteurs, par exemple avec une clé USB. D'apparence, l'idée semble bonne ; maintenant, si l'ordinateur portable tombe entre de mauvaises mains, son propriétaire devra s'employer pour accéder aux données, y compris pour l'accès au VPN. Pendant ce temps, il est possible de couper l'accès au réseau d'entreprise. Et pour l'utilisateur à distance, de nouvelles possibilités s'ouvrent : il peut perdre soit l'ordinateur portable, soit la clé d'accès, ou les deux en même temps. Officiellement, le niveau de protection a été accru, mais le support technique ne risque pas de s'ennuyer. De plus, un équipement pour l'authentification à deux facteurs (ou le chiffrement) devra désormais être acquis pour chaque utilisateur à distance.
Une histoire triste et longue distincte est la facturation des dommages causés par des ordinateurs portables perdus ou endommagés (qui ont été tombés au sol, éclaboussés de thé sucré, de café, ainsi que d'autres accidents) et les clés d'accès perdues.
En plus de tout cela, un ordinateur portable contient des pièces mécaniques, comme le clavier, les ports USB, le mécanisme de fixation de l'écran — tout cela s'use avec le temps, se déforme, se desserre et nécessite une réparation ou un remplacement (le plus souvent le remplacement de l'ordinateur portable entier).
Et maintenant, que faire ? Interdire strictement de sortir l'ordinateur portable de l'appartement et suivre
les déplacements ?
Mais pourquoi alors a-t-on remis un ordinateur portable ?
L'une des raisons est que l'ordinateur portable est plus facile à transmettre. Inventons quelque chose d'autre, également compact.
On pourrait fournir non pas un ordinateur portable, mais des clés USB LiveUSB protégées avec une connexion VPN déjà configurée, et l'utilisateur utiliserait son propre ordinateur. Mais même là, c'est une loterie : la configuration logicielle fonctionnera-t-elle sur l'ordinateur de l'utilisateur ou pas ? Le problème peut être simplement l'absence des pilotes nécessaires.
Il faut trouver comment organiser la connexion des employés en télétravail, de préférence de sorte que la personne ne succombe pas à la tentation de se promener dans la ville avec l'ordinateur portable de l'entreprise, mais reste chez elle et travaille tranquillement sans risquer d'oublier ou de perdre l'appareil qui lui est confié.
Accès fixe par VPN
Et si on ne fournissait pas de dispositif final, par exemple, un ordinateur portable, ou encore moins un clé USB séparée pour la connexion, mais une passerelle réseau avec un client VPN intégré ?
Par exemple, un routeur prêt à l'emploi, prenant en charge divers protocoles, dans lequel la connexion VPN est déjà configurée. Il ne reste plus qu'à l'employé distant à connecter son ordinateur et à commencer à travailler.
Quelles questions cela aide-t-il à résoudre ?
- Un appareil avec accès configuré au réseau d'entreprise via VPN ne sort pas de la maison.
- On peut connecter plusieurs appareils à un seul canal VPN.
Plus haut, nous avons déjà écrit qu'il est agréable de pouvoir se déplacer avec un ordinateur portable dans l'appartement, mais souvent il est plus simple et plus pratique de travailler sur un ordinateur de bureau.
Et au VPN sur le routeur, on peut connecter un PC, un ordinateur portable, un smartphone, une tablette, et même un livre électronique — tout appareil qui prend en charge l'accès Wi-Fi ou Ethernet câblé.
Si l'on considère la situation de manière plus large, cela peut être, par exemple, un point de connexion pour un mini-bureau où plusieurs personnes peuvent travailler.
À l'intérieur d'un tel segment sécurisé, les appareils connectés peuvent échanger des informations, et il est possible d'organiser quelque chose comme une ressource de partage de fichiers, tout en ayant un accès normal à Internet, d'envoyer des documents à imprimer sur une imprimante externe, et ainsi de suite.
La téléphonie d'entreprise ! Que de sens dans ce son qui résonne quelque part dans le combiné ! Un canal VPN centralisé pour plusieurs appareils permet de connecter un smartphone via le Wi-Fi et d'utiliser la téléphonie IP pour appeler des numéros courts au sein du réseau d'entreprise.
Sinon, il faudrait appeler par mobile ou utiliser des applications externes comme WhatsApp, ce qui ne correspond pas toujours à la politique de sécurité de l'entreprise.
Et puisqu'on parle de sécurité, il convient de mentionner un autre fait non négligeable. Avec une passerelle VPN matérielle, il est possible de renforcer la protection grâce à de nouvelles fonctions de contrôle sur la passerelle d'entrée. Cela permet d'améliorer la sécurité et de transférer une partie de la charge de protection du trafic sur la passerelle réseau.
Quelle solution Zyxel peut-elle proposer dans ce cas ?
Nous examinons un appareil qui doit être mis à disposition pour un usage temporaire à tous les employés qui peuvent et veulent travailler à distance.
Par conséquent, cet appareil doit être :
- abordable ;
- fiable (pour ne pas dépenser de l'argent et du temps en réparations) ;
- disponible à l'achat dans les réseaux de vente ;
- simple à configurer (prévu pour être utilisé sans avoir à appeler un spécialiste spécialement formé).
Cela ne semble pas très réaliste, n'est-ce pas ?
Cependant, un tel appareil existe, il est bien réel et disponible.
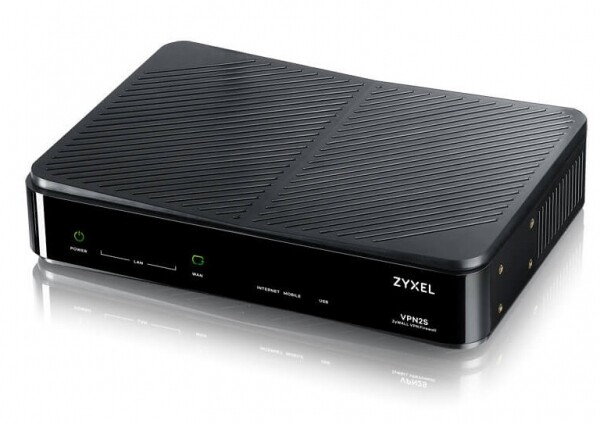
— Zyxel ZyWALL VPN2S
Le VPN2S est un pare-feu VPN permettant d'utiliser une connexion privée
point-à-point sans configuration complexe des paramètres réseau.
Figure 1. Apparence du Zyxel ZyWALL VPN2S
Résumé des spécifications de l'appareil
Caractéristiques matérielles
Ports 10/100/1000 Mbps RJ-45
3 x LAN, 1 x WAN/LAN, 1 x WAN
Ports USB
2 x USB 2.0
Absence de ventilateur
Capacité et performance du système
Oui
Capacité de transmission du pare-feu SPI (Mbps)
1.5 Gbps
Capacité de transmission VPN (Mbps)
Nombre maximal de sessions simultanées. TCP
35
Nombre maximal de tunnels IPsec VPN simultanés [5]
50000
Zones personnalisables
20
Support IPv6
Oui
Support IPv6
Oui
Nombre maximal de VLAN
16
Fonctions principales du logiciel
Équilibrage de charge Multi-WAN / Sauvegarde
Oui
Réseau privé virtuel (VPN)
Oui (IPSec, L2TP sur IPSec, PPTP, L2TP, GRE)
Client VPN
IPSec / L2TP / PPTP
Filtrage de contenu
1 an gratuit
Pare-feu
Oui
Groupe VLAN / Interface
Oui
Gestion de la bande passante
Oui
Journal des événements et surveillance
Oui
Cloud Helper
Oui
Gestion à distance
Oui
Remarque. Les données du tableau se réfèrent aux micrologiciels OPAL BE 1.12 ou plus
version ultérieure.
Quels types de VPN sont pris en charge par ZyWALL VPN2S
Comme le nom l'indique, l'appareil ZyWALL VPN2S a d'abord été
conçu pour connecter des employés distants et des mini-bureaux via VPN.
- Pour les utilisateurs finaux, le protocole L2TP sur IPSec VPN est prévu.
- Pour connecter des mini-bureaux, une connexion Site-à-Site IPSec VPN est prévue.
- Avec ZyWALL VPN2S, il est également possible d'établir une connexion L2TP VPN avec
un fournisseur de services pour un accès sécurisé à Internet.
Il convient de noter que cette division est plutôt conditionnelle. Par exemple, on peut
configurer un point distant pour établir une connexion Site-à-Site IPSec VPN avec un seul
utilisateur à l'intérieur du périmètre.
Bien sûr, cela se fait en utilisant des algorithmes VPN stricts (IKEv2 et SHA-2).
Utilisation de plusieurs WAN
Pour le travail à distance, il est essentiel d'avoir un canal stable. Malheureusement, avec une seule
ligne de communication, même du fournisseur le plus fiable, cela ne peut être garanti.
Les problèmes peuvent être divisés en deux types :
- la chute de vitesse — cela peut être aidé par la fonction d'équilibrage de charge Multi-WAN pour
maintenir une connexion stable à la vitesse requise ; - la défaillance du canal — la fonction Multi-WAN failover sert à
assurer la tolérance aux pannes par duplication.
Quelles sont les capacités matérielles pour cela :
- Le quatrième port LAN peut être configuré comme un port WAN supplémentaire.
- Le port USB peut être utilisé pour connecter un modem 3G / 4G, ce qui assure
un canal de secours sous forme de connexion cellulaire.
Amélioration de la sécurité réseau
Comme mentionné ci-dessus, c'est l'un des principaux avantages de l'utilisation d'appareils
centralisés spécialisés.
Dans ZyWALL VPN2S, il y a une fonction de pare-feu SPI (Stateful Packet Inspection) pour contrer divers types d'attaques, y compris DoS (Denial of Service), les attaques utilisant des adresses IP falsifiées, ainsi que contre l'accès à distance non autorisé aux systèmes, le trafic réseau suspect et les paquets.
Pour une protection supplémentaire, l'appareil dispose d'un filtrage de contenu pour bloquer l'accès des utilisateurs à des contenus suspects, dangereux et inappropriés.
Configuration rapide et facile en 5 étapes grâce à l'assistant de configuration.
Pour une configuration rapide de la connexion, un assistant de configuration pratique et une interface graphique sont disponibles en plusieurs langues.
interface.
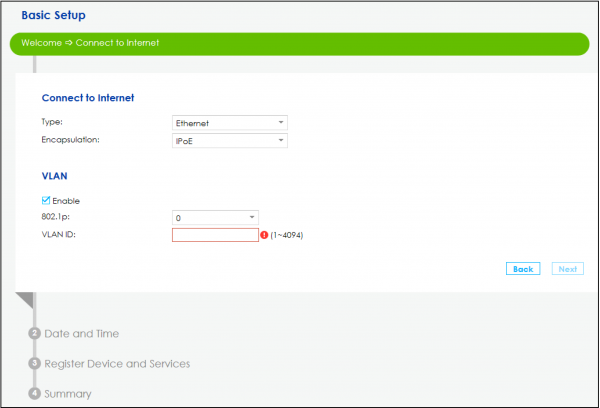
Figure 2. Exemple de l'un des écrans de l'assistant de configuration.
Pour une gestion rapide et efficace, Zyxel propose un ensemble complet d'outils d'administration à distance, permettant de configurer facilement le VPN2S et de le superviser.
La possibilité de dupliquer les paramètres simplifie considérablement la préparation au travail de plusieurs appareils ZyWALL VPN2S pour les employés à distance.
Prise en charge des VLAN.
Bien que le ZyWALL VPN2S soit conçu pour le travail à distance, il prend en charge les VLAN. Cela permet d'améliorer la sécurité du réseau, par exemple, si un bureau d'un entrepreneur individuel est connecté avec un Wi-Fi invité. Les fonctions standard des VLAN, telles que la limitation des domaines de broadcast, la réduction du trafic transmis et l'application des politiques de sécurité, sont demandées dans les réseaux d'entreprise et peuvent également trouver leur place dans les petites entreprises.
Le support des VLAN est également utile pour organiser un réseau distinct, par exemple, pour la téléphonie IP.
Pour garantir le fonctionnement avec les VLAN, l'appareil ZyWALL VPN2S prend en charge la norme IEEE 802.1Q.
En résumé
Le risque de perte d'un appareil mobile avec un canal VPN configuré nécessite d'autres solutions que la distribution de portables d'entreprise.
L'utilisation de passerelles VPN compactes et peu coûteuses permet d'organiser facilement le travail des employés à distance.
Le modèle ZyWALL VPN2S est à l'origine conçu pour connecter des employés à distance et de petits bureaux.
Liens utiles
→
→
→
→
→
Source : habr.com
