

 Le 27 février 2020, le centre de certification gratuit Let’s Encrypt .
Dans un communiqué de presse festif, les représentants du projet se souviennent que le précédent jalon des 100 millions de certificats émis a été célébré . À l'époque, la part du trafic HTTPS sur Internet était de 58 % (64 % aux États-Unis). En deux ans et demi, les chiffres ont considérablement augmenté : « Aujourd'hui, 81 % des pages chargées dans le monde utilisent HTTPS, et aux États-Unis, nous atteignons 91 % ! — se réjouissent les membres du projet. — Une réalisation incroyable. Cela représente un niveau de confidentialité et de sécurité bien plus élevé pour tous ».
Let’s Encrypt a joué un rôle très important pour faire des certificats HTTPS une norme utilitaire, et pour que le chiffrement sécurisé du trafic devienne une norme dans Internet.
Le bêta-test du centre de certification innovant Let’s Encrypt a débuté en décembre 2015. Une caractéristique unique de ce nouveau centre est que le processus de délivrance des certificats a été initialement entièrement automatisé.
La configuration automatique de HTTPS sur le serveur se fait en deux étapes. Dans la première étape, l'agent informe le centre de certification des droits de l'administrateur du serveur sur le nom de domaine. Par exemple, la vérification peut inclure la création d'un sous-domaine spécifique ou l'installation d'une ressource HTTP avec un URI spécifique à l'intérieur du domaine.
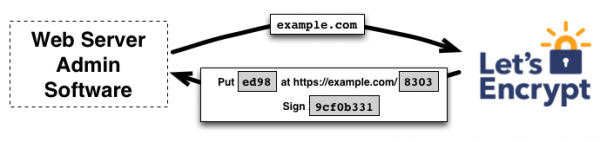
Let’s Encrypt identifie le serveur web avec l'agent en utilisant la clé publique. La clé publique et la clé privée sont générées par l'agent avant la première connexion au centre de certification. Pendant la vérification automatique, l'agent effectue une série de tests : par exemple, il signe le mot de passe temporaire reçu avec la clé publique et expose la ressource HTTP avec un URI spécifique. Si la signature numérique est correcte et tous les tests réussis, l'agent se voit accorder des droits de gestion des certificats pour le domaine.
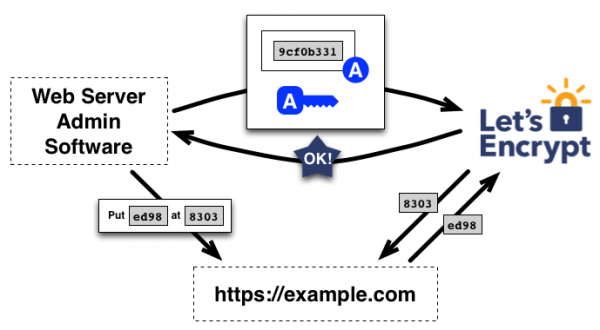
À la seconde étape, l'agent peut demander, renouveler et révoquer des certificats. Pour la délivrance automatique d'un certificat, un protocole d'authentification de type « challenge-response » appelé Automated Certificate Management Environment (ACME) est utilisé. Toutes les manipulations avec le certificat se font sans arrêter le serveur web à l'aide du client ACME. . Il est facile à utiliser, fonctionne sur la plupart des systèmes d'exploitation et est bien documenté. Il existe un mode expert avec un ensemble d'options avancées. En plus de Certbot, il existe .
Le rôle important de Let’s Encrypt
Let’s Encrypt a véritablement révolutionné le marché, où auparavant les centres de certification commerciaux dominaient. Maintenant, ils sont pratiquement sortis du marché de délivrance des certificats DV (certificats de validation de domaine), bien qu'ils continuent à vendre des certificats de validation d'organisation (Organization Validation, OV) et des certificats de haute assurance (Extended Validation, EV), que Let’s Encrypt ne délivre pas, car ils ne peuvent pas être automatisés. Cependant, c'est un produit de niche, et sur le marché de masse, des certificats gratuits de Let’s Encrypt dominent sans partage.
Let’s Encrypt a fait des renouvellements de certificats automatiques un standard. Malgré leur courte durée de vie (90 jours), la procédure automatique élimine le « facteur humain », qui représente traditionnellement la principale vulnérabilité en matière de sécurité. Les administrateurs de domaines oublient souvent de renouveler les certificats, ce qui entraîne des pannes de services. Le dernier incident de ce type s'est produit avec Microsoft Teams. Le 3 février 2020, ce service de collaboration est devenu hors ligne .
Le remplacement automatique des certificats via le protocole ACME élimine la possibilité de tels incidents.
Bien que le projet Let’s Encrypt serve la moitié d'Internet, dans le monde physique, il s'agit d'une petite organisation à but non lucratif : « Au cours de ces deux années et demie, notre organisation a grandi, mais très peu ! – écrivent-ils. – En juin 2017, nous gérions environ 46 millions de sites Web avec 11 employés permanents et un budget annuel de 2,61 millions de dollars. Aujourd'hui, nous gérons presque 192 millions de sites Web avec 13 employés permanents et un budget annuel d'environ 3,35 millions de dollars. Cela signifie que nous servons plus de quatre fois plus de sites avec seulement deux employés supplémentaires et une augmentation de budget de 28 %.
Le soutien au projet se fait par et .
À l'heure actuelle, HTTPS est devenu le standard de facto sur Internet. Depuis l'année dernière, les principaux navigateurs avertissent les utilisateurs des dangers de se connecter à des sites qui ne cryptent pas le trafic via HTTPS. C'est un changement majeur dans le paysage de la sécurité, largement dû à l'initiative Let’s Encrypt.
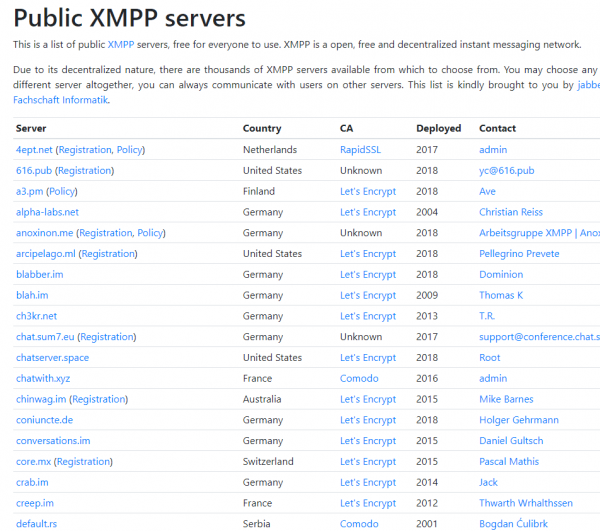
De plus, Let’s Encrypt a littéralement . Maintenant, Jabber fonctionne avec un chiffrement fiable à la fois au niveau client-serveur et serveur-serveur, et la grande majorité des certificats ont été délivrés par Let’s Encrypt.
« En tant que communauté, nous avons accompli des choses incroyables pour protéger les gens sur Internet », a déclaré le . « La délivrance d'un milliard de certificats témoigne de tout le progrès que nous avons réalisé en tant que communauté. »
Source : habr.com
