

Bonjour à tous. À l'approche du début du cours , nous avons préparé pour vous la traduction d'un article intéressant.
Le guide d'aujourd'hui vous familiarisera avec les bases pour commencer à travailler avec le paquet aircrack-ng. Bien sûr, il est impossible de fournir toutes les informations nécessaires et de couvrir chaque scénario. Soyez donc prêt à faire des devoirs et à mener des recherches par vous-même. Sur et dans , il existe de nombreux tutoriels supplémentaires et d'autres informations utiles.
Bien qu'il ne couvre pas toutes les étapes de A à Z, le guide décrit plus en détail le travail avec aircrack-ng.
Configuration du matériel, installation d'Aircrack-ng
La première étape pour garantir le bon fonctionnement aircrack-ng de votre système Linux consiste à patcher et à installer le pilote approprié pour votre carte réseau. De nombreuses cartes fonctionnent avec plusieurs pilotes, certains d'entre eux fournissant la fonctionnalité nécessaire pour utiliser aircrack-ng, d'autres non.
Je pense qu'il est superflu de dire que vous avez besoin d'une carte réseau compatible avec le paquet aircrack-ng. Cela signifie du matériel qui est entièrement compatible et peut injecter des paquets. Avec une carte réseau compatible, vous pouvez pirater un point d'accès sans fil en moins d'une heure.
Pour déterminer à quelle catégorie appartient votre carte, consultez la page . Lisez , si vous ne savez pas comment utiliser le tableau. Cela ne vous empêche cependant pas de lire le guide, qui vous aidera à apprendre quelque chose de nouveau et à vous assurer des caractéristiques de votre carte.
Pour commencer, vous devez savoir quel chipset est utilisé dans votre carte réseau et quel pilote vous en aurez besoin. Vous devez déterminer cela à partir des informations du paragraphe précédent. Dans la section , vous découvrirez quels pilotes vous sont nécessaires.
Installation d'aircrack-ng
La dernière version d'aircrack-ng peut être obtenue en , ou vous pouvez utiliser une distribution pour les tests d'intrusion, comme Kali Linux ou Pentoo, où la dernière version est intégrée. aircrack-ng.
Pour installer aircrack-ng, référez-vous à la .
Principes fondamentaux de l'IEEE 802.11
Bien, maintenant que tout est prêt, il est temps de faire une pause avant de commencer à agir et d'en apprendre un peu plus sur le fonctionnement des réseaux sans fil.
La partie suivante est essentielle à comprendre afin de pouvoir résoudre les problèmes si quelque chose ne fonctionne pas comme prévu. Comprendre comment tout cela fonctionne vous aidera à identifier le problème ou, au moins, à le décrire correctement pour que quelqu'un d'autre puisse vous aider. Ici, tout cela peut sembler un peu complexe, et vous pourriez être tenté de sauter cette partie. Cependant, pirater des réseaux sans fil nécessite un peu de connaissances, et donc le piratage est un peu plus que simplement entrer une commande et laisser aircrack tout faire pour vous.
Comment trouver un réseau sans fil
Cette section est une brève introduction aux réseaux gérés qui fonctionnent avec des points d'accès (Access Point, AP). Chaque point d'accès envoie environ 10 des soi-disant trames de balisage (beacon frames) par seconde. Ces paquets contiennent les informations suivantes :
- Nom du réseau (ESSID);
- Utilisation du cryptage (et quel cryptage est utilisé, mais gardez à l'esprit que cette information peut ne pas être fiable, simplement parce que le point d'accès l'indique);
- Quelles vitesses de transmission des données sont prises en charge (en MBit);
- Sur quelle fréquence se trouve le réseau.
C'est cette information qui s'affiche dans l'outil qui se connecte spécifiquement à ce réseau. Elle s'affiche lorsque vous permettez à la carte de scanner les réseaux avec iwlist <interface> scan
Chaque point d'accès a une adresse MAC unique (48 bits, 6 paires de chiffres hexadécimaux). Cela ressemble à ceci : 00:01:23:4A:BC:DE. Chaque appareil réseau a une telle adresse, et les appareils réseau interagissent entre eux à l'aide de celle-ci. C'est donc une sorte de nom unique. Les adresses MAC sont uniques et il n'y a pas deux appareils avec les mêmes adresses MAC.
Connexion au réseau
Il existe plusieurs façons de se connecter à un réseau sans fil. Dans la plupart des cas, l'authentification par système ouvert est utilisée. (Optionnel : si vous voulez en savoir plus sur l'authentification, .)
Authentification par système ouvert :
- Demande d'authentification du point d'accès;
- Le point d'accès répond : OK, vous êtes authentifié.
- Demande d'association au point d'accès;
- Le point d'accès répond : OK, vous êtes connecté.
C'est le cas le plus simple, mais des problèmes surviennent lorsque vous n'avez pas les droits d'accès, car :
- WPA/WPA2 est utilisé, et vous avez besoin d'une authentification APOL. Le point d'accès répondra par un refus à la deuxième étape.
- Le point d'accès a une liste de clients autorisés (adresses MAC) et ne permettra à personne d'autre de se connecter. Cela s'appelle le filtrage par MAC.
- Le point d'accès utilise l'authentification par clé partagée, c'est-à-dire que vous devez fournir la bonne clé WEP pour vous connecter. (Voir la section pour en savoir plus à ce sujet)
Un simple sniffing et piratage
Détection des réseaux
La première chose à faire est de trouver une cible potentielle. Dans le paquet aircrack-ng, il y a , mais vous pouvez également utiliser d'autres programmes comme, par exemple, .
Avant de rechercher des réseaux, vous devez mettre votre carte en ce qu'on appelle « mode moniteur ». Le mode moniteur est un mode spécial qui permet à votre ordinateur d'écouter les paquets réseau. Ce mode permet également d'injecter des paquets. Nous parlerons des injections la prochaine fois.
Pour mettre la carte réseau en mode moniteur, utilisez :
airmon-ng start wlan0Ainsi, vous créerez une autre interface et lui assignerez « mon ». Donc, wlan0 deviendra wlan0mon. Pour vérifier si la carte réseau est bien en mode moniteur, exécutez iwconfig et vérifiez par vous-même.
Ensuite, lancez pour rechercher des réseaux :
airodump-ng wlan0monSi airodump-ng si vous ne pouvez pas vous connecter au périphérique WLAN, vous verrez quelque chose comme :
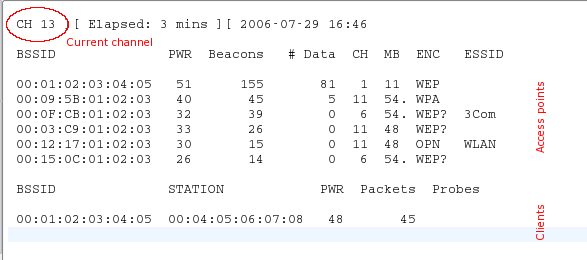
il passe d'un canal à l'autre et montre tous les points d'accès dont il reçoit des beacon. Les canaux de 1 à 14 sont utilisés pour les normes 802.11 b et g (aux États-Unis, seuls les canaux 1 à 11 sont autorisés ; en Europe, les canaux 1 à 13 avec quelques exceptions ; au Japon, les canaux 1 à 14). Le 802.11a fonctionne dans la bande de 5 GHz, et sa disponibilité varie d'un pays à l'autre plus que dans la bande de 2,4 GHz. En général, les canaux connus commencent à 36 (32 dans certains pays) jusqu'à 64 (68 dans certains pays) et de 96 à 165. Vous pouvez trouver des informations plus détaillées sur la disponibilité des canaux sur Wikipédia. Sous Linux, le Central Regulatory Domain Agent s'occupe de l'autorisation/interdiction de la transmission sur certains canaux pour votre pays, Le canal actuel est affiché dans le coin supérieur gauche.
Le canal actuel est affiché en haut à gauche.
Après un certain temps, des points d'accès apparaîtront et (j'espère) quelques clients associés.
Le bloc supérieur affiche les points d'accès détectés :
bssid
adresse MAC du point d'accès
pwr
qualité du signal lorsque le canal est sélectionné
pwr
force du signal. Certains pilotes ne la communiquent pas.
beacons
nombre de beacons reçus. Si vous n'avez pas de mesure de la force du signal, vous pouvez l'évaluer en beacons : plus il y a de beacons, meilleur est le signal.
data
nombre de frames de données reçues
ch
canal sur lequel fonctionne le point d'accès
mb
vitesse ou mode du point d'accès. 11 signifie 802.11b pur, 54 signifie 802.11g pur. Les valeurs entre les deux sont un mélange.
enc
cryptage : opn : pas de cryptage, wep : cryptage wep, wpa : wpa ou wpa2, wep ? : wep ou wpa (pas encore clair)
essid
nom du réseau, parfois caché
Le bloc inférieur affiche les clients détectés :
bssid
adresse MAC à laquelle le client est associé à ce point d'accès
station
adresse MAC du client lui-même
pwr
force du signal. Certains pilotes ne la communiquent pas.
packets
nombre de frames de données reçues
probes
noms du réseau (essid) que ce client a déjà essayés
Vous devez maintenant surveiller le réseau cible. Au moins un client doit être connecté, car le piratage de réseaux sans clients est un sujet plus complexe (voir la section ). Il doit utiliser un cryptage WEP et avoir un bon signal. Vous pourriez changer la position de l'antenne pour améliorer la réception du signal. Parfois, quelques centimètres peuvent faire une grande différence pour la force du signal.
Dans l'exemple ci-dessus, il y a le réseau 00:01:02:03:04:05. C'était le seul objectif possible, car seul un client y est connecté. Et il a aussi un bon signal, donc c'est un bon objectif pour la pratique.
Sniffing des Vecteurs d'Initialisation
À cause des sauts entre les canaux, vous ne pourrez pas intercepter tous les paquets du réseau cible. Nous voulons donc écouter sur un seul canal et enregistrer toutes les données sur le disque pour pouvoir les utiliser plus tard pour le piratage :
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon Avec le paramètre -c vous choisissez le canal, et le paramètre après -w est le préfixe des dumps de réseau enregistrés sur le disque. Le flag --bssid avec l'adresse MAC du point d'accès limite la réception des paquets à un seul point d'accès. Le flag --bssid est seulement disponible dans les nouvelles versions. airodump-ng.
Avant de procéder au piratage WEP, vous aurez besoin de 40 000 à 85 000 vecteurs d'initialisation différents (Initialization Vector, IV). Chaque paquet de données contient un vecteur d'initialisation. Ceux-ci peuvent être réutilisés, donc le nombre de vecteurs est généralement légèrement inférieur au nombre de paquets interceptés.
Ainsi, vous devez attendre pour intercepter entre 40k et 85k paquets de données (avec IV). Si le réseau est peu encombré, cela prendra beaucoup de temps. Vous pouvez accélérer ce processus en utilisant une attaque active (ou une attaque par répétition). Nous en parlerons dans la prochaine section.
Pirater
Une fois que vous avez suffisamment de vecteurs d'initialisation interceptés, stockés dans un ou plusieurs fichiers, vous pouvez essayer de pirater la clé WEP :
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap Adresse MAC après le drapeau -b – c'est le BSSID de la cible, et dump-01.cap – c'est le fichier contenant les paquets interceptés. Vous pouvez utiliser plusieurs fichiers, il vous suffit d'ajouter tous les noms dans la commande ou d'utiliser un caractère générique, par exemple dump*.cap.
Plus d'informations sur les paramètres , sur la sortie et l'utilisation peuvent être obtenues à partir de .
Le nombre de vecteurs d'initialisation nécessaires pour pirater la clé n'est pas limité. Cela est dû au fait que certains vecteurs sont plus faibles et perdent plus d'informations sur la clé que d'autres. En général, ces vecteurs d'initialisation sont mélangés avec des vecteurs plus forts. Donc, si vous avez de la chance, vous pourrez pirater la clé avec seulement 20 000 vecteurs d'initialisation. Cependant, souvent même cela peut ne pas suffire, aircrack-ng cela peut prendre longtemps (une semaine ou plus en cas de forte imprécision), pour finalement vous dire que la clé ne peut pas être piratée. Plus vous avez de vecteurs d'initialisation, plus le piratage peut se produire rapidement et cela se fait généralement en quelques minutes ou même en quelques secondes. L'expérience montre qu'il faut environ 40 000 à 85 000 vecteurs pour le piratage.
Il existe des points d'accès plus avancés qui utilisent des algorithmes spéciaux pour filtrer les vecteurs d'initialisation faibles. En conséquence, vous ne pourrez pas obtenir plus de N vecteurs d'un point d'accès, ou vous aurez besoin de millions de vecteurs (par exemple, 5 à 7 millions) pour pirater la clé. Vous pouvez , que faire dans de tels cas.
Attaques actives
La plupart des appareils ne prennent pas en charge les injections, du moins sans des pilotes patchés. Certains ne prennent en charge que certaines attaques. Référez-vous à et regardez dans la colonne aireplay. Parfois, ce tableau ne fournit pas d'informations à jour, donc si vous voyez le mot “NON” en face de votre pilote, ne vous découragez pas, mais plutôt consultez la page d'accueil du pilote, dans la liste de diffusion des pilotes sur . Si vous avez réussi à reproduire avec succès avec un pilote qui n'était pas dans la liste des supports, n'hésitez pas à proposer des modifications sur la page du tableau de compatibilité et à ajouter un lien vers un guide rapide. (Pour cela, vous devez demander un compte wiki sur IRC.)
Pour commencer, vous devez vous assurer que l'injection de paquets fonctionne réellement avec votre carte réseau et votre pilote. La manière la plus simple de le vérifier est de réaliser une attaque d'injection de test. Avant de continuer, assurez-vous d'avoir réussi ce test. Votre carte doit être capable d'injecter des paquets pour que vous puissiez passer aux étapes suivantes.
Vous aurez besoin du BSSID (adresse MAC du point d'accès) et de l'ESSID (nom du réseau) du point d'accès, qui ne filtre pas les adresses MAC (par exemple, le vôtre), et qui se trouve dans une portée accessible.
Essayez de vous connecter au point d'accès avec :
aireplay-ng --fakeauth 0 -e "votre ESSID de réseau" -a 00:01:02:03:04:05 wlan0mon La valeur après -a sera le BSSID de votre point d'accès.
L'injection a réussi si vous voyez quelque chose comme ceci :
12:14:06  Envoi de la demande d'authentification
12:14:06  Authentification réussie
12:14:06  Envoi de la demande d'association
12:14:07  Association réussie :-)
Sinon :
- Vérifiez la validité de l'ESSID et du BSSID ;
- Assurez-vous que la filtration MAC est désactivée sur votre point d'accès ;
- Essayez cela sur un autre point d'accès ;
- Assurez-vous que votre pilote est correctement configuré et pris en charge ;
- Au lieu de «0», essayez «6000 -o 1 -q 10».
Rejeu ARP
Maintenant que nous savons que l'injection de paquets fonctionne, nous pouvons effectuer quelque chose qui accélérera considérablement la capture des vecteurs d'initialisation : une attaque d'injection .
L'idée principale
Pour le dire simplement, ARP fonctionne en envoyant une requête de diffusion à une adresse IP, et le dispositif avec cette adresse IP renvoie une réponse. Étant donné que WEP ne protège pas contre la reproduction, vous pouvez sniffer un paquet et l'envoyer encore et encore tant qu'il est valide. Ainsi, vous devez simplement intercepter et reproduire la requête ARP envoyée au point d'accès pour créer du trafic (et obtenir des vecteurs d'initialisation).
Méthode paresseuse
Tout d'abord, ouvrez une fenêtre avec airodump-ng, qui sniffe le trafic (voir ci-dessus). Aireplay-ng et airodump-ng peuvent fonctionner simultanément. Attendez l'apparition d'un client dans le réseau cible et commencez l'attaque :
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b indique le BSSID cible, -h à l'adresse MAC du client connecté.
Vous devez maintenant attendre la réception d'un paquet ARP. Il faut généralement attendre quelques minutes (ou lire l'article plus loin).
Si vous avez de la chance, vous verrez quelque chose comme ceci :
Sauvegarde des requêtes ARP dans replay_arp-0627-121526.cap
Vous devez également démarrer airodump pour capturer les réponses.
Lire 2493 paquets (obtenu 1 requête ARP), envoyé 1305 paquets...
Si vous devez arrêter la reproduction, vous n'avez pas besoin d'attendre la réception du prochain paquet ARP, vous pouvez simplement utiliser les paquets interceptés précédemment avec le paramètre -r <nom de fichier>
Lors de l'utilisation d'injections ARP, vous pouvez utiliser la méthode PTW pour craquer la clé WEP. Cela réduit considérablement le nombre de paquets nécessaires, et donc le temps de craquage. Vous devez intercepter un paquet complet avec airodump-ng, c'est-à-dire ne pas utiliser l'option “--ivs” lors de l'exécution de la commande. Pour aircrack-ng utilisez “aircrack -z <nom de fichier>”
Si le nombre de paquets de données reçus airodump-ng cesse d'augmenter, vous devrez peut-être réduire la vitesse de reproduction. Faites-le avec le paramètre -x <paquets par seconde>.
Méthode agressive
La plupart des systèmes d'exploitation effacent le cache ARP lors de la déconnexion. Si un paquet doit être envoyé après reconnexion (ou simplement utiliser DHCP), ils envoient une requête ARP. En guise d'effet secondaire, vous pouvez sniffer l'ESSID et éventuellement le keystream lors de la reconnexion. C'est pratique si l'ESSID de votre cible est caché ou s'il utilise l'authentification par clé partagée.
Lancez airodump-ng et aireplay-ng d'autres fenêtres et déclenchez :
Ici -a – c'est le BSSID du point d'accès, -c l'adresse MAC du client sélectionné.
Attendez quelques secondes et le replay ARP fonctionnera.
La plupart des clients essaient de rétablir la connexion automatiquement. Mais le risque que quelqu'un reconnaisse cette attaque, ou du moins prête attention à ce qui se passe sur le WLAN, est plus élevé que pour d'autres attaques.
Plus d'outils et d'informations à leur sujet, vous .
Source : habr.com
