

, la plupart (87 %) des incidents de sécurité se produisent en quelques minutes, tandis qu'il faut en moyenne des mois à 68 % des entreprises pour les détecter. Cela est également confirmé par , selon laquelle la plupart des organisations mettent en moyenne 206 jours à détecter un incident. D'après notre expérience des enquêtes, les hackers peuvent contrôler l'infrastructure d'une entreprise pendant des années sans être détectés. Par exemple, dans une des organisations où nos experts ont mené une enquête sur un incident de sécurité, il a été révélé que les hackers contrôlaient entièrement l'infrastructure de l'organisation et volaient régulièrement des informations sensibles .
Supposons que vous ayez déjà un SIEM en fonctionnement, qui collectent des journaux et analyse les événements, et que des antivirus soient installés sur les points d'extrémité. Cependant, , tout comme il est impossible d'installer des systèmes EDR sur l'ensemble du réseau, ce qui signifie qu'il y aura inévitablement des "zones aveugles". Les systèmes d'analyse du trafic réseau (network traffic analysis, NTA) aident à gérer ces zones. Ces solutions détectent l'activité des attaquants aux tout premiers stades de l'intrusion dans le réseau, ainsi que lors de tentatives de maintien et d'escalade de l'attaque à l'intérieur du réseau.
Les NTA se divisent en deux types : certains fonctionnent avec NetFlow, tandis que d'autres analysent le trafic brut. L'avantage des seconds systèmes est qu'ils peuvent stocker des enregistrements de trafic brut. Grâce à cela, un spécialiste de la sécurité peut vérifier le succès de l'attaque, localiser la menace, comprendre comment l'attaque s'est produite et comment en prévenir une similaire à l'avenir.
Nous montrerons comment, grâce à la NTA, il est possible d'identifier toutes les tactiques d'attaque connues, décrites dans la base de connaissances . Nous expliquerons chacune des 12 tactiques, examinerons les techniques détectables par le trafic, et démontrerons leur détection à l'aide de notre système NTA.
À propos de la base de connaissances ATT&CK
MITRE ATT&CK est une base de connaissances publique, développée et maintenue par la société MITRE, basée sur l'analyse d'APT réels. Elle constitue un ensemble structuré de tactiques et techniques utilisées par les attaquants. Cela permet aux professionnels de la sécurité de l'information du monde entier de communiquer dans un même langage. La base est constamment mise à jour et enrichie de nouvelles connaissances.
La base identifie 12 tactiques, classées par étapes d'attaque informatique :
- accès initial (initial access);
- exécution (execution);
- persistance (persistence);
- élévation de privilèges (privilege escalation);
- évasion de la détection (defense evasion);
- accès aux informations d’identification (credential access);
- recherche (discovery);
- déplacement latéral (lateral movement);
- collecte de données (collection);
- commandement et contrôle (command and control);
- exfiltration de données (exfiltration);
- impact (impact).
Pour chaque tactique dans la base de connaissances ATT&CK, il existe une liste de techniques qui aident les attaquants à atteindre leur objectif à chaque étape de l'attaque. Comme une même technique peut être utilisée à différentes étapes, elle peut se rapporter à plusieurs tactiques.
La description de chaque technique inclut :
- identifiant ;
- liste des tactiques dans lesquelles elle est appliquée ;
- exemples d’utilisation par des groupes APT ;
- mesures de réduction des risques découlant de son utilisation ;
- recommandations pour la détection.
Les spécialistes en sécurité de l'information peuvent utiliser les connaissances de la base pour structurer des informations sur les méthodes d'attaque actuelles et en tenir compte pour construire un système de sécurité efficace. Comprendre comment fonctionnent les vrais groupes APT peut également être une source d'hypothèses pour la recherche proactive de menaces dans le cadre de .
À propos de la découverte d'attaques réseau PT
Nous détecterons l'utilisation des techniques de la matrice ATT&CK à l'aide du système — le système NTA de Positive Technologies, conçu pour détecter les attaques à la frontière et au sein du réseau. PT NAD couvre de manière variable les 12 tactiques de la matrice MITRE ATT&CK. Il est particulièrement efficace pour identifier les techniques d'accès initial (initial access), de déplacement latéral (lateral movement) et de commandement et contrôle (command and control). Dans ces catégories, PT NAD couvre plus de la moitié des techniques connues, détectant leur utilisation par des signes directs ou indirects.
Le système détecte les attaques utilisant des techniques ATT&CK grâce à des règles de détection établies par l'équipe (PT ESC), apprentissage automatique, indicateurs de compromission, analyses approfondies et analyses rétrospectives. L'analyse du trafic en temps réel combinée à un examen rétrospectif permet d'identifier l'activité malveillante cachée actuelle et de suivre les vecteurs d'évolution et la chronologie des attaques.
la cartographie complète de PT NAD sur la matrice MITRE ATT&CK. Le tableau est vaste, nous vous proposons donc de le visualiser dans une fenêtre séparée.
Accès initial
La tactique pour obtenir un accès initial implique des techniques pour infiltrer le réseau d'une entreprise. L'objectif des attaquants à ce stade est d'introduire un code malveillant dans le système ciblé et de garantir la possibilité de son exécution ultérieure.
L'analyse du trafic avec PT NAD permet d'identifier sept techniques pour obtenir un accès initial :
1. : compromission par téléchargement automatique
Technique où la victime ouvre un site Web utilisé par les attaquants pour exploiter le navigateur, afin d'obtenir des tokens d'accès à l'application.
Que fait PT NAD: si le trafic Web n'est pas chiffré, PT NAD inspecte le contenu des réponses des serveurs HTTP. C'est dans ces réponses que se trouvent les exploits permettant aux attaquants d'exécuter du code arbitraire à l'intérieur du navigateur. PT NAD identifie automatiquement ces exploits à l'aide de règles de détection.
De plus, PT NAD détecte la menace à l'étape précédente. Les règles et les indicateurs de compromission s'activent si l'utilisateur a visité un site qui l'a redirigé vers un site contenant une combinaison d'exploits.
2. : exploitation d'une application accessible au public
Exploitation des vulnérabilités dans les services accessibles depuis Internet.
Que fait PT NAD: effectue une inspection approfondie du contenu des paquets réseau, révélant des signes d'activité anormale. En particulier, des règles permettent de détecter des attaques sur les systèmes de gestion de contenu (SGC), les interfaces Web des équipements réseau, et les attaques sur les serveurs de messagerie et FTP.
3. : services distants externes
Utilisation par les attaquants de services d'accès à distance pour se connecter aux ressources du réseau interne depuis l'extérieur.
Que fait PT NAD: comme le système reconnaît les protocoles non par les numéros de port mais par le contenu des paquets, les utilisateurs du système peuvent filtrer le trafic pour trouver toutes les sessions des protocoles d'accès à distance et vérifier leur légitimité.
4. : pièce jointe de spear phishing
Il s'agit des tristement célèbres envois de pièces jointes de phishing.
Que fait PT NAD: extrait automatiquement les fichiers du trafic et les vérifie par rapport aux indicateurs de compromission. Les fichiers exécutables dans les pièces jointes sont identifiés par des règles qui analysent le contenu du trafic de messagerie. Dans un environnement d'entreprise, une telle pièce jointe est considérée comme anormale.
5. : lien de spear phishing
Utilisation de liens de phishing. Cette technique consiste à envoyer par des malfaiteurs un e-mail de phishing contenant un lien, sur lequel, en cliquant, un logiciel malveillant est téléchargé. En général, le lien est accompagné d'un texte rédigé selon toutes les règles de l'ingénierie sociale.
Que fait PT NAD: détecte les liens de phishing à l'aide d'indicateurs de compromission. Par exemple, dans l'interface PT NAD, nous voyons une session où une connexion HTTP a eu lieu via un lien inscrit sur la liste des adresses de phishing (phishing-urls).
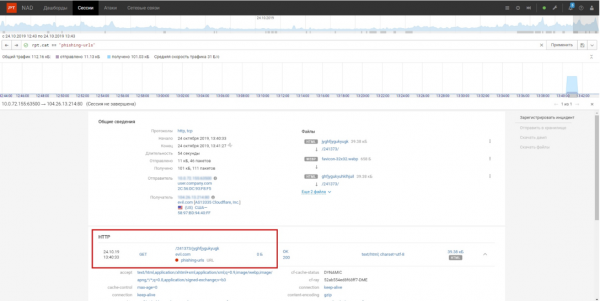
Connexion via un lien de la liste des indicateurs de compromission phishing-urls
6. : relation de confiance
Accès au réseau de la victime par l'intermédiaire de tiers avec lesquels la victime a établi des relations de confiance. Les malfaiteurs peuvent pirater une organisation de confiance et s'y connecter pour accéder à un réseau cible. Pour cela, ils utilisent des connexions VPN ou des relations de confiance entre domaines, ce qui peut être détecté par une analyse du trafic.
Que fait PT NAD: analyse les protocoles applicatifs et enregistre les champs analysés dans une base de données, permettant à l'analyste en sécurité de trouver à l'aide de filtres toutes les connexions VPN suspectes ou les connexions inter-domaines.
7. : comptes valides
Utilisation de données d'identification standards, locales ou de domaine pour s'authentifier sur des services externes et internes.
Que fait PT NAD: extrait automatiquement les informations d'identification des protocoles HTTP, FTP, SMTP, POP3, IMAP, SMB, DCE/RPC, SOCKS5, LDAP, Kerberos. En général, cela inclut le nom d'utilisateur, le mot de passe et l'indicateur de réussite de l'authentification. S'ils ont été utilisés, ils s'affichent dans la carte de session correspondante.
Exécution (execution)
La tactique d'Exécution comprend les techniques que les malfaiteurs appliquent pour exécuter du code dans des systèmes compromis. L'exécution de code malveillant aide les attaquants à maintenir leur présence (stratégie de persistance) et à élargir l'accès aux systèmes distants dans le réseau, en se déplaçant à l'intérieur du périmètre.
PT NAD permet d'identifier l'application par les malfaiteurs de 14 techniques utilisées pour exécuter du code malveillant.
1. : CMSTP (Microsoft Connection Manager Profile Installer)
Une tactique par laquelle des attaquants préparent un fichier INF malveillant spécial pour l'utilitaire CMSTP.exe intégré à Windows (installeur de profils de gestion des connexions). CMSTP.exe accepte le fichier comme paramètre et installe le profil de service pour les connexions à distance. Par conséquent, CMSTP.exe peut être utilisé pour télécharger et exécuter des bibliothèques dynamiquement connectées (*.dll) ou des scripts (*.sct) depuis des serveurs distants.
Que fait PT NAD: détecte automatiquement dans le trafic HTTP le transfert de fichiers INF de type spécial. En plus de cela, il détecte le transfert de scripts malveillants et de bibliothèques dynamiquement connectées via le protocole HTTP depuis un serveur distant.
2. : interface en ligne de commande
Interaction avec l'interface en ligne de commande. On peut interagir avec l'interface en ligne de commande localement ou à distance, par exemple à l'aide d'outils d'accès à distance.
Que fait PT NAD: détecte automatiquement la présence de shells par les réponses aux commandes lancées par divers outils en ligne de commande, tels que ping, ifconfig.
3. : modèle d'objet composant et COM distribué
Utilisation des technologies COM ou DCOM pour exécuter du code sur des systèmes locaux ou distants lors de la progression à travers le réseau.
Que fait PT NAD: détecte des appels DCOM suspects que les attaquants utilisent généralement pour lancer des programmes.
4. : exploitation pour l'exécution du client
Exploitation des vulnérabilités pour exécuter du code arbitraire sur une station de travail. Les exploits les plus utiles pour les attaquants sont ceux qui permettent d'exécuter du code sur un système distant, car cela leur permet d'accéder à ce système. Cette technique peut être mise en œuvre par les méthodes suivantes : envoi de courriels malveillants, sites web avec des exploits pour navigateurs et exploitation à distance des vulnérabilités des applications.
Que fait PT NAD: lors de l'analyse du trafic de courrier électronique, PT NAD vérifie la présence de fichiers exécutables en pièce jointe. Il extrait automatiquement des documents bureautiques des courriers contenant des exploits. Les tentatives d'exploitation des vulnérabilités sont visibles dans le trafic, ce que PT NAD détecte automatiquement.
5. : mshta
Utilisation de l'outil mshta.exe, qui exécute des applications Microsoft HTML (HTA) avec l'extension .hta. Étant donné que mshta traite les fichiers en contournant les paramètres de sécurité du navigateur, des attaquants peuvent utiliser mshta.exe pour exécuter des fichiers HTA, JavaScript ou VBScript malveillants.
Que fait PT NAD: les fichiers .hta exécutés via mshta sont également transmis sur le réseau, comme le montre le trafic. PT NAD détecte automatiquement la transmission de tels fichiers malveillants. Il capture les fichiers, et les informations à leur sujet peuvent être consultées dans la carte de session.
6. : PowerShell
Utilisation de PowerShell pour rechercher des informations et exécuter du code malveillant.
Que fait PT NAD: lorsque PowerShell est utilisé par des attaquants à distance, PT NAD le détecte à l'aide de règles. Il repère les mots-clés du langage PowerShell le plus souvent utilisés dans les scripts malveillants, ainsi que la transmission de scripts PowerShell via le protocole SMB.
7. : tâche planifiée
Utilisation du planificateur de tâches Windows et d'autres outils pour exécuter automatiquement des programmes ou des scripts à des moments précis.
Que fait PT NAD: les attaquants créent généralement de telles tâches à distance, ce qui signifie que ces sessions sont visibles dans le trafic. PT NAD détecte automatiquement les opérations suspectes de création et de modification de tâches en utilisant les interfaces RPC ATSVC et ITaskSchedulerService.
8. : script
Exécution de scripts pour automatiser diverses actions des attaquants.
Que fait PT NAD: détecte la transmission de scripts sur le réseau, c'est-à-dire encore avant leur exécution. Il repère le contenu des scripts dans le trafic brut et détecte la transmission sur le réseau de fichiers avec des extensions correspondant aux langages de script populaires.
9. : exécution de service
Lancement d'un fichier exécutable, d'instructions d'interface de ligne de commande ou d'un script par l'interaction avec les services Windows, par exemple avec le gestionnaire de contrôle de services (Service Control Manager, SCM).
Que fait PT NAD: inspecte le trafic SMB et détecte l'accès à SCM à l'aide de règles sur la création, la modification et le lancement de service.
La technique de lancement de services peut être mise en œuvre à l'aide d'un outil pour l'exécution de commandes à distance, PSExec. PT NAD analyse le protocole SMB et détecte l'utilisation de PSExec lorsqu'il utilise le fichier PSEXESVC.exe ou le nom de service standard PSEXECSVC pour exécuter du code sur la machine distante. L'utilisateur doit vérifier la liste des commandes exécutées et la légitimité de l'exécution à distance des commandes depuis le nœud.
Dans la carte d'attaque de PT NAD, les données sur les tactiques et techniques utilisées selon la matrice ATT&CK sont affichées, permettant à l'utilisateur de comprendre à quelle étape de l'attaque se trouvent les attaquants, quels objectifs ils poursuivent et quelles mesures compensatoires entreprendre.
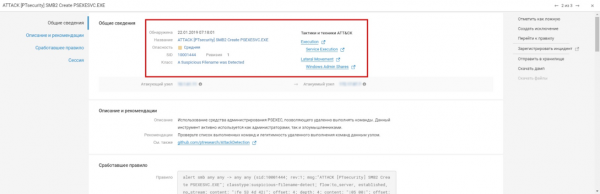
Déclenchement de la règle concernant l'utilisation de l'outil PSExec, ce qui peut indiquer une tentative d'exécution de commandes sur une machine distante.
10. : logiciel tiers
Technique par laquelle les attaquants accèdent à des logiciels d'administration à distance ou à des systèmes de déploiement de logiciels d'entreprise et, avec leur aide, exécutent du code malveillant. Des exemples de ce type de logiciel : SCCM, VNC, TeamViewer, HBSS, Altiris.
D'ailleurs, cette technique est particulièrement pertinente en raison de la transition massive vers le télétravail et, par conséquent, de la connexion de nombreux appareils domestiques non sécurisés via des canaux d'accès à distance douteux.
Que fait PT NAD: détecte automatiquement dans le réseau le fonctionnement de ce type de logiciel. Par exemple, les règles se déclenchent sur les connexions utilisant le protocole VNC et l'activité du cheval de Troie EvilVNC, qui installe discrètement un serveur VNC sur l'hôte de la victime et le lance automatiquement. De plus, PT NAD identifie automatiquement le protocole TeamViewer, ce qui aide l'analyste, à l'aide d'un filtre, à trouver toutes ces sessions et à vérifier leur légitimité.
11. : exécution par l'utilisateur
Technique où l'utilisateur exécute des fichiers susceptibles de conduire à l'exécution de code. Cela peut se produire, par exemple, s'il ouvre un fichier exécutable ou exécute un document bureautique contenant un macro.
Que fait PT NAD: détecte ces fichiers déjà au stade de la transmission, avant leur exécution. Les informations à leur sujet peuvent être examinées dans la carte des sessions, dans lesquelles elles ont été transmises.
12. : Windows Management Instrumentation
Utilisation de l'outil WMI, qui permet l'accès local et distant aux composants système Windows. Grâce à WMI, les attaquants peuvent interagir avec des systèmes locaux et distants et exécuter de nombreuses tâches, par exemple collecter des informations à des fins de renseignement et exécuter des processus à distance lors d'un déplacement latéral.
Que fait PT NAD: étant donné que les interactions avec les systèmes distants via WMI sont visibles dans le trafic, PT NAD détecte automatiquement les requêtes réseau pour établir des sessions WMI et vérifie le trafic concernant la transmission de scripts utilisant WMI.
13. : Windows Remote Management
Utilisation du service et du protocole Windows, qui permet à l'utilisateur d'interagir avec des systèmes distants.
Que fait PT NAD: voit les connexions réseau établies via Windows Remote Management. Ces sessions sont détectées automatiquement par des règles.
14. : traitement de script XSL (Langage de feuille de styles extensible)
Le langage de balisage de styles XSL est utilisé pour décrire le traitement et la visualisation des données dans les fichiers XML. Pour supporter des opérations complexes, la norme XSL inclut le support de scripts intégrés dans différents langages. Ces langages permettent d'exécuter du code arbitraire, ce qui entraîne un contournement des politiques de sécurité basées sur des listes blanches.
Que fait PT NAD: détecte les faits de transfert de tels fichiers sur le réseau, c'est-à-dire avant leur exécution. Il détecte automatiquement le transfert sur le réseau des fichiers XSL et des fichiers avec une balise XSL anormale.
Dans les matériaux suivants, nous examinerons comment le système NTA PT Network Attack Discovery identifie d'autres tactiques et techniques utilisées par les attaquants conformément à MITRE ATT&CK. Restez connectés !
Auteurs:
- Anton Kutev, expert du centre de sécurité (PT Expert Security Center) de Positive Technologies
- Natalia Kazankova, responsable marketing produit de Positive Technologies
Source : habr.com
