

Le navigateur web a été publié , ainsi que Firefox 68.8 pour la plateforme Android. De plus, une mise à jour a été publiée. avec un support prolongé . Dans un avenir proche, il passera au stade la branche Firefox 77, dont la sortie est prévue pour le 2 juin.
:
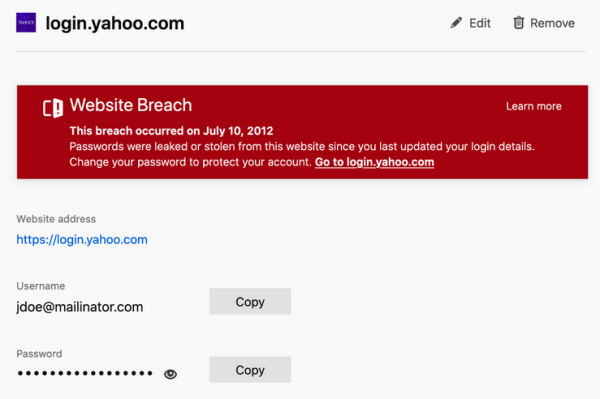
- les fonctionnalités de l'extension système Lockwise intégrée au navigateur, offrant l'interface « about:logins » pour gérer les mots de passe enregistrés. Un avertissement est affiché pour les comptes enregistrés liés à des sites qui ont précédemment subi des violations avec fuite de données. L'avertissement apparaît si l'enregistrement du mot de passe dans Firefox n'a pas été mis à jour depuis la compromission du site.

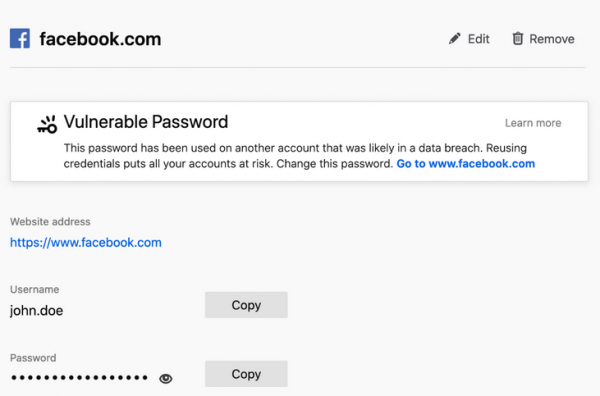
Un avertissement sur la compromission des mots de passe, utilisés sur plusieurs sites, a également été ajouté. Si l'un des comptes enregistrés figure dans une fuite de données et que l'utilisateur réutilise le même mot de passe sur d'autres sites, il se verra recommandé de changer son mot de passe. La vérification est réalisée grâce à l'intégration avec la base de données du projet , contenant des informations sur 9,5 milliards de comptes compromis à la suite de violations de 443 sites. La méthode est anonyme et fondée sur la transmission d'un préfixe de hash SHA-1 de l'email (les premiers caractères), en réponse à laquelle le serveur fournit les suffixes de hash correspondants de sa base, tandis que le navigateur de son côté les compare avec le hash complet existant et, en cas de correspondance, affiche un avertissement (le hash complet n'est pas transmis).

Le nombre de sites pour lesquels la fonction a été étendue de mots de passe sécurisés lors de la saisie des formulaires d'inscription. Auparavant, le conseil pour un mot de passe sécurisé n'apparaissait que si des champs avaient l'attribut « autocomplete = new-password ». Quel que soit le site utilisé, le mot de passe peut être généré via le menu contextuel.
Sous Windows et macOS, si aucun maître mot de passe n'est défini dans Firefox, le support de l'affichage de la boîte de dialogue d'authentification du système d'exploitation et de la saisie des informations d'identification système avant de consulter les mots de passe enregistrés. Après saisie du mot de passe système, l'accès aux mots de passe enregistrés est accordé pendant 5 minutes, après quoi le mot de passe devra être saisi à nouveau. Cette mesure permettra de protéger les informations d'identification des yeux indiscrets en cas de laisser l'ordinateur sans surveillance, si aucun maître mot de passe n'est configuré dans le navigateur.
- travaux ««, qui est désactivé par défaut. Lors de l'activation du mode grâce au paramètre «dom.security.https_only_mode» dans about:config, toutes les requêtes effectuées sans chiffrement seront automatiquement redirigées vers les versions sécurisées des pages («https://» ). Le remplacement se fait à la fois au niveau des ressources chargées sur les pages et lors de la saisie dans la barre d'adresse. Si une tentative d'accès par https à l'adresse saisie dans la barre d'adresse échoue avec un délai d'attente, l'utilisateur verra une page d'erreur comportant un bouton pour effectuer la requête en http://. En cas d'échec lors du chargement de sous-ressources par «https://» lors du traitement de la page, ces échecs seront ignorés, mais des avertissements seront affichés dans la console Web, accessibles via les outils de développement Web.
- Ajout de la possibilité de basculer rapidement entre la visualisation de vidéos en mode «» (Picture-in-Picture) et en plein écran. L'utilisateur peut réduire la vidéo dans une petite fenêtre tout en continuant à travailler, y compris dans d'autres applications et sur des bureaux virtuels. Si l'utilisateur souhaite se concentrer entièrement sur la vidéo, un double-clic suffit pour passer en mode plein écran. Un second double-clic ramène la visualisation en mode «image dans l'image».
- Des améliorations ont été apportées pour rendre la barre d'adresse plus visible et facile d'utilisation. Lors de l'ouverture d'un nouvel onglet, l'ombre autour du champ de la barre d'adresse a été réduite. La barre des favoris a été légèrement élargie pour augmenter la surface de clic sur les écrans tactiles.
- Dans les environnements basés sur Wayland, grâce au
il est désormais possible d'accélérer matériellement le décodage VP9 et d'autres formats vidéo pris en charge dans Firefox. L'accélération est fournie par le VA-API (Video Acceleration API) et FFmpegDataDecoder (dans la version précédente, seule la prise en charge de H.264 avait été mise en œuvre). Pour gérer l'activation de l'accélération dans about:config, il convient d'activer les paramètres «widget.wayland-dmabuf-webgl.enabled» et «widget.wayland-dmabuf-vaapi.enabled». - Sous Windows, pour les utilisateurs de portables avec GPU Intel et une résolution d'écran ne dépassant pas 1920×1200, le système de composition , écrit en Rust et déchargeant vers le GPU les opérations de rendu du contenu de la page.
- Support for the object has been added , qui
allows the use of interfaces et , operating outside the main execution thread in Firefox. The new API allows for real-time audio processing, programmatically controlling audio parameters without adding extra delays and without affecting the stability of sound output. The emergence of AudioWorklet has allowed connection to Zoom calls in Firefox without installing separate add-ons, as well as enabled the implementation of complex audio processing scenarios in the browser, such as spatial audio for virtual reality systems or games. - In CSS , defining system color values (CSS Color Module Level 4).
- In the constructors Intl.NumberFormat, Intl.DateTimeFormat, and Intl.RelativeTimeFormat, the processing of the "numberingSystem" and "calendar" options is enabled by default. For example: "Intl.NumberFormat('en-US', { numberingSystem: 'latn' })" or "Intl.DateTimeFormat('th', { calendar: 'gregory' })".
- Blocking of unknown protocols has been introduced in methods such as "location.href" or .
- When testing website presentations on mobile devices using the Responsive Design Mode in web development tools, the behavior of mobile devices in processing double-tap scaling has been simulated. Proper rendering of meta-viewport tags has been implemented, which enabled the optimization of websites for Firefox on Android without a mobile device.
- In the network request inspection interface, double-clicking the column separator in the header automatically adjusts the column size to fit the displayed data.
- In the WebSocket inspection interface, a new Control filter has been added to show control frames. The ability to preview messages in the format , which has been added to the list of automatically formatted protocols similarly to socket.io, SignalR, and WAMP.
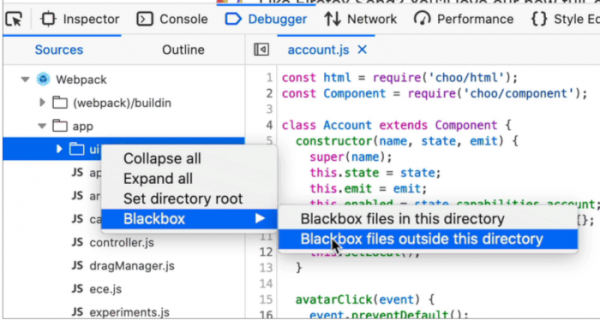
- In the JavaScript debugger, the ability to ignore files not involved in debugging has been added. Through the context menu "blackbox", options have been provided to hide content located in a selected directory or outside of it in the sidebar. When copying stack traces, the full path is copied to the clipboard, not just the file name.

- Dans la console web en mode multi-lignes, il est possible de masquer les fragments de code dépassant cinq lignes (pour les révéler, il suffit de cliquer à n'importe quel endroit de la zone affichant le code).
Outre les nouveautés et les corrections de bogues dans Firefox 76, , dont 10 (CVE-2020-12387, CVE-2020-12388 et 8 sous CVE-2020-12395) sont étiquetées comme critiques et potentiellement capables de permettre l'exécution de code malveillant lors de l'ouverture de pages spécialement conçues. La vulnérabilité CVE-2020-12388 permet de sortir d'un environnement sandbox sous Windows en manipulant des jetons d'accès. La vulnérabilité CVE-2020-12387 est liée à l'accès à un bloc de mémoire déjà libéré (Use-after-free) lors de l'arrêt d'un Web Worker. CVE-2020-12395 regroupe des problèmes de mémoire, tels que les débordements de tampons.
Source : opennet.ru
