

Le samedi 30 mai 2020, un problème peu évident est survenu avec les certificats SSL/TLS populaires du fournisseur Sectigo (anciennement Comodo). Les certificats eux-mêmes étaient en parfait état, cependant, un des certificats CA intermédiaires dans les chaînes associées à ces certificats a « expiré ». La situation n'était pas fatale, mais désagréable : les versions actuelles des navigateurs n'ont rien remarqué, mais la majorité des automatisations et des anciens navigateurs/SO n'étaient pas préparés à un tel tournant.
Habr n'a pas fait exception, c'est pourquoi ce guide/post-mortem a été écrit.
TL;DR La solution se trouve à la fin.
Passons sur la théorie de base concernant le PKI, SSL/TLS, https, etc. Le mécanisme d'authentification du certificat de sécurité d'un domaine consiste à établir une chaîne de plusieurs certificats jusqu'à l'un des certificats de confiance par le navigateur ou le système d'exploitation, qui sont stockés dans ce qu'on appelle le Trust Store. Cette liste est distribuée avec le système d'exploitation, l'écosystème d'exécution de code ou le navigateur. Tous les certificats ont une date d'expiration, après laquelle ils sont considérés comme non fiables, y compris les certificats dans le trust store. À quoi ressemblait la chaîne de confiance avant le jour fatidique ? La web-utility de la société Qualys.
Ainsi, l'un des certificats « commerciaux » les plus populaires est le Sectigo Positive SSL (anciennement nommé Comodo Positive SSL, et ces certificats sont encore en circulation), qui est un certificat dit DV. DV est le niveau de certification le plus primitif, signifiant la vérification de l'accès à la gestion du domaine par l'autorité émettrice du certificat. En fait, DV signifie « validation de domaine ». Pour information : il existe aussi l'OV (validation d'organisation) et l'EV (validation étendue), et le certificat gratuit de Let’s Encrypt est également un DV. Pour ceux qui, pour une raison ou une autre, ne sont pas satisfaits du mécanisme ACME, le produit Positive SSL est le plus adapté en termes de rapport prix/capacités (un certificat pour un seul domaine coûte environ 5-7 dollars par an, avec une durée totale de validité du certificat pouvant aller jusqu'à 2 ans et 3 mois).
Le certificat standard Sectigo DV (RSA) était jusqu'à récemment fourni avec une telle chaîne de certificats CA intermédiaires :
Certificat n° 1 :
  Données :
    Version : 3 (0x2)
    Numéro de série :
      7d:5b:51:26:b4:76:ba:11:db:74:16:0b:bc:53:0d:a7
    Algorithme de signature : sha384WithRSAEncryption
      Émetteur : C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
      Validité
        Non valide avant : Nov  2 00:00:00 2018 GMT
        Valide jusqu'au : Dec 31 23:59:59 2030 GMT
      Sujet : C=GB, ST=Greater Manchester, L=Salford, O=Sectigo Limited, CN=Sectigo RSA Domain Validation Secure Server CA
Certificat n° 2 :
  Données :
    Version : 3 (0x2)
    Numéro de série :
      13:ea:28:70:5b:f4:ec:ed:0c:36:63:09:80:61:43:36
    Algorithme de signature : sha384WithRSAEncryption
      Émetteur : C=SE, O=AddTrust AB, OU=AddTrust External TTP Network, CN=AddTrust External CA Root
      Validité
        Non valide avant : May 30 10:48:38 2000 GMT
        Valide jusqu'au : May 30 10:48:38 2020 GMT
      Sujet : C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
Ici, le « troisième certificat » est absent, celui auto-signé d'AddTrust AB, car à un moment donné, il est devenu de mauvais ton d'inclure dans les chaînes des certificats racines auto-signés. On peut noter que le CA intermédiaire émis par UserTrust d'AddTrust a une date d'expiration au 30 mai 2020. Ce n'est pas un hasard, car une procédure de retrait était prévue pour ce CA. On pensait qu'au 30 mai 2020, tous les magasins de confiance auraient déjà intégré un certificat croisé signé par UserTrust (techniquement, c'est le même certificat, ou plutôt la même clé publique) et que la chaîne, même avec un certificat déjà non fiable, disposerait de chemins alternatifs, et personne ne le remarquerait. Cependant, les plans se sont heurtés à la réalité, à savoir le terme vague « systèmes hérités ». Effectivement, les propriétaires des versions récentes des navigateurs n'ont rien remarqué, mais une multitude d'automatisations basées sur curl et les bibliothèques ssl/tls de divers langages de programmation et environnements d'exécution a échoué. Il faut comprendre que de nombreux produits ne se basent pas sur les outils intégrés au système d'exploitation pour construire des chaînes, mais « portent » leur propre magasin de confiance avec eux. Et il n'est pas toujours garanti qu'ils contiennent ce que l'on souhaiterait voir. . Et dans Linux, les paquets tels que ca-certificates ne sont pas toujours mis à jour. Au final, tout semble en ordre, mais certaines choses ne fonctionnent pas ici ou là.
Comme le montre la figure 1, bien que la plupart des gens aient continué comme d'habitude, certains ont rencontré des problèmes et le trafic a diminué de manière significative (ligne rouge de gauche). Par la suite, il a augmenté lorsque l'un des certificats clés a été remplacé (ligne de droite). Il y a eu des pics au milieu lors du changement d'autres certificats dont dépendait également quelque chose. Étant donné que pour la plupart, tout semblait fonctionner plus ou moins normalement (à l'exception de bugs étranges comme l'impossibilité de charger des images sur Habrastorage), on peut tirer une conclusion indirecte sur le nombre de clients legacy et de robots sur Habré.
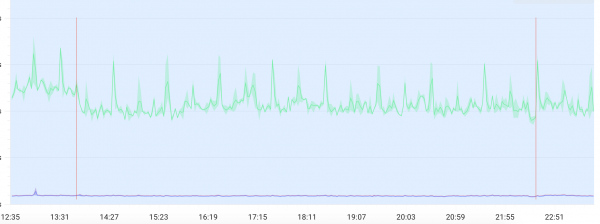 Figure 1. Graphique du « trafic » sur Habré.
D'après la figure 2, on peut évaluer comment une « chaîne alternative » est construite jusqu'au certificat CA de confiance dans les versions actuelles des navigateurs, même en présence d'un certificat « périmé » dans la chaîne. C'est, selon Sectigo elle-même, une raison de ne rien faire.
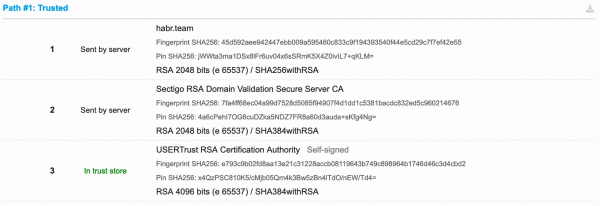 Figure 2. Chaîne jusqu'au certificat de confiance de la version moderne du navigateur.
Quant à la figure 3, on peut voir comment les choses se présentent réellement lorsqu'il y a un problème et que nous avons un système legacy. Dans ce cas, la connexion HTTPS n'est pas établie et nous voyons une erreur du type « échec de la validation du certificat » ou quelque chose de similaire.
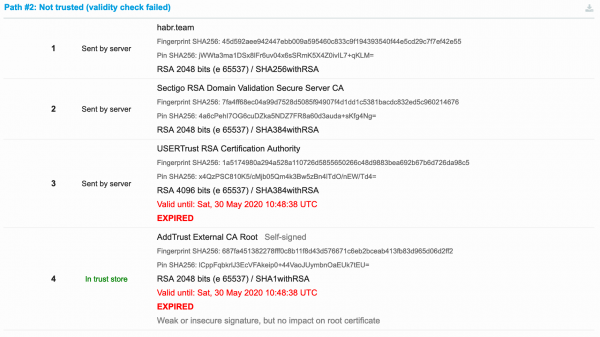 Figure 3. La chaîne a été invalidée, car le certificat racine et son certificat intermédiaire associé ont « périmé ».
Sur la figure 4, nous voyons déjà une « solution » pour les systèmes legacy : il y a un autre certificat intermédiaire, ou plutôt une « signature croisée » d'un autre CA, qui est généralement préinstallée dans les systèmes legacy. C'est ce qu'il faut faire : trouver ce certificat (qui est marqué comme téléchargement supplémentaire) et le remplacer par le certificat « périmé ».
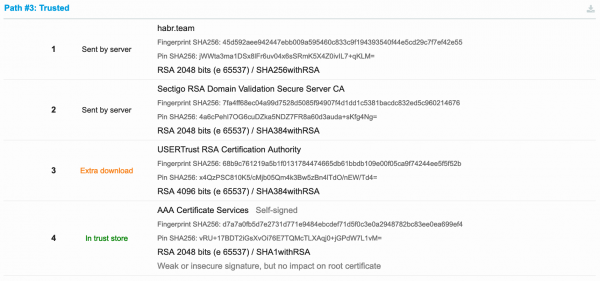 Figure 4. Chaîne alternative pour systèmes legacy.
À propos : le problème n'a pas reçu une large couverture médiatique ni de discussion publique, en partie à cause de la confiance excessive de Sectigo. Voici, par exemple, l'opinion d'un fournisseur de certificats concernant cette situation : cette situation :
Auparavant, ils [Sectigo] assuraient à tout le monde qu'il n'y aurait aucun problème. Cependant, la réalité est que certains serveurs/appareils legacy sont touchés.
C'est une situation ridicule. Nous avons attiré leur attention sur l'expiration de l'AddTrust RSA/ECC plusieurs fois au cours de l'année et à chaque fois, Sectigo nous a assuré qu'il n'y aurait pas de problèmes.
J'ai personnellement posé sur Stack Overflow à ce sujet il y a un mois, mais il semble que le public du projet ne soit pas vraiment approprié pour de telles questions, donc j'ai dû y répondre moi-même après analyse.
Sectigo Concernant cette FAQ, elle est tellement illisible et vaste qu'il est impossible de s'en servir. Voici une citation qui résume toute la publication :
Ce Que Vous Devez Faire
Pour la plupart des cas d'utilisation, y compris les certificats servant des systèmes clients ou serveurs modernes, aucune action n'est requise, que vous ayez ou non émis des certificats croisés avec la racine AddTrust.À partir du 30 avril 2020: Pour les processus métier qui dépendent de systèmes très anciens, Sectigo a mis à disposition (par défaut dans les bundles de certificats) une nouvelle racine légendaire pour le croisement des signatures, la racine « AAA Certificate Services ». Cependant, veuillez faire preuve d'une extrême prudence concernant tout processus qui dépend de très anciens systèmes légendaires. Les systèmes qui n'ont pas reçu les mises à jour nécessaires pour prendre en charge de nouvelles racines comme la racine COMODO de Sectigo manqueront inévitablement d'autres mises à jour de sécurité essentielles et doivent être considérés comme non sécurisés. Si vous souhaitez toujours croiser les signatures avec la racine AAA Certificate Services, veuillez contacter directement Sectigo.
J'aime beaucoup le terme « très ancien », bien sûr. Par exemple, curl dans le terminal Ubuntu Linux 18.04 LTS (notre système d'exploitation de base actuellement) avec les dernières mises à jour datant de moins d'un mois, est difficilement qualifiable de très ancien, cependant, cela ne fonctionne pas.
La plupart des distributeurs de certificats ont publié leurs notes avec des solutions plus près de la soirée du 30 mai. Par exemple, une note très technique de (avec une description précise de ce qu'il faut faire et des ensembles CA-bundles prêts dans des archives zip, mais seulement RSA) :
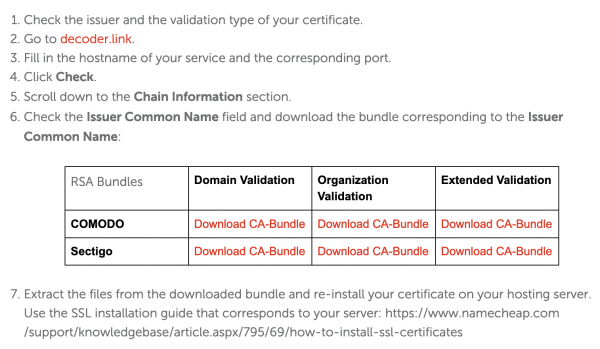 Figure 5. Sept étapes pour tout réparer rapidement.
Oui de Redhat, mais tout y est plus Legacy et il faut même installer un certificat racine legacy encore plus vieux de Comodo pour que tout fonctionne.
Solution
Il convient de répéter la solution ici aussi. Voici deux ensembles de chaînes pour les certificats DV Sectigo (pas Comodo !), une pour les certificats RSA habituels, l'autre pour les certificats ECC (ECDSA) moins courants (nous utilisons deux chaînes depuis assez longtemps). Avec l'ECC, cela a été plus compliqué car la plupart des solutions ne tiennent pas compte de l'existence de tels certificats en raison de leur faible diffusion. En fin de compte, le certificat intermédiaire nécessaire a été trouvé sur .
Chaîne pour les certificats basés sur l'algorithme de clé RSA. Comparez avec votre chaîne et faites attention au fait que seul le certificat inférieur a été remplacé, tandis que le supérieur est resté le même. Je les différencie dans des conditions domestiques par les trois derniers caractères des blocs base64 en ignorant le symbole « égal » (dans ce cas En8= et 1+V):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo RSA Domain Validation Secure Server CA
# Algo: RSA, key size: 2048
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: 33:E4:E8:08:07:20:4C:2B:61:82:A3:A1:4B:59:1A:CD:25:B5:F0:DB
# SHA-256 Fingerprint: 7F:A4:FF:68:EC:04:A9:9D:75:28:D5:08:5F:94:90:7F:4D:1D:D1:C5:38:1B:AC:DC:83:2E:D5:C9:60:21:46:76
-----BEGIN CERTIFICATE-----
MIIGEzCCA/ugAwIBAgIQfVtRJrR2uhHbdBYLvFMNpzANBgkqhkiG9w0BAQwFADCB
iDELMAkGA1UEBhMCVVMxEzARBgNVBAgTCk5ldyBKZXJzZXkxFDASBgNVBAcTC0pl
cnNleSBDaXR5MR4wHAYDVQQKExVUaGUgVVNFUlRSVVNUIE5ldHdvcmsxLjAsBgNV
BAMTJVVTRVJUcnVzdCBSU0EgQ2VydGlmaWNhdGlvbiBBdXRob3JpdHkwHhcNMTgx
MTAyMDAwMDAwWhcNMzAxMjMxMjM1OTU5WjCBjzELMAkGA1UEBhMCR0IxGzAZBgNV
BAgTEkdyZWF0ZXIgTWFuY2hlc3RlcjEQMA4GA1UEBxMHU2FsZm9yZDEYMBYGA1UE
ChMPU2VjdGlnbyBMaW1pdGVkMTcwNQYDVQQDEy5TZWN0aWdvIFJTQSBEb21haW4g
VmFsaWRhdGlvbiBTZWN1cmUgU2VydmVyIENBMIIBIjANBgkqhkiG9w0BAQEFAAOC
AQ8AMIIBCgKCAQEA1nMz1tc8INAA0hdFuNY+B6I/x0HuMjDJsGz99J/LEpgPLT+N
TQEMgg8Xf2Iu6bhIefsWg06t1zIlk7cHv7lQP6lMw0Aq6Tn/2YHKHxYyQdqAJrkj
eocgHuP/IJo8lURvh3UGkEC0MpMWCRAIIz7S3YcPb11RFGoKacVPAXJpz9OTTG0E
oKMbgn6xmrntxZ7FN3ifmgg0+1YuWMQJDgZkW7w33PGfKGioVrCSo1yfu4iYCBsk
Haswha6vsC6eep3BwEIc4gLw6uBK0u+QDrTBQBbwb4VCSmT3pDCg/r8uoydajotY
uK3DGReEY+1vVv2Dy2A0xHS+5p3b4eTlygxfFQIDAQABo4IBbjCCAWowHwYDVR0j
BBgwFoAUU3m/WqorSs9UgOHYm8Cd8rIDZsswHQYDVR0OBBYEFI2MXsRUrYrhd+mb
+ZsF4bgBjWHhMA4GA1UdDwEB/wQEAwIBhjASBgNVHRMBAf8ECDAGAQH/AgEAMB0G
A1UdJQQWMBQGCCsGAQUFBwMBBggrBgEFBQcDAjAbBgNVHSAEFDASMAYGBFUdIAAw
CAYGZ4EMAQIBMFAGA1UdHwRJMEcwRaBDoEGGP2h0dHA6Ly9jcmwudXNlcnRydXN0
LmNvbS9VU0VSVHJ1c3RSU0FDZXJ0aWZpY2F0aW9uQXV0aG9yaXR5LmNybDB2Bggr
BgEFBQcBAQRqMGgwPwYIKwYBBQUHMAKGM2h0dHA6Ly9jcnQudXNlcnRydXN0LmNv
bS9VU0VSVHJ1c3RSU0FBZGRUcnVzdENBLmNydDAlBggrBgEFBQcwAYYZaHR0cDov
L29jc3AudXNlcnRydXN0LmNvbTANBgkqhkiG9w0BAQwFAAOCAgEAMr9hvQ5Iw0/H
ukdN+Jx4GQHcEx2Ab/zDcLRSmjEzmldS+zGea6TvVKqJjUAXaPgREHzSyrHxVYbH
7rM2kYb2OVG/Rr8PoLq0935JxCo2F57kaDl6r5ROVm+yezu/Coa9zcV3HAO4OLGi
H19+24rcRki2aArPsrW04jTkZ6k4Zgle0rj8nSg6F0AnwnJOKf0hPHzPE/uWLMUx
RP0T7dWbqWlod3zu4f+k+TY4CFM5ooQ0nBnzvg6s1SQ36yOoeNDT5++SR2RiOSLv
xvcRviKFxmZEJCaOEDKNyJOuB56DPi/Z+fVGjmO+wea03KbNIaiGCpXZLoUmGv38
sbZXQm2V0TP2ORQGgkE49Y9Y3IBbpNV9lXj9p5v//cWoaasm56ekBYdbqbe4oyAL
l6lFhd2zi+WJN44pDfwGF/Y4QA5C5BIG+3vzxhFoYt/jmPQT2BVPi7Fp2RBgvGQq
6jG35LWjOhSbJuMLe/0CjraZwTiXWTb2qHSihrZe68Zk6s+go/lunrotEbaGmAhY
LcmsJWTyXnW0OMGuf1pGg+pRyrbxmRE1a6Vqe8YAsOf4vmSyrcjC8azjUeqkk+B5
yOGBQMkKW+ESPMFgKuOXwIlCypTPRpgSabuY0MLTDXJLR27lk8QyKGOHQ+SwMj4K
00u/I5sUKUErmgQfky3xxzlIPK1aEn8=
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Algo: RSA, key size: 4096
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: D8:9E:3B:D4:3D:5D:90:9B:47:A1:89:77:AA:9D:5C:E3:6C:EE:18:4C
# SHA-256 Fingerprint: 68:B9:C7:61:21:9A:5B:1F:01:31:78:44:74:66:5D:B6:1B:BD:B1:09:E0:0F:05:CA:9F:74:24:4E:E5:F5:F5:2B
-----BEGIN CERTIFICATE-----
MIIFgTCCBGmgAwIBAgIQOXJEOvkit1HX02wQ3TE1lTANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgUlNBIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MIICIjANBgkqhkiG9w0BAQEFAAOCAg8AMIICCgKCAgEAgBJlFzYOw9sI
s9CsVw127c0n00ytUINh4qogTQktZAnczomfzD2p7PbPwdzx07HWezcoEStH2jnG
vDoZtF+mvX2do2NCtnbyqTsrkfjib9DsFiCQCT7i6HTJGLSR1GJk23+jBvGIGGqQ
Ijy8/hPwhxR79uQfjtTkUcYRZ0YIUcuGFFQ/vDP+fmyc/xadGL1RjjWmp2bIcmfb
IWax1Jt4A8BQOujM8Ny8nkz+rwWWNR9XWrf/zvk9tyy29lTdyOcSOk2uTIq3XJq0
tyA9yn8iNK5+O2hmAUTnAU5GU5szYPeUvlM3kHND8zLDU+/bqv50TmnHa4xgk97E
xwzf4TKuzJM7UXiVZ4vuPVb+DNBpDxsP8yUmazNt925H+nND5X4OpWaxKXwyhGNV
icQNwZNUMBkTrNN9N6frXTpsNVzbQdcS2qlJC9/YgIoJk2KOtWbPJYjNhLixP6Q5
D9kCnusSTJV882sFqV4Wg8y4Z+LoE53MW4LTTLPtW//e5XOsIzstAL81VXQJSdhJ
WBp/kjbmUZIO8yZ9HE0XvMnsQybQv0FfQKlERPSZ51eHnlAfV1SoPv10Yy+xUGUJ
5lhCLkMaTLTwJUdZ+gQek9QmRkpQgbLevni3/GcV4clXhB4PY9bpYrrWX1Uu6lzG
KAgEJTm4Diup8kyXHAc/DVL17e8vgg8CAwEAAaOB8jCB7zAfBgNVHSMEGDAWgBSg
EQojPpbxB+zirynvgqV/0DCktDAdBgNVHQ4EFgQUU3m/WqorSs9UgOHYm8Cd8rID
ZsswDgYDVR0PAQH/BAQDAgGGMA8GA1UdEwEB/wQFMAMBAf8wEQYDVR0gBAowCDAG
BgRVHSAAMEMGA1UdHwQ8MDowOKA2oDSGMmh0dHA6Ly9jcmwuY29tb2RvY2EuY29t
L0FBQUNlcnRpZmljYXRlU2VydmljZXMuY3JsMDQGCCsGAQUFBwEBBCgwJjAkBggr
BgEFBQcwAYYYaHR0cDovL29jc3AuY29tb2RvY2EuY29tMA0GCSqGSIb3DQEBDAUA
A4IBAQAYh1HcdCE9nIrgJ7cz0C7M7PDmy14R3iJvm3WOnnL+5Nb+qh+cli3vA0p+
rvSNb3I8QzvAP+u431yqqcau8vzY7qN7Q/aGNnwU4M309z/+3ri0ivCRlv79Q2R+
/czSAaF9ffgZGclCKxO/WIu6pKJmBHaIkU4MiRTOok3JMrO66BQavHHxW/BBC5gA
CiIDEOUMsfnNkjcZ7Tvx5Dq2+UUTJnWvu6rvP3t3O9LEApE9GQDTF1w52z97GA1F
zZOFli9d31kWTz9RvdVFGD/tSo7oBmF0Ixa1DVBzJ0RHfxBdiSprhTEUxOipakyA
vGp4z7h/jnZymQyd/teRCBaho1+V
-----END CERTIFICATE-----
Chaîne pour les certificats basés sur l'algorithme de clé ECC. Il en va de même pour la chaîne pour RSA, seul le certificat inférieur a été remplacé, tandis que le supérieur est resté le même (dans ce cas fmA== et v/c=):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo ECC Domain Validation Secure Server CA
# Algo: EC secp256r1, key size: 256
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: E8:49:90:CB:9B:F8:E3:AB:0B:CA:E8:A6:49:CB:30:FE:4D:C4:D7:67
# SHA-256 Fingerprint: 61:E9:73:75:E9:F6:DA:98:2F:F5:C1:9E:2F:94:E6:6C:4E:35:B6:83:7C:E3:B9:14:D2:24:5C:7F:5F:65:82:5F
-----BEGIN CERTIFICATE-----
MIIDqDCCAy6gAwIBAgIRAPNkTmtuAFAjfglGvXvh9R0wCgYIKoZIzj0EAwMwgYgx
CzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5MRQwEgYDVQQHEwtKZXJz
ZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBOZXR3b3JrMS4wLAYDVQQD
EyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0aG9yaXR5MB4XDTE4MTEw
MjAwMDAwMFoXDTMwMTIzMTIzNTk1OVowgY8xCzAJBgNVBAYTAkdCMRswGQYDVQQI
ExJHcmVhdGVyIE1hbmNoZXN0ZXIxEDAOBgNVBAcTB1NhbGZvcmQxGDAWBgNVBAoT
D1NlY3RpZ28gTGltaXRlZDE3MDUGA1UEAxMuU2VjdGlnbyBFQ0MgRG9tYWluIFZh
bGlkYXRpb24gU2VjdXJlIFNlcnZlciBDQTBZMBMGByqGSM49AgEGCCqGSM49AwEH
A0IABHkYk8qfbZ5sVwAjBTcLXw9YWsTef1Wj6R7W2SUKiKAgSh16TwUwimNJE4xk
IQeV/To14UrOkPAY9z2vaKb71EijggFuMIIBajAfBgNVHSMEGDAWgBQ64QmG1M8Z
wpZ2dEl23OA1xmNjmjAdBgNVHQ4EFgQU9oUKOxGG4QR9DqoLLNLuzGR7e64wDgYD
VR0PAQH/BAQDAgGGMBIGA1UdEwEB/wQIMAYBAf8CAQAwHQYDVR0lBBYwFAYIKwYB
BQUHAwEGCCsGAQUFBwMCMBsGA1UdIAQUMBIwBgYEVR0gADAIBgZngQwBAgEwUAYD
VR0fBEkwRzBFoEOgQYY/aHR0cDovL2NybC51c2VydHJ1c3QuY29tL1VTRVJUcnVz
dEVDQ0NlcnRpZmljYXRpb25BdXRob3JpdHkuY3JsMHYGCCsGAQUFBwEBBGowaDA/
BggrBgEFBQcwAoYzaHR0cDovL2NydC51c2VydHJ1c3QuY29tL1VTRVJUcnVzdEVD
Q0FkZFRydXN0Q0EuY3J0MCUGCCsGAQUFBzABhhlodHRwOi8vb2NzcC51c2VydHJ1
c3QuY29tMAoGCCqGSM49BAMDA2gAMGUCMEvnx3FcsVwJbZpCYF9z6fDWJtS1UVRs
cS0chWBNKPFNpvDKdrdKRe+oAkr2jU+ubgIxAODheSr2XhcA7oz9HmedGdMhlrd9
4ToKFbZl+/OnFFzqnvOhcjHvClECEQcKmc8fmA==
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Algo: EC secp384r1, key size: 384
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: CA:77:88:C3:2D:A1:E4:B7:86:3A:4F:B5:7D:00:B5:5D:DA:CB:C7:F9
# SHA-256 Fingerprint: A6:CF:64:DB:B4:C8:D5:FD:19:CE:48:89:60:68:DB:03:B5:33:A8:D1:33:6C:62:56:A8:7D:00:CB:B3:DE:F3:EA
-----BEGIN CERTIFICATE-----
MIID0zCCArugAwIBAgIQVmcdBOpPmUxvEIFHWdJ1lDANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MHYwEAYHKoZIzj0CAQYFK4EEACIDYgAEGqxUWqn5aCPnetUkb1PGWthL
q8bVttHmc3Gu3ZzWDGH926CJA7gFFOxXzu5dP+Ihs8731Ip54KODfi2X0GHE8Znc
JZFjq38wo7Rw4sehM5zzvy5cU7Ffs30yf4o043l5o4HyMIHvMB8GA1UdIwQYMBaA
FKARCiM+lvEH7OKvKe+CpX/QMKS0MB0GA1UdDgQWBBQ64QmG1M8ZwpZ2dEl23OA1
xmNjmjAOBgNVHQ8BAf8EBAMCAYYwDwYDVR0TAQH/BAUwAwEB/zARBgNVHSAECjAI
MAYGBFUdIAAwQwYDVR0fBDwwOjA4oDagNIYyaHR0cDovL2NybC5jb21vZG9jYS5j
b20vQUFBQ2VydGlmaWNhdGVTZXJ2aWNlcy5jcmwwNAYIKwYBBQUHAQEEKDAmMCQG
CCsGAQUFBzABhhhodHRwOi8vb2NzcC5jb21vZG9jYS5jb20wDQYJKoZIhvcNAQEM
BQADggEBABns652JLCALBIAdGN5CmXKZFjK9Dpx1WywV4ilAbe7/ctvbq5AfjJXy
ij0IckKJUAfiORVsAYfZFhr1wHUrxeZWEQff2Ji8fJ8ZOd+LygBkc7xGEJuTI42+
FsMuCIKchjN0djsoTI0DQoWz4rIjQtUfenVqGtF8qmchxDM6OW1TyaLtYiKou+JV
bJlsQ2uRl9EMC5MCHdK8aXdJ5htN978UeAOwproLtOGFfy/cQjutdAFI3tZs4RmY
CV4Ks2dH/hzg1cEo70qLRDEmBDeNiXQ2Lu+lIg+DdEmSx/cQwgwp+7e9un/jX9Wf
8qn0dNW44bOwgeThpWOjzOoEeJBuv/c=
-----END CERTIFICATE-----
Voilà à peu près tout. Merci de votre attention.
Source : habr.com
