

Après six mois de développement une version majeure du navigateur spécialisé , dans lequel le développement des fonctionnalités basées sur la branche ESR se poursuit . Le navigateur est axé sur l'anonymat, la sécurité et la confidentialité, tout le trafic est redirigé uniquement via le réseau Tor. L'accès direct via la connexion réseau régulière du système actuel est impossible, ce qui empêche de traquer l'IP réelle de l'utilisateur (en cas de piratage du navigateur, les attaquants peuvent accéder aux paramètres système du réseau, donc pour bloquer complètement les fuites potentielles, il est recommandé d'utiliser des produits tels que ). Les versions de Tor Browser pour Linux, Windows, macOS et Android.
Pour une protection supplémentaire, un complément est inclus , permettant de chiffrer le trafic sur tous les sites où cela est possible. Pour réduire les menaces de attaques utilisant JavaScript et bloquer par défaut les plugins, un complément est fourni . Pour lutter contre le blocage et l'inspection du trafic, sont utilisés et .
Pour établir un canal de communication chiffré dans des environnements bloquant tout trafic excepté HTTP, des transports alternatifs sont proposés, permettant par exemple de contourner les tentatives de blocage de Tor en Chine. Pour protéger contre le suivi des déplacements des utilisateurs et contre l'extraction de caractéristiques spécifiques aux visiteurs, les API WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, Permissions, MediaDevices.enumerateDevices et screen.orientation sont désactivées ou limitées, tout comme les moyens d'envoi de télémétrie, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, « link rel=preconnect », et la bibliothèque libmdns a été modifiée.
Dans cette nouvelle version :
- Un indicateur de disponibilité d'une version du site fonctionnant sous forme de service caché est affiché dans la barre d'adresse lors de la consultation d'un site web classique. Lors de la première ouverture d'un site également accessible via une adresse onion, une boîte de dialogue apparaît proposant de basculer automatiquement sur le site onion lors de l'ouverture d'un site web. Les informations concernant l'accessibilité via une adresse .onion sont transmises par le propriétaire du site à l'aide de l'en-tête HTTP .
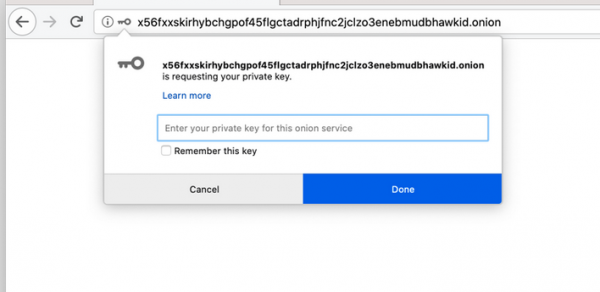
- Les propriétaires de services cachés souhaitant restreindre l'accès à leurs ressources peuvent maintenant définir un ensemble de clés pour le contrôle d'accès et l'authentification. L'utilisateur peut enregistrer la clé d'accès transmise sur son système et utiliser l'interface d'authentification des services Onion dans «about:preferences#privacy» pour gérer les clés.

- Les indicateurs de sécurité dans la barre d'adresse ont été étendus. Le passage de l'indication de connexion sécurisée vers l'indication de problèmes de sécurité a été effectué. Les connexions onion sécurisées ne sont plus mises en évidence et sont marquées par une icône grise par défaut. En cas de niveau de protection insuffisant lors de l'accès à un service onion, l'indicateur de connexion est barré d'une ligne rouge. Un avertissement supplémentaire sous forme d'une icône d'exclamation est affiché en cas de chargement mixte des ressources.
- Des pages distinctes ont été ajoutées, montrées lors des erreurs de connexion aux services onion (les pages d'erreur Firefox par défaut, identiques à celles des sites web, étaient auparavant affichées). Les nouvelles pages comprennent des informations supplémentaires pour diagnostiquer les raisons d'une impossibilité de se connecter à un service caché, permettant de juger des problèmes liés à l'adresse, au service, au client ou à l'infrastructure réseau.
- Pour faciliter l'accès aux sites onion, une fonctionnalité expérimentale a été mise en place pour lier des noms symboliques, résolvant ainsi les problèmes de mémorisation et de recherche des adresses onion. Afin de simplifier l'accès, en collaboration avec les organisations FPF (Freedom of the Press Foundation) et EFF (Electronic Frontier Foundation), un prototype de catalogue de noms a été réalisé sur la base de l'extension HTTPS Everywhere. Actuellement, des noms symboliques pour les services onion SecureDrop — theintercept.securedrop.tor.onion et lucyparsonslabs.securedrop.tor.onion sont proposés pour des tests.
- Les versions des composants tiers ont été mises à jour, y compris
NoScript 11.0.26,
Firefox 68.9.0esr,
HTTPS-Everywhere 2020.5.20,
NoScript 11.0.26, Tor Launcher 0.2.21.8 et
Tor 0.4.3.5. - Dans la version pour Android, un avertissement a été ajouté concernant une éventuelle utilisation par contournement du proxy lors de l'ouverture d'applications externes. Les problèmes avec l'utilisation de obfs4 ont été résolus.
Source : opennet.ru
