

La nouvelle version de Tor Browser est disponible en téléchargement depuis sur le site officiel, le catalogue des versions et Google Play. La version pour F-Droid sera disponible dans les prochains jours.
La mise à jour comprend d'importantes corrections de sécurité Firefox.
Le nouvel accent est mis sur l'amélioration de la convivialité et la simplification de l'utilisation des services onion.
Les services onion de Tor sont l'un des moyens les plus populaires et les plus simples d'établir une connexion chiffrée de bout en bout. Grâce à eux, l'administrateur peut garantir un accès anonyme aux ressources et masquer les métadonnées des observateurs extérieurs. De plus, ces services permettent de contourner la censure tout en préservant la confidentialité de l'utilisateur.
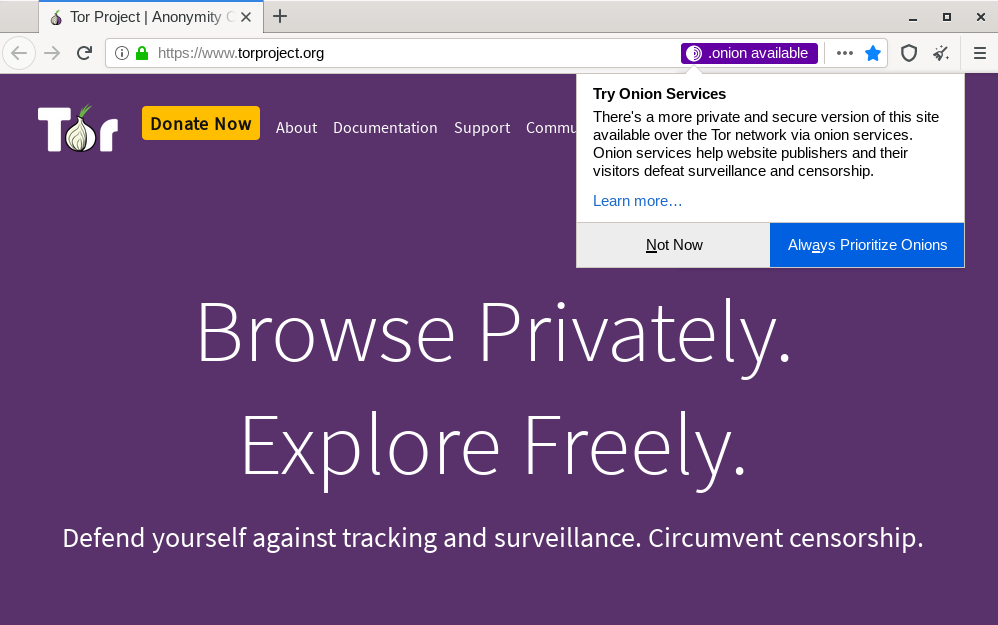
Désormais, lors du premier lancement de Tor Browser, les utilisateurs auront la possibilité de privilégier l'utilisation de l'adresse onion par défaut si la ressource distante propose une telle adresse. Auparavant, certaines ressources redirigeaient automatiquement les utilisateurs vers l'adresse onion lors de la détection de Tor, en utilisant la technologie alt-svc. Bien que l'utilisation de telles méthodes soit toujours d'actualité, le nouveau système de sélection des préférences permettra d'informer les utilisateurs sur la disponibilité de l'adresse onion.
Onion Locator
Les propriétaires de ressources Internet ont la possibilité d'informer sur la disponibilité de l'adresse onion grâce à un en-tête HTTP spécial. Lors de la première visite par un utilisateur avec l'Onion Locator activé vers une ressource avec un tel en-tête et une disponibilité .onion, l'utilisateur recevra une notification lui permettant de privilégier .onion (voir photo).
Autorisation Onion
Les administrateurs des services onion, souhaitant renforcer la sécurité et la confidentialité de leur adresse, peuvent activer l'autorisation. Désormais, les utilisateurs de Tor Browser recevront une notification demandant la clé lors de la tentative de connexion à de tels services. Les utilisateurs peuvent sauvegarder les clés saisies et les gérer dans l'onglet about:preferences#privacy dans la section Authentification des services Onion (voir exemple de notification)
Le système de notifications de sécurité dans la barre d'adresse a été amélioré.
Traditionnellement, les navigateurs indiquent les connexions TLS avec un symbole de cadenas vert. Depuis mi-2019, dans le navigateur Firefox, le cadenas est devenu gris afin d'attirer davantage l'attention des utilisateurs non pas sur la connexion par défaut sécurisée, mais sur les problèmes de sécurité (en savoir plus ici). La nouvelle version de Tor Browser suit l'exemple de Mozilla, rendant ainsi beaucoup plus facile pour les utilisateurs de comprendre qu'une connexion onion n'est pas sécurisée (lors du chargement de contenu mixte depuis le réseau « normal » ou d'autres problèmes, exemple ici)
Pages d'erreur de chargement distinctes pour les adresses onion
De temps en temps, les utilisateurs rencontrent des problèmes de connexion aux adresses onion. Dans les versions précédentes de Tor Browser, en cas de problèmes de connexion à .onion, les utilisateurs voyaient une notification d'erreur standard de Firefox, ne clarifiant en rien la raison de l'indisponibilité de l'adresse onion. Dans la nouvelle version, des notifications d'erreur informatives ont été ajoutées pour les utilisateurs, le serveur et le réseau lui-même. Tor Browser affiche désormais un simple diagramme de connexion, ce qui permet de déterminer la raison des problèmes de connexion.
Noms pour Onion
En raison des caractéristiques de la protection cryptographique des services onion, les adresses onion sont difficiles à mémoriser (comparez, par exemple, https://torproject.org et http://expyuzz4wqqyqhjn.onion/). Cela complique considérablement la navigation, les utilisateurs ayant plus de difficultés à découvrir de nouvelles adresses et à revenir à d'anciennes. Les propriétaires d'adresses résolvaient auparavant cette problématique naturellement d'une manière ou d'une autre, mais il manquait toujours une solution universelle, adaptée à tous les utilisateurs. Le projet Tor a abordé le problème sous un autre angle : lors de la préparation de cette version, un partenariat a été établi avec la Freedom of the Press Foundation (FPF) et HTTPS Everywhere (Electronic Frontier Foundation) pour créer les premiers adresses lisibles par l'homme conceptuelles de SecureDrop (voir ici). Exemples :
The Intercept :
- http://theintercept.securedrop.tor.onion/
- http://xpxduj55x2j27l2qytu2tcetykyfxbjbafin3x4i3ywddzphkbrd3jyd.onion/
Lucy Parsons Labs :
La FPF a obtenu la participation d'un petit nombre d'organisations médiatiques dans l'expérimentation, et le projet Tor, avec la FPF, prendra des décisions futures sur cette initiative en fonction des retours sur le concept.
Liste complète des changements :
- Tor Launcher mis à jour vers 0.2.21.8
- NoScript mis à jour vers la version 11.0.26
- Firefox mis à jour vers 68.9.0esr
- HTTPS Everywhere mis à jour vers la version 2020.5.20
- Le routeur Tor mis à jour vers la version 0.4.3.5
- goptlib mis à jour vers v1.1.0
- Wasm désactivé jusqu'à ce qu'un audit approprié soit réalisé
- Les anciennes options de configuration de Torbutton ont été supprimées
- Удалён неиспользуемый код в torbutton.js
- La synchronisation des paramètres d'isolation et de fingerprinting a été supprimée dans Torbutton
- Le module control port a été amélioré pour la compatibilité avec l'autorisation onion v3
- Настройки по умолчанию перенесены в файл 000-tor-browser.js
- torbutton_util.js перемещён в modules/utils.js
- La possibilité d'activer le rendu des polices Graphite dans les paramètres de sécurité a été rétablie
- Le script exécutable a été supprimé de aboutTor.xhtml
- libevent a été mis à jour vers 2.1.11-stable
- Correction du traitement des exceptions dans SessionStore.jsm
- Isolation first-party pour les adresses IPv6 portée
- Services.search.addEngine ne ignore plus l'isolement FPI
- MOZ_SERVICES_HEALTHREPORT désactivé
- Corrections de bugs portées 1467970, 1590526 et 1511941
- Erreur lors de la suppression de l'extension disconnect search corrigée
- Correction d'un bogue 33726: IsPotentiallyTrustworthyOrigin pour .onion
- Correction de l'inactivité du navigateur lors de son déplacement vers un autre répertoire
- Comportement amélioré letterboxing
- Moteur de recherche Disconnect retiré
- Support du jeu de règles SecureDrop activé dans HTTPS-Everywhere
- Tentatives de lecture de /etc/firefox éliminées
Source : linux.org.ru



