

Les fuites de données sont une préoccupation majeure pour les services de sécurité. Et maintenant, alors que la majorité des gens travaillent depuis chez eux, le risque de fuites est considérablement plus élevé. C'est pourquoi des groupes de cybercriminalité bien connus portent une attention accrue aux protocoles d'accès à distance obsolètes et insuffisamment sécurisés. Fait intéressant, de plus en plus de fuites de données aujourd'hui sont liées aux ransomwares. Comment, pourquoi et de quelle manière — lisez la suite.
Pour commencer, le développement et la distribution de ransomwares est en soi une activité criminelle très lucrative. Par exemple, selon le FBI américain, aurait gagné environ 1 million de dollars par mois l'année dernière. Et les cybercriminels utilisant Ryuk gagnaient encore plus — au début des activités du groupe, leurs revenus atteignaient jusqu'à 3 millions de dollars par mois. Il n'est donc pas surprenant que de nombreux directeurs de la sécurité de l'information (CISO) considèrent les ransomwares comme l'un des cinq principaux risques pour les entreprises.
Le Centre de sécurité Acronis Cyber Protection Operation Center (CPOC), basé à Singapour, confirme l'intensification de la cybercriminalité liée aux ransomwares. Dans la deuxième moitié de mai, le nombre de ransomwares bloqués dans le monde a augmenté de 20 % par rapport à la normale. Après une légère baisse, nous observons à nouveau en juin une hausse de l'activité. Cela s'explique par plusieurs raisons.
Accéder à l'ordinateur de la victime
Les technologies de protection évoluent, et les cybercriminels doivent modifier leur tactique pour cibler des systèmes spécifiques. Les attaques ciblées par ransomware continuent de se propager à travers des courriels de phishing bien conçus (ce qui relève de l'ingénierie sociale). Cependant, récemment, les développeurs de malwares se concentrent particulièrement sur les employés distants. Pour les attaquer, il est possible de repérer des services d'accès à distance mal sécurisés, tels que RDP ou des serveurs VPN présentant des vulnérabilités.
C'est précisément ce qu'ils font. Des services de ransomware-as-a-service sont même apparus sur le dark web, fournissant tout le nécessaire pour attaquer une organisation ou une personne ciblée.
Les cybercriminels cherchent tous les moyens de s'introduire dans le réseau d'entreprise et d'élargir le spectre de leur attaque. Ainsi, une direction populaire est devenue les tentatives d'infecter les réseaux des fournisseurs de services. Étant donné que les services cloud ne cessent de gagner en popularité, l'infection d'un service en vogue permet d'attaquer immédiatement des dizaines, voire des centaines de victimes en même temps.
En cas de piratage des consoles web de gestion des systèmes de sécurité ou de sauvegarde, les attaquants peuvent désactiver la protection, supprimer les sauvegardes, et également permettre à leur logiciel malveillant de se déployer dans toute l'organisation. D'ailleurs, c'est pourquoi les experts recommandent de protéger soigneusement tous les comptes de service à l'aide de l'authentification multifactorielle. Par exemple, tous les services cloud d'Acronis permettent de mettre en place une double protection, car en cas de compromis du mot de passe, les cybercriminels peuvent réduire à néant tous les avantages offerts par un système de cybersécurité complet.
Élargissement du spectre d'attaque
Une fois l'objectif atteint et le logiciel malveillant déjà présent dans le réseau d'entreprise, des tactiques assez typiques sont généralement utilisées pour une propagation ultérieure. Les cybercriminels analysent la situation et cherchent à surmonter les barrières établies à l'intérieur de l'entreprise pour contrer les menaces. Cette phase de l'attaque peut se dérouler manuellement (car s'ils ont déjà pénétré dans le réseau, cela signifie que la prise est accrochée !). Pour cela, ils utilisent des outils bien connus tels que PowerShell, WMI PsExec, ainsi que l'émulateur plus récent Cobalt Strike et d'autres utilitaires. Certains groupes criminels ciblent spécifiquement les gestionnaires de mots de passe pour pénétrer plus en profondeur dans le réseau d'entreprise. De plus, un logiciel malveillant tel que Ragnar a récemment été observé dans une image entièrement verrouillée de machine virtuelle VirtualBox, ce qui aide à masquer la présence d'un logiciel indésirable sur la machine.
Ainsi, en accédant au réseau d'entreprise, le malware cherche à vérifier le niveau d'accès de l'utilisateur et à utiliser les mots de passe volés. Des outils comme Mimikatz et Bloodhound & Co. aident à pirater les comptes des administrateurs de domaine. Ce n'est que lorsque l'attaquant juge que ses possibilités de propagation sont épuisées que le logiciel de ransomware est directement chargé sur les systèmes clients.
Ransomware comme couverture
Étant donné la gravité de la menace de perte de données, chaque année, de plus en plus d'entreprises mettent en œuvre ce qu'on appelle un « plan de récupération en cas de sinistre ». Grâce à cela, elles ne s'inquiètent pas vraiment des données chiffrées, et en cas d'attaque par ransomware, elles ne commencent pas à rassembler une rançon, mais lancent le processus de récupération. Mais les malfaiteurs ne dorment pas. Sous couvert de ransomware, un vol massif de données a lieu. Les premiers à utiliser massivement cette tactique furent Maze en 2019, bien que d'autres groupes aient également combiné des attaques de manière périodique. Maintenant, au moins Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO et Sekhmet s'occupent des vols de données parallèlement au chiffrement.
Parfois, les malfaiteurs parviennent à siphonner des dizaines de téraoctets de données de l'entreprise, qui auraient pu être détectées par des systèmes de surveillance réseau (s'ils avaient été installés et configurés). En effet, la transmission des données se fait le plus souvent simplement par FTP, Putty, WinSCP ou des scripts PowerShell. Pour contourner les systèmes DLP et de surveillance réseau, les données peuvent être chiffrées ou envoyées sous forme d'archive avec mot de passe, ce qui constitue un nouveau défi pour les services de sécurité qui doivent inspecter le trafic sortant à la recherche de tels fichiers.
L'étude du comportement des infostealers montre que les malfaiteurs ne collectent pas n'importe quoi — ils s'intéressent précisément aux rapports financiers, aux bases de données clients, aux données personnelles des employés et des clients, aux contrats, aux enregistrements, aux documents juridiques. Le malware scanne les disques à la recherche de toute information qui pourrait théoriquement être utilisée pour du chantage.
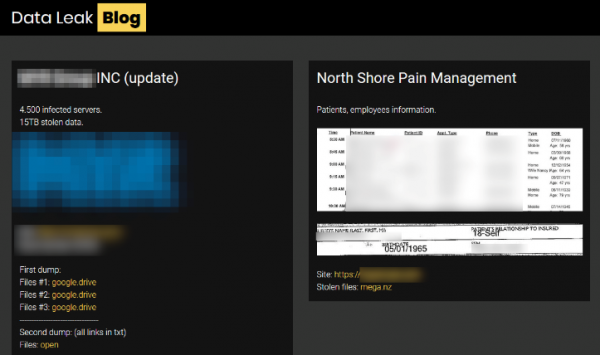
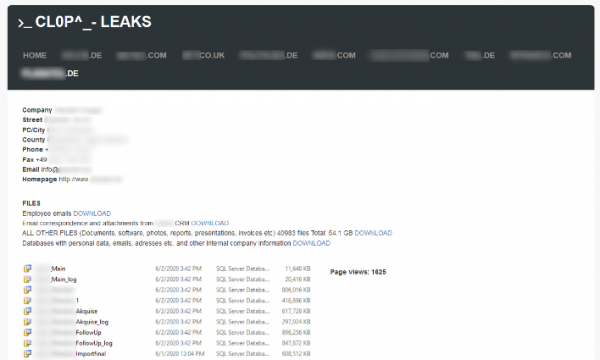
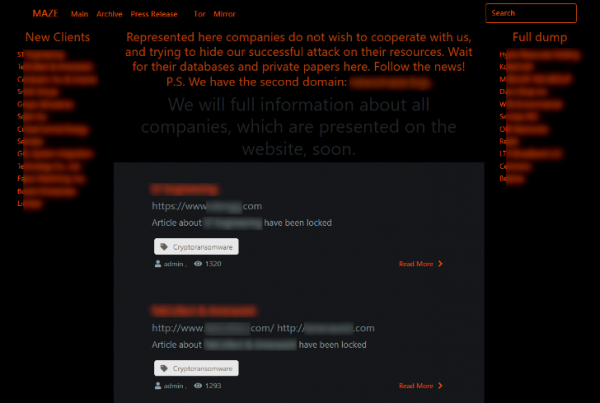
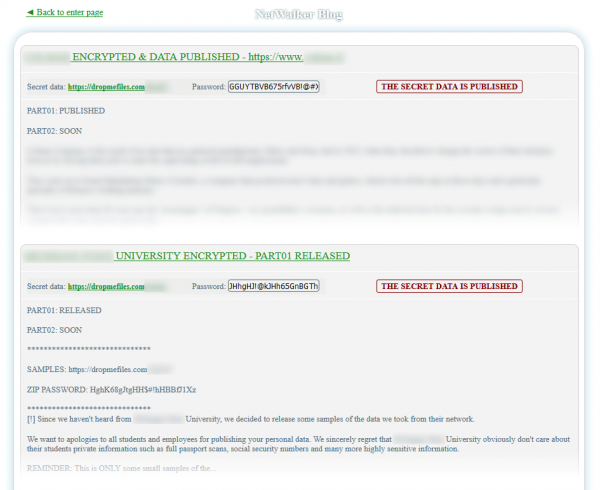
Si une telle attaque a réussi, les malfaiteurs publient généralement un petit aperçu, montrant quelques documents en guise de preuve que des données ont fuité de l'organisation. Certaines groupes publient même l'intégralité de l'ensemble de données sur leur site, si le délai de paiement de la rançon est expiré. Pour éviter d'être bloqués et assurer une large portée, ces données sont également publiées sur le réseau TOR.
Un autre moyen de monétisation est la vente de données. Par exemple, Sodinokibi a récemment annoncé la tenue d'enchères publiques, où les données sont données à l'enchérisseur ayant fait la plus haute offre. Le prix de départ de ces enchères varie de 50 000 à 100 000 $ selon la qualité et le contenu des données. Par exemple, un ensemble de 10 000 enregistrements concernant les flux de trésorerie, des données commerciales confidentielles et des permis de conduire scannés ont été vendus pour un prix à partir de 100 000 $. Pour 50 000 $, il était possible d'acheter plus de 20 000 documents financiers ainsi que trois bases de données contenant des fichiers comptables et des données clients.
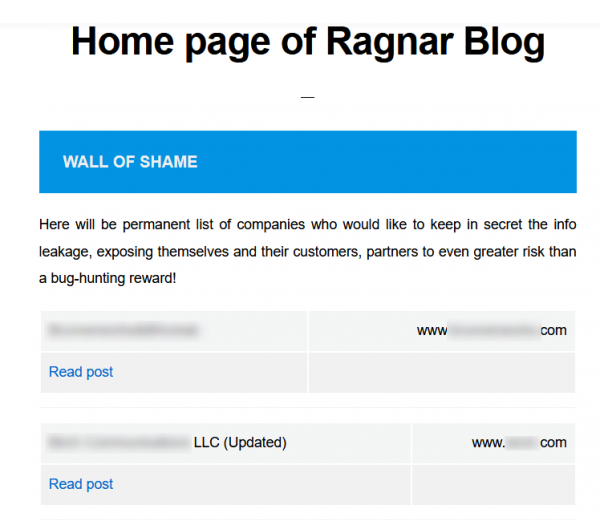
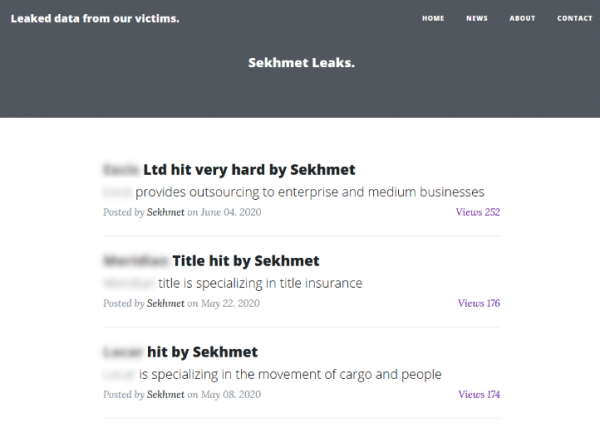
Les sites qui publient des fuites varient considérablement. Cela peut être une simple page sur laquelle tout le vol est mis en ligne, ou des structures plus complexes avec des sections et la possibilité d'acheter. Mais l'essentiel est que tous ces sites servent un même but : accroître les chances des attaquants de récupérer de l'argent réel. Si ce modèle commercial s'avère efficace pour les malfaiteurs, il ne fait aucun doute que le nombre de ces sites augmentera et que les techniques de vol et de monétisation des données d'entreprise seront élargies.
Voici à quoi ressemblent les sites actuels où des fuites de données sont publiées :
Que faire face aux nouvelles attaques
Le principal défi pour les services de sécurité dans ces conditions est que ces derniers temps, de plus en plus d'incidents liés aux ransomwares s'avèrent être simplement des méthodes de diversion pour le vol de données. Les attaquants ne misent plus uniquement sur le chiffrement des serveurs. Au contraire, leur objectif principal est d'organiser la fuite des données pendant que vous luttez contre les ransomwares.
Ainsi, l'utilisation d'un système de sauvegarde unique, même avec un bon plan de récupération, s'avère insuffisante pour faire face à des menaces multicouches. Bien sûr, il est toujours crucial d'avoir des sauvegardes, car les cybercriminels essaieront certainement de chiffrer des données et de demander une rançon. Il s'agit plutôt de considérer chaque attaque par ransomware comme une occasion d'effectuer une analyse approfondie du trafic et de lancer une enquête sur une possible attaque. Il convient également de réfléchir à des moyens de sécurité supplémentaires qui pourraient :
- Détecter rapidement les attaques et analyser les activités atypiques sur le réseau en utilisant l'IA
- Restaurer instantanément les systèmes en cas d'attaques de ransomware de jour zéro, afin que vous puissiez surveiller l'activité réseau
- Bloquer la propagation des logiciels malveillants classiques et des nouvelles formes d'attaques au sein du réseau d'entreprise
- Analyser les logiciels et systèmes (y compris l'accès à distance) pour détecter les vulnérabilités et exploits actuels
- Empêcher la transmission d'informations non identifiées en dehors du périmètre de l'entreprise
Seuls les utilisateurs enregistrés peuvent participer au sondage. , s'il vous plaît.
Avez-vous déjà analysé l'activité en toile de fond lors d'une attaque par ransomware ?
20,0%Oui1
80,0%Non4
5 utilisateurs ont voté. 2 utilisateurs se sont abstenus.
Source : habr.com
