

TL;DR Si vos appareils mobiles professionnels ont besoin d'un antivirus, cela signifie que vous faites tout mal et que l'antivirus ne vous sera d'aucune aide.
Cet article est le résultat de vifs débats sur la nécessité d'un antivirus sur un téléphone mobile professionnel, dans quels cas il est efficace et dans quels cas il est inutile. L'article examine les modèles de menaces que l'antivirus est censé protéger théoriquement.
Les vendeurs d'antivirus parviennent souvent à convaincre les clients professionnels que l'antivirus renforcera considérablement leur sécurité, mais dans la plupart des cas, il s'agit d'une protection illusoire qui diminue la vigilance tant des utilisateurs que des administrateurs.
Une infrastructure d'entreprise appropriée
Lorsque l'entreprise compte des dizaines ou même des milliers d'employés, il est impossible de configurer chaque appareil utilisateur manuellement. Les paramètres peuvent changer quotidiennement, de nouveaux employés arrivent, leurs téléphones mobiles et leurs ordinateurs portables se cassent ou se perdent. Au final, tout le travail des administrateurs consisterait à déployer chaque jour de nouveaux paramètres sur les appareils des employés.
Cette tâche a commencé à être résolue depuis longtemps sur les ordinateurs de bureau. Dans le monde Windows, cette gestion se fait généralement via Active Directory, des systèmes d'authentification centralisés (Single Sign In), etc. Mais maintenant, tous les employés ont des smartphones, sur lesquels une part significative des processus de travail se déroule et où des données importantes sont stockées. Microsoft a essayé de fusionner ses téléphones Windows Phone dans un écosystème unique avec Windows, mais cette idée est morte avec la disparition officielle de Windows Phone. Ainsi, dans l'environnement professionnel, il faut de toute façon choisir entre Android et iOS.
Actuellement, dans l'environnement professionnel, la gestion des appareils des employés est guidée par le concept de UEM (Unified Endpoint Management). Il s'agit d'un système de gestion centralisée des dispositifs mobiles et des ordinateurs de bureau.
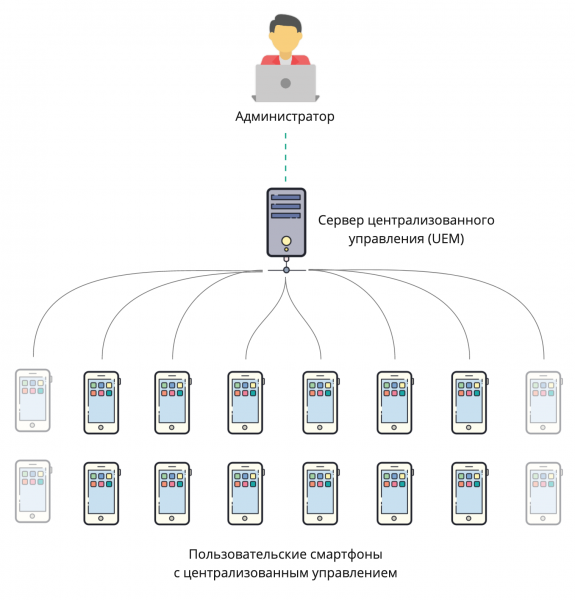
Gestion centralisée des appareils utilisateurs (Unified Endpoint Management)
Un administrateur UEM peut appliquer différentes politiques aux appareils utilisateur. Par exemple, autoriser l'utilisateur à avoir un contrôle plus ou moins grand sur l'appareil, à installer des applications à partir de sources externes, etc.
Que peut faire l'UEM :
Gérer tous les paramètres — un administrateur peut complètement interdire à l'utilisateur de modifier les paramètres sur l'appareil et de les modifier à distance.
Contrôler le logiciel sur l'appareil — permettre l'installation de programmes sur l'appareil et installer automatiquement des programmes à l'insu de l'utilisateur. L'administrateur peut également interdire ou autoriser l'installation de programmes depuis le magasin d'applications ou de sources non fiables (via des fichiers APK dans le cas d'Android).
Blocage à distance — en cas de perte du téléphone, l'administrateur peut bloquer l'appareil ou effacer les données. Certains systèmes permettent également de configurer une suppression automatique des données si le téléphone n'a pas communiqué avec le serveur pendant plus de N heures, afin d'exclure la possibilité de tentatives de piratage hors ligne, lorsque les attaquants ont pu retirer la carte SIM avant que le serveur n'envoie la commande d'effacement des données.
Collecter des statistiques — suivre l'activité de l'utilisateur, le temps d'utilisation des applications, la localisation, le niveau de charge de la batterie, etc.
Quels sont les types de UEM
Il existe deux approches fondamentalement différentes pour la gestion centralisée des smartphones des employés : dans un cas, l'entreprise achète des appareils d'un même fabricant pour les employés et choisit généralement un système de gestion du même fournisseur. Dans l'autre cas, les employés utilisent leurs appareils personnels pour le travail, ce qui entraîne un zoo d'opérateurs, de versions et de plateformes.
BYOD (Bring Your Own Device, Apportez votre propre appareil) — concept où les employés utilisent leurs appareils personnels et leurs comptes pour le travail. Certains systèmes de gestion centralisée permettent d'ajouter un deuxième compte professionnel et de séparer complètement les données personnelles et professionnelles.
— système natif de gestion centralisée d'Apple. Il ne peut gérer que les appareils Apple, les ordinateurs sous macOS et les téléphones sous iOS. Supporte le BYOD, créant un deuxième environnement isolé avec un autre compte iCloud.
— permet de gérer les téléphones Android et Apple iOS, ainsi que les ordinateurs sous Windows 10. La prise en charge du BYOD est annoncée.
— ne prend en charge que les appareils mobiles Samsung. Cependant, il est possible de bénéficier immédiatement de .
Il existe en réalité bien plus de fournisseurs de UEM, mais nous ne passerons pas en revue tous cela dans cet article. L'essentiel à retenir est que ces systèmes existent déjà et permettent à l'administrateur de configurer les appareils utilisateurs en fonction du modèle de menace existant.
Modèle de menace
Avant de choisir des outils de protection, il est essentiel de comprendre ce dont nous nous protégeons, quel est le risque le plus important dans notre cas particulier. Pour simplifier : notre corps est facilement vulnérable à une balle ou même à une fourche avec un clou, mais nous ne mettons pas de gilet pare-balles en sortant de chez nous. Donc, dans notre modèle de menace, le risque d'être abattu en allant au travail n'est pas pris en compte, même si statistiquement cela n'est pas si improbable. Néanmoins, dans certaines conditions, porter un gilet pare-balles est tout à fait justifié.
Dans différentes entreprises, les modèles de menace varient. Prenons par exemple le smartphone d'un livreur qui se rend chez un client pour livrer un colis. Son smartphone ne contient que l'adresse de la livraison actuelle et l'itinéraire sur la carte. La plus grande menace pour ses données serait la fuite des adresses de livraison des colis.
Considerons maintenant le smartphone d'un comptable. Il a accès au réseau d'entreprise via VPN, a installé l'application de banque en ligne de l'entreprise et conserve des documents contenant des informations précieuses. Il est évident que la valeur des données sur ces deux appareils varie considérablement, et il est essentiel de les protéger de manière différente.
Un antivirus peut-il nous sauver ?
Malheureusement, derrière les slogans marketing se cache la véritable nature des tâches accomplies par un antivirus sur un appareil mobile. Essayons de comprendre en détail ce que fait un antivirus sur un téléphone.
Audit de sécurité
La plupart des antivirus mobiles modernes effectuent un audit des paramètres de sécurité sur l'appareil. Parfois, cet audit est appelé "vérification de la réputation de l'appareil". Les antivirus considèrent un appareil comme sûr si quatre conditions sont remplies :
- L'appareil n'est pas compromis (root, jailbreak).
- Un mot de passe est configuré sur l'appareil.
- Le débogage par USB n'est pas autorisé sur l'appareil.
- L'installation d'applications à partir de sources non fiables (sideloading) n'est pas autorisée sur l'appareil.
Si, à l'issue de la vérification, l'appareil est jugé non sécurisé, l'antivirus en informera le propriétaire et proposera de désactiver la fonctionnalité « dangereuse » ou de restaurer le firmware d'origine en cas de signes de root ou de jailbreak.
Selon les pratiques d'entreprise, il ne suffit pas seulement d'informer l'utilisateur. Il est nécessaire d'éliminer les configurations non sécurisées. Pour cela, avec un système UEM, il faut configurer des politiques de sécurité sur les appareils mobiles. En cas de détection de root/jailbreak, il est impératif de supprimer rapidement les données d'entreprise de l'appareil et de bloquer son accès au réseau d'entreprise. Cela est également possible avec UEM. Ce n'est qu'après ces procédures que l'appareil mobile peut être considéré comme sécurisé.
Recherche et suppression de virus
Contrairement à la croyance populaire selon laquelle il n'existe pas de virus pour iOS, c'est faux. Il existe encore des exploits pour d'anciennes versions d'iOS qui par l'exploitation de vulnérabilités dans le navigateur. Cependant, en raison de l'architecture d'iOS, il est impossible de développer des antivirus pour cette plateforme. La principale raison est que les applications ne peuvent pas accéder à la liste des applications installées et présentent de nombreuses restrictions d'accès aux fichiers. La liste des applications iOS installées ne peut être obtenue que par UEM, mais même UEM ne peut pas accéder aux fichiers.
La situation est différente avec Android. Les applications peuvent obtenir des informations sur les applications installées sur l'appareil. Elles peuvent même accéder à leurs distributions (par exemple, Apk Extractor et ses analogues). Les applications Android ont également la possibilité d'accéder aux fichiers (par exemple, Total Commander, etc.). Les applications Android peuvent être décompilées.
Avec ces capacités, il est logique d'avoir l'algorithme antivirus suivant :
- Vérification des applications
- Obtenir la liste des applications installées et les sommes de contrôle (SC) de leurs distributions.
- Vérifier les applications et leurs SC d'abord dans la base locale, puis dans la base mondiale.
- Si l'application est inconnue, transmettre sa distribution à la base mondiale pour analyse et décompilation.
- Vérification des fichiers, recherche de signatures virales
- Vérifier les SC des fichiers dans la base locale, puis dans la base mondiale.
- Vérifier la présence de contenu non sécurisé dans les fichiers (scripts, exploits, etc.) selon la base locale, puis selon la base mondiale.
- Si un logiciel malveillant est détecté, informer l'utilisateur et/ou bloquer l'accès de l'utilisateur au logiciel malveillant et/ou transmettre les informations au UEM. Il est nécessaire de transmettre les informations au UEM, car l'antivirus ne peut pas supprimer seul le logiciel malveillant de l'appareil.
La principale préoccupation est la possibilité de transférer des distributions de logiciels depuis l'appareil vers un serveur externe. Sans cela, il est impossible de réaliser l'analyse comportementale revendiquée par les fabricants d'antivirus, car l'application ne peut pas être exécutée dans un "bac à sable" séparé ou être décompilée (l'efficacité de cette dernière méthode avec l'obfuscation est une question complexe à part entière). D'autre part, des applications d'entreprise peuvent être installées sur les appareils mobiles des employés, qui ne sont pas reconnues par l'antivirus car elles ne figurent pas sur Google Play. Ces applications mobiles peuvent contenir des données sensibles, ce qui empêche leur publication dans le magasin public. La transmission de telles distributions au fabricant de l'antivirus semble inappropriée du point de vue de la sécurité. Il serait judicieux de les ajouter aux exceptions, mais je ne sais pas encore s'il existe un tel mécanisme.
Le logiciel malveillant sans privilèges root peut
1. Dessiner une fenêtre invisible sur l'application ou intégrer son propre clavier pour copier les données saisies par l'utilisateur – paramètres de comptes, cartes bancaires, etc. Un exemple récent est la vulnérabilité , qui permet de remplacer l'écran actif de l'application et ainsi d'accéder aux données saisies par l'utilisateur. Pour l'utilisateur, cela signifie un risque de vol de son compte Google avec accès à la sauvegarde de l'appareil et aux données de cartes bancaires. Pour l'organisation, il est crucial de ne pas perdre ses données. Si les données se trouvent dans la mémoire privée de l'application et ne sont pas présentes dans la sauvegarde Google, le logiciel malveillant ne pourra pas y accéder.
2. Accéder aux données dans les répertoires publics – téléchargements, documents, galerie. Il n'est pas recommandé de stocker des informations précieuses pour l'entreprise dans ces répertoires, car toute application peut y accéder. De plus, l'utilisateur peut toujours partager un document confidentiel avec n'importe quelle application disponible.
3. Ne pas inonder l'utilisateur de publicités, miner des bitcoins, faire partie d'un botnet, etc.. Cela peut avoir un impact négatif sur l'utilisateur et/ou l'appareil, mais ne constituera pas une menace pour les données de l'entreprise.
Le malware avec des droits root peut potentiellement faire n'importe quoi. Ils sont rares, car pirater des appareils Android modernes via une application est pratiquement impossible. La dernière vulnérabilité similaire a été découverte en 2016. Il s'agit du célèbre Dirty COW, qui a reçu le numéro . L'essentiel ici est que, dès qu'il y a des signes de compromission, le client UEM effacera toutes les informations d'entreprise de l'appareil, ce qui rend la probabilité d'un vol de données réussi par de tels malwares dans le monde de l'entreprise très faible.
Les fichiers malveillants peuvent causer des dommages à la fois à l'appareil mobile et aux systèmes d'entreprise auxquels il a accès. Analysons ces scénarios plus en détail.
Un appareil mobile peut être endommagé, par exemple, si une image est téléchargée dessus, ce qui, lors de son ouverture ou de la tentative d'installation comme fond d'écran, rend l'appareil inutilisable ou le redémarre. Cela nuira probablement à l'appareil ou à l'utilisateur, mais n'affectera pas la confidentialité des données. Bien qu'il y ait des exceptions.
Récemment, la vulnérabilité . Il a été affirmé qu'elle permettait d'accéder à la console des appareils mobiles Samsung via une image infectée envoyée par email, messagerie instantanée ou MMS. Bien que l'accès à la console signifie pouvoir accéder uniquement aux données dans les répertoires publics, où il ne devrait pas y avoir d'informations confidentielles, la confidentialité des données personnelles des utilisateurs est mise en danger, ce qui a effrayé les utilisateurs. En réalité, il n'est possible d'attaquer des appareils que via des MMS. Pour réussir une attaque, il faut envoyer entre 75 et 450 messages (!). L'antivirus, hélas, ne peut pas aider ici, car il n'a pas accès au journal des messages. Pour se protéger contre cela, il y a seulement deux options. Mettre à jour le système d'exploitation ou bloquer les MMS. La première option peut prendre du temps avant d'arriver, car les fabricants ne publient pas de mises à jour pour tous les appareils. Dans ce cas, désactiver la réception des MMS est beaucoup plus simple.
Les fichiers transférés depuis des appareils mobiles peuvent nuire aux systèmes d'entreprise. Par exemple, un fichier infecté sur un appareil mobile ne peut pas endommager cet appareil, mais peut infecter un ordinateur Windows. L'utilisateur envoie ce fichier par e-mail à son collègue. Celui-ci l'ouvre sur son PC et pourrait ainsi être infecté. Mais sur le chemin de ce vecteur d'attaque, se trouvent au moins deux antivirus – un sur le serveur de messagerie, l'autre sur le PC du destinataire. Ajouter un troisième antivirus sur l'appareil mobile semble donc être une paranoia absolue.
Comme on peut le voir, la plus grande menace dans le monde numérique d'entreprise provient des logiciels malveillants sans privilèges root. D'où peuvent-ils venir sur un appareil mobile ?
Le plus souvent, ils sont installés via du sideloading, adb ou des magasins tiers, qui devraient être interdits sur les appareils mobiles avec accès au réseau d'entreprise. Il reste deux façons pour les logiciels malveillants d'entrer : depuis Google Play ou via UEM.
Avant d'être publiées sur Google Play, toutes les applications passent par une vérification obligatoire. Cependant, pour les applications ayant peu d'installations, les vérifications sont le plus souvent effectuées sans intervention humaine, uniquement de manière automatique. Il arrive donc que des logiciels malveillants soient présents sur Google Play, mais cela reste rare. Un antivirus dont les bases sont mises à jour rapidement pourra détecter des applications avec des logiciels malveillants sur l'appareil avant Google Play Protect, qui, pour l’instant, est à la traîne en matière de mise à jour des bases antivirus.
UEM peut installer n'importe quelle application sur un appareil mobile, y compris des logiciels malveillants, donc chaque application doit être vérifiée au préalable. Les applications peuvent être vérifiées tant pendant leur développement à l'aide d'outils d'analyse statique et dynamique, qu'immédiatement avant leur distribution à l'aide de « sandbox » spécialisés et/ou de solutions antivirus. Il est important que dans ce cas, l'application soit vérifiée une fois avant le téléchargement dans l'UEM. Par conséquent, même dans ce cas, un antivirus sur l'appareil mobile n'est pas nécessaire.
Protection réseau
Dans le cadre de la protection réseau, selon le fabricant de l'antivirus, une ou plusieurs des fonctions suivantes peuvent être proposées.
La filtrage d'URL est utilisé dans le but de :
- Bloquer le trafic par catégories de ressources. Par exemple, pour interdire l'accès aux nouvelles ou à d'autres contenus non professionnels jusqu'à midi, lorsque l'employé est le plus efficace. En pratique, la blocage fonctionne souvent avec de nombreuses limitations : les fabricants d'antivirus n'arrivent pas toujours à mettre à jour en temps voulu les répertoires des catégories de ressources, en raison de la présence de nombreux « miroirs ». De plus, il existe des anonymiseurs et Opera VPN, qui échappent souvent à la blocage.
- Protection contre le phishing ou la substitution de cibles hôtes. Pour cela, les URL auxquelles l'appareil se connecte sont préalablement vérifiées via la base antivirus. Les liens, ainsi que les ressources auxquelles ils mènent (y compris les redirections multiples possibles), sont vérifiés par rapport à la base des sites de phishing connus. Une vérification du nom de domaine, du certificat et de l'adresse IP entre l'appareil mobile et le serveur de confiance est également effectuée. Si le client et le serveur reçoivent des données différentes, cela indique soit une attaque MITM (« homme du milieu »), soit un blocage du trafic par le même antivirus ou divers types de proxies et de filtres web dans le réseau auquel l'appareil mobile est connecté. Il est difficile d'affirmer qu'il y a effectivement quelqu'un au milieu.
Pour accéder au trafic mobile, l'antivirus construit soit un VPN, soit utilise les fonctionnalités de l'Accessibility API (API pour les applications destinées aux personnes handicapées). L'utilisation simultanée de plusieurs VPN sur un appareil mobile n'est pas possible, donc la protection réseau par des antivirus qui construisent leur propre VPN n'est pas applicable dans le monde de l'entreprise. Le VPN de l'antivirus ne fonctionnera tout simplement pas avec le VPN d'entreprise utilisé pour accéder au réseau d'entreprise.
Donner à l'antivirus accès à l'Accessibility API présente un autre danger. L'accès à l'Accessibility API signifie en réalité autoriser à faire tout ce que l'on souhaite pour le compte de l'utilisateur : voir ce que voit l'utilisateur, effectuer des actions avec des applications à sa place, etc. Étant donné que l'utilisateur doit explicitement donner cet accès à l'antivirus, il est peu probable qu'il accepte de le faire. Ou, s'il y est forcé, il achètera un autre téléphone sans antivirus.
Pare-feu
Sous ce terme général se cachent trois fonctions :
- Collecte de statistiques sur l'utilisation du réseau, séparées par applications et types de réseau (Wi-Fi, opérateur mobile). La plupart des fabricants d'appareils Android fournissent ces données dans l'application « Paramètres ». Leurs doublons dans l'interface des antivirus mobiles semblent superflus. Les données cumulées de tous les appareils pourraient être d'un intérêt particulier. Elles sont efficacement collectées et analysées par les systèmes UEM.
- Limitation du trafic mobile – configuration d'une limite, notification lorsqu'elle est atteinte. Les utilisateurs de la plupart des appareils Android ont accès à ces fonctionnalités dans l'application « Paramètres ». La configuration centralisée des restrictions relève des responsabilités de l'UEM, et non de l'antivirus.
- En fait, un pare-feu. Ou, autrement dit, le blocage d'accès à certaines adresses IP et ports. Compte tenu du DDNS sur toutes les ressources populaires et de la nécessité d'activer un VPN à ces fins, lequel, comme mentionné précédemment, ne peut pas fonctionner en conjonction avec le VPN principal, cette fonctionnalité semble inapplicable en pratique d'entreprise.
Vérification de la fiabilité du Wi-Fi
Les antivirus mobiles peuvent évaluer la sécurité des réseaux Wi-Fi auxquels l'appareil mobile se connecte. On peut supposer qu'ils vérifient l'existence et la robustesse du cryptage. À cet égard, tous les programmes modernes utilisent le cryptage pour transmettre des données sensibles. Ainsi, si un programme est vulnérable au niveau de la couche, il est également dangereux de l'utiliser via n'importe quel canal Internet, et pas seulement via du Wi-Fi public.
Ainsi, le Wi-Fi public, y compris sans cryptage, n'est pas plus dangereux et pas moins sûr que n'importe quels autres canaux de transmission de données non fiables sans cryptage.
Protection contre le spam
La protection se résume généralement à filtrer les appels entrants selon la liste fournie par l'utilisateur ou à partir d'une base de données de spammeurs notoires, constamment ennuyants avec des assurances, des crédits et des invitations au théâtre. Même s'ils ne téléphonent pas pendant le confinement, ils vont bientôt recommencer. Seuls les appels sont filtrés. Les messages sur des appareils Android récents ne sont pas filtrés. Compte tenu du changement régulier des numéros par les spammeurs et de l'impossibilité de protéger les canaux textuels (SMS, messageries), la fonctionnalité est plutôt de nature marketing que pratique.
Protection antivol
Exécution d'actions à distance sur un appareil mobile en cas de perte ou de vol. Alternative aux services Find My iPhone et Find My Device d'Apple et Google respectivement. Contrairement à leurs homologues, les services des éditeurs d'antivirus ne peuvent pas bloquer l'appareil si l'intrus a réussi à le réinitialiser aux paramètres d'usine. Mais si cela n’a pas encore eu lieu, il est possible de faire ce qui suit avec l'appareil à distance :
- Bloquer. Protection contre un voleur éloigné, car cela peut être contourné par une réinitialisation de l'appareil aux paramètres d'usine via recovery.
- Connaître les coordonnées de l'appareil. Utile lorsque l'appareil a été récemment perdu.
- Activer une sonnerie forte pour localiser l'appareil si le mode silencieux est activé.
- Réinitialiser l'appareil aux paramètres d'usine. Cela a du sens lorsque l'utilisateur considère l'appareil comme définitivement perdu, mais ne veut pas que les données qui y sont stockées soient divulguées.
- Prendre une photo. Photographier l'intrus s'il tient le téléphone en main. La fonctionnalité la plus suspecte – la probabilité que l'intrus admire le téléphone dans de bonnes conditions d'éclairage est faible. Cependant, la présence d'une application sur l'appareil qui peut contrôler discrètement la caméra du smartphone, prendre des photos et les envoyer sur son serveur, suscite de légitimes inquiétudes.
L'exécution de commandes à distance est fondamentale dans tout système UEM. Il n'y a que l'absence de photographies à distance. C'est un moyen sûr de faire en sorte que les utilisateurs retirent les batteries de leurs téléphones à la fin de la journée de travail et les mettent dans un sac de Faraday.
Les fonctions anti-vol dans les antivirus mobiles ne sont disponibles que pour Android. Pour iOS, seules les actions UEM peuvent être exécutées. Il ne peut y avoir qu'un seul UEM sur un appareil iOS – c'est une caractéristique architecturale d'iOS.
Conclusions
- Une situation dans laquelle l'utilisateur peut installer un logiciel malveillant sur son téléphone est INACCEPTABLE.
- Un UEM correctement configuré sur un appareil d'entreprise élimine le besoin d'un antivirus.
- En cas d'utilisation de vulnérabilités de type 0-day dans le système d'exploitation, l'antivirus est inutile. Il peut seulement indiquer à l'administrateur que l'appareil est vulnérable.
- Déterminer si une vulnérabilité est exploitée, un antivirus ne peut pas. De même, pour publier une mise à jour pour un appareil pour lequel le fabricant ne fournit déjà plus de mises à jour de sécurité. Au mieux – c'est un à deux ans.
- Si l'on s'abstrait des exigences réglementaires et du marketing, les antivirus mobiles d'entreprise ne sont nécessaires que sur les appareils Android, où les utilisateurs ont accès à Google Play et peuvent installer des applications à partir de sources tierces. Dans les autres cas, l'efficacité des antivirus n'est guère plus qu'un placebo.
Source : habr.com
