

Bonjour Habr, voici un guide super court et simple pour les débutants sur la façon de se connecter via RDP en utilisant un nom de domaine, afin d'éviter ce message d'avertissement ennuyeux sur le certificat, signé par le serveur lui-même. Nous aurons besoin de WinAcme et d'un domaine.
Tous ceux qui ont déjà utilisé RDP ont vu ce message.
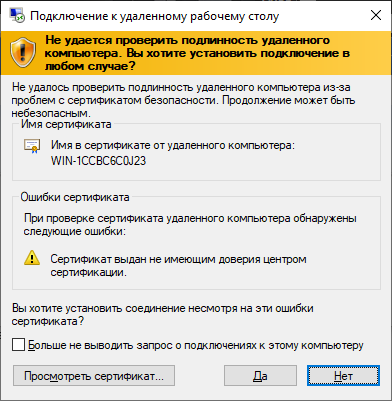
Le guide fournit des commandes prêtes à l'emploi pour plus de commodité. Copiez, collez et ça marche.
En fait, cette fenêtre peut être ignorée si un certificat est délivré par une tierce partie, un centre de certification de confiance. Dans ce cas, Let’s Encrypt.
1. Ajouter un enregistrement A

Ajoutez simplement un enregistrement A et saisissez l'adresse IP du serveur. À ce stade, le travail avec le domaine est terminé.
2. Téléchargez WinAcme
. Il est préférable d'extraire l'archive dans un emplacement où vous ne pouvez pas accéder facilement, les fichiers exécutables et les scripts vous seront encore utiles à l'avenir pour la mise à jour automatique du certificat. Il est recommandé d'extraire l'archive dans C:WinAcme.
3. Ouvrez le port 80
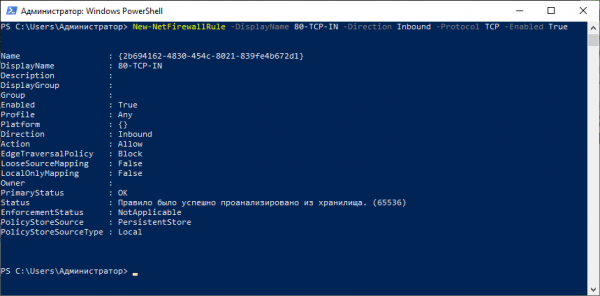
L'autorisation de votre serveur se fait via http, donc nous devons ouvrir le port 80. Pour ce faire, tapez la commande suivante dans Powershell:
New-NetFirewallRule -DisplayName 80-TCP-IN -Direction Inbound -Protocol TCP -Enabled True -LocalPort 804. Autoriser l'exécution des scripts
Pour que WinAcme puisse importer le nouveau certificat sans problème, il faut autoriser l'exécution des scripts. Pour cela, allez dans le dossier /Scripts/
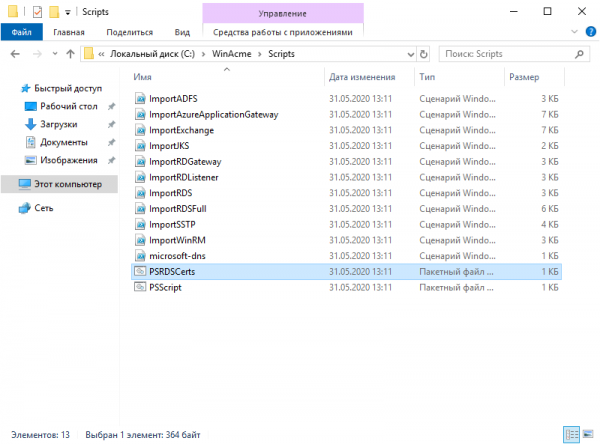
Avant de lancer WinAcme, nous devons autoriser l'exécution de deux scripts. Pour ce faire, double-cliquez sur PSRDSCerts.bat dans le dossier des scripts.
5. Installer le certificat
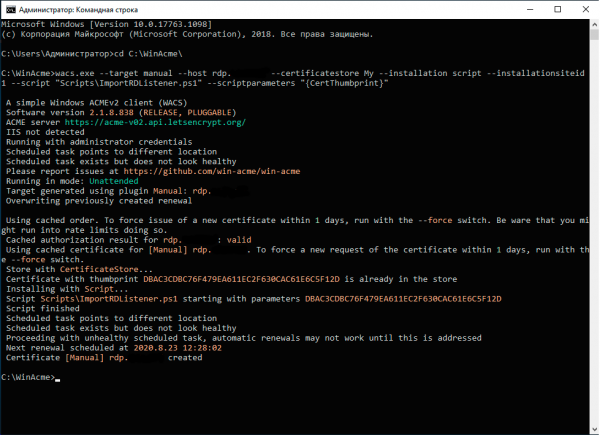
Ensuite, copiez la ligne ci-dessous et entrez le nom de domaine par lequel vous souhaitez vous connecter au serveur, puis exécutez la commande.
C:Winacmewacs.exe --target manual --host VASHDOMAIN.RU --certificatestore My --installation script --installationsiteid 1 --script "ScriptsImportRDListener.ps1" --scriptparameters "{CertThumbprint}"Après cela, le certificat signant le domaine remplacera l'ancien. Il n'est pas nécessaire de renouveler manuellement, dans 60 jours le programme renouvellera le certificat automatiquement.
C'est fait ! Vous êtes incroyables et vous vous êtes débarrassés de cette erreur agaçante.
Quelles erreurs système vous dérangent le plus ?
Source : habr.com
