

Quels sont les critères à prendre en compte lors du choix d'un routeur VPN pour un réseau distribué ? Quelles fonctionnalités doit-il posséder ? C'est ce que nous aborderons dans notre revue du ZyWALL VPN1000.
Introduction
Auparavant, la plupart de nos publications portaient sur des appareils VPN de niveau inférieur permettant d'accéder au réseau depuis des sites périphériques. Par exemple, pour relier diverses succursales au siège, pour le accès Internet de petites entreprises autonomes, voire de maisons individuelles. Il est temps de parler d'un nœud central pour un réseau distribué.
Il est évident que construire un réseau moderne pour une grande entreprise uniquement avec des appareils de classe économique n'est pas réalisable. De même, il est impossible d'organiser un service cloud fournissant des services aux consommateurs uniquement avec cela. Il doit y avoir de l'équipement capable de gérer un grand nombre de clients simultanément. Cette fois-ci, nous allons parler d'un tel appareil : le Zyxel VPN1000.
Pour les participants, qu'ils soient grands ou petits, il est possible de distinguer certains critères sur lesquels l'adéquation d'un appareil pour résoudre la tâche est évaluée.
Voici les principaux d'entre eux :
- capabilities techniques et fonctionnelles ;
- gestion ;
- sécurité ;
- disponibilité.
Il est difficile de dire ce qui est le plus important et ce dont on peut se passer. On a besoin de tout. Si un appareil ne répond pas aux exigences dans un domaine quelconque, cela risque d'entraîner des problèmes ultérieurs.
Cependant, certaines caractéristiques des appareils destinés à assurer le fonctionnement des nœuds centraux et de l'équipement principalement utilisé en périphérie peuvent varier considérablement.
Pour un nœud central, la puissance de calcul est primordiale — cela entraîne un refroidissement actif et, par conséquent, du bruit provenant du ventilateur. Pour les appareils périphériques, qui sont généralement situés dans des bureaux ou des logements, un fonctionnement bruyant est presque inacceptable.
Un autre point intéressant est la répartition des ports. Dans les périphériques, il est plus ou moins clair comment ils seront utilisés et combien de clients seront connectés. Par conséquent, il est possible de définir une séparation stricte des ports pour WAN, LAN, DMZ, d'effectuer un lien strict au protocole, etc. Au niveau de l'équipement central, il n'y a pas cette certitude. Par exemple, si un nouveau segment de réseau est ajouté, qui nécessite une connexion via une interface propre — comment procéder ? Ici, une solution plus universelle est nécessaire, avec la possibilité de configurer les interfaces de manière flexible.
Un point important est la saturation de l'appareil avec différentes fonctionnalités. Bien sûr, l'approche où une seule unité matérielle exécute bien une seule tâche a ses avantages. Mais la situation devient plus intéressante lorsque l'on doit faire un pas à gauche ou à droite. Bien sûr, il est possible d'acheter un autre appareil cible pour chaque nouvelle tâche. Et ainsi de suite, jusqu'à ce que le budget ou l'espace dans le rack soit épuisé.
En revanche, un ensemble de fonctions élargi permet de se contenter d'un seul appareil pour résoudre plusieurs problèmes. Par exemple, le ZyWALL VPN1000 prend en charge plusieurs types de connexions VPN, y compris SSL et IPsec VPN, ainsi que des connexions à distance pour les employés. Cela signifie qu'un seul appareil peut résoudre à la fois les questions des connexions intersites et des connexions client. Mais il y a un "mais". Pour que cela fonctionne, il faut disposer d'une marge de performance. Par exemple, dans le cas du ZyWALL VPN1000, le noyau matériel IPsec VPN offre une haute performance pour le tunnel VPN, et l'équilibrage/la redondance VPN avec les algorithmes SHA‑2 et IKEv2 garantissent une grande fiabilité et sécurité pour les entreprises.
Ci-dessous, quelques fonctionnalités utiles qui couvrent un ou plusieurs des domaines décrits ci-dessus.
SD-WAN fournit une plateforme pour la gestion cloud, tirant parti de la gestion centralisée des communications entre sites avec la possibilité de contrôle et de surveillance à distance. Le ZyWALL VPN1000 prend également en charge le mode de fonctionnement approprié là où des fonctionnalités VPN avancées sont requises.
Support des plateformes cloud pour des services critiques. Le ZyWALL VPN1000 est certifié pour une utilisation avec Microsoft Azure et AWS. L'utilisation d'appareils préalablement vérifiés est préférable pour les organisations de tous niveaux, surtout si l'infrastructure informatique utilise une combinaison de réseau local et de cloud.
Filtrage de contenu renforce la sécurité en bloquant l'accès à des sites web malveillants ou indésirables. Il empêche le téléchargement de logiciels malveillants depuis des sites non fiables ou piratés. Dans le cas du ZyWALL VPN1000, une licence annuelle pour ce service est incluse dès l'achat.
Politiques géographiques (Geo IP) permettent de suivre le trafic et d'analyser l'emplacement des adresses IP, en refusant l'accès depuis des régions indésirables ou potentiellement dangereuses. Une licence annuelle pour ce service est également incluse lors de l'achat de l'appareil.
La gestion de réseau sans fil dans le ZyWALL VPN1000 inclut un contrôleur de réseau sans fil, permettant de gérer jusqu'à 1032 points d'accès à partir d'une interface utilisateur centralisée. Les entreprises peuvent déployer ou étendre leur réseau Wi-Fi géré avec un minimum d'efforts. À noter que le chiffre de 1032 est vraiment élevé. En supposant qu'un point d'accès peut avoir jusqu'à 10 utilisateurs connectés, cela donne un chiffre plutôt impressionnant.
Équilibrage de charge et redondance. La série VPN prend en charge l'équilibrage de charge et la redondance sur plusieurs interfaces externes. Cela signifie qu'il est possible de connecter plusieurs canaux à partir de différents fournisseurs, protégeant ainsi contre les problèmes de connexion.
Fonctionnalité de redondance de l'appareil (Device HA) pour un maintien de connexion ininterrompu, même lorsqu'un des appareils tombe en panne. Cela est essentiel si une opération 24/7 avec un minimum de temps d'arrêt est requise.
Le Zyxel Device HA Pro fonctionne en mode actif/passif, qui ne nécessite pas de procédure de configuration complexe. Cela réduit la barrière d'entrée et permet de commencer immédiatement à utiliser la redondance. Contrairement à actif/actif, où l'administrateur système doit effectuer une formation supplémentaire, savoir configurer le routage dynamique, comprendre ce que sont les paquets asymétriques, etc. — la configuration du mode actif/passif est beaucoup plus simple et nécessite moins de temps.
Lors de l'utilisation de l'appareil Zyxel Device HA Pro, les dispositifs échangent des signaux heartbeat via un port dédié. Les ports de l'appareil actif et de l'appareil passif sont heartbeat connectés via un câble Ethernet. L'appareil passif synchronise complètement les informations avec l'appareil actif. En particulier, toutes les sessions, tunnels et comptes utilisateur sont synchronisés entre les appareils. De plus, l'appareil passif conserve une copie de sauvegarde du fichier de configuration en cas de défaillance de l'appareil actif. Ainsi, en cas de défaillance de l'appareil principal, la transition se fait sans interruption.
Il convient de noter que dans les systèmes actifs/active il faut réserver 20 à 25 % des ressources système pour le basculement en cas de défaillance. Lorsqu’un actif/passif dispositif est entièrement en mode réserve, il est prêt à traiter immédiatement le trafic réseau et à maintenir le bon fonctionnement du réseau.
Pour dire les choses simplement : « Avec l'utilisation de l'appareil Zyxel Device HA Pro et un canal de secours, l'entreprise est protégée contre la perte de connexion due au fournisseur ainsi que contre les problèmes résultant de la défaillance du routeur.
En résumé
Pour le nœud central d'un réseau distribué, il est préférable d'utiliser un appareil avec un certain nombre de ports (interfaces de connexion) supplémentaires. Il est souhaitable d'avoir à la fois des interfaces RJ45 pour la simplicité et le coût de connexion, ainsi que SFP pour choisir entre une connexion en fibre optique et un câble torsadé.
Cet appareil doit être :
- performant, adapté aux variations soudaines de charge ;
- avec une interface utilisateur intuitive ;
- avec un ensemble riche mais non excessif de fonctionnalités intégrées, notamment en matière de sécurité ;
- avec la possibilité de mettre en place des schémas de tolérance aux pannes — duplication des canaux et des appareils ;
- supportant la gestion, afin de contrôler l'ensemble de l'infrastructure décentralisée depuis un point unique ;
- comme « la cerise sur le gâteau » — prenant en charge les tendances modernes telles que l'intégration avec des ressources cloud, etc.
ZyWALL VPN1000 en tant que nœud central du réseau
À première vue, on constate que Zyxel n'a pas lésiné sur les ports dans le ZyWALL VPN1000.
Nous avons :
12 ports RJ-45 (GBE) configurables ;
2 ports SFP (GBE) configurables ;
2 ports USB 3.0 supportant les modems 3G/4G.
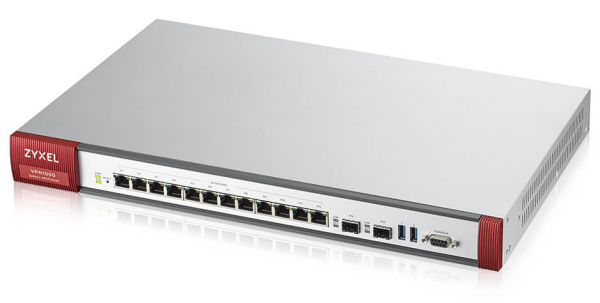
Figure 1. Vue générale du ZyWALL VPN1000.
Il convient de noter d'emblée que cet appareil n'est pas destiné à un bureau à domicile, principalement en raison de ses ventilateurs puissants. Il y en a ici quatre au total.
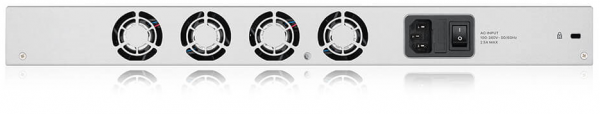
Figure 2. Panneau arrière de ZyWALL VPN1000.
Voyons à quoi ressemble l'interface.
Il est important de souligner un fait crucial. Il y a tellement de fonctionnalités que décrire tout cela dans le cadre d'un seul article est impossible. Mais ce qui est bien avec les produits Zyxel, c'est qu'il existe une documentation très détaillée, en particulier le manuel de l'utilisateur (administrateur). Donc, pour se faire une idée de la richesse des fonctionnalités, parcourons simplement les onglets.
Par défaut, le port 1 et le port 2 sont réservés au WAN. À partir du troisième port, on trouve les interfaces pour le réseau local.
Le port 3 avec l'IP par défaut 192.168.1.1 convient tout à fait pour la connexion.
Connectez le câble patch, puis rendez-vous à l'adresse et vous pourrez voir la fenêtre d'inscription de l'interface web.
Remarque. Pour la gestion, on peut utiliser le système de gestion cloud SD-WAN.
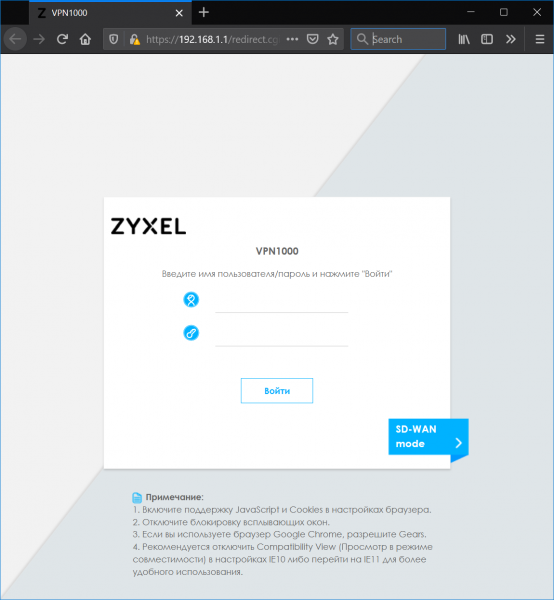
Figure 3. Fenêtre de saisie du nom d'utilisateur et du mot de passe
Nous passons par le processus de saisie du nom d'utilisateur et du mot de passe et obtenons à l'écran la fenêtre Dashboard. Comme il se doit pour un Dashboard — un maximum d'informations opérationnelles sur chaque parcelle de l'espace d'écran.
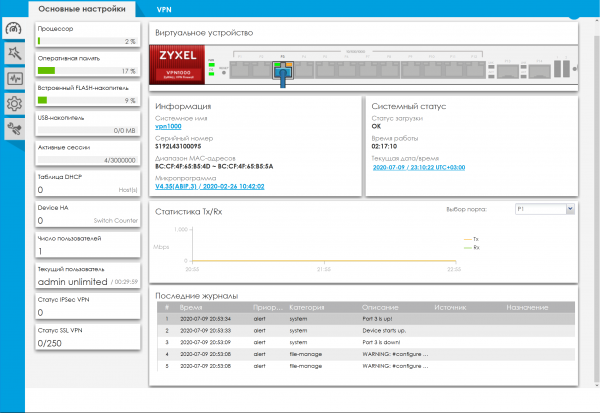
Figure 4. ZyWALL VPN1000 — Dashboard.
Onglet "Configuration rapide" (Wizards)
Il y a en tout deux assistants dans l'interface : pour la configuration WAN et la configuration VPN. En réalité, les assistants sont une bonne chose, permettant d'effectuer des configurations standard sans même avoir d'expérience avec l'appareil. Mais pour ceux qui désirent en savoir plus, comme mentionné précédemment, une documentation détaillée est disponible.
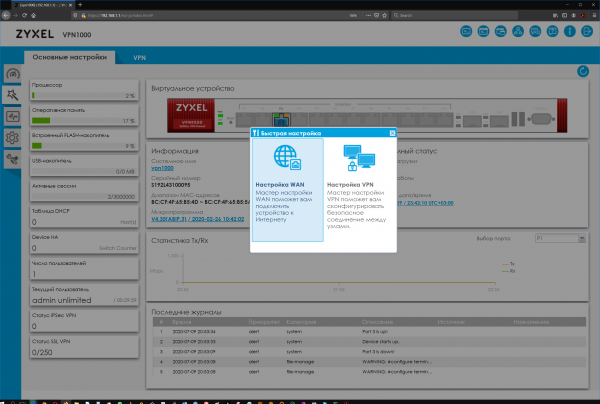
Figure 5. Onglet "Configuration rapide".
Onglet Surveillance
Apparemment, les ingénieurs de Zyxel ont décidé de suivre le principe : surveiller tout ce qui peut l'être. Bien sûr, pour un appareil qui joue le rôle de nœud central, un contrôle total ne nuira pas.
Même en développant simplement tous les points dans le panneau latéral, la richesse des choix devient évidente.
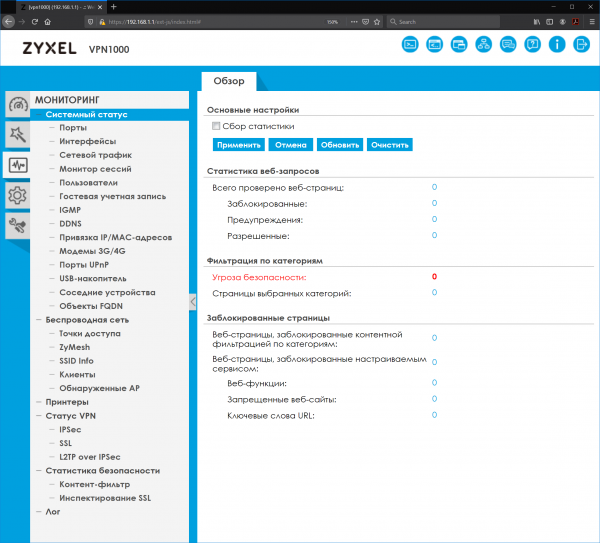
Figure 6. Onglet Surveillance avec sous-points développés.
Onglet Configuration
Ici, la richesse des fonctionnalités est encore plus évidente.
Par exemple, la gestion des ports de l'appareil est très joliment agencée.
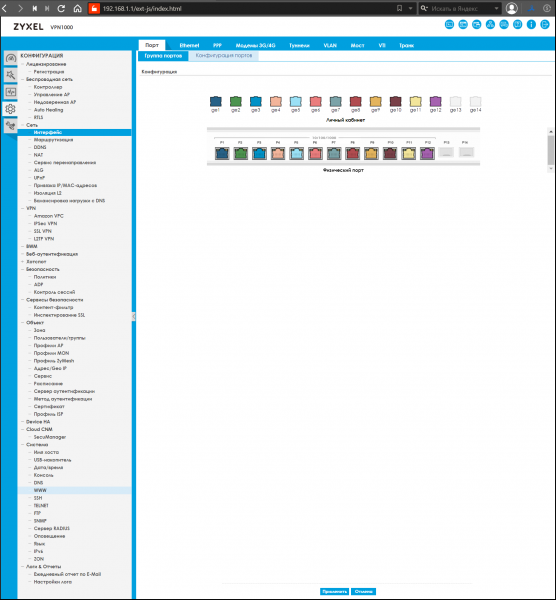
Figure 7. Onglet Configuration avec sous-points développés.
Onglet Maintenance
Contient des sous-sections pour la mise à jour du firmware, le diagnostic, la visualisation des règles de routage et l'arrêt.
Ces fonctions sont d'une nature auxiliaire et se retrouvent dans presque chaque appareil réseau à divers degrés.
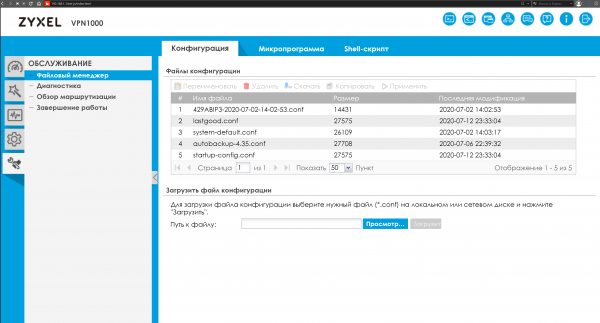
Figure 8. L'onglet Maintenance avec les sous-points développés.
Caractéristiques comparatives
Notre revue serait incomplète sans une comparaison avec d'autres équivalents.
Voici un tableau des équivalents les plus proches du ZyWALL VPN1000 et une liste de fonctions pour comparaison.
Tableau 1. Comparaison du ZyWALL VPN1000 avec des équivalents.
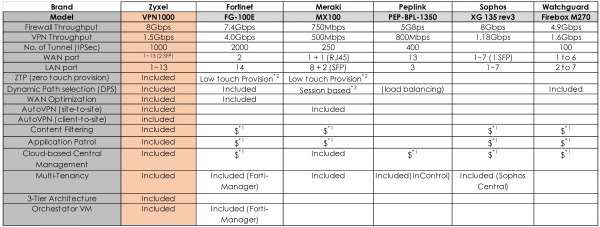
Explications du tableau 1 :
*1 : Une licence est requise
* 2 : Low Touch Provision : l'administrateur doit d'abord configurer l'appareil localement avant ZTP.
* 3 : basé sur la session : le DPS ne sera appliqué qu'à une nouvelle session ; cela n'affectera pas la session en cours.
Comme nous le voyons, certains équivalents rattrapent notre héros de la revue, par exemple, le Fortinet FG‑100E dispose également d'optimisation WAN intégrée, et le Meraki MX100 possède une fonction AutoVPN (site à site) intégrée, mais en général, par rapport à l'ensemble des fonctionnalités, le ZyWALL VPN1000 est clairement le leader.
Recommandations lors du choix des appareils pour le nœud central (pas seulement Zyxel)
Lors du choix des appareils pour organiser un nœud central dans un réseau étendu avec de nombreuses succursales, il convient de se baser sur un certain nombre de paramètres : capacités techniques, facilité de gestion, sécurité et résilience.
Un large éventail de fonctionnalités, un grand nombre de ports physiques avec une configuration flexible : WAN, LAN, DMZ et d'autres fonctionnalités intéressantes, comme le contrôleur de gestion des points d'accès, permettent de répondre à de nombreuses tâches d'un coup.
La disponibilité de la documentation et d'une interface de gestion conviviale joue également un rôle important.
Avec des choses qui semblent simples à portée de main, il n'est pas si difficile de créer des infrastructures réseau couvrant divers sites et localités, et l'utilisation du cloud SD-WAN permet de le faire de manière optimale et sécurisée.
Liens utiles
Source : habr.com
