

Bienvenue dans un nouveau cycle d'articles dédié à la protection des postes de travail personnels à l'aide de solutions et du nouveau système de gestion cloud — . Nous avons abordé SandBlast Agent dans des articles sur et , et nous avons longtemps promis de publier un cours complet d'articles sur le déploiement et l'administration des agents. Le système de gestion des agents Cloud proposé par Check Point, la Management Platform dans le cadre de l'Infinity Portal, est idéal pour cela — il ne faudra que quelques minutes pour passer de l'inscription au portail au démarrage de l'analyse de la station de travail par l'agent et la détection d'activités malveillantes.
Pourquoi SandBlast Agent ?
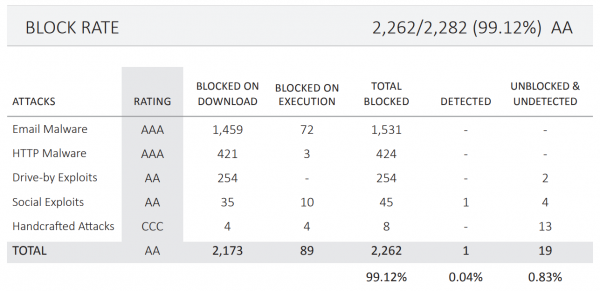
Selon le dernier test le produit Check Point SandBlast Agent a obtenu une note de « AA » et le statut « recommandé » avec les résultats de test suivants :
- Taux de blocage dans le trafic WEB — 100%;
- Taux de blocage dans les courriels — 100%;
- Taux de blocage des menaces hors ligne — 100%;
- Taux de blocage des tentatives de contournement — 100%;
- Taux de blocage global — 99,12%;
- Taux de faux positifs — 0,8%.
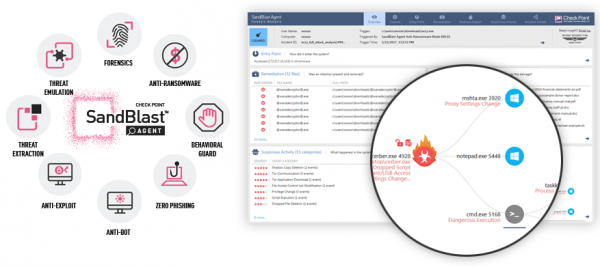
SandBlast Agent offre un haut niveau de sécurité pour les stations de travail des utilisateurs grâce à la collaboration de plusieurs composants, appelés « blades » dans la terminologie de Check Point. Voici un bref aperçu des blades utilisés dans SandBlast Agent :
- Émulation des menaces — technologie de « sandboxing », résistante à diverses techniques d'évasion, permettant de prévenir les attaques de type zero-day;
- Extraction des menaces — technologie de nettoyage des fichiers « à la volée », permettant à l'utilisateur d'obtenir un document nettoyé des composants actifs avant le verdict d'une émulation complète;
- Anti-Exploitation — protection des applications largement utilisées (Microsoft Office, Adobe PDF Reader, navigateurs, etc.) contre les attaques utilisant des exploits;
- Anti-Bot — technologie de protection des ordinateurs personnels contre les connexions aux botnets, permettant de détecter les infections, d'arrêter les logiciels malveillants et de « guérir » les machines infectées;
- Zero-Phishing — module de protection bloquant les sites de phishing frauduleux et alertant l'utilisateur sur l'utilisation de son mot de passe professionnel sur des ressources externes;
- Behavioral Guard — une technologie visant à prévenir les attaques utilisant des techniques de contournement et d'évasion de la détection ;
- Anti-Ransomware — un module de protection qui détecte et bloque les actions des rançongiciels, et permet également de récupérer des fichiers chiffrés grâce aux instantanés ;
- Forensics — un module de sécurité qui enregistre et analyse tous les événements sur la machine, fournissant ainsi un rapport détaillé sur les attaques en cours.
En plus des capacités énumérées, le SandBlast Agent permet le chiffrement intégral des disques, ainsi que le chiffrement des supports amovibles et la protection des ports de l'ordinateur, dispose d'un client VPN intégré, de modules de protection antivirus par signatures et heuristiques. Les fonctionnalités de tous les composants du SandBlast Agent seront examinées en détail dans des articles ultérieurs, mais il est maintenant temps de faire connaissance avec la plateforme en pleine évolution — Check Point Infinity.
Check Point Infinity : protection contre les menaces de cinquième génération
Depuis 2017, Check Point développe et promeut une architecture de sécurité consolidée unique , permettant de protéger avec succès tous les éléments de l'infrastructure informatique moderne : infrastructures réseau et cloud, stations de travail, terminaux mobiles. L'idée principale — la possibilité de gérer des moyens de protection de différentes catégories depuis une seule console de gestion accessible via un navigateur.
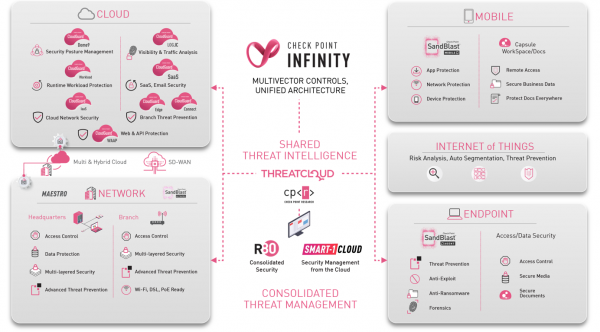
À l'heure actuelle, l'architecture Check Point Infinity permet d'administrer des solutions de protection des clouds — CloudGuard SaaS, sécurité réseau — CloudGuard Connect, Smart-1 Cloud, Infinity SOC, ainsi que de protéger les appareils utilisateurs grâce à la SandBlast Agent Management Platform, SandBlast Agent Cloud Management et SandBlast Web Dashboard.
Ce cycle d'articles sera dédié à la solution SandBlast Agent Management Platform (pour l'instant en version Beta), qui permet de déployer un serveur cloud de gestion en quelques minutes, de configurer la politique de sécurité et de déployer des agents sur des ordinateurs utilisateurs.
Infinity Portal & SandBlast Agent Management Platform : démarrage
Le processus de déploiement du SandBlast Agent via la Management Platform se compose de 5 étapes :
- Inscription sur le portail Check Point Infinity Portal ;
- Inscription de l'application SandBlast Agent Management Platform ;
- Création d'un nouveau service de gestion des points d'extrémité pour la gestion des agents ;
- Création et configuration de la politique pour les agents ;
- Déploiement des agents sur les ordinateurs des utilisateurs.
Cet article décrit les trois premières étapes, et dans les publications suivantes, nous examinerons en détail les deux étapes restantes, y compris l'étude de l'interface de la plateforme de gestion, le déploiement des agents sur les ordinateurs clients, la configuration de la politique et la vérification de la capacité de l'agent à faire face aux menaces de sécurité les plus courantes.
1. Inscription sur le portail Infinity Portal
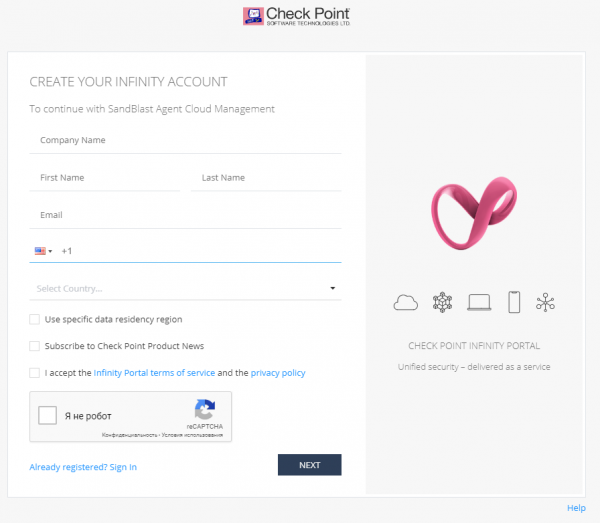
Tout d'abord, il est nécessaire de se rendre sur le site et de remplir le formulaire d'inscription en indiquant le nom de l'entreprise, les coordonnées et en acceptant les conditions d'utilisation du service et la politique de confidentialité du portail, ainsi que de passer par reCAPTCHA. À noter qu'il est possible de choisir le pays dans lequel les données collectées par le portail seront conservées conformément aux conditions d'utilisation du service et à la politique de confidentialité. Il n'y a que deux options : l'Irlande et les États-Unis. Pour cela, il est nécessaire de cocher la case « Utiliser un région de résidence des données spécifique » et de choisir le pays.
Après une inscription réussie sur le portail, un e-mail sera envoyé à l'adresse que vous avez fournie, confirmant l'accès au Infinity Portal et proposant de vous connecter au portail. Il est à noter que lors de votre première connexion, vous pourriez avoir besoin de choisir l'option de réinitialisation du mot de passe pour une authentification réussie ultérieure.
2. Inscription de l'application SandBlast Agent Management Platform
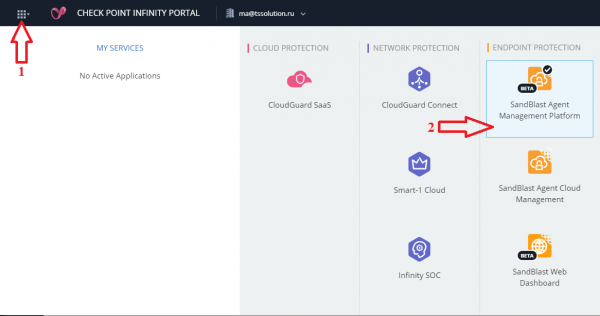
Après authentification sur le portail et en cliquant sur l'icône « Menu » (étape 1 sur l'image ci-dessous), vous serez invité à enregistrer une application depuis la liste de celles disponibles dans les catégories suivantes : Protection Cloud, Protection Réseau et Protection des Points de Terminaison. Chaque application mérite un cours distinct d'articles informatifs, donc nous ne nous attarderons pas sur chacune d'elles et sélectionnerons dans la catégorie Protection des Points de Terminaison l'application SandBlast Agent Management Platform (étape 2 sur l'image ci-dessous).
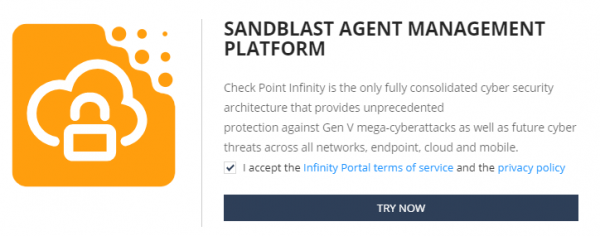
Après avoir choisi l'application, vous devez ensuite accepter les conditions d'utilisation du service et la politique de confidentialité du portail, et après avoir cliqué sur le bouton « ESSAYEZ MAINTENANT », l'accès à l'interface de création des services de gestion des points de terminaison s'ouvre.
3. Création d'un nouveau service de gestion des points de terminaison
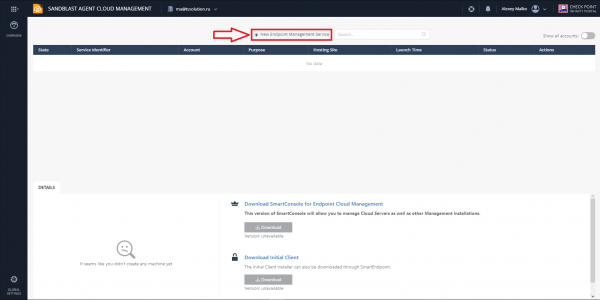
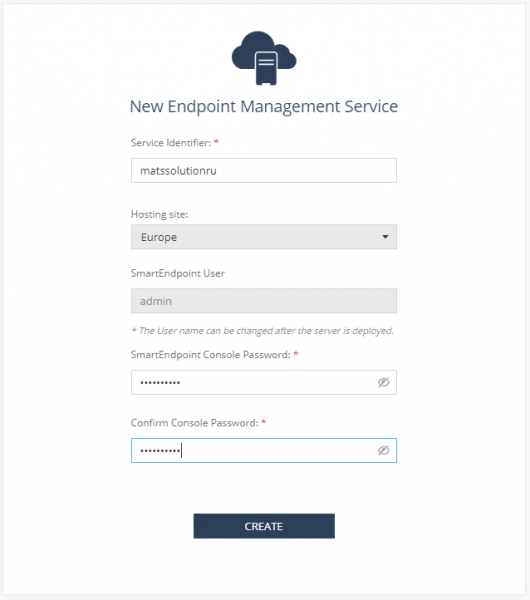
La dernière étape consiste à créer un nouveau service pour la gestion des points d'accès, qui est effectivement une interface web pour gérer les agents. Le processus, comme précédemment, est très simple : sélectionnez l'option « Nouveau Service de Gestion des Points d'Accès » (comme montré sur l'image ci-dessous), remplissez les informations de votre nouveau service (identifiant, région d'hébergement et mot de passe) et appuyez sur le bouton « CRÉER ».
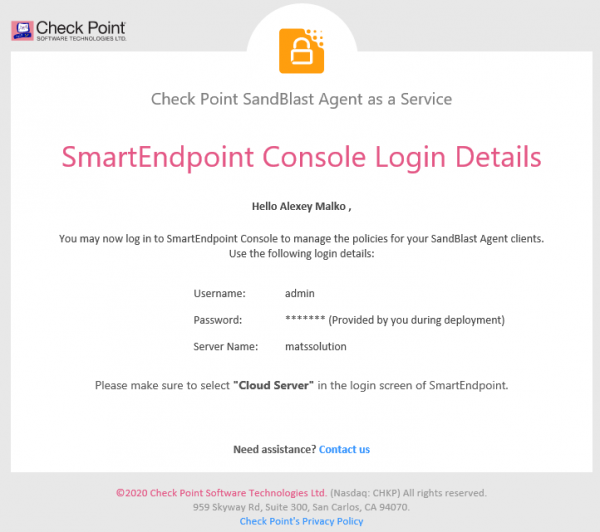
Une fois le processus de création du service terminé, vous recevrez un email avec les paramètres que vous pouvez utiliser pour vous connecter au serveur cloud de gestion à l'aide de la console standard Check Point pour l'administration des agents — SmartEndpoint version R80.40. Nous ne traiterons pas de la gestion via la console standard, car ce cycle d'articles est destiné à démontrer les capacités du système de gestion cloud des agents SandBlast.
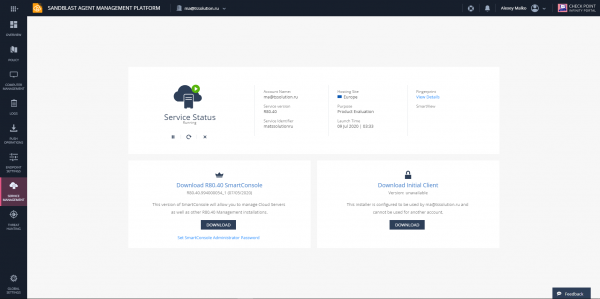
À ce stade, le processus d'enregistrement du service cloud pour la protection des ordinateurs personnels SandBlast Agent peut être considéré comme terminé avec succès. Nous avons à notre disposition l'interface web de la plateforme d'administration des agents, qui sera examinée en détail dans notre prochain article de la série « Plateforme de Gestion des Agents SandBlast de Check Point ».
Conclusion
Il est temps de résumer le travail accompli : nous nous sommes inscrits avec succès sur le portail Infinity Portal, avons enregistré l'application SandBlast Agent Management Platform sur le portail et créé un nouveau service cloud pour la gestion des points d'accès.
Dans notre prochain article de la série, nous examinerons en détail l'interface de gestion des agents — aucune onglet ne sera omis, ce qui nous permettra de créer sans difficulté des politiques de sécurité et de suivre l'état des machines utilisateurs à l'aide de journaux et de rapports.
. Pour ne pas manquer les prochaines publications sur le sujet de la plateforme de gestion de l'agent SandBlast, suivez nos mises à jour sur nos réseaux sociaux (, , , , ).
Source : habr.com
