

L'un des types d'attaques les plus courants consiste à générer un processus malveillant dans l'arbre de processus apparemment légitimes. Un chemin d'accès suspect vers le fichier exécutable peut alerter : des logiciels malveillants utilisent souvent les dossiers AppData ou Temp, ce qui n'est pas typique pour les programmes légitimes. À titre d'équité, il convient de mentionner que certaines utilitaires de mise à jour automatique s'exécutent dans AppData, donc une simple vérification du lieu de lancement n'est pas suffisante pour affirmer qu'un programme est malveillant.
Un autre facteur de légitimité est la signature cryptographique : de nombreux programmes originaux sont signés par le fournisseur. L'absence de signature peut être utilisée pour identifier des éléments suspects dans le démarrage automatique. Mais encore une fois, il existe des logiciels malveillants qui utilisent un certificat volé pour se signer eux-mêmes.
On peut également vérifier la valeur des hachages cryptographiques MD5 ou SHA256, qui peuvent correspondre à des programmes malveillants précédemment découverts. Une analyse statique peut être effectuée en examinant les signatures dans le programme (via des règles Yara ou des produits antivirus). Il existe également une analyse dynamique (exécuter le programme dans un environnement sûr et suivre son comportement) et l'ingénierie inverse.
Il peut y avoir de nombreux signes d'un processus malveillant. Dans cet article, nous expliquerons comment activer l'audit des événements correspondants dans Windows, et examinerons les signes sur lesquels repose la règle intégrée pour identifier un processus suspect. InTrust est pour la collecte, l'analyse et le stockage de données non structurées, qui dispose déjà de centaines de réactions prédéfinies pour divers types d'attaques.
Lorsqu'un programme est lancé, il est chargé en mémoire de l'ordinateur. Le fichier exécutable contient des instructions informatiques et des bibliothèques auxiliaires (par exemple, *.dll). Une fois le processus lancé, il peut créer des flux supplémentaires. Les flux permettent au processus d'exécuter différents ensembles d'instructions simultanément. Il existe de nombreuses façons pour un code malveillant de pénétrer en mémoire et de s'exécuter, examinons certaines d'entre elles.
La manière la plus simple de lancer un processus malveillant est de convaincre l'utilisateur de l'exécuter directement (par exemple, à partir d'une pièce jointe d'e-mail), puis d'utiliser la clé RunOnce pour l'exécuter à chaque démarrage de l'ordinateur. Cela inclut également les logiciels malveillants « sans fichier » qui stockent des scripts PowerShell dans des clés de registre, qui sont exécutés sur la base d'un déclencheur. Dans ce cas, le script PowerShell constitue le code malveillant.
Le problème avec l'exécution explicite de logiciels malveillants est qu'il s'agit d'une méthode connue, facilement détectable. Certains logiciels malveillants adoptent des approches plus subtiles, par exemple, en utilisant un autre processus pour commencer à s'exécuter en mémoire. Par conséquent, le processus peut créer un autre processus en exécutant une instruction informatique spécifique et en spécifiant le fichier exécutable (.exe) à lancer.
Le fichier peut être spécifié en utilisant le chemin complet (par exemple, C:Windowssystem32cmd.exe) ou incomplet (par exemple, cmd.exe). Si le processus source n'est pas sûr, il permettra d'exécuter des programmes non légitimes. Une attaque peut se dérouler ainsi : le processus lance cmd.exe sans indiquer le chemin complet, l'attaquant place son cmd.exe à un endroit tel que le processus le lance avant le fichier légitime. Après le lancement du logiciel malveillant, il peut, à son tour, lancer un programme légitime (par exemple, C:Windowssystem32cmd.exe) pour que le programme source continue de fonctionner correctement.
Une variante de l'attaque précédente est l'injection de DLL dans un processus légitime. Lorsque le processus démarre, il trouve et charge des bibliothèques qui étendent ses fonctionnalités. En utilisant l'injection de DLL, l'attaquant crée une bibliothèque malveillante avec le même nom et API que celle légitime. Le programme charge la bibliothèque malveillante, qui à son tour charge la légitime et, au besoin, pour effectuer des opérations, l'appelle. La bibliothèque malveillante commence à agir comme un intermédiaire pour la bonne bibliothèque.
Une autre façon d'injecter du code malveillant en mémoire consiste à l'insérer dans un processus non sécurisé déjà en cours d'exécution. Les processus obtiennent des données d'entrées provenant de diverses sources — en lisant sur le réseau ou dans des fichiers. En général, ils effectuent une vérification pour s'assurer de la légitimité des données d'entrée. Mais certains processus n'ont pas de protection adéquate lors de l'exécution des instructions. Dans ce type d'attaque, il n'existe pas de bibliothèque sur le disque ou de fichier exécutable contenant du code malveillant. Tout est stocké en mémoire avec le processus exploité.
Voyons maintenant la méthode pour activer la collecte de tels événements dans Windows et la règle dans InTrust, qui met en œuvre une protection contre de telles menaces. Pour commencer, activons-la via la console de gestion InTrust.
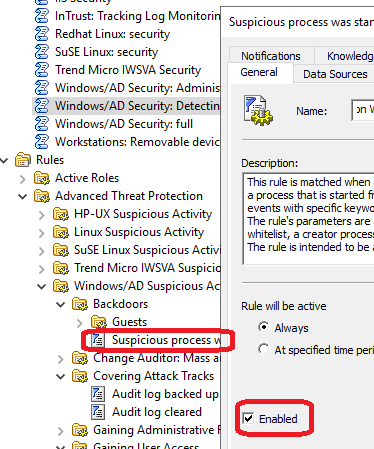
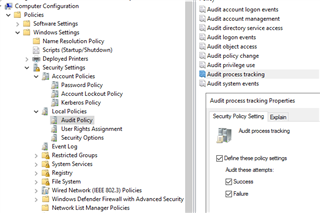
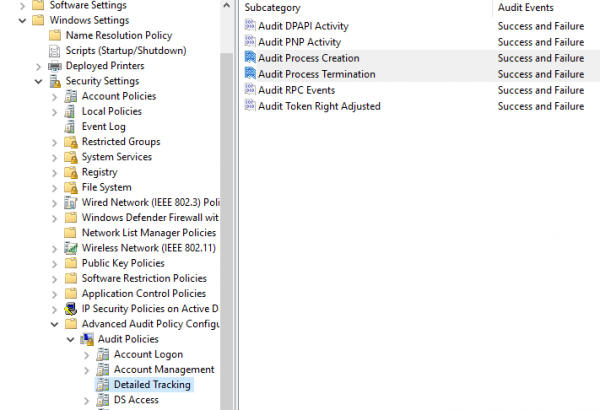
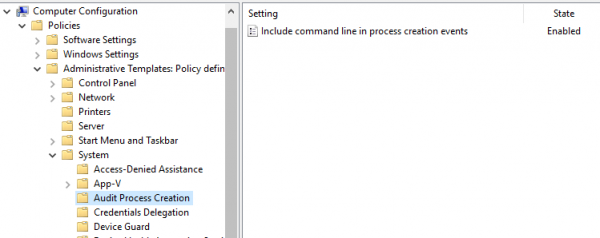
La règle utilise les capacités de suivi des processus du système d'exploitation Windows. Malheureusement, activer la collecte de tels événements n'est pas évident. Il faut modifier 3 paramètres différents de la stratégie de groupe :
Configuration de l'ordinateur > Stratégies > Paramètres Windows > Paramètres de sécurité > Stratégies locales > Politique d'audit > Auditer le suivi des processus
Configuration de l'ordinateur > Stratégies > Paramètres Windows > Paramètres de sécurité > Configuration avancée de la stratégie d'audit > Politiques d'audit > Suivi détaillé > Auditer la création de processus
Configuration de l'ordinateur > Stratégies > Modèles administratifs > Système > Création de processus d'audit > Inclure la ligne de commande dans les événements de création de processus
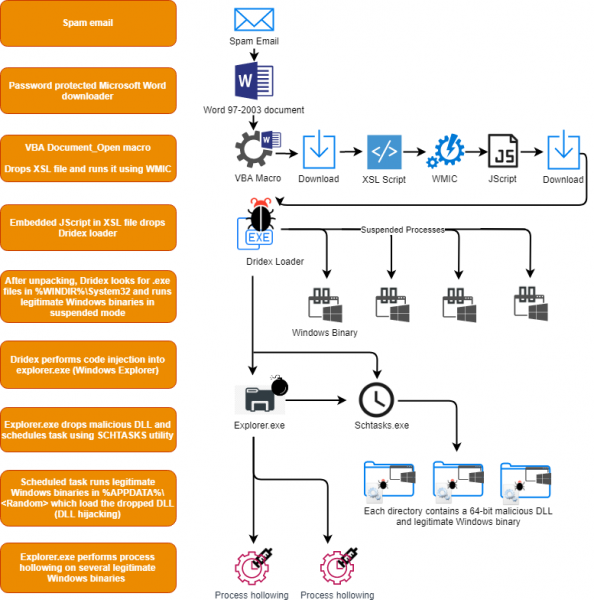
Une fois activées, les règles InTrust permettent de détecter des menaces précédemment inconnues qui démontrent un comportement suspect. Par exemple, on peut identifier le malware Dridex. Grâce au projet HP Bromium, nous savons comment fonctionne cette menace.
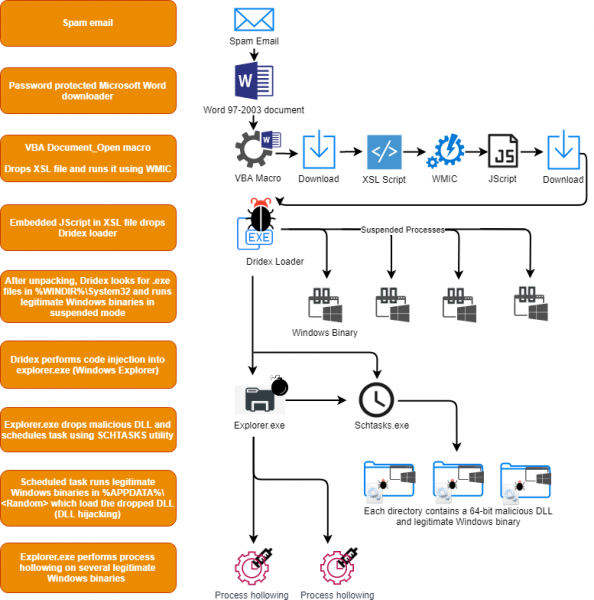
Dans sa chaîne d'actions, Dridex utilise schtasks.exe pour créer une tâche planifiée. L'utilisation de cet utilitaire à partir de la ligne de commande est considérée comme un comportement très suspect, tout comme le lancement de svchost.exe avec des paramètres indiquant des dossiers utilisateur ou des options ressemblant à des commandes « net view » ou « whoami ». Voici un extrait de la règle correspondante :
detection:
    selection1:
        CommandLine: '*svchost.exe C:Users\*Desktop\*'
    selection2:
        ParentImage: '*svchost.exe*'
        CommandLine:
            - '*whoami.exe /all'
            - '*net.exe view'
    condition: 1 of them
Dans InTrust, tout comportement suspect est intégré dans une seule règle, car la plupart de ces actions ne sont pas spécifiques à une menace particulière, mais sont plutôt suspectes dans leur ensemble et utilisées dans 99 % des cas à des fins peu nobles. Cette liste d'actions inclut, sans s'y limiter :
- Des processus s'exécutant depuis des emplacements inhabituels, tels que des dossiers temporaires utilisateurs.
- Un processus système bien connu avec un héritage suspect — certaines menaces peuvent essayer d'utiliser le nom de processus systèmes pour passer inaperçues.
- Des exécutions suspectes d'outils administratifs, comme cmd ou PsExec, lorsqu'elles utilisent des identifiants de système local ou un héritage suspect.
- Des opérations suspectes de copie d'ombre — un comportement courant des ransomwares avant de chiffrer le système, ils éliminent les sauvegardes :
— Via vssadmin.exe ;
— Via WMI. - Des dumps de registre entiers.
- Un mouvement horizontal de code malveillant lors du lancement de processus à distance utilisant des commandes comme at.exe.
- Des opérations de groupe locales suspectes et des opérations de domaine utilisant net.exe.
- Des opérations de pare-feu suspectes utilisant netsh.exe.
- Des manipulations suspectes des ACL.
- Utilisation de BITS pour l'exfiltration de données.
- Des manipulations suspectes de WMI.
- Des commandes de script suspectes.
- Tentatives de dump de fichiers systèmes sécurisés.
La règle unifiée fonctionne très bien pour détecter des menaces telles que RUYK, LockerGoga et d'autres ransomwares, malware et kits d'outils de cybercriminalité. La règle a été testée par le fournisseur dans des environnements opérationnels pour minimiser les faux positifs. Grâce au projet SIGMA, la plupart de ces indicateurs génèrent un nombre minimal d'événements bruyants.
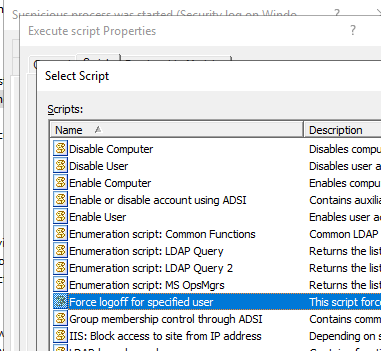
Puisqu'il s'agit d'une règle de surveillance dans InTrust, vous pouvez exécuter un script de réponse en réaction à une menace. Vous pouvez utiliser l'un des scripts intégrés ou créer le vôtre, et InTrust le déploiera automatiquement.
De plus, vous pouvez vérifier toute la télémétrie liée à l'événement : les scripts PowerShell, l'exécution des processus, les manipulations des tâches planifiées, l'activité administrative WMI et les utiliser pour des post-mortems lors des incidents de sécurité.
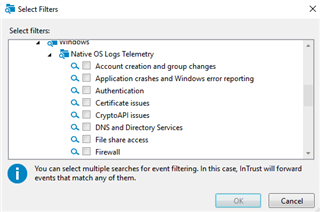
InTrust propose des centaines d'autres règles, parmi lesquelles :
- Détection d'une attaque de rétrogradation de PowerShell - lorsque quelqu'un utilise intentionnellement une version ancienne de PowerShell, car l'audit de ce qui se passe n'était pas possible dans cette version plus ancienne.
- Détection des connexions à haut niveau de privilèges - lorsque des comptes membres d'un groupe privilégié spécifique (comme les administrateurs de domaine) se connectent de manière interactive à des postes de travail, que ce soit par accident ou à la suite d'incidents de sécurité.
InTrust permet d'appliquer les meilleures pratiques de sécurité sous forme de règles de détection et de réponse prédéfinies. Et si vous pensez que quelque chose devrait fonctionner différemment, vous pouvez créer votre propre copie de la règle et l'adapter comme il se doit. Vous pouvez faire une demande pour un pilote ou obtenir des distributions avec des licences temporaires via sur notre site.
Abonnez-vous à notre , où nous publions des notes succinctes et des liens intéressants.
Lisez nos autres articles sur le thème de la sécurité informatique :
(article populaire)
Source : habr.com
