

L'augmentation de la puissance de calcul et le développement des technologies de virtualisation des plateformes x86 d'une part, et la généralisation de l'externalisation informatique d'autre part, ont mené au concept de utility computing (l'informatique comme service public). Pourquoi ne pas payer pour l'informatique de la même manière que pour l'eau ou l'électricité : exactement ce qu'il faut et exactement quand c'est nécessaire, sans payer plus.
C'est à ce moment qu'est apparu le concept de cloud computing : la consommation de services informatiques depuis le « cloud », c'est-à-dire depuis un certain pool externe de ressources, sans se soucier de la façon dont ces ressources sont obtenues. Tout comme nous ne nous préoccupons pas de l'infrastructure des stations de pompage d'eau. À ce stade, l'autre aspect du concept a également été développé – à savoir le concept de services informatiques et comment les gérer dans le cadre de l'ITIL / ITSM.
Un certain nombre de définitions du cloud (cloud computing) ont été élaborées, mais cela ne doit pas être considéré comme une vérité absolue – c'est simplement un moyen de formaliser les méthodes de fourniture de utility computing.
- "Le cloud computing est une technologie de traitement distribué des données, dans laquelle les ressources et la puissance des ordinateurs sont fournies à l'utilisateur comme un service Internet." Wikipedia
- "Le cloud computing représente un modèle facilitant l'accès réseau pratique à un pool commun de ressources informatiques configurables (par exemple, réseaux, serveurs, systèmes de stockage de données, applications et services) à la demande, pouvant être rapidement provisionnées et mises à disposition avec un minimum d'efforts de gestion ou d'intervention de la part du prestataire de services." NIST
- "Le cloud computing est un paradigme fournissant un accès réseau à un pool évolutif et flexible de ressources physiques ou virtuelles distribuées, mises à disposition en libre-service et administrées à la demande." ISO/IEC 17788:2014. Technologies de l'information — Cloud computing — Aperçu et vocabulaire.
Selon le NIST, il existe trois types principaux de clouds :
- IaaS – Infrastructure as a Service — Infrastructure en tant que service
- PaaS – Platform as a Service — Plateforme en tant que service
- SaaS — Software as a Service — Logiciel en tant que service
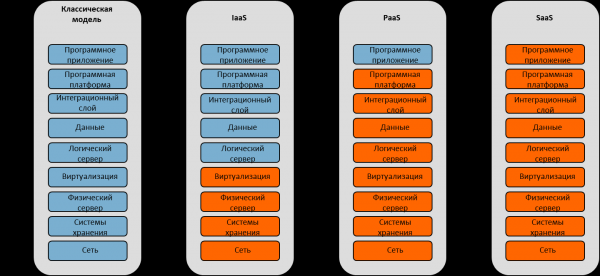
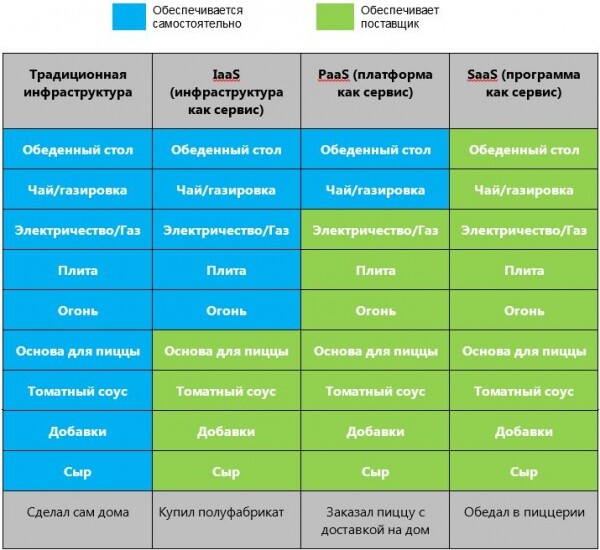
Pour une compréhension très simplifiée de la différence, prenons le modèle Pizza-as-a-Service :
Le NIST définit les caractéristiques nécessaires d'un service informatique pour être considéré comme un cloud.
- Accès réseau universel (broad network access) – le service doit disposer d'une interface réseau universelle, permettant de se connecter et d'utiliser le service pratiquement par quiconque avec des exigences minimales. Par exemple, pour utiliser le réseau électrique de 220 V, il suffit de se brancher sur n'importe quelle prise avec une interface universelle standard (fiche), qui ne change pas que ce soit une bouilloire, un aspirateur ou un ordinateur portable.
- Mesurabilité du service (measured service) – une caractéristique clé du service cloud est la mesurabilité du service. Pour revenir à l'analogie avec l'électricité : vous paierez exactement ce que vous avez consommé avec une granularité minimale, jusqu'à la dépense pour faire bouillir une bouilloire, même si vous n'avez été à la maison qu'une seule fois dans le mois et que vous avez bu une tasse de thé.
- Configuration autonome des services à la demande (on demand self service) – le fournisseur de cloud offre au client la possibilité de configurer raisonnablement le service, sans avoir besoin d'interagir avec le personnel du fournisseur. Pour faire bouillir une bouilloire, il n'est absolument pas nécessaire de contacter à l'avance le fournisseur d'énergie pour les prévenir et obtenir leur autorisation. Dès que la maison est connectée (contrat signé), tous les consommateurs peuvent gérer la puissance fournie de manière autonome.
- Élasticité instantanée (rapid elasticity) – le fournisseur cloud propose des ressources avec la possibilité d'une augmentation ou d'une réduction instantanée de la puissance (dans certaines limites raisonnables). Dès que la bouilloire est allumée, le fournisseur délivre immédiatement 3 kW de puissance dans le réseau, et dès qu'elle est éteinte, il réduit la fourniture à zéro.
- Regroupement de ressources en pool (resource pooling) – les mécanismes internes du fournisseur de services permettent de regrouper des capacités de production individuelles en un pool commun de ressources, qui seront ensuite fournies comme service à différents consommateurs. Y compris la bouilloire, nous nous soucions le moins de l'origine de la puissance, qu'elle provienne d'une centrale électrique spécifique. Et tous les autres consommateurs consomment cette puissance avec nous.
Il est important de comprendre que les caractéristiques décrites ci-dessus ne sont pas arbitraires, mais proviennent d'une déduction logique du concept de l'informatique utilitaire. Et un service public doit posséder ces caractéristiques dans le cadre du concept. Si un service ne répond pas à telle ou telle caractéristique, il ne devient pas moins bon ni « toxique », il cesse simplement d'être considéré comme un cloud. Mais qui a dit que tous les services devaient l'être ?
Pourquoi en parle-t-on séparément ? Au cours des dix dernières années, depuis l'apparition de la définition du NIST, il y a eu de nombreux débats sur ce qu'est une véritable « cloudabilité » selon cette définition. Aux États-Unis, il est encore parfois dix utilisé dans le domaine juridique la formulation « conforme à la lettre de la loi, mais pas à l'esprit » — et dans le cas de l'informatique en nuage, l'essentiel est justement l'esprit, les ressources louées en deux clics.
Il convient de noter que les 5 caractéristiques énumérées ci-dessus s'appliquent au cloud public, mais lorsqu'on passe à un cloud privé, la plupart d'entre elles deviennent optionnelles.
- Accès réseau universel (broad network access) – dans le cadre d'un cloud privé, l'organisation contrôle entièrement à la fois les capacités génératrices et les clients consommateurs. Ainsi, cette caractéristique peut être considérée comme automatiquement respectée.
- Mesurabilité du service (measured service) – c'est une caractéristique clé du concept de l'informatique utilitaire, le paiement étant effectué selon la consommation réelle. Mais comment une organisation peut-elle se facturer à elle-même ? Dans ce cas, il y a séparation entre la génération et la consommation au sein de l'entreprise, l'informatique devenant fournisseur, et les départements métiers devenant consommateurs de services. Les règlements mutuels se font entre les départements. Deux modes de fonctionnement sont possibles : le chargeback (avec de véritables règlements et mouvements financiers) et le showback (sous forme de rapports sur la consommation des ressources en roubles, mais sans mouvement financier).
- Configuration autonome des services à la demande (on demand self service) – au sein de l'organisation, il peut y avoir un service IT commun, et dans ce cas, cette caractéristique perd son sens. Cependant, lorsqu'il y a des spécialistes IT ou des administrateurs d'applications au sein des départements métiers, il est nécessaire d'organiser un portail d'auto-service. Conclusion – la caractéristique est optionnelle et dépend de la structure de l'entreprise.
- L'élasticité instantanée (rapid elasticity) perd de son sens au sein de l'organisation en raison de la fixité de l'ensemble des équipements pour une infrastructure cloud privée. Elle peut avoir une application limitée dans le cadre de règlements internes. Conclusion : inapplicable pour un cloud privé.
- La mise en commun des ressources (resource pooling) est déjà pratiquement omniprésente dans les organisations qui utilisent la virtualisation des serveurs. Il est donc raisonnable de considérer cette caractéristique comme automatiquement exécutée.
Question : Qu'est-ce que ce cloud privé dont vous parlez ? Que doit acheter et mettre en œuvre une entreprise pour le construire ?
Réponse : un cloud privé est un passage à un nouveau modèle administratif d'interaction entre l'IT et les affaires, qui se compose à 80 % de mesures administratives et seulement à 20 % de technologies.
Le paiement uniquement pour les ressources consommées et un accès facile, sans nécessiter d'investir plusieurs centaines de millions d'euros en coûts d'investissement, ont déterminé un nouveau paysage technologique et l'émergence d'entreprises milliardaires. Par exemple, les géants modernes Dropbox et Instagram sont apparus en tant que startups sur AWS avec une infrastructure propre nulle.
Il convient de souligner que les outils de gestion des services cloud deviennent nettement plus indirects, et la responsabilité clé du directeur informatique est de sélectionner les fournisseurs et de contrôler la qualité. Examinons les enjeux de ces deux nouvelles responsabilités.
Apparu comme une alternative à l'infrastructure classique lourde avec des centres de données et du matériel propriétaires, le cloud semble trompeusement léger. Il est facile d'entrer dans le cloud, mais la question de la sortie est souvent négligée. Comme dans tout autre secteur, les fournisseurs de cloud s'efforcent de protéger leur activité et de compliquer la concurrence. Le seul moment véritablement critique sur le plan concurrentiel se produit lors du choix initial du fournisseur de services cloud ; par la suite, le fournisseur mettra tout en œuvre pour garder le client. Il est à noter que tous ces efforts ne seront pas nécessairement orientés vers la qualité des services ou leur diversité. Avant tout, il s'agit de fournir des services uniques et d'utiliser des logiciels système non standards, rendant difficile la transition vers un autre fournisseur. Par conséquent, lors du choix d'un fournisseur, il est également nécessaire de planifier une stratégie de migration vers ce fournisseur (essentiellement un véritable DRP - plan de reprise après sinistre) et de réfléchir à l'architecture de stockage des données et des sauvegardes.
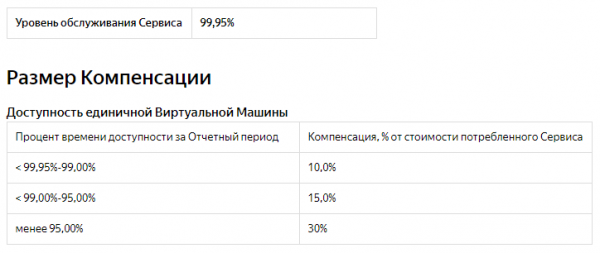
Un autre aspect important des nouvelles responsabilités du directeur informatique est le contrôle de la qualité des services fournis. Pratiquement tous les fournisseurs de cloud respectent des SLA basés sur leurs propres métriques internes, ce qui peut avoir une signification très indirecte pour les processus métiers du client. Ainsi, la mise en place d'un système de surveillance et de contrôle devient l'un des projets clés lors du transfert de systèmes informatiques significatifs vers un fournisseur de cloud. En continuant sur le sujet des SLA, il est nécessaire de souligner que la grande majorité des fournisseurs de cloud limitent leur responsabilité en cas de non-respect des SLA au montant de l'abonnement mensuel ou à une part de ce paiement. Par exemple, AWS et Azure appliquent une réduction de 100 % sur l'abonnement si le seuil de disponibilité de 95 % (36 heures par mois) est dépassé, tandis que Yandex.Cloud offre une réduction de 30 %.
Et bien sûr, n'oublions pas que les clouds ne se limitent pas seulement aux mastodontes comme Amazon et aux géants comme Yandex. Il existe aussi des clouds plus petits — de la taille d'un chat, voire d'une souris. Comme l'a illustré l'exemple de CloudMouse, parfois le cloud prend simplement fin. Vous ne recevrez ni compensation, ni réduction — vous ne recevrez rien d'autre qu'une perte totale de données.
En raison des problèmes mentionnés ci-dessus concernant la mise en œuvre de systèmes informatiques de haute qualité et critiques pour les entreprises dans les infrastructures cloud, on observe ces dernières années un phénomène de « rapatriement cloud ».
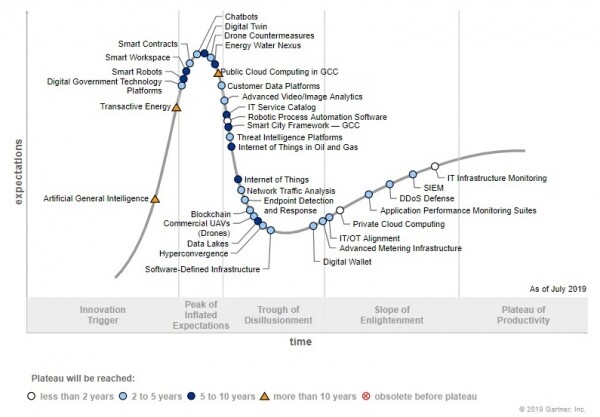
D'ici 2020, le pic des attentes démesurées pour l'informatique cloud a été atteint, et le concept est sur la voie du canal de la déception (selon le cycle d'engouement de Gartner). Selon les recherches et jusqu'à 80% des clients d'entreprise ramènent et prévoient de ramener des charges de travail des cloud vers leurs propres centres de données pour des raisons :
- Améliorer la disponibilité / performance ;
- Réduire les coûts ;
- Pour se conformer aux exigences de sécurité de l'information.
Que faire alors et comment tout cela est-il « en réalité » ?
Il ne fait aucun doute que les clouds sont là pour de bon. Et chaque année, leur rôle va croître. Cependant, nous ne vivons pas dans un futur lointain, mais en 2020 dans une situation bien définie. Que faire avec les clouds si vous n'êtes pas une start-up, mais un client d'entreprise classique ?
- Les clouds sont avant tout un endroit pour des services avec des charges de travail imprévisibles ou fortement saisonnières.
- Dans la plupart des cas, il est moins coûteux de maintenir les services avec des charges de travail prévisibles et stables dans son propre centre de données.
- Il est nécessaire de commencer à travailler avec des clouds par des environnements de test et des services de faible priorité.
- L'examen du placement des systèmes d'information dans le cloud commence par le développement d'une méthodologie de sortie d'un cloud vers un autre cloud (ou vers votre propre centre de données).
- La mise en place d'un système d'information dans le cloud commence par le développement d'un schéma de sauvegarde vers une infrastructure que vous contrôlez.
Source : habr.com
