

Depuis mai 2020, la vente officielle des disques durs externes WD My Book, dotés d'un chiffrement matériel AES avec une clé de 256 bits, a débuté en Russie. En raison des restrictions législatives, ces dispositifs pouvaient auparavant être achetés uniquement dans des magasins d'électronique étrangers ou sur le marché « gris », mais désormais, toute personne intéressée peut se procurer un stockage sécurisé avec une garantie de 3 ans de Western Digital. À l'occasion de cet événement important, nous avons décidé de faire un petit voyage dans l'histoire et d'explorer comment le Standard de Chiffrement Avancé a été créé et pourquoi il est si avantageux par rapport aux solutions concurrentes.
Pendant longtemps, le standard officiel de chiffrement symétrique aux États-Unis était le DES (Data Encryption Standard — standard de chiffrement de données), développé par IBM et inscrit dans la liste des normes fédérales de traitement de l'information en 1977 (FIPS 46-3). L'algorithme était basé sur des travaux issus d'un projet de recherche codé nommé Lucifer. Lorsque le 15 mai 1973, le National Bureau of Standards des États-Unis a annoncé la tenue d'un concours visant à créer une norme de chiffrement pour les agences gouvernementales, la société américaine s'est engagée dans une course cryptographique avec la troisième version de Lucifer, utilisant un réseau Feistel amélioré. Cependant, comme d'autres concurrents, elle a échoué : aucun des algorithmes présentés au premier concours ne répondait aux exigences strictes formulées par les experts du NBS.
Bien sûr, chez IBM, on ne pouvait pas se contenter de cette défaite : lorsque le concours a été relancé le 27 août 1974, la société américaine a de nouveau soumis une candidature, présentant une version améliorée de Lucifer. Cette fois, le jury n'avait aucune réclamation à formuler : ayant entrepris un travail de correction efficace, IBM a réussi à éliminer tous les défauts, si bien qu'il n'y avait rien à redire. En remportant une victoire convaincante, Lucifer a été rebaptisé DES et a été enregistré dans le registre fédéral dès le 17 mars 1975.
Cependant, lors des symposiums ouverts organisés en 1976 pour discuter du nouveau standard de cryptographie, le DES a été fortement critiqué par la communauté des experts. La raison en était les modifications apportées à l'algorithme par des spécialistes de la NSA : en particulier, la longueur de la clé a été réduite à 56 bits (à l'origine, Lucifer supportait des clés de 64 et 128 bits), et la logique de fonctionnement des blocs de permutation a également été modifiée. Selon les cryptographes, les "améliorations" n'avaient pas de sens et le seul objectif de l'Agence nationale de sécurité en mettant en œuvre ces modifications était de pouvoir consulter sans entrave les documents chiffrés.
En raison des accusations énumérées, une commission spéciale a été créée au Sénat des États-Unis, dont le but était de vérifier la légitimité des actions de la NSA. En 1978, à l'issue de l'enquête, un rapport a été publié dans lequel il était indiqué ce qui suit :
- les représentants de la NSA n'ont participé qu'indirectement à l'élaboration du DES, et leur contribution concernait uniquement le changement de fonctionnement des blocs de permutation ;
- la version finale du DES s'est avérée plus résistante au piratage et à l'analyse cryptographique que l'original, de sorte que les modifications apportées étaient justifiées ;
- une longueur de clé de 56 bits est largement suffisante pour la grande majorité des applications, car pour déchiffrer un tel chiffre, il faudrait un superordinateur coûtant au moins plusieurs dizaines de millions de dollars, et étant donné qu'aucun des criminels ordinaires ou même des hackers professionnels ne dispose de telles ressources, il n'y a donc pas de quoi s'inquiéter.
Les conclusions de la commission ont été partiellement confirmées en 1990, lorsque des cryptographes israéliens, Eli Biham et Adi Shamir, travaillant sur le concept d'analyse différentielle, ont mené une vaste recherche sur les algorithmes de blocs, parmi lesquels se trouvait également le DES. Les scientifiques ont conclu que le nouveau modèle de permutations était beaucoup plus résistant aux attaques que l'original, ce qui signifie que la NSA a effectivement aidé à éliminer plusieurs failles dans l'algorithme.
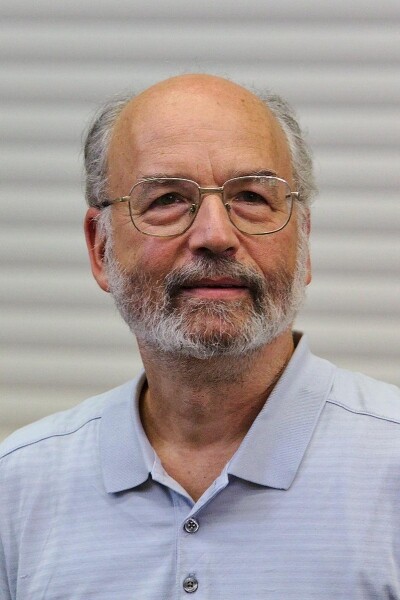
Adi Shamir
En même temps, la limitation de la longueur de la clé s'est révélée être un problème, et un problème assez sérieux, comme l'a prouvé de manière convaincante l'organisation à but non lucratif Electronic Frontier Foundation (EFF) lors de l'expérience DES Challenge II, menée sous l'égide de RSA Laboratory. Pour déchiffrer DES, un superordinateur a été construit, sous le nom de code EFF DES Cracker, dont la création a été menée par John Gilmore, cofondateur de l'EFF et responsable du projet DES Challenge, ainsi que Paul Kocher, fondateur de Cryptography Research.
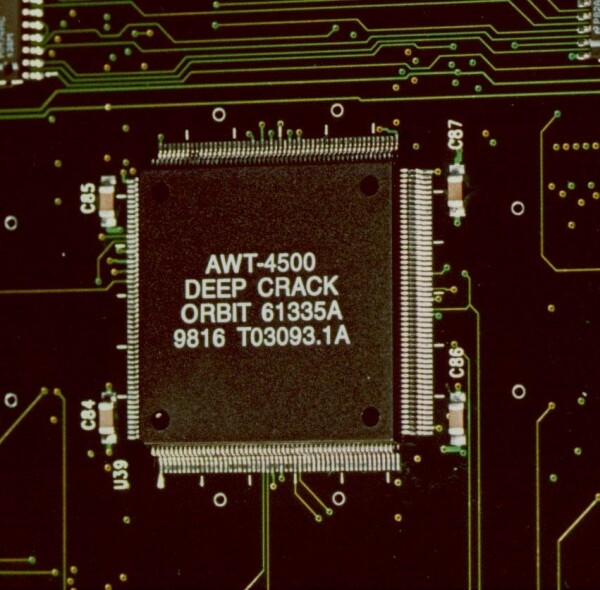
Processeur EFF DES Cracker
Le système qu'ils ont développé a réussi à trouver la clé de l'échantillon chiffré en utilisant la méthode de la force brute en seulement 56 heures, soit moins de trois jours. Pour cela, le DES Cracker a dû vérifier environ un quart de toutes les combinaisons possibles, ce qui signifie que même dans le pire des cas, le déchiffrement prendrait environ 224 heures, soit pas plus de 10 jours. De plus, le coût du superordinateur, en tenant compte des dépenses engagées pour sa conception, s'élevait à seulement 250 000 dollars. Il est facile de deviner qu'aujourd'hui, déchiffrer un tel code est encore plus simple et moins coûteux : non seulement le matériel est devenu beaucoup plus puissant, mais grâce à l'évolution des technologies Internet, un hacker n'a même pas besoin d'acheter ou de louer l'équipement nécessaire — il suffit de créer un botnet à partir de PC infectés par des virus.
Cette expérience a clairement démontré à quel point le DES est moralement obsolète. Et puisque, à l'époque, l'algorithme était utilisé dans près de 50 % des solutions en matière de cryptage de données (selon les estimations de la même EFF), la question de la recherche d'une alternative est devenue plus urgente que jamais.
De nouveaux défis — un nouveau concours
Il convient de noter qu'en toute justice, la recherche d'un remplacement pour le Data Encryption Standard a commencé presque simultanément avec la préparation de l'EFF DES Cracker : l'Institut national des normes et de la technologie (NIST) des États-Unis a annoncé en 1997 le lancement d'un concours pour des algorithmes de chiffrement, visant à identifier le nouveau « standard doré » de la cybersécurité. Et si, par le passé, un événement similaire était réservé uniquement aux initiés, le NIST a décidé, en se remémorant la mauvaise expérience d'il y a 30 ans, de rendre le concours complètement ouvert : toute entreprise et toute personne physique, quel que soit son lieu ou sa nationalité, pouvaient participer.
Cette approche s'est avérée fructueuse dès la phase de sélection des candidats : parmi les auteurs ayant soumis leur candidature au concours du Standard de Chiffrement Avancé, ont figuré des cryptologues mondialement connus (Ross Anderson, Eli Biham, Lars Knudsen), de petites entreprises informatiques spécialisées en cybersécurité (Counterpane), de grandes entreprises (Deutsche Telekom d'Allemagne), des établissements d'enseignement (l'Université catholique de Louvain, Belgique) ainsi que des start-ups et de petites entreprises dont peu de gens avaient entendu parler en dehors de leur pays (par exemple, Tecnologia Apropriada Internacional du Costa Rica).
Il est intéressant de noter que cette fois-ci, le NIST a approuvé seulement deux exigences principales pour les algorithmes participants :
- la taille des données doit être fixe à 128 bits ;
- l'algorithme doit prendre en charge au moins trois tailles de clé : 128, 192 et 256 bits.
Atteindre ce résultat a été relativement simple, mais comme le dit le proverbe, le diable est dans les détails : il y avait beaucoup plus d'exigences secondaires, et y répondre était de loin plus complexe. C'est sur la base de ces exigences que les examinateurs du NIST ont sélectionné les candidats. Voici les critères que devaient respecter les prétendants à la victoire :
- capacité à résister à toutes les attaques cryptanalytiques connues au moment du concours, y compris les attaques par canaux auxiliaires ;
- absence de clés de chiffrement faibles et équivalentes (par équivalentes, on entend des clés qui, même si elles diffèrent sensiblement les unes des autres, produisent des chiffrages identiques) ;
- la vitesse de chiffrement est stable et à peu près identique sur toutes les plateformes actuelles (des 8 bits aux 64 bits);
- optimisation pour les systèmes multiprocesseurs, prise en charge du parallélisme des opérations ;
- exigences minimales concernant la mémoire vive ;
- absence de restrictions pour une utilisation dans des scénarios standards (comme base pour la construction de fonctions de hachage, de générateurs de nombres aléatoires, etc.) ;
- la structure de l'algorithme doit être justifiée et facile à comprendre.
Le dernier point peut sembler étrange, cependant, si l'on y réfléchit, il a du sens car un algorithme bien structuré est beaucoup plus facile à analyser, et il est également beaucoup plus difficile d'y dissimuler une "backdoor" permettant au développeur d'obtenir un accès illimité aux données chiffrées.
Le dépôt des candidatures pour le concours du Standard de Chiffrement Avancé a duré un an et demi. Au total, 15 algorithmes ont participé :
- CAST-256, développé par la société canadienne Entrust Technologies basé sur le CAST-128, créé par Carlisle Adams et Stafford Tavares ;
- Crypton, créé par le cryptologue Che Hong Lim de la société sud-coréenne Future Systems, active dans le domaine de la cybersécurité ;
- DEAL, dont le concept a été initialement proposé par le mathématicien danois Lars Knudsen, et dont les idées ont été développées par Richard Outerbridge, qui a soumis la candidature au concours ;
- DFC, projet commun de l'École Normale Supérieure de Paris, du Centre National de la Recherche Scientifique (CNRS) et de la société de télécommunications France Telecom ;
- E2, développé sous l'égide de la plus grande entreprise de télécommunications du Japon, Nippon Telegraph and Telephone ;
- FROG, œuvre de la société costaricaine Tecnologia Apropriada Internacional ;
- HPC, conçu par le cryptologue et mathématicien américain Richard Shreppel de l'Université d'Arizona ;
- LOKI97, créé par les cryptographes australiens Lawrence Brown et Jennifer Seberry ;
- Magenta, développé par Michael Jacobson et Klaus Huber pour la société de télécommunications allemande Deutsche Telekom AG ;
- MARS de la société IBM, dont la création a impliqué Don Coppersmith - l'un des auteurs de Lucifer ;
- RC6, écrit par Ron Rivest, Matt Robshaw et Ray Sidney spécialement pour le concours AES ;
- Rijndael, créé par Vincent Rijmen et Joan Daemen de l'Université catholique de Louvain ;
- SAFER+, développé par la société californienne Cylink en collaboration avec l'Académie nationale des sciences de la République d'Arménie ;
- Serpent, créé par Ross Anderson, Eli Biham et Lars Knudsen ;
- Twofish, développé par le groupe de recherche de Bruce Schneier sur la base de l'algorithme cryptographique Blowfish, proposé par Bruce en 1993.
À l'issue du premier tour, cinq finalistes ont été sélectionnés, parmi lesquels Serpent, Twofish, MARS, RC6 et Rijndael. Les membres du jury ont trouvé des défauts presque partout, sauf pour un. Qui a remporté le prix ? Prolongeons un peu le suspense et commençons par examiner les principaux avantages et inconvénients de chacune des solutions citées.
MARS
Dans le cas de « l'armement des dieux », les experts ont noté l'identité entre les processus de chiffrement et de déchiffrement des données, mais ce sont les seules avancées de l'algorithme. Le système d'IBM s'est avéré étonnamment vorace, le rendant inadapté aux environnements à ressources limitées. Des problèmes ont également été observés concernant le parallélisme des calculs. Pour fonctionner efficacement, MARS avait besoin d'une prise en charge matérielle pour les multiplications 32 bits et les rotations sur un nombre variable de bits, ce qui limitait encore le choix des plateformes supportées.
MARS s'est également révélé vulnérable aux attaques temporelles et à la consommation d'énergie, présentait des problèmes d'extension des clés « à la volée », et sa complexité excessive compliquait l'analyse de l'architecture tout en créant des problèmes supplémentaires lors de la mise en œuvre pratique. En un mot, par rapport aux autres finalistes, MARS apparaissait comme un véritable outsider.
RC6
L'algorithme a hérité de certaines transformations de son prédécesseur, RC5, qui avait été scruté précédemment, ce qui combiné à une structure simple et claire le rendait totalement transparent aux experts et éliminait les risques de « backdoors ». De plus, RC6 a démontré des vitesses de traitement de données record sur des plateformes 32 bits, et les procédures de chiffrement et de déchiffrement y étaient réalisées de manière absolument identique.
Cependant, l'algorithme présentait les mêmes problèmes que le MARS mentionné ci-dessus : vulnérabilité aux attaques par canaux auxiliaires, dépendance des performances à la prise en charge des opérations 32 bits, ainsi que des problèmes de calcul parallel, d'extension des clés et de demandes sur les ressources matérielles. Pour cette raison, il ne convenait pas du tout au rôle de gagnant.
Twofish
Twofish s'est révélé être assez rapide et bien optimisé pour fonctionner sur des dispositifs peu puissants, gérant parfaitement l'extension de clés et proposant plusieurs variantes de mise en œuvre, ce qui permettait de l'adapter finement à des tâches spécifiques. Cependant, les « deux poissons » se sont avérés vulnérables aux attaques par canaux auxiliaires (en particulier, en termes de temps et de consommation d'énergie), avaient du mal à fonctionner avec des systèmes multiprocesseurs et présentaient une complexité excessive, ce qui a, d'ailleurs, eu un impact sur la vitesse d'extension de la clé.
Serpent
L'algorithme avait une structure simple et compréhensible, ce qui facilitait considérablement son audit, était peu exigeant en matière de puissance de la plateforme matérielle, supportait l'extension des clés « à la volée » et se prêtait relativement facilement à la modification, se démarquant ainsi de ses concurrents. Malgré cela, le Serpent était en principe le plus lent des finalistes, de plus, les procédures de chiffrement et de déchiffrement des informations y différaient de manière radicale et nécessitaient des approches de mise en œuvre fondamentalement différentes.
Rijndael
Rijndael s'est avéré exceptionnellement proche de l'idéal : l'algorithme répondait pleinement aux exigences du NIST, tout en ne cédant pas, mais en surpassant nettement la concurrence en termes de caractéristiques globales. Les points faibles de Rijndael étaient seulement deux : la vulnérabilité aux attaques par consommation d'énergie lors de la procédure d'extension de clé, ce qui est un scénario assez spécifique, et certains problèmes avec l'extension de clé « à la volée » (ce mécanisme fonctionnait sans restrictions que pour deux candidats — Serpent et Twofish). De plus, selon les experts, Rijndael avait une marge de résistance cryptographique légèrement inférieure à celle de Serpent, Twofish et MARS, ce qui, cependant, était largement compensé par sa résistance à la grande majorité des variations d'attaques par canaux auxiliaires et par sa large gamme de possibilités de mise en œuvre.
Catégorie
Serpent
Twofish
MARS
RC6
Rijndael
Résistance à la cryptanalyse
+
+
+
+
+
Marge de résistance à la cryptanalyse
++
++
++
+
+
Vitesse de chiffrement en mise en œuvre logicielle
—
±
±
+
+
Vitesse d'extension de clé en mise en œuvre logicielle
±
—
±
±
+
Cartes intelligentes avec une grande capacité de ressources
+
+
—
±
++
Cartes intelligentes avec des ressources limitées
±
+
—
±
++
Mise en œuvre matérielle (FPGA)
+
+
—
±
+
Mise en œuvre matérielle (circuit intégré spécialisé)
+
±
—
—
+
Protection contre les attaques en fonction du temps d'exécution et de la consommation d'énergie
+
±
—
—
+
Protection contre les attaques par consommation d'énergie lors de l'extension de la clé
±
±
±
±
—
Protection contre les attaques par consommation d'énergie lors des mises en œuvre dans les cartes intelligentes
±
+
—
±
+
Possibilité d'extension de la clé "à la volée"
+
+
±
±
±
Disponibilité de variantes d'implémentation (sans perte de compatibilité)
+
+
±
±
+
Possibilité de calculs parallèles
±
±
±
±
+
Au vu de l'ensemble des caractéristiques, Rijndael devançait de loin ses concurrents, si bien que le résultat final du vote a été tout à fait prévisible : l'algorithme a remporté une victoire décisive, obtenant 86 voix "pour" et seulement 10 "contre". Serpent a pris une honorable deuxième place avec 59 voix, tandis que Twofish s'est classé troisième : 31 membres du jury ont voté en sa faveur. Suivi par RC6, qui a obtenu 23 voix, et MARS qui a, de façon prévisible, terminé en dernière position avec seulement 13 voix "pour" et 83 "contre".
Le 2 octobre 2000, Rijndael a été annoncé comme le gagnant du concours AES, prenant traditionnellement le nom de Standard de chiffrement avancé, sous lequel il est connu aujourd'hui. Le processus de normalisation a duré environ un an : le 26 novembre 2001, l'AES a été inscrit sur la liste des Normes fédérales de traitement de l'information, recevant l'indice FIPS 197. Le nouvel algorithme a été fortement apprécié, y compris par la NSA, et depuis juin 2003, l'Agence nationale de sécurité des États-Unis a même reconnu que l'AES avec une clé de chiffrement de 256 bits était suffisamment fiable pour assurer la sécurité des documents de catégorie "top secret".
Disques externes WD My Book prenant en charge le chiffrement matériel AES-256
Grâce à sa combinaison de haute fiabilité et de performance, le Standard de chiffrement avancé a rapidement acquis une reconnaissance mondiale, devenant l'un des algorithmes de chiffrement symétrique les plus populaires au monde et intégrant de nombreuses bibliothèques cryptographiques (OpenSSL, GnuTLS, Crypto API de Linux, etc.). À l'heure actuelle, l'AES est largement utilisé dans des applications de niveau entreprise et utilisateur, et son support est implémenté dans une multitude d'appareils divers. En particulier, le chiffrement matériel AES-256 est utilisé dans les disques externes Western Digital de la série My Book pour garantir la protection des données sauvegardées. Découvrons ces appareils de plus près.
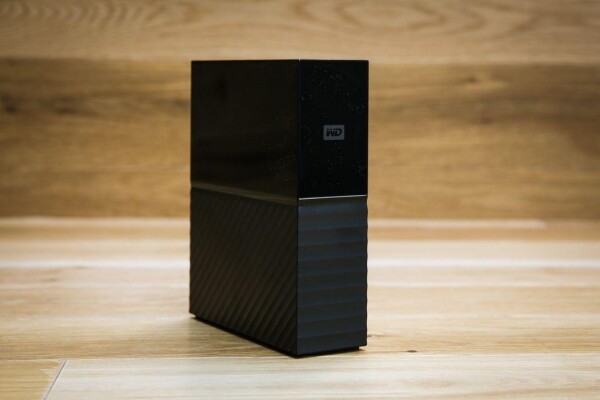
La gamme de disques durs externes WD My Book comprend six modèles de différentes capacités : 4, 6, 8, 10, 12 et 14 téraoctets, permettant de choisir un appareil adapté à vos besoins. Par défaut, les HDD externes utilisent le système de fichiers exFAT, garantissant la compatibilité avec un large éventail de systèmes d'exploitation, y compris Microsoft Windows 7, 8, 8.1 et 10, ainsi que macOS d'Apple à partir de la version 10.13 (High Sierra) et ultérieure. Les utilisateurs de Linux peuvent monter le disque à l'aide du pilote exfat-nofuse.
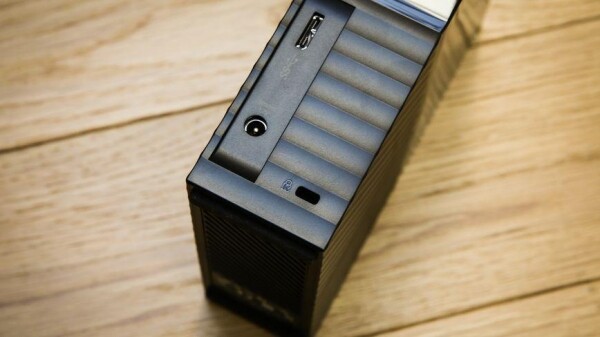
La connexion de My Book à un ordinateur se fait via un interface USB 3.0 haute vitesse, rétrocompatible avec USB 2.0. D'une part, cela permet de transférer des fichiers à la vitesse maximale possible, puisque la bande passante USB SuperSpeed atteint 5 Gbit/s (soit 640 Mo/s), ce qui est plus que suffisant. D'autre part, la fonction de rétrocompatibilité assure la prise en charge de pratiquement tous les appareils fabriqués au cours des dix dernières années.
Bien que My Book ne nécessite pas l'installation de logiciels supplémentaires grâce à la technologie Plug and Play qui détecte et configure automatiquement les périphériques, nous recommandons tout de même d'utiliser le logiciel propriétaire WD Discovery, qui est fourni avec chaque appareil.
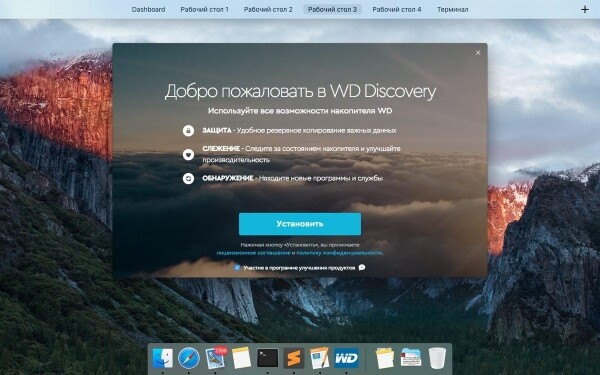
Le kit comprend les applications suivantes :
WD Drive Utilities
Le programme permet d'obtenir des informations actualisées sur l'état actuel du disque basé sur les données S.M.A.R.T. et de vérifier le disque dur pour détecter les secteurs défectueux. De plus, avec Drive Utilities, vous pouvez rapidement détruire toutes les données enregistrées sur votre My Book : dans ce cas, les fichiers ne seront pas simplement effacés, mais complètement réécrits plusieurs fois, rendant leur récupération impossible une fois la procédure terminée.
WD Backup
Avec cet outil, vous pouvez configurer des sauvegardes selon un calendrier spécifique. Il convient de noter que WD Backup prend en charge l'intégration avec Google Drive et Dropbox, permettant ainsi de choisir lors de la création d'une sauvegarde toutes les combinaisons possibles « source-cible ». Ainsi, vous pouvez configurer un transfert automatique de données de My Book vers le cloud ou importer les fichiers et dossiers nécessaires depuis les services mentionnés, que ce soit sur un disque dur externe ou sur votre machine locale. De plus, il est également possible de synchroniser avec un compte de réseau social Facebook, ce qui permet de créer automatiquement des copies de sauvegarde des photos et vidéos de votre profil.
WD Security
C'est grâce à cet outil que vous pouvez restreindre l'accès au stockage par mot de passe et gérer le chiffrement des données. Tout ce dont vous avez besoin, c'est de spécifier un mot de passe (sa longueur maximale peut atteindre 25 caractères), après quoi toutes les informations sur le disque seront chiffrées, et seules les personnes connaissant la phrase de code pourront accéder aux fichiers sauvegardés. Pour plus de commodité, WD Security permet de créer une liste d'appareils de confiance, qui débloqueront automatiquement My Book lors de la connexion.
Nous insistons sur le fait que WD Security ne fournit qu'une interface visuelle pratique pour gérer la protection cryptographique, tandis que le chiffrement des données est effectué par le disque dur externe au niveau matériel. Cette approche présente plusieurs avantages importants, à savoir :
- la création des clés de chiffrement est assurée par un générateur de nombres aléatoires matériel, et non par un générateur de nombres pseudo-aléatoires, ce qui permet d'atteindre un haut degré d'entropie et d'améliorer leur résistance cryptographique ;
- durant le processus de chiffrement et de déchiffrement, les clés cryptographiques ne sont pas chargées dans la mémoire vive de l'ordinateur, et aucune copie temporaire des fichiers traités n'est créée dans des dossiers cachés du disque système, ce qui minimise le risque d'interception ;
- la vitesse de traitement des fichiers n'est pas influencée par les performances de l'appareil client ;
- une fois la protection activée, le chiffrement des fichiers s'effectuera automatiquement, « à la volée », sans nécessiter d'actions supplémentaires de l'utilisateur.
Tout ce qui précède garantit la sécurité des données et permet d'éliminer pratiquement la probabilité de vol d'informations confidentielles. Compte tenu des fonctionnalités supplémentaires du stockage, cela fait de My Book l'un des meilleurs espaces de stockage sécurisés disponibles sur le marché russe.
Source : habr.com
