

La quatrième étape de la réponse émotionnelle aux changements est la dépression. Dans cet article, nous allons partager notre expérience concernant la phase la plus longue et désagréable : les modifications des processus commerciaux de l'entreprise afin d'atteindre la conformité à la norme ISO 27001.
Attente
La première question que nous nous sommes posée après avoir choisi l'organisme de certification et le consultant est de savoir combien de temps nous devrions réellement consacrer à tous les changements nécessaires ?
Le plan de travail initial était établi de manière à ce que nous devions terminer dans un délai de 3 mois.
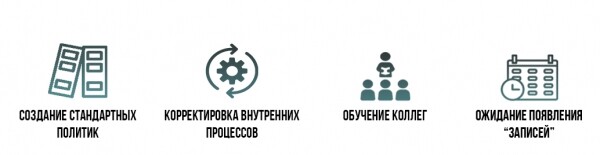
Tout semblait simple : il suffisait d'écrire quelques dizaines de politiques et d'ajuster légèrement nos processus internes ; ensuite, il fallait former nos collègues aux changements et attendre encore 3 mois (pour avoir des « enregistrements », c'est-à-dire des preuves du fonctionnement des politiques). Il semblait que cela serait tout – et que le certificat serait dans notre poche.
De plus, nous ne comptions pas rédiger les politiques à partir de zéro – nous avions un consultant qui, nous le pensions, devait nous fournir tous les « bons » modèles.
À la suite de ces raisonnements, nous avons prévu 3 jours pour préparer chaque politique.
Les modifications techniques ne semblaient pas non plus effrayantes : il fallait configurer la collecte et le stockage des événements, vérifier si les sauvegardes étaient conformes à la politique que nous avions rédigée, ajuster, là où c'était nécessaire, les bureaux du SIRC et encore quelques petites choses.
L'équipe responsable de la préparation de tout le nécessaire pour la certification se composait de deux personnes. Nous avons prévu qu'elles s'occupent de la mise en œuvre parallèlement à leurs responsabilités principales, et que cela leur prenne au maximum 1,5 à 2 heures par jour.
En résumé, on peut dire que notre vision de l'ampleur du travail à venir était assez optimiste.
Réalité
En réalité, tout était en fait bien différent : les modèles de politiques fournis par le consultant se sont avérés principalement inapplicables à notre entreprise ; il y avait peu d'informations claires sur Internet concernant ce qui devait être fait et comment. Comme vous pouvez l'imaginer, le plan « écrire une politique en 3 jours » s'est effondré avec fracas. Nous avons donc cessé de respecter les délais presque dès le début du projet, et le climat de travail a commencé à lentement se détériorer.
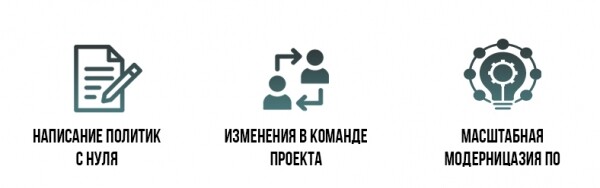
L'expertise de l'équipe était catastrophiquement insuffisante - au point qu'il manquait même ce qu'il fallait pour poser les bonnes questions au consultant (qui, il faut le dire, ne faisait pas preuve de beaucoup d'initiative). Les choses ont commencé à avancer encore plus lentement, car trois mois après le début de l'implémentation (c'est-à-dire à un moment où tout aurait déjà dû être prêt), un des deux participants clés a quitté l'équipe. À sa place, un nouveau responsable des services informatiques est arrivé, devant terminer rapidement le processus d'implémentation et doter le système de gestion de la sécurité de l'information de tout le nécessaire d'un point de vue technique. La tâche semblait difficile… Les responsables ont commencé à sombrer dans la dépression.
De plus, l'aspect technique s'est également révélé avoir des « nuances ». Nous avons été confrontés à la tâche de modernisation globale des logiciels tant sur les postes de travail que sur l'équipement serveur. Au cours de la configuration du système de collecte des événements (logs), il est apparu que nous manquions de ressources matérielles pour le bon fonctionnement du système. De même, le logiciel de sauvegarde nécessitait également une mise à jour.
Spoiler : Au final, le SMSI a été mis en œuvre héroïquement en 6 mois. Et personne n'est même mort !
Qu'est-ce qui a changé le plus ?
Il va sans dire qu'au cours de l'implémentation de la norme dans les processus de l'entreprise, un grand nombre de petits changements ont eu lieu. Pour vous, nous avons mis en avant les changements les plus significatifs :
- Formalisation du processus d'évaluation des risques
Auparavant, l'entreprise n'avait aucune procédure formalisée d'évaluation des risques - cela se faisait seulement de manière informelle dans le cadre de la planification stratégique générale. L'une des tâches les plus importantes résolues dans le cadre de la certification a été la mise en place d'une Politique d'évaluation des risques de l'entreprise, décrivant toutes les étapes de ce processus et les responsables de chaque phase.
- Contrôle des supports amovibles d'information
L'un des risques majeurs pour l'entreprise était l'utilisation de clés USB non chiffrées : en effet, tout employé pouvait enregistrer n'importe quelle information à sa disposition sur une clé USB et, au mieux, la perdre. Dans le cadre de la certification, la possibilité de télécharger des informations sur des clés USB a été désactivée sur tous les postes de travail des employés - l'enregistrement d'informations n'est devenu possible que par le biais d'une demande au service informatique.
- Contrôle des super-utilisateurs
L'un des principaux problèmes était que tous les employés du service informatique avaient des droits absolus sur tous les systèmes de l'entreprise – ils avaient accès à toutes les informations. Personne ne les contrôlait vraiment.
Nous avons mis en place un système de prévention des pertes de données (DLP) – un programme qui contrôle les actions des employés en analysant, bloquant et alertant sur les activités dangereuses et improductives. Désormais, les alertes concernant les actions des employés du service informatique sont envoyées par e-mail au Directeur des Opérations de l'entreprise.
- Approche de l'organisation de l'infrastructure informatique
La certification a nécessité des changements et des approches globaux. Oui, nous avons dû moderniser plusieurs équipements serveurs en raison de l'augmentation de la charge. En particulier, nous avons dédié un serveur aux systèmes de collecte d'événements. Le serveur a été équipé de disques SSD volumineux et rapides. Nous nous sommes passés des logiciels de sauvegarde et avons opté pour des systèmes de stockage qui disposent, dès leur installation, de toutes les fonctionnalités requises. Nous avons fait plusieurs avancées significatives vers le concept d'« infrastructure en tant que code », ce qui a permis d'économiser beaucoup d'espace disque en renonçant à la sauvegarde de certains serveurs. En une semaine, tout le logiciel sur les postes de travail a été mis à jour vers Win10. L'un des problèmes résolus par cette modernisation a été la possibilité d'activer le chiffrement (dans la version Pro).
- Contrôle des documents papiers
L'entreprise avait des risques substantiels liés à l'utilisation de documents papiers : ils pouvaient être perdus, laissés à un emplacement inapproprié ou détruits de manière incorrecte. Pour minimiser ce risque, nous avons étiqueté tous les documents papiers selon leur degré de confidentialité et avons élaboré une procédure pour la destruction de différents types de documents. Maintenant, lorsque qu'un employé ouvre un dossier ou prend un document, il sait exactement à quelle catégorie appartient cette information et comment il doit la traiter.
- Location d'un centre de données de secours
Auparavant, toutes les informations de l'entreprise étaient stockées sur des serveurs situés dans un centre de données sécurisé tiers. Cependant, il n'y avait pas de procédures en cas d'urgence dans ce centre de données. La solution a été de louer un centre de données cloud de secours et de sauvegarder les informations les plus importantes là-bas. Actuellement, les informations de l'entreprise sont conservées dans deux centres de données géographiquement distants, ce qui permet de minimiser le risque de perte.
- Test de la continuité des affaires
Dans notre entreprise, nous avions déjà depuis plusieurs années une Politique de continuité des affaires (BCP), décrivant les procédures à suivre par les employés lors de divers scénarios négatifs (perte d'accès au bureau, épidémie, coupure de courant, etc.). Cependant, nous n'avions jamais réalisé de test de continuité - c'est-à-dire que nous n'avions jamais mesuré combien de temps prendrait la reprise des activités dans chacune de ces situations. Dans le cadre de la préparation à l'audit de certification, nous avons non seulement effectué cela, mais aussi élaboré un plan de test de continuité des affaires pour l'année à venir. Il convient de noter qu'un an plus tard, lorsque nous avons dû passer entièrement à un mode de travail à distance, nous avons réussi cette tâche en trois jours.
Il est important de noter, que toutes les entreprises se préparant à la certification partent de conditions de départ différentes - donc, dans votre cas, d'autres changements pourraient être nécessaires.
Réaction des employés aux changements
Étonnamment - ici nous nous attendions au pire - ce n'était pas si mal. On ne peut pas dire que les collègues aient accueilli la nouvelle de la certification avec un immense enthousiasme, mais il était clair que :
- Tous les employés clés comprenaient l'importance et l'inévitabilité de cet événement ;
- Tous les autres employés prenaient exemple sur les employés clés.
Bien sûr, la spécificité de notre secteur - l'externalisation des fonctions comptables - nous a beaucoup aidés. La grande majorité de nos employés s'adaptent très bien aux changements constants dans la législation russe. Par conséquent, l'introduction de quelques dizaines de nouvelles règles devant désormais être respectées, n'a pas été considérée comme un événement hors du commun pour eux.
Nous avons préparé une nouvelle formation obligatoire sur l'ISO 27001 et le test pour tous nos employés. Tous ont sagement retiré les autocollants avec les mots de passe de leurs moniteurs et ont débarrassé leurs bureaux encombrés de documents. Aucun mécontentement bruyant n'a été remarqué – en gros, nous avons beaucoup de chance avec nos employés.
Ainsi, nous avons franchi la phase la plus douloureuse – la « dépression » – liée aux changements de nos processus d'affaires. Cela a été difficile et compliqué, mais le résultat a finalement dépassé toutes les attentes les plus audacieuses.
Lisez les documents précédents de la série :
5 étapes de l'inévitabilité de l'acceptation de la certification ISO/IEC 27001. Dépression.
5 étapes de l'inévitabilité de l'acceptation de la certification ISO/IEC 27001. Acceptation.
Source : habr.com
