

Un groupe de chercheurs de l'Université de Bochum (Allemagne) a présenté une technique d'attaque (), permettant d'intercepter des appels vocaux chiffrés dans les réseaux mobiles 4G/LTE, qui utilisent pour le transfert du trafic vocal la technologie VoLTE ().
.
Pour protéger les appels téléphoniques contre l'interception dans VoLTE, un chiffrement basé sur est appliqué au canal entre le client et l'opérateur . La spécification stipule de générer pour chaque session un flux de clés unique, mais comme l'ont révélé les chercheurs, 12 des 15 stations de base testées ne respectent pas cette condition et réutilisent le même flux de clés pour deux appels successifs sur un même canal radio ou utilisent des méthodes de génération prévisibles de nouvelles séquences.
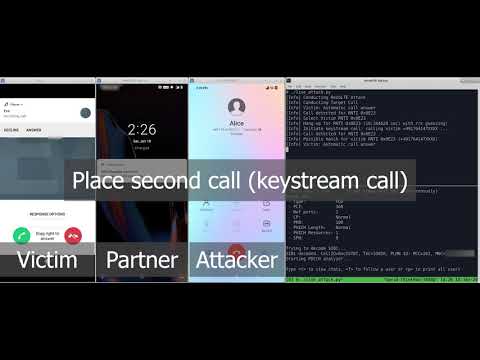
La réutilisation du flux de clés permet à l'attaquant de déchiffrer le trafic chiffré enregistré d'un appel. Pour déchiffrer le contenu d'un appel vocal, l'attaquant intercepte d'abord et enregistre le trafic radio chiffré entre la victime et la station de base vulnérable. Après la fin de l'appel, l'attaquant rappelle la victime et essaie de prolonger la conversation le plus longtemps possible, sans laisser la victime raccrocher. Pendant cette conversation, en plus d'enregistrer le trafic radio chiffré, le signal audio original non chiffré est également sauvegardé.
Pour déchiffrer le premier appel de la victime, l'attaquant peut, sur la base du trafic chiffré intercepté lors du deuxième appel et des données vocales originales enregistrées sur son téléphone, calculer la valeur du flux de clés déterminée par une opération XOR entre les données en clair et chiffrées. Étant donné que le flux de clés est réutilisé, en appliquant le flux de clés calculé pour le deuxième appel aux données chiffrées du premier appel, l'attaquant peut accéder à son contenu original. Plus la durée de la deuxième conversation de l'attaquant avec la victime a été longue, plus d'informations peuvent être déchiffrées du premier appel. Par exemple, si l'attaquant a réussi à étirer la conversation pendant 5 minutes, il pourra déchiffrer également 5 minutes.
Pour capturer le trafic chiffré des réseaux LTE, les chercheurs ont utilisé un analyseur de signal , et pour obtenir le flux vocal d'origine pendant l'appel de l'attaquant, des smartphones Android, contrôlés via ADB, ont été utilisés . Le coût de l'équipement nécessaire pour mener l'attaque est estimé à 7000 dollars.
Les fabricants de stations de base ont été informés du problème en décembre dernier et la plupart ont déjà publié des correctifs pour résoudre la vulnérabilité. Cependant, certains opérateurs ont pu ignorer les mises à jour. Pour vérifier la vulnérabilité des réseaux LTE et 5G une application mobile spéciale pour la plateforme Android 9 (un accès root et un smartphone avec des puces Qualcomm, comme le Xiaomi Mi A3, One Plus 6T et Xiaomi Mix 3 5G, sont requis). En plus de déterminer l'existence d'une vulnérabilité, l'application peut également être utilisée pour capturer le trafic et visualiser les messages de service. Le trafic capturé est enregistré au format PCAP et peut être envoyé à un serveur HTTP spécifié par l'utilisateur pour une analyse ultérieure avec des outils standards.
Source : opennet.ru
