

L'essence de l'événement
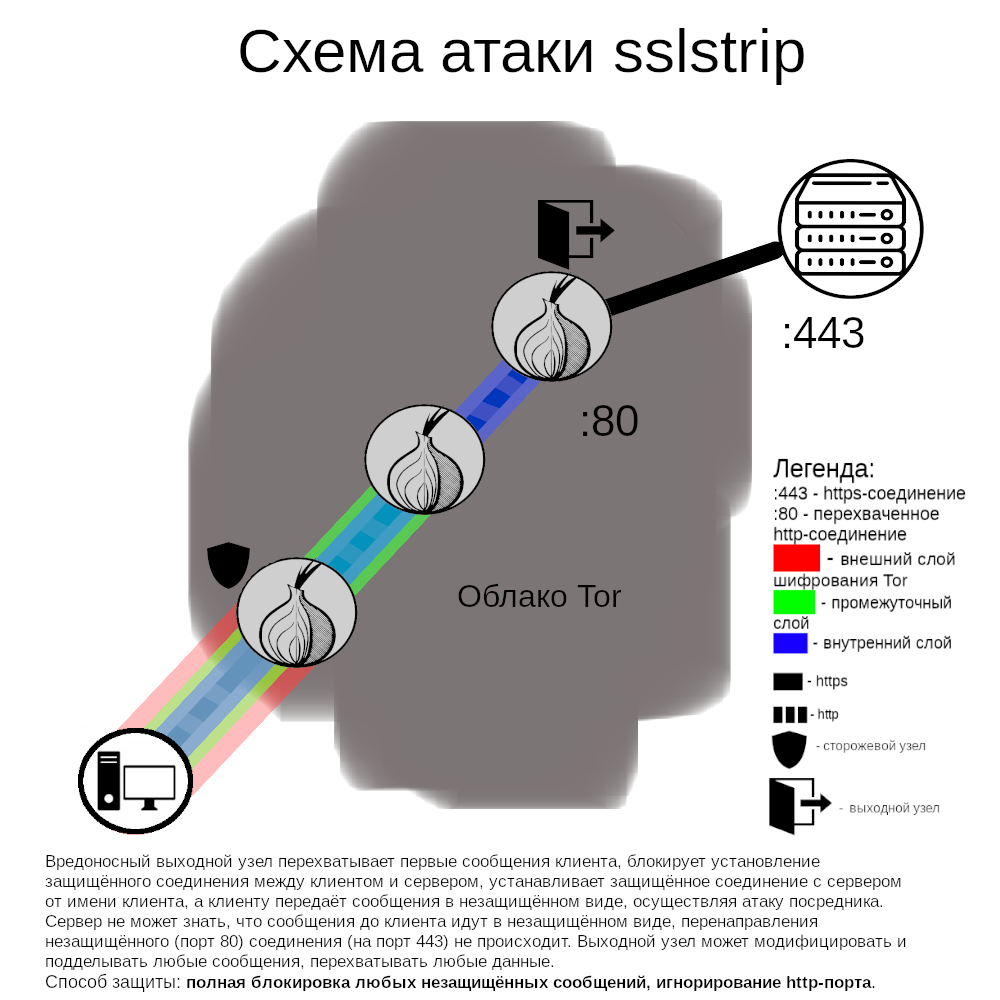
En mai 2020, un groupe de nœuds de sortie a été découvert, s'immisçant dans les connexions sortantes. En particulier, ils laissaient presque toutes les connexions intactes, mais interceptaient les connexions à un petit nombre d'échanges de cryptomonnaie. Si les utilisateurs visitaient la version HTTP du site (c'est-à-dire non chiffrée et non authentifiée), les nœuds malveillants empêchaient la redirection vers la version HTTPS (c'est-à-dire chiffrée et authentifiée). Si l'utilisateur ne remarquait pas la substitution (par exemple, l'absence du symbole de cadenas dans le navigateur) et commençait à transmettre des informations importantes, ces informations pouvaient être interceptées par l'attaquant.
Le projet Tor a exclu ces nœuds du réseau en mai 2020. En juillet 2020, un autre groupe de relais a été découvert menant une attaque similaire, après quoi ils ont également été exclus. On ne sait toujours pas si des utilisateurs ont été attaqués avec succès, mais compte tenu de l'ampleur de l'attaque et du fait que l'attaquant a renouvelé sa tentative (le premier cas a concerné 23% de la capacité totale des nœuds de sortie, le second environ 19%), il est raisonnable de supposer que l'attaquant a jugé les coûts de l'attaque justifiés.
Cet incident est un bon rappel que les requêtes HTTP sont non chiffrées et non authentifiées et donc toujours vulnérables. Le navigateur Tor est livré avec l'extension HTTPS Everywhere, spécialement conçue pour prévenir des attaques similaires, mais son efficacité est limitée par la liste, qui ne couvre pas tous les sites Web dans le monde. Les utilisateurs visitant la version HTTP des sites seront toujours en danger.
Prévenir de telles attaques à l'avenir
Les méthodes de prévention des attaques se divisent en deux parties : la première inclut les mesures que peuvent prendre les utilisateurs et les administrateurs de sites pour renforcer leur sécurité, tandis que la seconde concerne l'identification et la détection rapide des nœuds malveillants du réseau.
Actions recommandées pour les sites :
1. Activer HTTPS (des certificats gratuits sont fournis Let's Encrypt)
2. Ajout de règles de redirection dans la liste HTTPS-Everywhere, permettant aux utilisateurs d'établir une connexion sécurisée de manière proactive plutôt que de compter sur une redirection après avoir établi une connexion non sécurisée. De plus, si l'administration des services web souhaite éviter complètement toute interaction avec les nœuds de sortie, elle peut fournir une version onion du site.
Actuellement, le projet Tor envisage de désactiver complètement HTTP non sécurisé dans Tor Browser. Il y a quelques années, une telle mesure était impensable (trop de ressources ne disposaient que d'HTTP non sécurisé), mais HTTPS-Everywhere et la prochaine version de Firefox ont une possibilité expérimentale d'utiliser HTTPS par défaut pour la première connexion, avec la capacité de revenir à HTTP si nécessaire. Il reste encore à voir comment une telle approche affectera les utilisateurs de Tor Browser, car elle sera d'abord testée à des niveaux de sécurité plus élevés du navigateur (icône de bouclier).
Du côté du réseau Tor, des bénévoles surveillent le comportement des relais et rapportent les incidents, permettant ainsi d'exclure les nœuds malveillants par les serveurs de racine. Bien que ces rapports soient généralement examinés rapidement et que les nœuds malveillants soient déconnectés immédiatement après leur découverte, il n'y a pas assez de ressources pour surveiller le réseau en permanence. Si vous avez réussi à détecter un relais malveillant, vous pouvez en informer le projet, les instructions sont disponibles à ce lien.
L'approche actuelle présente deux problèmes fondamentaux :
1. Lors de l'examen d'un relais inconnu, il est difficile de prouver sa malveillance. Si aucune attaque de sa part n'a été observée, faut-il le laisser en place ? Les attaques massives touchant de nombreux utilisateurs sont plus faciles à détecter, mais si les attaques ne concernent qu'un petit nombre de sites et d'utilisateurs, l'attaquant peut agir de manière proactive. Le réseau Tor lui-même est composé de milliers de relais répartis dans le monde entier, et cette diversité (et la décentralisation qui en découle) est l'un de ses principaux atouts.
2. Lorsqu'on examine un groupe de relais inconnus, il est difficile de prouver leur interconnexion (c'est-à-dire, s'ils mènent une attaque de Sybil). De nombreux opérateurs de relais volontaires choisissent les mêmes réseaux bon marché pour l'hébergement, tels que Hetzner, OVH, Online, Frantech, Leaseweb, etc., et s'il est découvert plusieurs nouveaux relais, il sera difficile de déterminer avec certitude s'il y a plusieurs nouveaux opérateurs ou un seul gérant tous les nouveaux relais.
Source : linux.org.ru
