

Cette année, nous avons lancé un grand projet de création d'un cyberpolygone – une plateforme pour les exercices de cybersécurité d'entreprises de divers secteurs. Pour cela, il est nécessaire de créer des infrastructures virtuelles « identiques à la réalité » – qui reproduisent la structure interne type d'une banque, d'une entreprise énergétique, etc., non seulement au sein du segment corporatif du réseau. Nous parlerons plus tard des infrastructures bancaires et autres du cyberpolygone, mais aujourd'hui, nous allons expliquer comment nous avons abordé cette tâche dans le segment technologique d'une entreprise industrielle.
Bien sûr, le sujet des exercices de cybersécurité et des cyberpolygones n'est pas nouveau. À l'Ouest, un ensemble d'offres concurrentes, de diverses approches aux exercices de cybersécurité ainsi que de meilleures pratiques se sont déjà bien établis. Un bon service de sécurité informatique a pour habitude de tester régulièrement sa capacité à répondre à des cyberattaques. En Russie, c'est encore un thème nouveau : certes, il existe une petite offre qui a émergé il y a quelques années, mais la demande, surtout dans les secteurs industriels, commence à se former tout juste maintenant. Nous pensons qu'il y a trois raisons principales – qui sont également des problèmes – qui sont déjà devenus assez évidents.
Le monde change trop rapidement
Il y a dix ans, les hackers ciblaient principalement les organisations d'où ils pouvaient rapidement tirer de l'argent. Pour l'industrie, cette menace était moins pertinente. Aujourd'hui, nous constatons que leur intérêt s'étend aux infrastructures des organismes publics, des entreprises énergétiques et industrielles. Ici, nous faisons souvent face à des tentatives d'espionnage, de vol de données à des fins diverses (renseignement concurrentiel, chantage), ainsi qu'à l'obtention de points d'accès dans l'infrastructure pour une vente ultérieure à des partenaires intéressés. D'ailleurs, des ransomware bénins comme WannaCry ont touché de nombreux foyers similaires à travers le monde. Les réalités modernes exigent donc des spécialistes en sécurité de l'information qu'ils tiennent compte de ces risques et établissent de nouveaux processus de sécurité. En particulier, ils doivent régulièrement améliorer leurs qualifications et pratiquer des compétences concrètes. Le personnel à tous les niveaux de la gestion opérationnelle des installations industrielles doit avoir une compréhension claire des actions à entreprendre en cas de cyberattaque. Mais mener des exercices de cybersécurité sur sa propre infrastructure est risqué, les dangers l'emportent clairement sur les bénéfices potentiels.
Une mauvaise compréhension des réelles capacités des attaquants à compromettre les systèmes de contrôle industrialisés et IIoT
Ce problème existe à tous les niveaux des organisations : même les spécialistes ne comprennent pas toujours ce qui peut réellement arriver à leur système, quels sont les vecteurs d'attaque possibles. Qu'en est-il des dirigeants ?
Les responsables de la sécurité invoquent souvent le « compartimentage », qui serait censé empêcher les attaquants de quitter le réseau d'entreprise, mais la pratique montre que dans 90 % des organisations, il existe une connexion entre le segment d'entreprise et le segment technologique. De plus, les éléments eux-mêmes de la construction et de la gestion des réseaux technologiques présentent souvent des vulnérabilités, comme nous l'avons constaté en examinant le matériel. et .
Il est difficile de construire un modèle de menace adéquat.
Au cours des dernières années, les systèmes d'information et automatisés sont devenus de plus en plus complexes, avec un passage aux systèmes cyber-physiques qui impliquent l'intégration des ressources informatiques et des équipements physiques. Les systèmes sont devenus si complexes qu'il est tout simplement impossible de prévoir toutes les conséquences des cyberattaques par des méthodes analytiques. Il ne s'agit pas seulement des pertes économiques pour l'organisation, mais aussi de l'évaluation des conséquences compréhensibles pour les techniciens et pour l'industrie – par exemple, le manque d'approvisionnement en électricité, ou d'autres types de produits, si nous parlons de l'industrie pétrolière et gazière ou de la pétrochimie. Comment établir les priorités dans une telle situation ?
En fait, cela a été, à notre avis, les prémisses de la naissance du concept d'exercices cybernétiques et de cyber-polygores en Russie.
Comment est segmenté le secteur technologique des cyber-polygones
Un cyber-polygon est un ensemble d'infrastructures virtuelles qui reproduisent des infrastructures types d'entreprises de divers secteurs. Il permet de « s'entraîner sur des faux » – de développer des compétences pratiques pour les spécialistes sans le risque que quelque chose ne se passe pas comme prévu et que les exercices cybernétiques nuisent à l'activité d'une entreprise réelle. Les grandes entreprises de sécurité informatique commencent à développer ce secteur, et il est possible d'observer de tels exercices cybernétiques sous un format ludique, par exemple, lors des Positive Hack Days.
Le schéma type d'infrastructure réseau d'une grande entreprise ou d'une corporation est un ensemble standard de serveurs, d'ordinateurs de bureau et de divers dispositifs réseau, avec un ensemble type de logiciels d'entreprise et de systèmes de sécurité de l'information. Un cyber-polygon sectoriel, c'est tout cela, plus une spécificité sérieuse qui complique considérablement le modèle virtuel.
Comment avons-nous rapproché le cyber-polygon de la réalité
Conceptuellement, l'apparence de la partie industrielle du cyber-polygon dépend de la méthode choisie pour modéliser un système cyber-physique complexe. Il existe trois approches principales de modélisation :
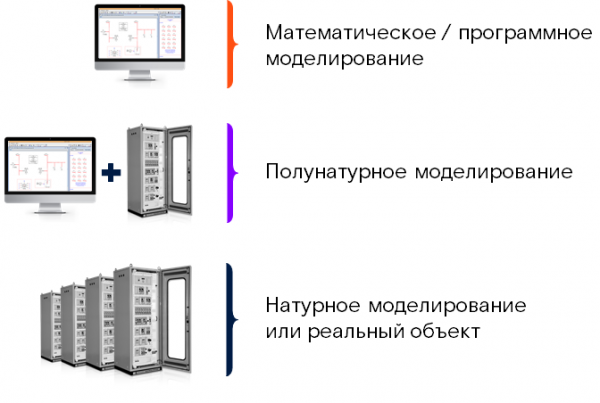
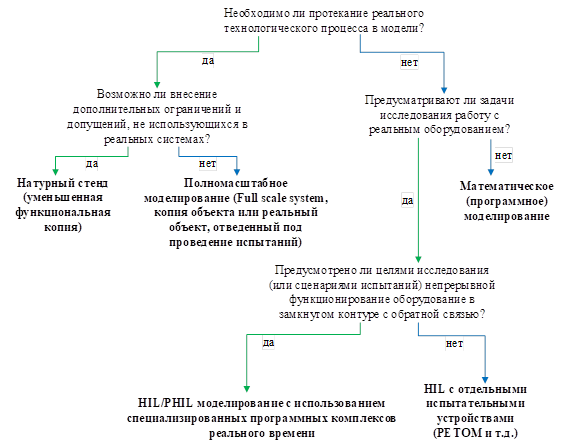
Chacune de ces approches a ses avantages et ses inconvénients. Dans différents cas, selon l'objectif final et les contraintes disponibles, toutes les trois méthodes de modélisation ci-dessus peuvent être appliquées. Pour formaliser le choix de ces méthodes, nous avons élaboré l'algorithme suivant :
Les avantages et les inconvénients des différentes méthodes de modélisation peuvent être représentés sous forme de diagramme, où l'axe des ordonnées correspond à la portée des domaines de recherche (c'est-à-dire la flexibilité de l'outil de modélisation proposé), et l'axe des abscisses à la précision de la modélisation (le degré de conformité au système réel). On obtient pratiquement un carré de Gartner :
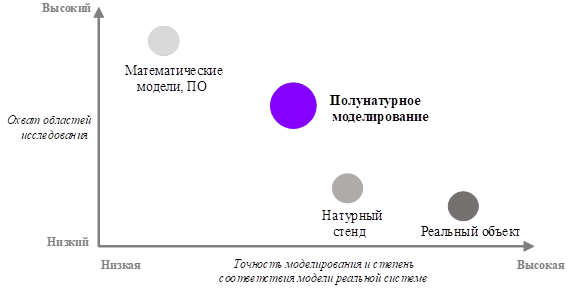
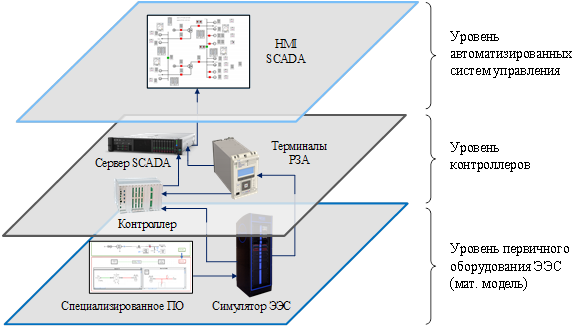
Ainsi, le modèle optimal en termes de précision et de flexibilité est ce qu'on appelle la modélisation semi-naturelle (hardware-in-the-loop, HIL). Dans le cadre de cette approche, le système cyber-physique est partiellement modélisé en utilisant du matériel réel, et partiellement via des modèles mathématiques. Par exemple, une sous-station électrique peut être représentée par de vrais dispositifs microprocesseurs (terminaux de protection relais), des serveurs de systèmes de contrôle automatisés et d'autres équipements secondaires, tandis que les processus physiques se déroulant dans le réseau électrique sont réalisés à l'aide d'un modèle informatique. D'accord, nous avons défini la méthode de modélisation. Ensuite, il était nécessaire de développer l'architecture du cyber-polygon. Pour que les exercices cybernétiques soient réellement utiles, toutes les interconnexions d'un système cyber-physique complexe doivent être recréées aussi précisément que possible sur le polygon. Par conséquent, nous, comme dans la vie réelle, la partie technologique du cyber-polygon est constituée de plusieurs niveaux interagissant entre eux. Rappelons que l'infrastructure typique des réseaux industriels comprend le niveau le plus bas, qui concerne le fameux « équipement primaire » - ce sont des fibres optiques, un réseau électrique ou autre, selon l'industrie. Il échange des données et est géré par des contrôleurs industriels spécialisés, qui, à leur tour, sont gérés par des systèmes SCADA.
Nous avons commencé à créer la partie industrielle du cyber-polygon avec le segment énergétique, qui est actuellement notre priorité (en projet : l'industrie pétrolière et chimique).
Il est évident que le niveau de l'équipement de base ne peut pas être réalisé par modélisation physique en utilisant des objets réels. Par conséquent, à la première étape, nous avons développé un modèle mathématique d'énergie et de la zone environnante du système énergétique. Ce modèle inclut tout l'équipement de puissance des sous-stations – lignes de transmission, transformateurs, etc., et est réalisé dans un complexe logiciel spécial RSCAD. Le modèle ainsi créé peut être traité par un complexe informatique en temps réel – sa principale caractéristique est que le temps du processus dans le système réel et le temps du processus dans le modèle sont absolument identiques – c'est-à-dire que, si un court-circuit dans le réseau réel dure deux secondes, il sera modélisé pendant exactement le même temps dans RSCAD. Nous obtenons une zone « vivante » du système électrique qui fonctionne selon toutes les lois de la physique et réagit même aux influences externes (par exemple, déclenchements des relais de protection et des automates, coupures de disjoncteurs, etc.). Les interactions avec les dispositifs externes ont été obtenues grâce à des interfaces de communication réglables spécialisées, permettant au modèle mathématique d'interagir avec le niveau des contrôleurs et le niveau des systèmes automatisés.
Les niveaux de contrôleurs et de systèmes automatisés de gestion de l'énergie peuvent déjà être créés à l'aide d'équipements industriels réels (bien que, si nécessaire, nous puissions également utiliser des modèles virtuels). À ces deux niveaux se trouvent respectivement les contrôleurs et les moyens d'automatisation (RZA, PMU, USP, compteurs) et les systèmes automatisés de gestion (SCADA, OIK, AIIISKUÉ). La modélisation physique permet d'augmenter considérablement le réalisme du modèle et, par conséquent, celui des exercices cybernétiques, car les équipes interagiront avec de véritables équipements industriels, qui ont leurs propres particularités, bugs et vulnérabilités.
À la troisième étape, nous avons mis en œuvre l'interaction entre les parties mathématiques et physiques du modèle à l'aide d'interfaces et de renforceurs de signal spécialisés.
En conséquence, l'infrastructure ressemble à ceci :
Tout l'équipement du polygone interagit entre lui-même comme dans un véritable système cyber-physique. Plus concrètement, lors de la construction de ce modèle, nous avons utilisé le matériel et les moyens informatiques suivants :
- Le complexe de calcul RTDS pour réaliser des calculs « en temps réel » ;
- Le poste de travail automatisé (PVA) de l'opérateur avec le logiciel installé pour la modélisation du processus technologique et de l'équipement primaire des sous-stations électriques ;
- Des armoires avec l'équipement de communication, des terminaux RZA, et des équipements de contrôle automatisé des processus technologiques ;
- Des armoires de amplificateurs, destinées à amplifier les signaux analogiques provenant de la carte convertisseur numérique-analogique du simulateur RTDS. Chaque armoire d'amplificateurs contient un ensemble différent de blocs d'amplification utilisés pour former les signaux d'entrée de courant et de tension pour les terminaux RZA étudiés. Les signaux d'entrée sont amplifiés au niveau requis pour le fonctionnement normal des terminaux RZA.
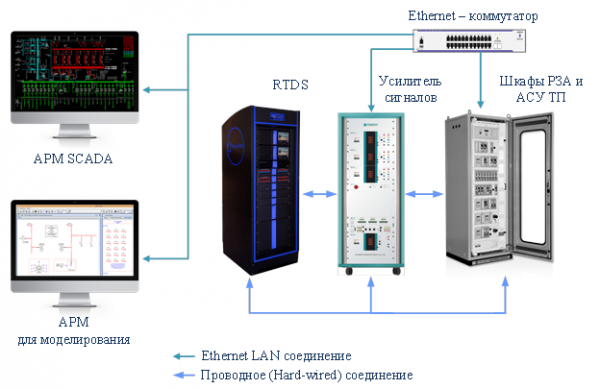
Ce n'est pas la seule solution possible, mais, selon nous, elle est optimale pour la conduite d'exercices cybernétiques, car elle reflète l'architecture réelle de la majorité absolue des sous-stations modernes, et en même temps, elle peut être personnalisée pour reproduire aussi fidèlement que possible certaines caractéristiques d'un objet spécifique.
En conclusion
Le cyberpolygone est un projet immense, et beaucoup de travail reste à faire. D'une part, nous nous inspirons de l'expérience de nos collègues occidentaux, d'autre part, nous devons nous appuyer sur notre propre expérience avec des entreprises industrielles russes, car la spécificité existe non seulement entre différents secteurs, mais aussi entre différents pays. C'est un sujet à la fois complexe et intéressant.
Néanmoins, nous sommes convaincus qu'en Russie, nous avons atteint ce que l'on appelle le « niveau de maturité », lorsque l'industrie commence à comprendre le besoin d'exercices cybernétiques. Cela signifie que bientôt, le secteur développera ses propres meilleures pratiques, et j'espère que nous renforcerons nos niveaux de sécurité.
Auteurs
Oleg Arkhangelsky, analyste méthodologique principal du projet « Cyberpolygone industriel ».
Dmitry Syutov, ingénieur principal du projet « Cyberpolygone industriel » ;
Andrey Kuznetsov, chef de projet du « Cyberpolytechnique industriel », vice-directeur du Laboratoire de cybersécurité des systèmes automatisés de production
Source : habr.com
