

Chez Google, nous croyons que l'avenir des services cloud sera de plus en plus axé sur des services privés et chiffrés, garantissant aux utilisateurs une confiance totale dans le contrôle de la confidentialité des données.
Google Cloud crypte déjà les données clients transmises et stockées, mais elles doivent néanmoins être déchiffrées pour être traitées. Calcul confidentiel — une technologie révolutionnaire utilisée pour chiffrer les données lors de leur traitement. Les environnements basés sur le calcul confidentiel permettent de stocker des données chiffrées en mémoire vive et à d'autres endroits en dehors du processeur (CPU).
Les VMs confidentielles sont actuellement en phase de test bêta et constituent également le premier produit de la ligne de Google Cloud Confidential Computing. Nous utilisons déjà diverses méthodes d'isolation et de bac à sable dans notre infrastructure cloud pour assurer la sécurité d'une architecture multitenante. Les VMs confidentielles élèvent la sécurité à un nouveau niveau en offrant le chiffrement de la mémoire vive pour une isolation supplémentaire de vos charges de travail dans le cloud, aidant nos clients à protéger les données sensibles. Nous pensons que cela intéressera particulièrement ceux qui travaillent dans des secteurs réglementés (peut-être en rapport avec le RGPD et d'autres choses connexes. note du traducteur).
Ouvrir de nouvelles opportunités
Avec Asylo, une plateforme open source pour le calcul confidentiel, nous nous sommes concentrés sur la simplification du déploiement et de l'utilisation des environnements de calcul confidentiel, offrant de hautes performances et des applications pour toute charge de travail que vous choisissez d'exécuter dans le cloud. Nous croyons que vous ne devriez pas avoir à faire de compromis sur la facilité d'utilisation, la flexibilité, la performance et la sécurité.
Avec le passage des VMs confidentielles en phase bêta, nous sommes devenus le premier grand fournisseur de services cloud à offrir un tel niveau de sécurité et d'isolation — et nous fournissons aux clients une option simple et facile à utiliser, tant pour les nouvelles applications que pour celles 'portées' (probablement en rapport avec les applications pouvant être exécutées dans le cloud sans modifications significatives. note du traducteurNous garantissons :
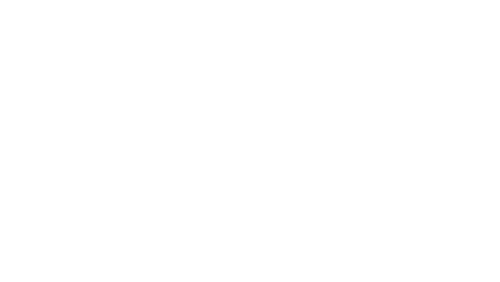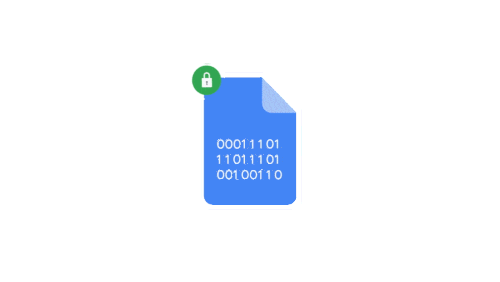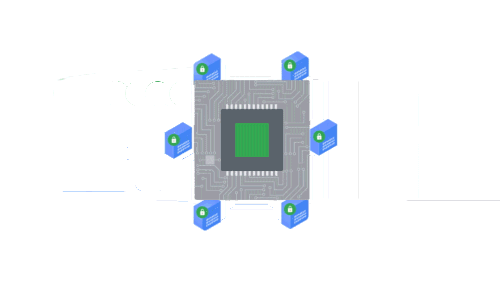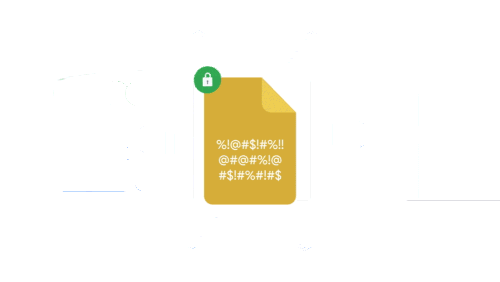
Confidentialité inégalée : les clients peuvent protéger la confidentialité de leurs données sensibles dans le cloud même pendant leur traitement. Les VMs confidentielles utilisent la fonction Secure Encrypted Virtualization (SEV) de deuxième génération des processeurs AMD EPYC. Vos données restent chiffrées pendant l'utilisation, l'indexation, les requêtes et l'apprentissage. Les clés de chiffrement sont créées au niveau matériel de manière séparée pour chaque machine virtuelle et ne quittent jamais le matériel.
Innovations améliorées : le computing confidentiel peut ouvrir des scénarios de traitement qui étaient auparavant impossibles. Les entreprises peuvent désormais échanger des ensembles de données secrètes et collaborer sur des recherches dans le cloud tout en préservant la confidentialité.
Confidentialité pour les charges de travail « portées » : notre objectif est de simplifier le computing confidentiel. La transition vers les VMs confidentielles est transparente - toutes les charges de travail dans GCP s'exécutant sur des machines virtuelles peuvent basculer vers des VMs confidentielles. C'est simple : il suffit de cocher une seule case.
Protection contre les menaces avancées : le computing confidentiel repose sur la protection des VMs blindées contre les rootkits et les bootkits, contribuant à garantir l'intégrité du système d'exploitation choisi pour s'exécuter sur une VM confidentielle.
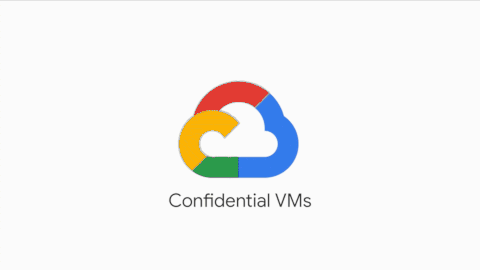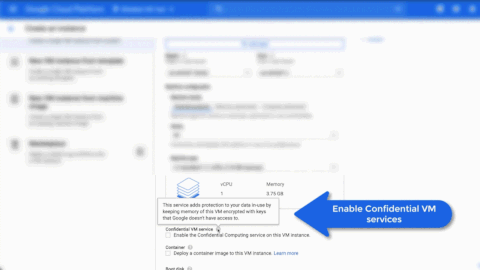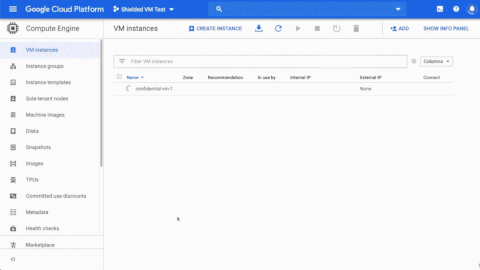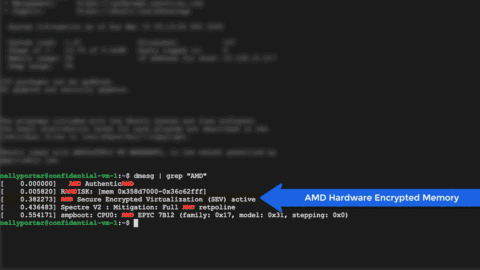
Les fondamentaux des VMs confidentielles
Les VMs confidentielles fonctionnent sur des machines virtuelles N2D, qui s'exécutent sur des processeurs de deuxième génération AMD EPYC. Grâce à la fonction AMD SEV, une haute performance est assurée pour la plupart des tâches de calcul exigeantes tout en maintenant la mémoire vive de la machine virtuelle chiffrée avec une clé unique pour chaque machine virtuelle, créée et gérée par le processeur EPYC. Les clés sont créées par le coprocesseur AMD Secure Processor lors de la création de la machine virtuelle, elles ne sont présentes que dans celui-ci, les rendant inaccessibles à la fois pour Google et pour d'autres machines virtuelles fonctionnant sur le même nœud.
En plus du chiffrement matériel intégré de la mémoire vive, nous construisons des VMs confidentielles sur des VMs blindées, pour garantir la résilience face aux intrusions sur l'image du système d'exploitation, la vérification de l'intégrité du firmware, des fichiers binaires du noyau et des pilotes. Les images proposées par Google incluent Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81) et RHEL 8.2. Nous travaillons sur Centos, Debian et d'autres pour proposer d'autres images de systèmes d'exploitation.
Nous collaborons également étroitement avec l'équipe d'ingénieurs d'AMD Cloud Solution pour garantir que le cryptage de la mémoire des machines virtuelles n'affecte pas les performances. Nous avons ajouté la prise en charge de nouveaux pilotes OSS (nvme et gvnic) pour gérer les requêtes du sous-système de stockage et le trafic réseau avec une bande passante supérieure à celle des anciens protocoles. Cela a permis de s'assurer que les performances des Confidential VMs sont comparables à celles des machines virtuelles classiques.
Grâce à la Virtualisation Cryptée Sécurisée, intégrée dans la deuxième génération de processeurs AMD EPYC, une fonctionnalité matérielle innovante de sécurité est offerte pour protéger les données dans un environnement virtualisé. Pour soutenir les nouvelles GCE Confidential VMs N2D, nous avons travaillé avec Google pour aider les clients à protéger leurs données et à garantir les performances de leurs charges de travail. Nous sommes très heureux de constater que les Confidential VMs affichent un niveau de haute performance similaire pour différentes charges, tout comme les machines virtuelles N2D conventionnelles.
Raghu Nambiar, vice-président, Écosystème des centres de données, AMD
Une technologie révolutionnaire
L'informatique confidentielle peut aider à transformer la manière dont les entreprises traitent les données dans le cloud, tout en préservant la confidentialité et la sécurité. Outre d'autres avantages, les entreprises pourront collaborer sans sacrifier la confidentialité de leurs ensembles de données. Ce type de collaboration pourrait, à son tour, mener au développement de technologies et d'idées encore plus transformantes, imaginez par exemple la possibilité de créer rapidement des vaccins et de traiter des maladies grâce à une telle collaboration sécurisée.
Nous avons hâte de découvrir les opportunités que cette technologie ouvre pour votre entreprise. Découvrez , pour en savoir plus.
P.S. Ce n'est pas la première fois, et j'espère que ce ne sera pas la dernière, que Google lance une technologie qui change le monde. Comme cela a été le cas récemment avec Kubernetes. Nous soutenons et diffusons les technologies de Google dans la mesure de nos capacités — nous formons des spécialistes IT en Russie. Notre entreprise est l'un des 3 Kubernetes Certified Service Provider et le seul Kubernetes Training Partner en Russie. C'est pourquoi nous organisons des formations intensives sur Kubernetes chaque printemps et automne. Les prochaines sessions intensives auront lieu du 28 au 30 septembre et du 14 au 16 octobre .
Source : habr.com
