

Quoi que fasse l'entreprise, la sécurité doit faire partie intégrante de son plan de sécurité. Les services de traitement des noms, qui convertissent les noms des nœuds réseau en adresses IP, sont utilisés par pratiquement toutes les applications et services sur Internet.
Si un attaquant prend le contrôle du DNS de l'organisation, il pourra facilement :
- prendre le contrôle des ressources accessibles publiquement
- rediriger les courriels entrants, ainsi que les requêtes web et les tentatives d'authentification
- créer et valider des certificats SSL/TLS
Ce guide aborde la sécurité DNS sous deux angles :
- La mise en œuvre d'une surveillance continue et d'un contrôle du DNS
- Comment les nouveaux protocoles DNS, tels que DNSSEC, DOH et DoT, peuvent aider à protéger l'intégrité et la confidentialité des requêtes DNS transmises
Qu'est-ce que la sécurité DNS ?
La sécurité DNS comprend deux éléments essentiels :
- Assurer l'intégrité et la disponibilité des services DNS, qui convertissent les noms des nœuds réseau en adresses IP
- Surveiller l'activité DNS pour identifier les problèmes de sécurité potentiels dans votre réseau
Pourquoi le DNS est-il vulnérable aux attaques ?
La technologie DNS a été créée à l'aube de l'Internet, bien avant que quiconque ne commence à penser à la sécurité réseau. Le DNS fonctionne sans authentification ni cryptage, traitant aveuglément les requêtes de tout utilisateur.
Par conséquent, il existe de nombreuses façons de tromper l'utilisateur et de falsifier les informations sur l'endroit où se fait réellement la conversion des noms en adresses IP.
Sécurité DNS : enjeux et composants
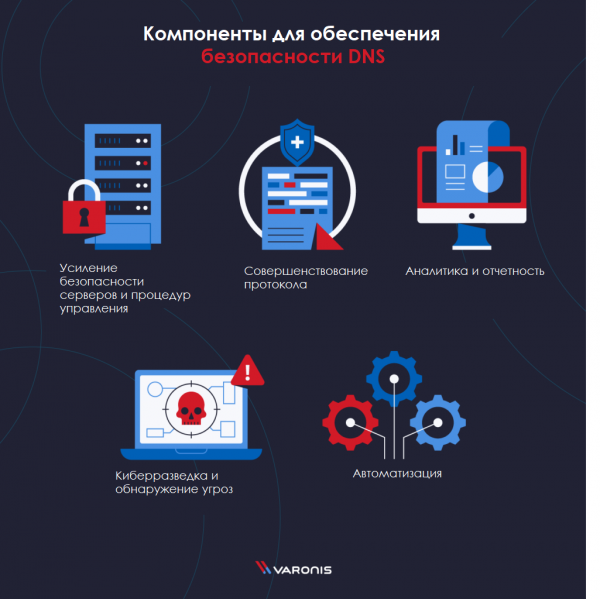
La sécurité DNS se compose de plusieurs éléments clés sont hébergés sur le service, chacun devant être pris en compte pour garantir une protection complète :
- Renforcement de la sécurité des serveurs et des procédures de gestion : augmentez la sécurité des serveurs et établissez un modèle standard de déploiement
- Amélioration des protocoles : implémentez DNSSEC, DoT ou DoH
- Analyse et rapports : ajoutez un journal des événements DNS au système SIEM pour un contexte supplémentaire lors des enquêtes sur les incidents
- Cyberveille et détection de menaces : abonnez-vous à un canal actif pour recevoir des données analytiques sur les menaces
- Automatisation : créez le plus grand nombre possible de scénarios pour automatiser les processus
Les composants de haut niveau mentionnés ci-dessus ne sont que la partie émergée de l'iceberg de la sécurité DNS. Dans la section suivante, nous examinerons plus en détail des cas d'utilisation plus spécifiques et des meilleures pratiques que vous devez connaître.
Attaques sur DNS
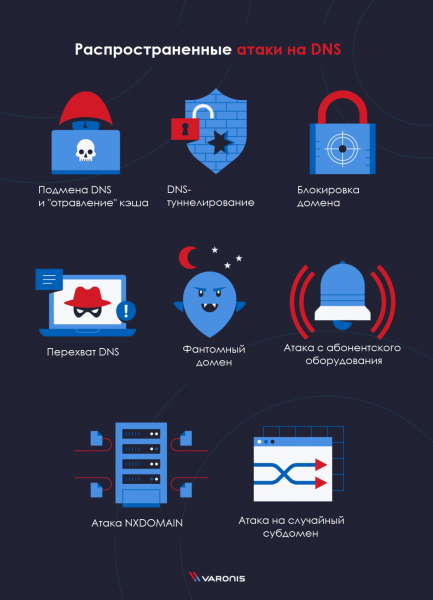
- : exploitation d'une vulnérabilité du système pour contrôler le cache DNS afin de rediriger les utilisateurs vers un autre endroit
- : utilisé principalement pour contourner les protections contre les connexions distantes
- interception DNS: redirection du trafic DNS normal vers un autre serveur DNS cible en modifiant le registraire de domaine
- attaque NXDOMAIN: réalisation d'une attaque DDoS sur un serveur DNS autoritaire en envoyant des requêtes de domaine malveillantes pour obtenir une réponse forcée
- domaine fantôme: force le résolveur DNS à attendre la réponse de domaines non existants, ce qui entraîne une dégradation des performances
- attaque sur un sous-domaine aléatoire: des hôtes compromis et des botnets mènent une attaque DDoS sur un domaine actif, mais concentrent leurs efforts sur de faux sous-domaines pour forcer le serveur DNS à effectuer des recherches d'enregistrements et à prendre le contrôle du service
- blocage de domaine: consiste à envoyer un grand nombre de réponses de spam pour bloquer les ressources du serveur DNS
- attaque de botnet depuis l'équipement de l'abonné: un ensemble d'ordinateurs, de modems, de routeurs et d'autres appareils concentrant la puissance de calcul sur un site Web spécifique pour le surcharger avec des requêtes de trafic
Attaques utilisant DNS
Attaques qui exploitent d'une manière ou d'une autre le DNS pour attaquer d'autres systèmes (c'est-à-dire que la modification des enregistrements DNS n'est pas le but final):
- Fast-Flux
- réseaux Flux uniques
- réseaux Flux doubles
Attaques sur DNS
attaques qui renvoient à partir du serveur DNS l'adresse IP recherchée par le malfaiteur:
- empoisonnement DNS ou « empoisonnement » de cache
- interception DNS
Qu'est-ce que DNSSEC ?
DNSSEC — modules de sécurité du service de noms de domaine — sont utilisés pour vérifier les enregistrements DNS sans avoir besoin de connaître les informations globales pour chaque requête DNS spécifique.
DNSSEC utilise des clés de signature numérique (PKI) pour confirmer que les résultats des demandes de noms de domaine proviennent d'une source autorisée.
La mise en œuvre de DNSSEC n'est pas seulement une meilleure pratique du secteur, mais aide également à éviter efficacement la plupart des attaques sur DNS.
Principe de fonctionnement de DNSSEC
DNSSEC fonctionne de manière similaire à TLS/HTTPS, en utilisant des paires de clés publiques et privées pour signer numériquement les enregistrements DNS. Vue d'ensemble du processus :
- Les enregistrements DNS sont signés avec une paire de clés privée et publique.
- Les réponses aux requêtes DNSSEC contiennent l'enregistrement demandé ainsi que la signature et la clé publique.
- Ensuite est utilisée pour vérifier l'authenticité de l'enregistrement et de la signature.
Sécurité DNS et DNSSEC
DNSSEC est un moyen de vérifier l'intégrité des requêtes DNS. Il n'affecte pas la confidentialité des DNS. En d'autres termes, DNSSEC peut vous donner l'assurance que la réponse à votre requête DNS n'est pas falsifiée, mais tout attaquant peut voir ces résultats tels qu'ils vous ont été transmis.
DoT — DNS sur TLS
Le protocole de sécurité de transport (Transport Layer Security, TLS) est un protocole cryptographique utilisé pour sécuriser les informations transmises sur une connexion réseau. Une fois qu'une connexion TLS sécurisée est établie entre le client et le serveur, les données transmises sont chiffrées et aucun intermédiaire ne peut les voir.
Il est le plus souvent utilisé dans le cadre de HTTPS (SSL) dans votre navigateur web, car les requêtes sont envoyées aux serveurs HTTP sécurisés.
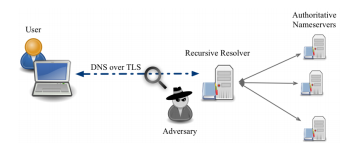
DNS-over-TLS (DNS sur TLS, DoT) utilise le protocole TLS pour encrypté le trafic UDP des requêtes DNS classiques.
Chiffrer ces requêtes en texte clair aide à protéger les utilisateurs ou les applications effectuant des requêtes contre plusieurs attaques.
- MitM, ou "homme du milieu": sans chiffrement, un système intermédiaire situant entre le client et le serveur DNS autoritaire peut potentiellement renvoyer au client des informations fausses ou dangereuses en réponse à une requête.
- Espionnage et suivi: sans le chiffrement des requêtes, il est facile pour des systèmes intermédiaires de voir quels sites un utilisateur ou une application spécifique consulte. Bien qu'il ne soit pas possible de savoir quelle page spécifique est visitée sur un site juste avec le DNS, il suffit de connaître les domaines demandés pour dresser un profil d'un système ou d'une personne.
Source :
DoH — DNS sur HTTPS
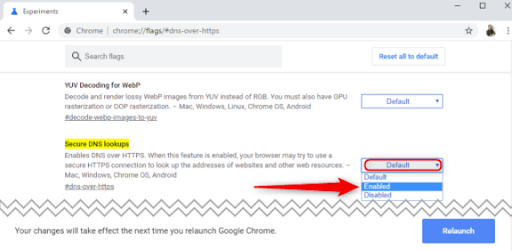
DNS sur HTTPS (DNS over HTTPS, DoH) est un protocole expérimental lancé conjointement par Mozilla et Google. Ses objectifs sont similaires à ceux du protocole DoT : renforcer la confidentialité des utilisateurs sur Internet en chiffrant les demandes et les réponses DNS.
Les requêtes DNS standard sont transmises via UDP. Les requêtes et les réponses peuvent être suivies à l'aide d'outils comme . DoT chiffre ces requêtes, mais elles sont toujours identifiées comme un trafic UDP assez distinct sur le réseau.
DoH adopte une approche différente en transmettant des requêtes chiffrées pour la résolution des noms de nœuds via des connexions HTTPS, qui apparaissent sur le réseau comme toute autre requête web.
Cette différence a des conséquences importantes tant pour les administrateurs systèmes que pour l'avenir de la résolution de noms.
- La filtration DNS est une méthode courante de filtrage du trafic web pour protéger les utilisateurs contre les attaques par phishing, les sites diffusant des logiciels malveillants ou d'autres activités Internet potentiellement dangereuses dans un réseau d'entreprise. Le protocole DoH contourne ces filtres, exposant potentiellement les utilisateurs et le réseau à un risque accru.
- Dans le modèle actuel de résolution de noms, chaque appareil sur le réseau reçoit d'une manière ou d'une autre les requêtes DNS d'un même endroit (d'un serveur DNS spécifié). DoH et, en particulier, sa mise en œuvre par Firefox montrent que cela pourrait changer à l'avenir. Chaque application sur un ordinateur pourrait obtenir des données de différentes sources DNS, compliquant considérablement la recherche et la résolution de problèmes, la sécurité et la modélisation des risques.
Source :
Quelle est la différence entre DNS sur TLS et DNS sur HTTPS ?
Commençons par DNS sur TLS (DoT). L'accent est mis ici sur le fait que le protocole DNS original n'est pas modifié, mais simplement transmis de manière sécurisée via un canal protégé. DoH, quant à lui, place le DNS dans un format HTTP avant d'exécuter les requêtes.
Alertes de surveillance DNS
La capacité de suivre efficacement le trafic DNS dans votre réseau à la recherche d'anomalies suspectes est cruciale pour la détection précoce d'intrusions. L'utilisation d'un outil tel que Varonis Edge vous permettra de rester informé de tous les indicateurs importants et de créer des profils pour chaque compte dans votre réseau. Vous pouvez configurer la génération d'alertes en fonction d'une combinaison d'actions se produisant sur une période donnée.
La surveillance des changements DNS, des emplacements des comptes, ainsi que des faits de première utilisation et d'accès à des données sensibles, ainsi que l'activité en dehors des heures de travail, ne sont que quelques-uns des indicateurs que vous pouvez croiser pour établir une image plus complète de la détection.
Source : habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish