

Peu importe combien de mythes et de légendes entourent la conformité à la loi 152-FZ, il y a toujours quelque chose qui reste dans l’ombre. Aujourd'hui, nous souhaitons discuter des nuances pas toujours évidentes que peuvent rencontrer aussi bien les grandes entreprises que les très petites dont les entreprises :
les subtilités de la classification des données personnelles par catégories — lorsque un petit magasin en ligne collecte des données relatives à une catégorie spéciale, sans même le savoir ;
où stocker les sauvegardes des données personnelles collectées et effectuer des opérations sur celles-ci ;
la différence entre un certificat et une conclusion de conformité, quels documents demander au fournisseur et ainsi de suite.
Enfin, nous allons partager notre propre expérience de passage à l’authentification. C'est parti !
L'expert de cet article est Alexeï Afanassiev, spécialiste des questions de sécurité des fournisseurs de cloud « IT-GRAD » et #CloudMTS (appartenant à la groupe MTS).
Les subtilités de la classification
Nous rencontrons souvent le souhait d'un client de déterminer rapidement, sans audit des systèmes d'information, le niveau de protection requis pour les données personnelles. Certains matériaux sur internet à ce sujet créent une fausse impression que c'est une tâche simple et qu'il est difficile de se tromper.
Pour définir le niveau de sécurité, il est nécessaire de comprendre quelles données seront collectées et traitées par le système d’information du client. Parfois, il n'est pas simple de déterminer les exigences de protection et la catégorie des données personnelles avec lesquelles l'entreprise opère. Les mêmes types de données personnelles peuvent être évalués et classifiés de manière très différente. Par conséquent, dans certains cas, l'avis de l'entreprise peut diverger de celui de l'auditeur ou même de l'agent de contrôle. Examinons quelques exemples.
Parc automobile. On pourrait penser qu'il s'agit d'un type d'entreprise assez traditionnel. De nombreuses flottes travaillent depuis des décennies, et leurs propriétaires emploient des entrepreneurs individuels ou des particuliers. En général, les données des employés doivent se conformer aux exigences UZ-4. Cependant, pour travailler avec les conducteurs, il est nécessaire non seulement de recueillir des données d'inscription, mais aussi de réaliser un contrôle médical sur le site de la flotte avant le début de leur service, et les informations collectées dans le processus entrent immédiatement dans la catégorie des données médicales – ce qui en fait des données personnelles de catégorie spéciale. De plus, la flotte peut demander des certificats qui seront ensuite conservés dans le dossier du conducteur. Un scan de ce certificat au format électronique contient des données sur l'état de santé, ainsi que des données personnelles de catégorie spéciale. Par conséquent, UZ-4 ne suffira pas, il faut au moins UZ-3.
Boutique en ligne. On pourrait penser que les noms, adresses e-mail et numéros de téléphone collectés relèvent de la catégorie publique. Cependant, si vos clients indiquent des préférences gastronomiques, comme halal ou casher, ces informations peuvent être considérées comme des données sur la religion et les croyances. Ainsi, lors de vérifications ou d'autres procédures de contrôle, l'auditeur pourrait qualifier les données que vous collectez de catégorie spéciale de données personnelles. Si, par exemple, la boutique en ligne collectait des informations sur les préférences alimentaires de ses clients, telles que viande ou poisson, les données pourraient être classées comme d'autres données personnelles. D'ailleurs, que faire des végétariens ? Cela pourrait aussi être considéré comme des convictions philosophiques, lesquelles appartiennent également à la catégorie spéciale. Mais, d'un autre côté, cela peut être simplement la position d'une personne qui a exclu la viande de son régime alimentaire. Malheureusement, il n'existe pas de tableau qui définit clairement la catégorie des données personnelles dans de telles situations "délicates".
Agence de publicité par l'intermédiaire d'un service cloud occidental, traite les données publiques de ses clients — noms, adresses e-mail et numéros de téléphone. Ces données d'inscription relèvent bien sûr des données personnelles. La question se pose : est-il légal de procéder à un tel traitement ? Peut-on déplacer ces données sans anonymisation en dehors de la Russie, par exemple, stocker des sauvegardes dans des clouds étrangers ? Bien sûr, c'est possible. L'agence a le droit de stocker ces données en dehors de la Russie, cependant, la collecte initiale, selon notre législation, doit être effectuée sur le territoire russe. Si vous sauvegardez de telles informations, en tirez des statistiques, effectuez des recherches ou réalisez d'autres opérations avec elles — tout cela peut se faire sur des ressources occidentales. Le point clé du point de vue juridique est de savoir où se déroule la collecte des données personnelles. Il est donc important de ne pas confondre la collecte initiale et le traitement.
Comme le montre ces courts exemples, le travail avec les données personnelles n'est pas toujours simple et clair. Il ne suffit pas seulement de savoir que vous traitez ces données, mais aussi de savoir comment les classer correctement, de comprendre le fonctionnement des systèmes d'information afin de déterminer le niveau de protection requis. Dans certains cas, la question se pose de savoir quelle quantité de données personnelles est réellement nécessaire pour le fonctionnement de l'organisation. Est-il possible de se passer des données les plus « sérieuses » ou simplement superflues ? En outre, le régulateur recommande d'anonymiser les données personnelles lorsque cela est possible.
Comme dans les exemples ci-dessus, il arrive parfois que les autorités de contrôle interprètent les données personnelles collectées différemment de ce que vous avez évalué vous-même.
Bien sûr, vous pouvez faire appel à un auditeur ou à un intégrateur de systèmes, mais le « collaborateur » sera-t-il responsable des décisions prises en cas de contrôle ? Il convient de noter que la responsabilité revient toujours au propriétaire du système d'information sur les données personnelles — l'opérateur des données personnelles. C'est pourquoi, lorsque l'entreprise mène ce type de travaux, il est important de se tourner vers des acteurs sérieux sur le marché de ces services, par exemple, vers des entreprises qui réalisent des travaux d'accréditation. Les entreprises accréditrices ont une grande expérience dans la réalisation de ce type de travaux.
Options de construction du système d'information sur les données personnelles
La construction d'un Système d'Information de traitement des données personnelles (ISPD) n'est pas seulement une question technique, mais aussi juridique. Le directeur informatique ou le directeur de la sécurité doit impérativement consulter un juriste. Étant donné qu'il n'y a pas toujours dans l'entreprise un spécialiste ayant le profil requis, il est judicieux de se tourner vers des auditeurs ou des consultants. De nombreux aspects délicats peuvent ne pas être du tout évidents.
La consultation permettra de définir quelles données personnelles vous traitez et quel niveau de protection elles nécessitent. Par conséquent, vous obtiendrez une idée du Système d'Information à créer ou à compléter avec des moyens de protection et des moyens organisationnels.
Souvent, le choix pour l'entreprise se résume à deux options :
Construire le Système d'Information correspondant sur ses propres solutions logicielles et matérielles, éventuellement dans son propre serveur.
Faire appel à un fournisseur cloud et choisir une solution élastique, déjà certifiée, telle qu'un « serveur virtuel ».
La plupart des Systèmes d'Information traitant des données personnelles utilisent une approche traditionnelle qui, du point de vue des affaires, est difficilement qualifiable de simple et réussie. Lors du choix de cette option, il est important de comprendre que le projet technique inclura la description de l'équipement, y compris les solutions logicielles et matérielles ainsi que les plateformes. Cela signifie que vous devrez faire face aux difficultés et aux limitations suivantes :
difficulté de scalabilité ;
long délai de réalisation du projet : il faut choisir, acheter, installer, configurer et documenter le système ;
une masse de travail « papier », par exemple, le développement d'un ensemble complet de documentation pour l'ensemble de l'ISPD.
De plus, le secteur privé ne s'y connaît généralement qu'au niveau « supérieur » de son Système d'Information - dans les applications professionnelles utilisées. En d'autres termes, le personnel informatique est qualifié dans son domaine étroit. Il n'y a pas de compréhension de la façon dont tous les « niveaux inférieurs » fonctionnent : les moyens de protection logiciels et matériels, les systèmes de stockage, la sauvegarde et bien sûr, comment configurer les moyens de protection tout en respectant toutes les exigences, construire la « partie matérielle » de la configuration. Il est crucial de comprendre : c'est un vaste ensemble de connaissances qui échappe à la compétence de l'entreprise cliente. C'est précisément ici que l'expérience d'un fournisseur cloud, offrant un « serveur virtuel » certifié, peut être précieuse.
Les fournisseurs de cloud, quant à eux, possèdent un certain nombre d'avantages qui, sans exagération, peuvent répondre à 99% des besoins des entreprises en matière de protection des données personnelles :
les dépenses d'investissement se transforment en coûts opérationnels;
le fournisseur garantit le niveau de sécurité et de disponibilité requis basé sur une solution standard éprouvée;
il n'est pas nécessaire de maintenir une équipe de spécialistes pour assurer le fonctionnement des systèmes d'information sur les données personnelles au niveau 'matériel';
les fournisseurs proposent des solutions beaucoup plus flexibles et adaptables;
les spécialistes du fournisseur possèdent tous les certificats nécessaires;
la conformité est au moins équivalente à celle d'une architecture construite en interne, en tenant compte des exigences et recommandations des régulateurs.
Le vieux mythe selon lequel il est impossible de stocker des données personnelles dans le cloud est encore incroyablement populaire. Il est en partie vrai : les données personnelles ne peuvent effectivement pas être stockées dans tout cloud aléatoire. Il est nécessaire de respecter certaines mesures techniques et d'appliquer des solutions certifiées spécifiques. Si le fournisseur répond à toutes les exigences légales, les risques associés à la fuite de données personnelles sont minimisés. De nombreux fournisseurs disposent d'une infrastructure distincte pour le traitement des données personnelles conformément à la loi 152-FZ. Cependant, le choix du fournisseur doit également être basé sur la connaissance de certains critères, que nous aborderons ci-dessous.
Les clients viennent souvent nous voir avec des inquiétudes concernant le stockage de leurs données personnelles dans le cloud d'un fournisseur. Alors, discutons-en tout de suite.
Les données peuvent être volées lors du transfert ou de la migration.
Il n'y a pas lieu de s'inquiéter — le fournisseur propose au client la création d'un canal de transmission de données sécurisé, construit sur des solutions certifiées, avec des mesures d'authentification renforcées pour les partenaires et les employés. Il reste à choisir les méthodes de protection appropriées et à les implanter dans le cadre de la collaboration avec le client.
Des masques de spectacle arriveront et emporteront/encercleront/coupent l'alimentation du serveur.
Il est tout à fait compréhensible que les clients craignent que leurs processus commerciaux soient perturbés en raison d'un contrôle insuffisant de l'infrastructure. En général, cela préoccupe ceux dont le matériel était auparavant situé dans de petites salles de serveurs plutôt que dans des centres de données spécialisés. En réalité, les centres de données sont équipés de moyens modernes de protection aussi bien physique qu'informationnelle. Il est pratiquement impossible de réaliser des opérations dans un tel centre de données sans raisons suffisantes et documents, et ces activités nécessitent le respect de tout un ensemble de procédures. De plus, le « déconnexion » de votre serveur d'un centre de données peut affecter d'autres clients du fournisseur, et cela ne peut clairement être souhaité par personne. De plus, personne ne pourra désigner précisément « votre » serveur virtuel, donc si quelqu'un souhaite le voler ou organiser un show de masques, il devra d'abord faire face à une multitude de tracasseries bureaucratiques. Pendant ce temps, vous aurez probablement le temps de migrer plusieurs fois vers une autre plateforme.
Les hackers pirateront le cloud et voleront des données
Internet et la presse écrite foisonnent de titres sur la façon dont un autre cloud est tombé victime de cybercriminels, entraînant des millions de dossiers de données personnelles révélés en ligne. Dans la grande majorité des cas, les vulnérabilités étaient découvertes non pas du côté du fournisseur, mais dans les systèmes d'information des victimes : mots de passe faibles ou carrément par défaut, « failles » dans les moteurs des sites et BD, négligence banale des entreprises lors du choix des moyens de protection et de l'organisation des procédures d'accès aux données. Toutes les solutions certifiées sont vérifiées pour détecter des vulnérabilités. Nous réalisons également régulièrement des « tests pentests » de contrôle et des audits de sécurité, que ce soit de manière indépendante ou avec l'aide d'organisations externes. Pour le fournisseur, c'est une question de réputation et de business dans son ensemble.
Le fournisseur / les employés du fournisseur voleront des données personnelles à des fins égoïstes
C'est un sujet délicat. Plusieurs entreprises du domaine de la sécurité de l'information « effraient » leurs clients en insistant sur le fait que « les employés internes représentent un danger plus grand que les hackers externes ». Cela peut être vrai dans certains cas, mais il est impossible de construire une entreprise sans confiance. De temps en temps, des nouvelles apparaissent concernant des employés d'organisations divulguant des données clients à des malfaiteurs, et la sécurité interne est parfois organisée bien moins efficacement que la sécurité externe. Il est important de comprendre que tout grand fournisseur a tout intérêt à éviter les cas négatifs. Les actions des employés du fournisseur sont strictement régulées, les rôles et zones de responsabilité sont clairement définis. Tous les processus commerciaux sont conçus de manière à rendre les fuites de données extrêmement peu probables et toujours détectables par les services internes, donc les clients ne devraient pas avoir à s'en inquiéter.
Vous payez peu, car vous rémunérez les services avec les données de votre entreprise.
Un autre mythe : un client qui loue une infrastructure sécurisée à un prix confortable paie en fait avec ses données – c'est souvent ce que pensent les spécialistes qui aiment lire quelques théories du complot avant de dormir. Premièrement, la possibilité d'effectuer d'autres opérations avec vos données en plus de celles indiquées dans le mandat est pratiquement nulle. Deuxièmement, un fournisseur sérieux valorise sa relation avec vous et sa réputation – il a beaucoup d'autres clients en plus de vous. Il est donc plus probable que le fournisseur protège ardemment les données de ses clients, sur lesquelles repose également son entreprise.
Choisir un fournisseur de cloud pour les données personnelles
À ce jour, le marché propose de nombreuses solutions pour les entreprises qui sont des opérateurs de données personnelles. Voici une liste générale de recommandations pour choisir le bon fournisseur.
Le fournisseur doit être prêt à conclure un contrat officiel décrivant les obligations des parties, le SLA et les zones de responsabilité concernant le traitement des données personnelles. En fait, entre vous et le fournisseur, au-delà du contrat de service, un mandat pour le traitement des données personnelles doit être signé. Dans tous les cas, il est important de les étudier attentivement. Il est crucial de comprendre la délimitation des zones de responsabilité entre vous et le fournisseur.
Veuillez noter que le segment doit répondre aux exigences, ce qui signifie qu'il doit avoir un certificat indiquant un niveau de sécurité au moins équivalent à ce qui est requis pour votre IS. Il arrive que les fournisseurs ne publient que la première page du certificat, à partir de laquelle il est difficile de comprendre quoi que ce soit, ou se réfèrent à un audit ou au passage de procédures de conformité sans publier le certificat lui-même (« mais était-ce vraiment le cas ? »). Il vaut la peine de le demander — c'est un document public indiquant qui a effectué l'évaluation, la durée de validité, l'emplacement du cloud, etc.
Le fournisseur doit fournir des informations sur l'emplacement de ses sites (objets de protection) afin que vous puissiez contrôler le placement de vos données. Rappelons que la collecte initiale de données personnelles doit être effectuée sur le territoire de la Fédération de Russie, il est donc souhaitable de voir les adresses des centres de données dans le contrat/certificat.
Le fournisseur doit utiliser des systèmes certifiés de sécurité d'information (SSI) et de cryptographie (SKZ). Bien sûr, la plupart des fournisseurs ne dévoilent pas les moyens de protection techniques et l'architecture des solutions utilisées. Mais vous, en tant que client, ne pourrez ignorer cela. Par exemple, pour la connexion à distance au système de gestion (portail de gestion), il est nécessaire d'utiliser des moyens de protection. Le fournisseur ne pourra pas contourner cette exigence et vous fournira (ou exigera de vous d'utiliser) des solutions certifiées. Testez les ressources et vous comprendrez immédiatement comment cela fonctionne.
Il est fortement souhaitable que le fournisseur cloud offre des services supplémentaires dans le domaine de la sécurité de l'information. Il peut s'agir de divers services : protection contre les attaques DDoS et WAF, service antivirus ou bac à sable, etc. Tout cela vous permettra de bénéficier d'une protection en tant que service, sans vous distraire de la mise en place de systèmes de protection, et de vous concentrer sur les applications métier.
Le fournisseur doit être titulaire d'une licence de la FSTEC et du FSB. En règle générale, ces informations sont publiées directement sur le site. N'oubliez pas de demander ces documents et de vérifier si les adresses fournies pour les services, le nom de la société du fournisseur, etc., sont correctes.
En résumé. La location d'infrastructure permettra de renoncer à CAPEX et de ne garder sous sa responsabilité que ses applications métier et ses propres données, tandis que le lourd fardeau de l'évaluation du matériel et des moyens logiciels et matériels sera transféré au fournisseur.
Comment nous avons passé l'évaluation
Récemment, nous avons réussi la réévaluation de l'infrastructure du "Cloud protégé FZ-152" pour répondre aux exigences de traitement des données personnelles. Les travaux ont été réalisés par le "Centre national d'évaluation".
Actuellement, le "Cloud protégé FZ-152" est certifié pour l'hébergement de systèmes d'information impliqués dans le traitement, le stockage ou la transmission de données personnelles (IPDP) conformément aux exigences du niveau UZ-3.
La procédure d'évaluation implique une vérification de la conformité de l'infrastructure du fournisseur de cloud au niveau de protection requis. Le fournisseur propose un service IaaS et n'est pas l'opérateur des données personnelles. Le processus implique l'évaluation des mesures tant organisationnelles (documentation, prescriptions, etc.) que techniques (configuration des moyens de protection, etc.).
On ne peut pas le qualifier de trivial. Bien que la norme GOST sur les programmes et méthodes de conduite des événements d'évaluation existe depuis 2013, il n'existe toujours pas de programmes stricts pour les objets cloud. Les centres d'évaluation élaborent ces programmes sur la base de leur propre expertise. Avec l'émergence de nouvelles technologies, les programmes se complexifient et se modernisent, et l'évaluateur doit donc avoir de l'expérience avec les solutions cloud et comprendre la spécificité.
Dans notre cas, l'objet de protection se compose de deux sites.
Les ressources cloud (serveurs, systèmes de stockage, infrastructure réseau, moyens de protection, etc.) sont directement situées dans le centre de données. Évidemment, ce centre de données virtuel est connecté à des réseaux publics, donc certaines exigences de filtrage doivent être respectées, par exemple, l'utilisation de pare-feu certifiés.
La deuxième partie de l'objet consiste en des moyens de gestion du cloud. Ce sont des postes de travail (stations de travail de l'administrateur) à partir desquels le segment protégé est géré.
Les sites sont reliés par VPN-un canal construit sur un SKZI.
Étant donné que les technologies de virtualisation créent des conditions propices à l'émergence de menaces, nous utilisons également des moyens de protection certifiés supplémentaires.
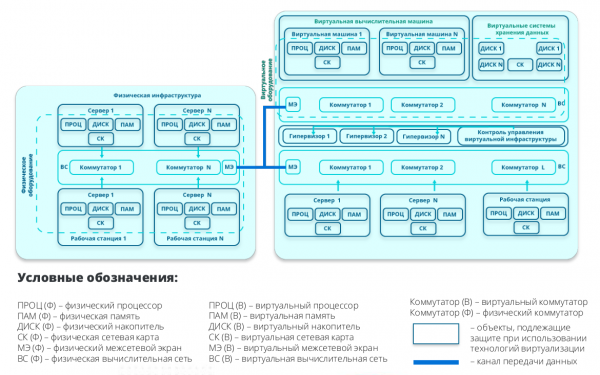 Schéma structurel "vu par l'évaluateur"
Si un client a besoin de l'attestation de son Système d'Information de Protection des Données personnelles, après avoir loué un IaaS, il ne lui restera plus qu'à réaliser une évaluation du système d'information à un niveau supérieur au datacenter virtuel. Cette procédure implique la vérification de l'infrastructure et des logiciels utilisés. Comme pour toutes les questions d'infrastructure, vous pouvez vous référer au certificat du fournisseur, il vous restera uniquement à vous occuper des logiciels.
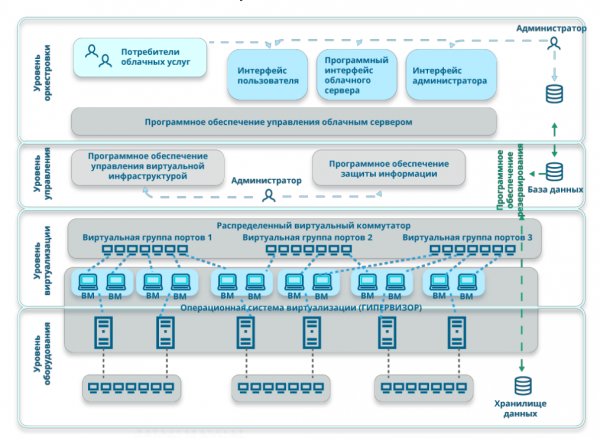 Séparation au niveau d'abstraction
En conclusion, voici une petite liste de contrôle pour les entreprises qui travaillent déjà avec des données personnelles ou qui prévoient de le faire. Alors, comment traiter ces données sans se brûler ?
Pour l'audit et le développement de modèles de menaces et de violateurs, invitez un consultant expérimenté parmi les laboratoires d'attestation, qui vous aidera à élaborer les documents nécessaires et vous amènera déjà à la phase des solutions techniques.
Au moment de choisir un fournisseur de services cloud, faites attention à la présence d'un certificat. C'est un atout si l'entreprise le publie publiquement sur son site. Le fournisseur doit être titulaire d'une licence de la FSTEC et du FSB, et le service proposé doit être certifié.
Assurez-vous qu'un contrat officiel sera signé et une autorisation de traitement des données personnelles sera établies. Sur cette base, vous pourrez effectuer une vérification de conformité ainsi qu'une attestation du Système d'Information de Protection des Données personnelles. Si ces travaux à l'étape du projet technique et de la création de la documentation technique vous semblent lourds, il est conseillé de faire appel à des entreprises de conseil tierces parmi les laboratoires d'attestation.
Si les questions relatives au traitement des données personnelles vous concernent, nous serons ravis de vous voir lors du webinaire le 18 septembre, ce vendredi. .
Source : habr.com
