

Le 17 septembre, la version 12 de Sysmon a été annoncée sur . En réalité, ce jour-là, de nouvelles versions de Process Monitor et ProcDump ont également été publiées. Dans cet article, je vais parler de la principale et controversée nouveauté de la version 12 de Sysmon : le type d'événements avec l'ID d'événement 24, qui enregistre l'activité liée au presse-papiers.
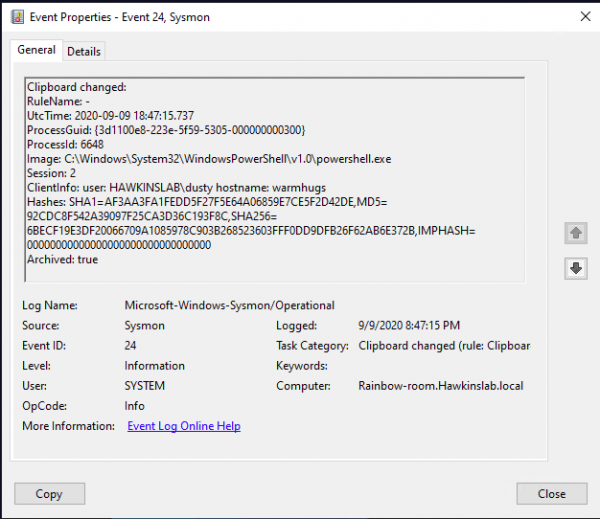
Les informations de ce type d'événements ouvrent de nouvelles possibilités de contrôle de l'activité suspecte (ainsi que de nouvelles vulnérabilités). Vous pourrez ainsi comprendre qui, d'où et quoi exactement essaie de copier. Sous ce paragraphe, une description de certains champs du nouvel événement et quelques cas d'utilisation.
Le nouvel événement contient les champs suivants :
Image : le processus dont les données ont été enregistrées dans le presse-papiers.
Session : la session dans laquelle l'enregistrement a eu lieu dans le presse-papiers. Cela peut être system(0)
lors de l'utilisation en mode interactif ou à distance, etc.
ClientInfo : contient le nom d'utilisateur de la session, et en cas de session à distance — le nom de l'hôte source et l'adresse IP, si ces informations sont disponibles.
Hashes : détermine le nom du fichier dans lequel le texte copié a été sauvegardé (similaire au fonctionnement des événements de type FileDelete).
Archived : le statut indiquant si le texte du presse-papiers a été enregistré dans le répertoire d'archives de Sysmon.
Les deux derniers champs suscitent des inquiétudes. En effet, à partir de la version 11, Sysmon peut (avec les bonnes configurations) enregistrer différentes données dans son répertoire d'archives. Par exemple, l'ID d'événement 23 enregistre les événements liés à la suppression de fichiers et peut également les conserver dans le même répertoire d'archives. Un tag CLIP est ajouté au nom des fichiers créés à la suite de l'utilisation du presse-papiers. Ces fichiers contiennent les données précises qui ont été copiées dans le presse-papiers.
Voici à quoi ressemble un fichier sauvegardé.
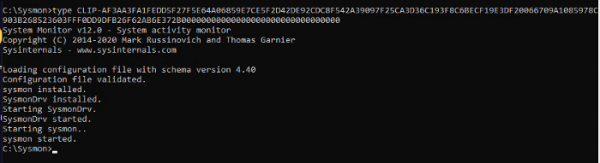
L'enregistrement dans un fichier est activé lors de l'installation. Il est possible de définir des listes blanches de processus pour lesquels le texte ne sera pas enregistré.
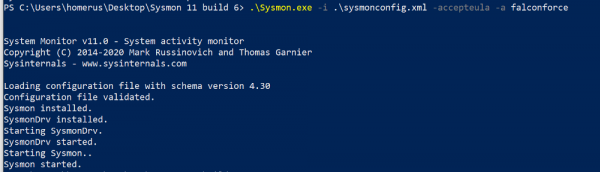
Voici à quoi ressemble l'installation de Sysmon avec la configuration appropriée du répertoire d'archives :
À ce stade, je pense qu'il vaut la peine de se souvenir des gestionnaires de mots de passe qui utilisent également le presse-papiers. La présence de Sysmon dans un système avec un gestionnaire de mots de passe vous permettra (ou à un attaquant) de capturer ces mots de passe. Si vous supposez que vous savez quel processus alloue le texte copié (et ce n'est pas toujours le processus du gestionnaire de mots de passe, cela peut être un svchost), cette exception peut être ajoutée à la liste blanche et ne pas être enregistrée.
Vous ne le saviez peut-être pas, mais le texte du presse-papiers est capturé par le serveur distant lorsque vous y basculez en mode session RDP. Si vous avez quelque chose dans le presse-papiers et que vous alternez entre des sessions RDP, cette information vous accompagnera.
Récapitulons les fonctionnalités de Sysmon relatives au presse-papiers.
Enregistrés :
- La copie textuelle du texte collé via RDP et localement ;
- Capture des données du presse-papiers par divers utilitaires/processus ;
- Copie/coller de texte vers/depuis une machine virtuelle locale, même si ce texte n'a pas encore été collé.
Non enregistrés :
- Copie/coller de fichiers vers/depuis une machine virtuelle locale ;
- Copie/coller de fichiers via RDP
- Un logiciel malveillant capturant votre presse-papiers n'écrit que dans le presse-papiers lui-même.
Malgré sa complexité, ce type d'événements permettra de reconstruire le schéma d'action de l'attaquant et aidera à identifier des données précédemment inaccessibles pour la rédaction de post-mortems après des attaques. Si l'enregistrement du contenu du presse-papiers est activé, il est crucial d'enregistrer chaque accès au répertoire d'archives et d'identifier les risques potentiels (initiés par des programmes autres que sysmon.exe).
Pour l'enregistrement, l'analyse et la réaction aux événements mentionnés ci-dessus, vous pouvez utiliser l'outil , qui combine les trois approches et constitue également un stockage centralisé efficace de toutes les données brutes collectées. Nous pouvons configurer son intégration avec des systèmes SIEM populaires pour minimiser les coûts de leur licence en transférant le traitement et le stockage des données brutes sur InTrust.
Pour en savoir plus sur InTrust, lisez nos articles précédents ou .
(article populaire)
Source : habr.com
