

Bienvenue à la deuxième leçon du cours . Aujourd'hui, nous allons parler du mécanisme des domaines administratifs sur , nous discuterons également du processus de traitement des journaux — comprendre les principes de fonctionnement de ces mécanismes est nécessaire pour les configurations initiales . Ensuite, nous examinerons le modèle que nous utiliserons tout au long du cours, et nous réaliserons la configuration initiale . La partie théorique ainsi que l'enregistrement complet de la leçon vidéo se trouvent sous le saut.
Pour commencer, parlons à nouveau des domaines administratifs. Il y a plusieurs choses que vous devez savoir à leur sujet avant de commencer à les utiliser :
- La possibilité de créer des domaines administratifs est activée et désactivée de manière centralisée.
- Pour enregistrer tout appareil autre que FortiGate, un domaine administratif distinct est nécessaire. Ainsi, si vous souhaitez enregistrer plusieurs appareils FortiMail sur un équipement, vous aurez besoin d'un domaine administratif distinct à cet effet. Cependant, cela n'empêche pas la création de différents domaines administratifs pour le regroupement des appareils FortiGate.
- Le nombre maximal de domaines administratifs pris en charge dépend du modèle de l'appareil FortiAnalyzer.
- Lors de l'activation de la possibilité de créer des domaines administratifs, il est nécessaire de choisir leur mode de fonctionnement : Normal ou Avancé. En mode Normal, il n'est pas possible d'ajouter différents domaines virtuels (ou VDOMs) d'un FortiGate à différents domaines administratifs de l'appareil FortiAnalyzer. En mode Avancé, cela est possible. Le mode Avancé permet de traiter les données de divers domaines virtuels et d'obtenir des rapports distincts à leur sujet. Si vous avez oublié ce que sont les domaines virtuels, regardez , où cela est expliqué en détail.
Nous examinerons la création de domaines administratifs et la répartition de la mémoire entre eux un peu plus tard dans la partie pratique de la leçon.
Passons maintenant au mécanisme d'enregistrement et de traitement des journaux reçus sur FortiAnalyzer.
Les journaux reçus par le FortiAnalyzer sont compressés et enregistrés dans un fichier journal. Lorsque ce fichier atteint une certaine taille, il est écrasé et archivé. Ces journaux sont appelés journaux archivés. Ils sont considérés comme des journaux hors ligne, car ils ne peuvent pas être analysés en temps réel. Pour les visualiser, ils ne sont disponibles qu'au format brut. La politique de rétention des données dans le domaine administratif détermine combien de temps ces journaux seront stockés dans la mémoire de l'appareil.
En parallèle, les journaux sont indexés dans une base de données SQL. Ces journaux sont utilisés pour analyser les données à l'aide des mécanismes Log View, FortiView et Reports. La politique de rétention des données dans le domaine administratif détermine combien de temps ces journaux seront stockés dans la mémoire de l'appareil. Une fois que ces journaux ont été supprimés de la mémoire de l'appareil, ils peuvent rester sous forme de journaux archivés, mais cela dépend de la politique de rétention des données dans le domaine administratif.
Pour comprendre les paramètres initiaux des données de connaissances, cela nous suffit. Discutons maintenant de notre maquette :
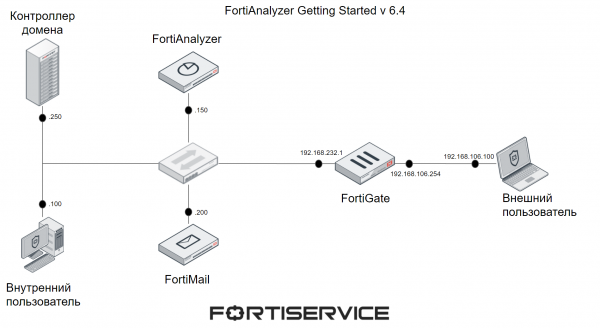
Vous voyez 6 appareils : FortiGate, FortiMail, FortiAnalyzer, contrôleur de domaine, ordinateur d'un utilisateur externe et ordinateur d'un utilisateur interne. FortiGate et FortiMail sont nécessaires pour générer des journaux de divers appareils Fortinet, afin d'examiner les aspects du travail avec différents domaines administratifs. Les utilisateurs internes et externes ainsi que le contrôleur de domaine sont nécessaires pour générer différents trafics. L'ordinateur de l'utilisateur interne est équipé du système d'exploitation Windows, tandis que l'ordinateur de l'utilisateur externe exécute Kali Linux.
Dans cet exemple, FortiMail fonctionne en mode Serveur, c'est-à-dire qu'il s'agit d'un serveur de messagerie distinct, grâce auquel les utilisateurs internes et externes peuvent échanger des messages électroniques. Les paramètres nécessaires, tels que les enregistrements MX, sont configurés sur le contrôleur de domaine. Pour l'utilisateur externe, le serveur DNS est le contrôleur de domaine interne — cela est réalisé grâce au redirection des ports (ou par une autre technologie de Virtual IP) sur FortiGate.
Ces paramètres ne sont pas abordés lors du cours, car ils ne sont pas liés à la thématique. Nous examinerons le déploiement et la configuration initiale de l'appareil FortiAnalyzer. Les autres éléments de la maquette actuelle ont été préparés à l'avance.
Les exigences systémiques pour différents appareils sont présentées ci-dessous. J'ai ce modèle qui fonctionne sur une machine pré-configurée dans un environnement virtuel VMWare Workstation. Les caractéristiques de cette machine sont également précisées ci-dessous.
Appareil
RAM, Go
vCPU
HDD, Go
Contrôleur de domaine
6
3
40
Utilisateur interne
4
2
32
Utilisateur externe
2
2
8
FortiGate
2
2
30
FortiAnalyzer
8
4
80
FortiMail
2
4
50
Machine pour le modèle
28
19
280
Les exigences systémiques indiquées dans ce tableau sont minimales - dans des conditions réelles, il est généralement nécessaire d'allouer plus de ressources. Des informations supplémentaires sur les exigences systémiques peuvent être trouvées sur .
Le didacticiel vidéo présente le matériel théorique discuté ci-dessus, ainsi qu'une partie pratique - avec la configuration initiale de l'appareil FortiAnalyzer. Bon visionnage !
Dans la prochaine leçon, nous examinerons en détail les aspects du travail avec les journaux. Pour ne pas le manquer, abonnez-vous à notre .
Vous pouvez également suivre les mises à jour sur les ressources suivantes :
Source : habr.com
