

Cette année, de nombreuses entreprises se sont empressées de migrer vers le télétravail. Nous avons aidé certains clients à plus de cent postes de travail à distance en une semaine. Il était important de le faire rapidement, mais aussi de manière sécurisée. La technologie VDI est venue à la rescousse : elle permet de distribuer facilement les politiques de sécurité à tous les postes de travail et de se protéger contre les fuites de données.
Dans cet article, je vais expliquer comment fonctionne notre service de bureaux virtuels basé sur Citrix VDI du point de vue de la sécurité de l'information. Je vais montrer ce que nous faisons pour protéger les bureaux clients contre les menaces externes telles que les ransomwares ou les attaques ciblées.
Quelles tâches de sécurité nous résolvons
Nous avons identifié plusieurs menaces de sécurité principales pour le service. D'une part, le bureau virtuel risque d'être infecté depuis l'ordinateur de l'utilisateur. D'autre part, il existe un risque de sortir du bureau virtuel dans l'immensité de l'internet et de télécharger un fichier infecté. Même si cela se produit, cela ne devrait pas affecter toute l'infrastructure. Par conséquent, lors de la création du service, nous avons résolu plusieurs tâches :
- Protection de l'ensemble de l'environnement VDI contre les menaces externes.
- Isolation des clients les uns des autres.
- Protection des bureaux virtuels eux-mêmes.
- Connexion sécurisée des utilisateurs depuis n'importe quel appareil.
Le cœur de la protection est constitué par FortiGate – un pare-feu de nouvelle génération de Fortinet. Il contrôle le trafic de l'environnement VDI, assure une infrastructure isolée pour chaque client et protège contre les vulnérabilités du côté de l'utilisateur. Ses capacités suffisent à répondre à la plupart des problèmes de sécurité de l'information.
Mais si une entreprise a des exigences spécifiques en matière de sécurité, nous proposons des options supplémentaires :
- Nous organisons une connexion sécurisée pour le travail depuis des ordinateurs personnels.
- Nous offrons l'accès à l'analyse autonome des journaux de sécurité.
- Nous fournissons la gestion de la protection antivirus sur les bureaux.
- Nous protégeons contre les vulnérabilités « zero-day ».
- Nous configurons une authentification multifacteur pour une protection supplémentaire contre les connexions non autorisées.
Je vais expliquer plus en détail comment nous avons résolu ces tâches.
Comment nous protégeons l'environnement et assurons la sécurité réseau
Nous segmentons la partie réseau. Sur le stand, nous mettons en avant le segment de gestion fermé pour la gestion de toutes les ressources. Le segment de gestion est inaccessible de l'extérieur : en cas d'attaque sur le client, les malfaiteurs ne pourront pas y accéder.
La protection est assurée par FortiGate. Il combine les fonctions d'antivirus, de pare-feu et de système de prévention des intrusions (intrusion prevention system, IPS).
Pour chaque client, nous créons un segment réseau isolé pour les bureaux virtuels. Pour cela, FortiGate dispose de la technologie des domaines virtuels, ou VDOM. Cela permet de diviser le pare-feu en plusieurs entités virtuelles et d'attribuer à chaque client son propre VDOM, qui fonctionne comme un pare-feu distinct. Nous créons également un VDOM séparé pour le segment de gestion.
Voici le schéma résultant :
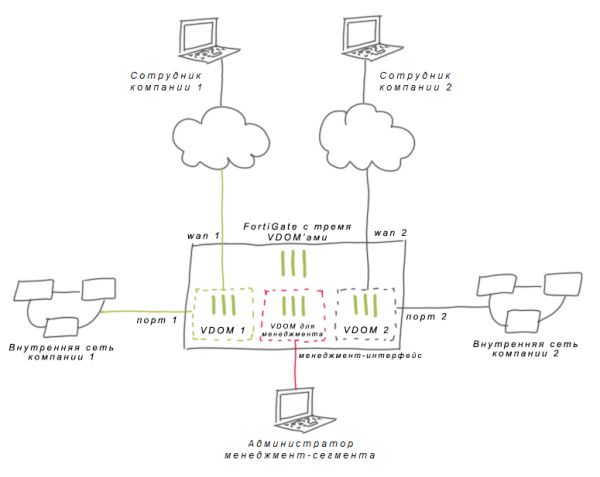
Il n'y a pas de connectivité réseau entre les clients : chacun vit dans son propre VDOM et n'influence pas l'autre. Sans cette technologie, nous devrions séparer les clients par des règles de pare-feu, ce qui est risqué en raison du facteur humain. On peut comparer ces règles à une porte qui doit être constamment fermée. Dans le cas du VDOM, nous ne laissons absolument pas de « portes ».
Dans un VDOM séparé, le client a sa propre adressage et routage. Ainsi, le chevauchement des plages d'adresses n'est pas un problème pour l'entreprise. Le client peut attribuer aux bureaux virtuels les adresses IP nécessaires. Cela est pratique pour les grandes entreprises qui ont leurs propres plans d'adresses IP.
Nous réglons les problèmes de connectivité avec le réseau d'entreprise du client. Une tâche distincte consiste à intégrer le VDI avec l'infrastructure du client. Si l'entreprise maintient ses systèmes d'entreprise dans notre datacentre, il suffit de tirer un câble réseau de son équipement vers le pare-feu. Mais nous sommes plus souvent confrontés à un site distant – un autre datacentre ou bureau du client. Dans ce cas, nous réfléchissons à un échange sécurisé avec le site et construisons un VPN site-à-site à l'aide de IPsec VPN.
Les schémas peuvent varier en fonction de la complexité de l'infrastructure. Dans certains cas, il suffit de connecter un seul réseau de bureau au VDI – une simple routage statique suffit. Dans les grandes entreprises, de nombreux réseaux changent constamment ; ici, le client a besoin d'un routage dynamique. Nous utilisons différents protocoles : nous avons déjà rencontré des cas avec OSPF (Open Shortest Path First), des tunnels GRE (Generic Routing Encapsulation) et BGP (Border Gateway Protocol). FortiGate prend en charge les protocoles réseau dans des VDOM séparés, sans impact sur les autres clients.
Il est également possible de construire un ГОСТ-VPN – un chiffrement basé sur des moyens de cryptographie certifiés par le FSB de la Fédération de Russie. Par exemple, à l'aide de solutions de classe КС1 dans l'environnement virtuel « С-Терра виртуальный шлюз » ou du PAK ViPNet, APKШ « Континент », « С-Терра ».
Nous configurons des stratégies de groupe. Nous convenons avec le client des stratégies de groupe qui s'appliquent au VDI. Ici, les principes de configuration ne diffèrent en rien de ceux des politiques au bureau. Nous configurons l'intégration avec Active Directory et déléguons aux clients la gestion de certaines stratégies de groupe. Les administrateurs du client peuvent appliquer des politiques sur l'objet Computer, gérer l'unité organisationnelle dans Active Directory et créer des utilisateurs.
Sur FortiGate, pour chaque VDOM client, nous écrivons une politique de sécurité réseau, établissons des restrictions d'accès et configurons le contrôle du trafic. Nous utilisons plusieurs modules FortiGate :
- le module IPS examine le trafic à la recherche de logiciels malveillants et prévient les intrusions ;
- l'antivirus protège les postes de travail contre les logiciels malveillants et espions ;
- le filtrage web bloque l'accès à des ressources peu fiables et à des sites contenant du contenu malveillant ou inacceptable ;
- les paramètres du pare-feu peuvent permettre aux utilisateurs de se connecter à Internet uniquement sur certains sites.
Parfois, le client souhaite gérer lui-même l'accès des employés aux sites. Ce type de demande provient souvent des banques : les services de sécurité exigent que le contrôle d'accès reste de la responsabilité de l'entreprise. Ces entreprises surveillent elles-mêmes le trafic et modifient régulièrement les politiques. Dans ce cas, tout le trafic de FortiGate est redirigé vers le client. Pour cela, nous utilisons une connexion configurée avec l'infrastructure de l'entreprise. Après cela, le client configure lui-même les règles d'accès au réseau d'entreprise et à Internet.
Nous surveillons les événements au stand. Avec FortiGate, nous utilisons FortiAnalyzer – le collecteur de journaux de Fortinet. Grâce à cela, nous visualisons tous les journaux d'événements sur le VDI au même endroit, identifions les activités suspectes et suivons les corrélations.
Un de nos clients utilise les produits Fortinet dans son bureau. Nous avons configuré l'exportation des journaux pour lui – ainsi, le client a pu analyser tous les événements de sécurité pour les machines de bureau et les bureaux virtuels.
Comment nous protégeons les bureaux virtuels
Contre les menaces connues. Si le client souhaite gérer lui-même la protection antivirus, nous installons également Kaspersky Security pour environnements virtuels.
Cette solution fonctionne bien dans le cloud. Nous avons tous l'habitude de considérer l'antivirus classique de Kaspersky comme une solution 'lourde'. Contrairement à cela, Kaspersky Security pour environnements virtuels ne surcharge pas les machines virtuelles. Toutes les bases virales sont sur le serveur, qui émet des verdicts pour toutes les machines virtuelles de l'hôte. Sur le bureau virtuel, seul un léger agent est installé. Il envoie des fichiers pour vérification au serveur.
Cette architecture assure simultanément la protection des fichiers, la protection Internet, la protection contre les attaques et ne réduit pas les performances des machines virtuelles. De plus, le client peut lui-même ajouter des exceptions à la protection des fichiers. Nous aidons à la configuration de base de la solution. Nous expliquerons ses particularités dans un article séparé.
Contre les menaces inconnues. Pour cela, nous connectons FortiSandbox – la 'sandbox' de Fortinet. Nous l'utilisons comme filtre au cas où l'antivirus passerait une menace de 'zero-day'. Après le téléchargement d'un fichier, nous le vérifions d'abord avec l'antivirus, puis l'envoyons dans la 'sandbox'. FortiSandbox émulera une machine virtuelle, exécutera le fichier et observera son comportement : quels objets du registre il accède, s'il envoie des requêtes externes, etc. Si le fichier se comporte de manière suspecte, la machine virtuelle dans la sandbox est supprimée et le fichier malveillant n'accède pas au VDI utilisateur.
Comment nous configurons une connexion sécurisée au VDI
Nous vérifions la conformité de l'appareil aux exigences de sécurité. Depuis le début du télétravail, les clients nous ont contactés avec des demandes : assurer un travail sécurisé des utilisateurs depuis leurs ordinateurs personnels. Tout professionnel en sécurité de l'information sait qu'il est difficile de protéger des dispositifs domestiques : il n’est pas possible d’y installer l’antivirus adéquat ou d’appliquer des politiques de groupe, car ce ne sont pas des équipements de bureau.
Par défaut, le VDI devient une « couche » sécurisée entre l'appareil personnel et le réseau d'entreprise. Pour protéger le VDI des attaques venant de la machine de l'utilisateur, nous désactivons le presse-papiers et interdisons le passage des USB. Mais cela ne rend pas l’appareil personnel lui-même sécurisé.
Nous résolvons le problème à l'aide de FortiClient. C'est un outil de protection des terminaux. Les utilisateurs de l'entreprise installent FortiClient sur leurs ordinateurs personnels et s’y connectent pour accéder à leur bureau virtuel. FortiClient remplit trois fonctions :
- il devient une « fenêtre unique » d'accès pour l'utilisateur ;
- il vérifie si l'ordinateur personnel dispose d'un antivirus et des dernières mises à jour du système d'exploitation ;
- il établit un tunnel VPN pour un accès sécurisé.
L'employé obtient l'accès uniquement s'il réussit la vérification. De plus, les bureaux virtuels eux-mêmes ne sont pas accessibles depuis Internet, ce qui les protège mieux contre les attaques.
Si l'entreprise souhaite gérer elle-même la protection des terminaux, nous proposons FortiClient EMS (Endpoint Management Server). Le client peut configurer lui-même l'analyse des bureaux et la prévention des intrusions, ainsi que constituer une liste blanche d’adresses.
Nous ajoutons des facteurs d'authentification. Par défaut, les utilisateurs s'authentifient via Citrix Netscaler. Ici également, nous pouvons renforcer la sécurité avec une authentification multifacteur basée sur les produits SafeNet. Ce sujet mérite d'être traité séparément, et nous en parlerons également dans un article distinct.
Nous avons accumulé une telle expérience avec différentes solutions au cours de la dernière année de travail. Le service VDI est configuré spécifiquement pour chaque client, c’est pourquoi nous avons choisi des outils aussi flexibles que possible. Il est possible que nous ajoutions bientôt quelque chose de nouveau et partagions notre expérience.
Le 7 octobre à 17h00, mes collègues parleront des bureaux virtuels lors d'un webinaire intitulé « Le VDI est-il nécessaire, ou comment organiser le télétravail ? »
, si vous souhaitez discuter de quand la technologie VDI convient à l'entreprise et quand il est préférable d'utiliser d'autres méthodes.
Source : habr.com
