

Préface
Notre « amitié » a commencé il y a deux ans. Je suis arrivé dans un nouveau lieu de travail, où l'administrateur précédent m'a laissé cette application en héritage. Il était impossible de trouver quoi que ce soit sur Internet, sauf la documentation officielle. Même maintenant, si vous recherchez « rudder », cela renvoie dans 99 % des cas : des gouvernails de navires et des drones. J'ai réussi à lui trouver une approche. Étant donné que la communauté de ce logiciel est très petite, j'ai décidé de partager mon expérience et mes écueils. Je pense que cela pourra être utile à certains.
Alors, Rudder
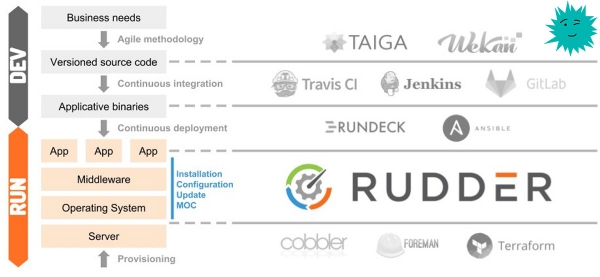
Rudder est un utilitaire open source pour l'audit et la gestion de la configuration, qui aide à automatiser la configuration du système. Il fonctionne sur le principe de l'installation d'un agent sur chaque utilisateur final. Grâce à une interface conviviale, nous pouvons observer dans quelle mesure notre infrastructure correspond à toutes les politiques définies.
Utilisation
Ci-dessous, je vais énumérer à quoi j'utilise Rudder.
Contrôle des fichiers et des configurations : . /ssh/authorized_keys ; /etc/hosts ; iptables ; (et ensuite, où l'imagination mènera)
Contrôle des paquets installés : zabbix.agent ou tout autre logiciel
Installation du serveur
J'ai récemment mis à jour de la version 5 à 6.1, tout s'est bien passé. Ci-dessous, les commandes seront présentées pour Debian/Ubuntu, mais il y a également un support pour : et .
Je vais cacher l'installation dans des spoilers, pour ne pas vous distraire.
Spoiler
Dépendances
Pour rudder-server, Java RE version 8 minimum est requise, que vous pouvez installer à partir du dépôt standard :
Vérifions s'il n'est pas déjà installé
java -versionsi la sortie
-bash : java : commande introuvablealors installons-le
apt install default-jreServeur
Importons la clé
wget --quiet -O- "https://repository.rudder.io/apt/rudder_apt_key.pub" | sudo apt-key add -Voici l'empreinte
pub  4096R/474A19E8 2011-12-15 Rudder Project (clé de publication)
      Empreinte de clé = 7C16 9817 7904 212D D58C  B4D1 9322 C330 474A 19E8
Comme nous n'avons pas d'abonnement payant, nous ajoutons le dépôt suivant
echo "deb http://repository.rudder.io/apt/6.1/ $(lsb_release -cs) main" > /etc/apt/sources.list.d/rudder.listNous mettons à jour la liste des dépôts et installons le serveur
apt update
apt install rudder-server-root
Créons l'utilisateur admin
rudder server create-user -u admin -p "Votre Mot de Passe"Ensuite, nous pouvons gérer les utilisateurs via la configuration
Voilà, le serveur est prêt.
Configuration du serveur
Il est maintenant nécessaire d'ajouter les adresses IP des agents dans le logiciel Rudder ou toute une plage d'adresses, selon la politique de sécurité.
Paramètres —> Général
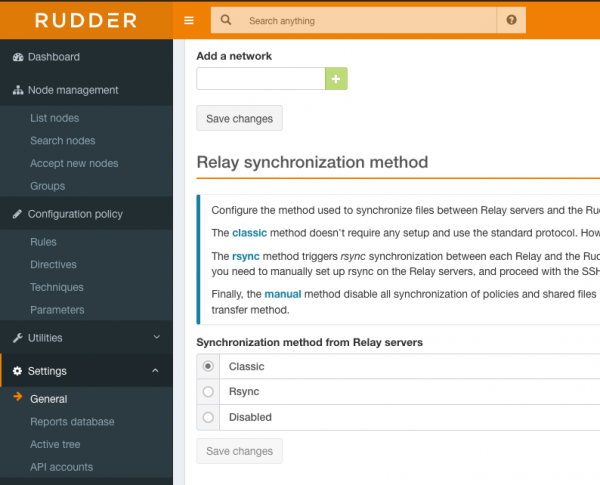
Dans le champ «Ajouter un réseau», saisissez l'adresse et le masque au format x.x.x.x/xx. Pour permettre l'accès depuis toutes les adresses du réseau interne (si bien sûr c'est un réseau de test et que vous êtes derrière un NAT), saisissez : 0.0.0.0/0
Important : après l'ajout de l'adresse IP, n'oubliez pas de cliquer sur Enregistrer les modifications, sinon rien ne sera sauvegardé.
Ports
Ouvrons les ports suivants sur le serveur
443 — tcp
5309 — tcp
514 — udp
Nous avons compris la configuration initiale du serveur.
Installation de l'Agent
Spoiler
Ajoutons la clé
wget --quiet -O- "https://repository.rudder.io/apt/rudder_apt_key.pub" | sudo apt-key add -Empreinte de la clé
pub  4096R/474A19E8 2011-12-15 Rudder Project (clé de publication)
      Empreinte de clé = 7C16 9817 7904 212D D58C  B4D1 9322 C330 474A 19E8
Ajoutons le dépôt
echo "deb http://repository.rudder.io/apt/6.1/ $(lsb_release -cs) main" > /etc/apt/sources.list.d/rudder.listInstallons l'agent
apt update
apt install rudder-agent
Configuration de l'agent
Indiquons à l'agent l'adresse IP du serveur de politiques
rudder agent policy-server #Sans parenthèses. Il est aussi possible d'utiliser un nom de domaine En exécutant la commande suivante, nous enverrons une demande d'ajout d'un nouvel agent au serveur, dans quelques minutes, il apparaîtra dans la liste des nouveaux agents, je vais expliquer comment ajouter dans la section suivante.
rudder agent inventoryNous pouvons également forcer l'agent à envoyer une demande immédiatement
rudder agent runNotre agent est configuré, poursuivons.
Ajout d'agents
Connectons-nous
https://127.0.0.1/rudder/index.html
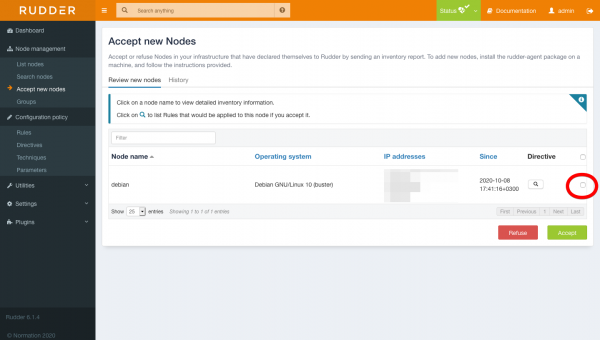
Dans la section «Accepter les nouveaux nœuds», votre agent apparaîtra, cochez la case et cliquez sur Accepter
Il faut un peu de temps pour que le système vérifie le serveur pour conformité.
Création de groupes de serveurs
Créons un groupe (c'est tout un divertissement), je n'ai aucune idée pourquoi les développeurs ont fait la formation de groupes si compliquée, mais d'après ce que j'ai compris, c'est inévitable. Passons à la section Gestion des nœuds -> Groupes et cliquons sur Créer, choisissons un groupe statique et un nom.
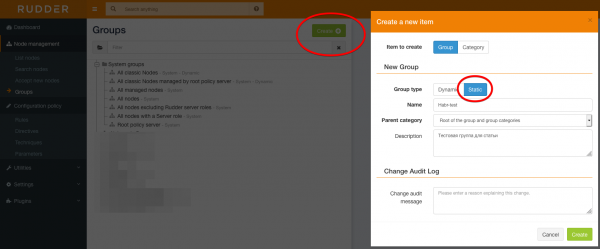
Filtrons le serveur nécessaire selon certaines caractéristiques, par exemple selon l'adresse IP, et sauvegardons.
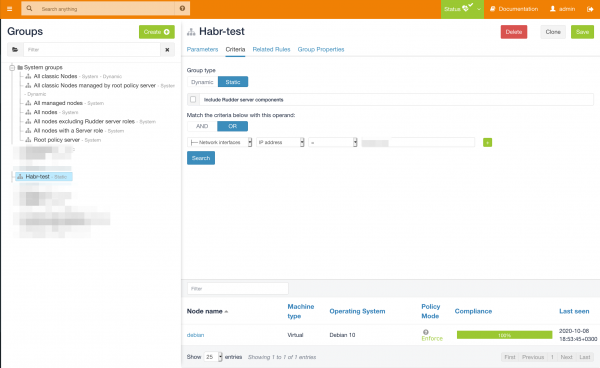
Le groupe est configuré.
Configuration des règles
Passons à la politique de configuration → Règles, et créons une nouvelle règle.
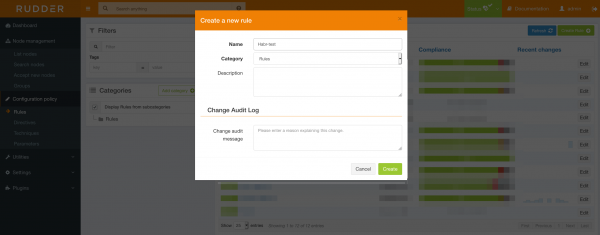
Ajoutons le groupe préparé précédemment (cela peut être fait plus tard aussi).
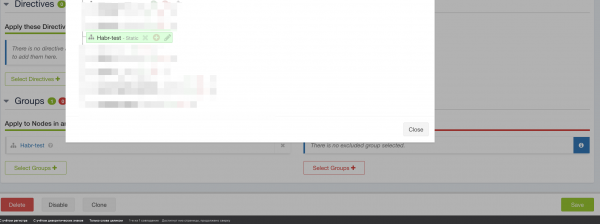
Et formons une nouvelle directive.
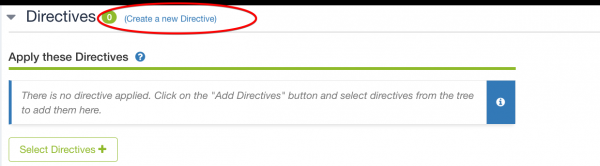
Créons une directive pour ajouter des clés publiques dans .ssh/authorized_keys. J'utilise cela en cas de départ d'un nouvel employé, ou pour des mesures de sécurité, par exemple si quelqu'un supprime accidentellement ma clé.
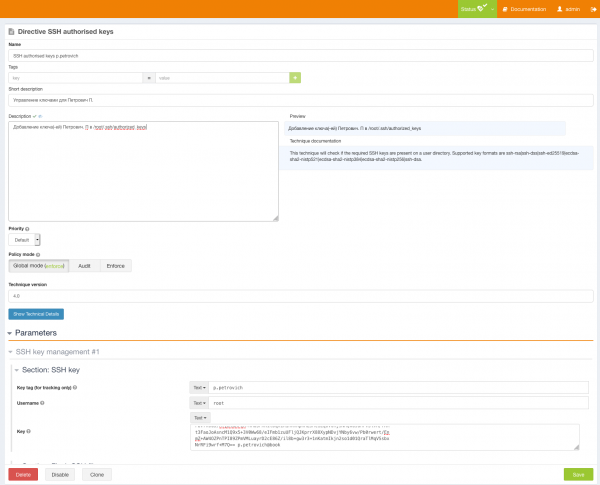
Passons à la politique de configuration → Directives, à gauche nous voyons «Bibliothèque de directives». Trouvons «Accès à distance → Clés SSH autorisées», à droite, cliquons sur Créer la directive.
Saisissons les données de l'utilisateur et ajoutons sa clé. Ensuite, choisissons la politique d'application.
Global — Politique par défaut.
Enforce — Exécuter sur les serveurs sélectionnés.
Audit — Effectuer un audit et indiquer quels clients ont des clés
N'oubliez pas d'indiquer notre règle
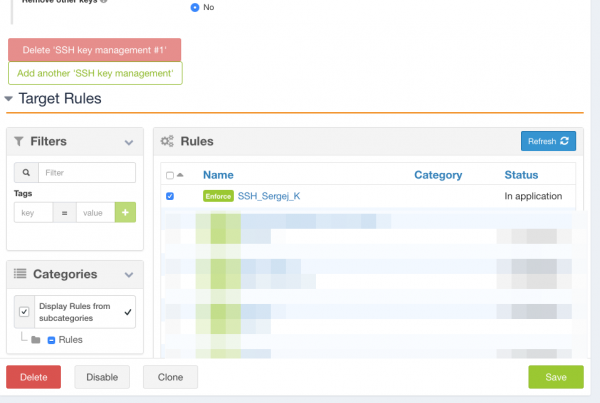
Ensuite, sauvegardez et c'est prêt.
Vérification

Clé ajoutée avec succès
Avantages
L'agent fournit des informations complètes sur le serveur. Listes des paquets installés, interfaces, ports ouverts et bien d'autres, que vous pouvez voir sur la capture d'écran ci-dessous
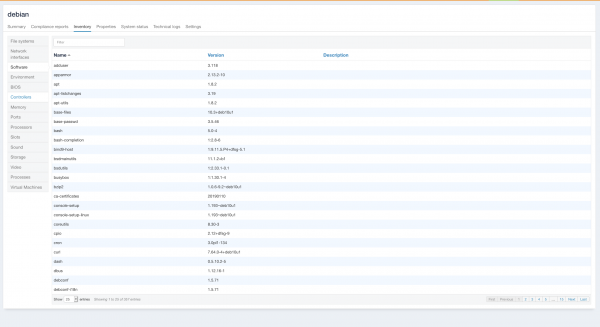
Il est également possible d'installer et de contrôler le logiciel non seulement sur Linux mais aussi sur Windows, ce dernier je ne l'ai pas vérifié, il n'y avait pas besoin.
De l'auteur
Vous devez vous demander pourquoi inventer la roue alors qu'ansible et puppet existent déjà ?
Je réponds : Ansible présente des inconvénients, par exemple, nous ne voyons pas dans quel état se trouve cette configuration actuellement, ou la situation familière lorsque vous lancez un rôle ou un playbook et que des erreurs d'échec apparaissent, et vous devez vous connecter au serveur pour voir quel paquet a été mis à jour. Quant à Puppet, je n'y ai simplement jamais travaillé.
Y a-t-il des inconvénients à Rudder ? Oui, beaucoup ... À commencer par le fait que les agents se déconnectent et qu'il faut les réinstaller ou utiliser la commande rudder reset. (Mais en fait, dans la version 6, je n'ai pas encore constaté cela), jusqu'à la configuration extrêmement compliquée et à l'interface peu logique.
Y a-t-il des avantages ? Et il y a aussi de nombreux avantages : Contrairement à l'ansible bien connu, nous avons une interface web qui montre la conformité que nous avons appliquée. Par exemple : les ports sont-ils exposés, quel est l'état du pare-feu, les agents de sécurité sont-ils installés ou d'autres éléments.
Ce logiciel convient parfaitement au département de sécurité informatique, car l'état de l'infrastructure sera toujours sous les yeux, et si une des règles devient rouge, c'est un signal pour visiter le serveur. Comme je l'ai dit, j'utilise Rudder depuis deux ans, et si on y prête attention, la vie devient meilleure. La chose la plus difficile dans une grande infrastructure, c'est que vous ne vous souvenez plus dans quel état se trouve le serveur, si un débutant a raté l'installation des agents de sécurité ou si j'ai correctement configuré iptables, Rudder vous aidera à être au courant de tous les événements. Informé, c'est armé !)
P.S. C'est beaucoup plus que ce que j'avais prévu, je ne vais pas décrire comment installer des paquets, si jamais il y a des demandes, je rédigerai une deuxième partie.
P.S.S Cet article est à titre informatif, j'ai décidé de partager car il y a très peu d'informations sur le net. Peut-être que cela intéressera quelqu'un. Bonne journée à tous mes chers amis )
En tant que publicité
Serveurs Épiques — ce sont des ou Windows avec de puissants processeurs de la famille AMD EPYC et des disques NVMe Intel très rapides. Commandez vite !
Source : habr.com
