

Nous continuons à vous familiariser avec un monde qui lutte contre le phishing, étudie les bases de l'ingénierie sociale et n'oublie pas de former son personnel. Aujourd'hui, nous accueillons le produit Phishman. C'est l'un des partenaires de TS Solution, proposant un système automatisé de test et de formation des employés. En bref, voici son concept :
Identification des besoins de formation des employés spécifiques.
Cours pratiques et théoriques pour les employés via le portail de formation.
Système d'automatisation du travail flexible.
Introduction au produit
Société Depuis 2016, il développe des logiciels liés à un système de test et de formation des employés des grandes entreprises dans le domaine de la cybersécurité. Parmi ses clients, on retrouve divers représentants de secteurs : financiers, d'assurance, commerciaux, matières premières et industriels - des géants comme M.Video à Rosatom.
Solutions proposées
Phishman collabore avec différentes entreprises (des petites aux grandes corporations), il suffit d'avoir 10 employés au départ. Examinons la politique de tarification et de licence :
Pour les petites entreprises :
A) — version du produit pour 10 à 249 employés avec un prix de départ de 875 roubles pour la licence. Contient les modules principaux : collecte d'informations (envoi de tests d'emails de phishing), formation (3 cours de base sur la sécurité de l'information), automatisation (configuration du mode de test général).
B) — version du produit pour 10 à 999 employés avec un prix de départ de 1120 roubles pour la licence. Contrairement à la version Lite, elle offre la possibilité de synchronisation avec votre serveur AD d'entreprise, le module de formation contient 5 cours.
Pour les grandes entreprises :
A) — dans cette solution, le nombre d'employés n'est pas limité, un processus complet de sensibilisation à la sécurité de l'information est assuré pour les entreprises de toutes tailles avec la possibilité d'adapter les cours aux besoins du client et de l'entreprise. Une synchronisation avec AD, SIEM, et les systèmes DLP est disponible pour récolter des informations sur les employés et identifier les utilisateurs nécessitant une formation. Il y a un support pour l'intégration avec le système de formation à distance existant (LMS), l'abonnement comprend 7 cours de base en sécurité de l'information, 4 cours avancés et 3 jeux. Une option intéressante d'attaque de formation via des clés USB est également supportée.
B) — la version améliorée inclut toutes les options d'Enterprise, avec la possibilité de développer des connecteurs et des rapports personnalisés (avec l'aide des ingénieurs de Phishman).
Ainsi, le produit peut être configuré de manière flexible pour répondre aux besoins spécifiques de l'entreprise et s'intégrer dans les systèmes de formation en sécurité de l'information déjà existants.
Présentation du système
Pour rédiger l'article, nous avons déployé un modèle avec les caractéristiques suivantes :
Ubuntu Server version 16.04 et supérieure.
4 Go de RAM, 50 Go d'espace disque, processeur avec une fréquence d'au moins 1 GHz.
Serveur Windows avec les rôles DNS, AD, MAIL.
Dans l'ensemble, l'ensemble est standard et ne nécessite pas beaucoup de ressources, d'autant plus qu'un serveur AD est généralement déjà en place. Lors du déploiement, un conteneur Docker sera installé, qui configurera automatiquement l'accès au portail de gestion et de formation.
Sous spoiler, le schéma typique du réseau avec Fishman
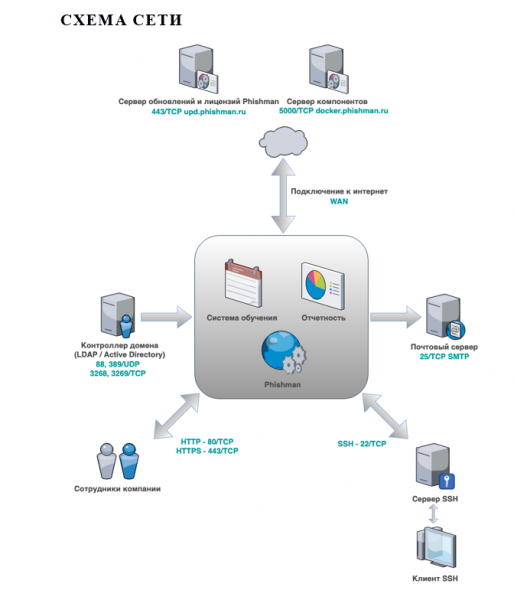 Schéma typique du réseau
Nous allons maintenant explorer l'interface du système, les possibilités d'administration et bien sûr les fonctionnalités.
Accès au portail de gestion
Le portail d'administration de Phishman est conçu pour gérer la liste des départements et des employés de l'entreprise. Il lance des attaques par envoi de courriels de phishing (dans le cadre de la formation), et les résultats sont générés sous forme de rapports. Vous pouvez y accéder via l'adresse IP ou le nom de domaine que vous spécifiez lors du déploiement du système.
 Autorisation sur le portail Phishman
Sur la page d'accueil, vous aurez accès à des widgets pratiques montrant des statistiques sur vos employés :
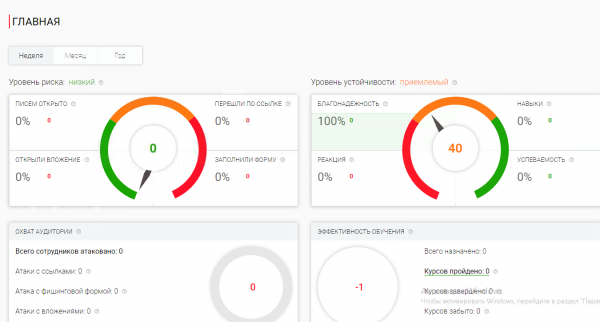 Page d'accueil du portail Phishman
Ajout d'employés pour des interactions
Depuis le menu principal, vous pouvez accéder à la section “Employés”, où se trouve la liste de tout le personnel de l'entreprise, classée par départements (manuellement ou via AD). Il contient des outils pour gérer leurs données, et il est possible de structurer en fonction de l'effectif.
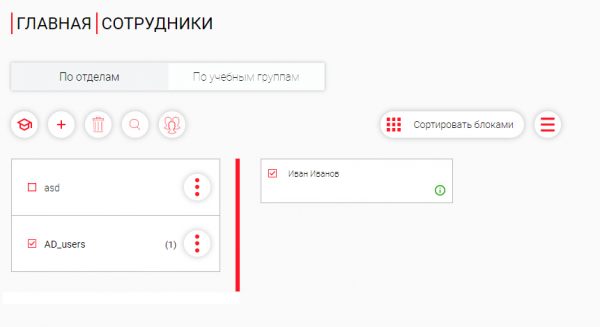 Panneau de gestion des utilisateurs
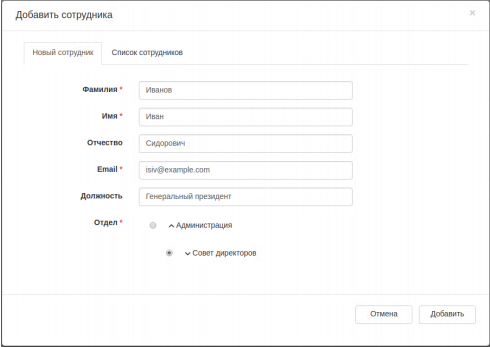 Formulaire de création d'employé
Optionnel : l'intégration avec AD est disponible, ce qui permet d'automatiser facilement le processus de formation des nouveaux employés et de tenir des statistiques globales.
Lancement de la formation des employés
Une fois que vous avez ajouté les informations sur les employés de l'entreprise, il est possible de les envoyer à des cours de formation. Quand cela peut-il être utile :
nouvel employé ;
formation planifiée ;
cours urgent (il y a un motif d'information, il est nécessaire de prévenir).
L'inscription est disponible tant pour un employé individuel que pour tout un département.
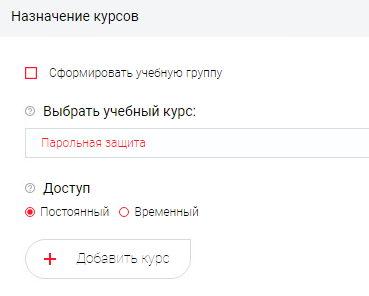 Formation d'un cours de formation
Où les options :
constituer un groupe de formation (regrouper les utilisateurs) ;
choix du cours de formation (nombre selon la licence) ;
accès (permanent ou temporaire avec indication des dates).
Attention !
Lors de la première inscription aux cours, l'employé recevra un e-mail avec des données pour se connecter au Portail de formation. L'interface d'invitation — modèle, accessible pour modification à la discrétion du Client.
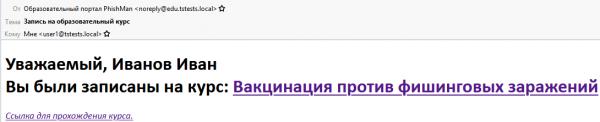 Exemple de lettre d'invitation à la formation
Si l'on suit le lien, l'employé accèdera au port de formation, où ses progrès seront automatiquement enregistrés et affichés dans les statistiques à l'administrateur Phishman.
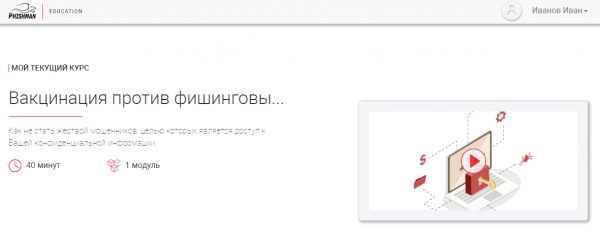 Exemple de cours lancé par l'utilisateur
Travail avec les modèles d'attaque
Les modèles permettent d'envoyer des campagnes de formation ciblées de courriels de phishing axées sur l'ingénierie sociale.
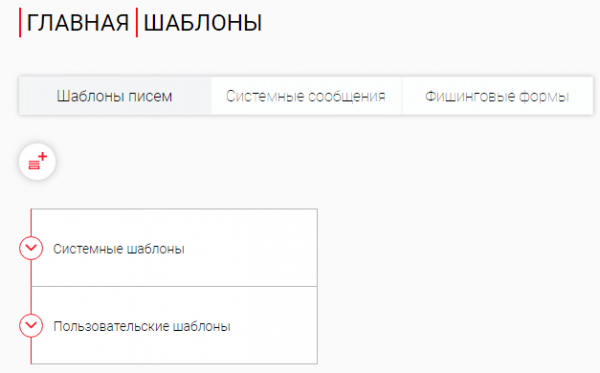 Section « Modèles »
Les modèles sont organisés par catégories, par exemple :
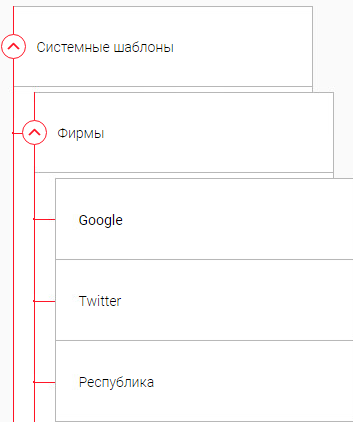 Onglet de recherche de modèles intégrés provenant de diverses catégories
Pour chaque modèle prêt à l'emploi, des informations sont fournies, y compris sur leur efficacité.
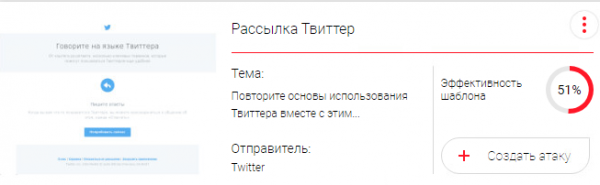 Exemple de modèle « Envoi Twitter »
Il convient également de mentionner la possibilité pratique de créer ses propres modèles : il suffit de copier le texte d'un email, et il sera automatiquement converti en code HTML.
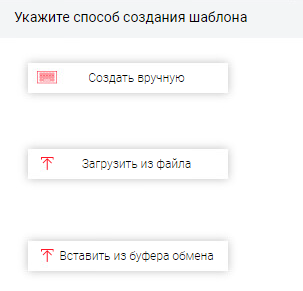
Note :
si l'on revient au contenu , nous devions manuellement sélectionner un modèle pour préparer une attaque de phishing. La solution Enterprise de Phishman offre de nombreux modèles intégrés et prend en charge des outils pratiques pour créer les siens. De plus, le fournisseur soutient activement ses clients et peut aider à l'ajout de modèles uniques, ce que nous considérons comme beaucoup plus efficace.
Configuration générale et assistance
Dans la section « Paramètres », les paramètres du système Phishman sont modifiés en fonction du niveau d'accès de l'utilisateur actuel (en raison des limitations de l'interface, nous n'avons pas pu y accéder complètement).
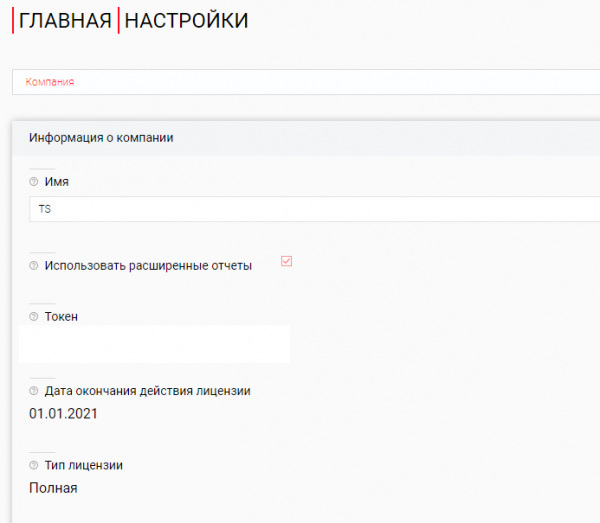 Interface de la section « Paramètres »
Énumérons brièvement les options de configuration :
paramètres réseau (adresse du serveur de messagerie, port, cryptage, authentification);
choix du système d'apprentissage (intégration avec d'autres LMS prise en charge);
édition des modèles d'envoi et d'apprentissage;
liste noire d'adresses e-mail (fonction importante pour exclure la participation à une campagne de phishing, par exemple, pour les dirigeants de l'entreprise);
gestion des utilisateurs (création et modification des comptes d'accès);
mise à jour (consultation de l'état et planification).
La section « Aide » sera utile pour les administrateurs, elle fournit un accès au manuel de l'utilisateur avec une explication détaillée sur l'utilisation de Phishman, l'adresse du service client et des informations sur l'état du système.
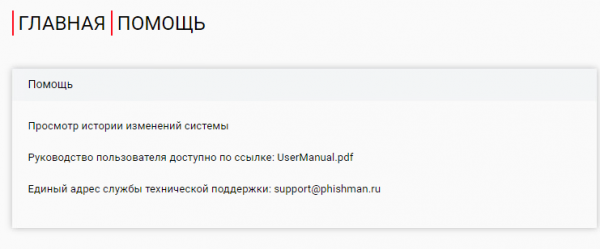 Interface de la section « Aide »
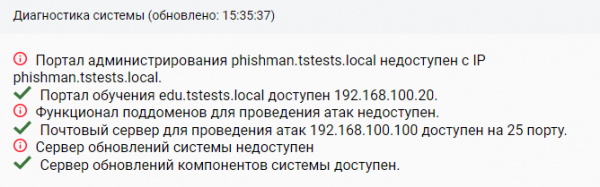 Informations sur l'état du système
Attaque et apprentissage
Après avoir examiné les options et paramètres de base du système, nous procéderons à une attaque de formation, pour cela, nous ouvrirons la section « Attaques ».
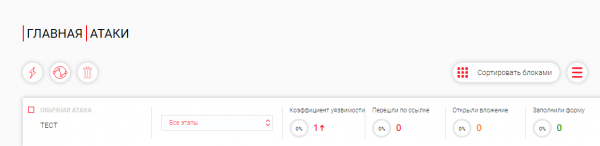 Interface du panneau de contrôle « Attaques »
Dans cette section, nous pouvons examiner les résultats des attaques déjà lancées, créer de nouvelles, etc. Décrivons les étapes pour lancer une campagne.
Lancement de l'attaque
1) Nous appellerons la nouvelle attaque « fuite de données ».
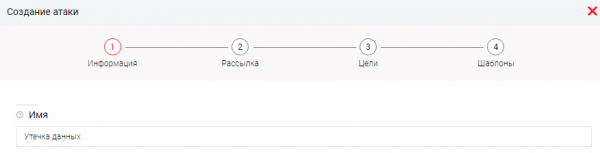
Définissons les paramètres suivants :
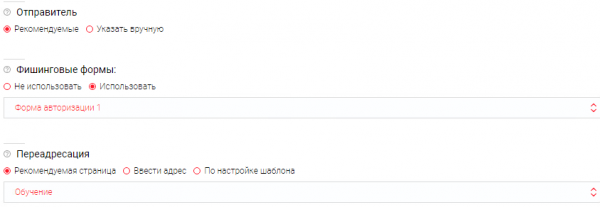
Où :
Expéditeur → le domaine d'envoi est spécifié (par défaut du fournisseur).
Formulaires de phishing → utilisés dans les modèles dans le but d'essayer d'obtenir des données des utilisateurs, tout en enregistrant uniquement le fait de la saisie, les données ne sont pas conservées.
Redirection → une redirection vers une page est spécifiée après le passage de l'utilisateur.
2) À l'étape de diffusion, le mode de propagation de l'attaque est spécifié.
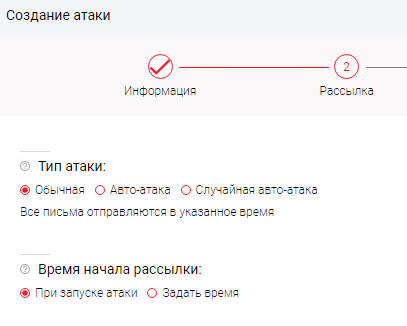
Où :
Type d'attaque → il est spécifié comment et pendant combien de temps l'attaque se déroulera. (l'option inclut un mode de diffusion irrégulier, etc.)
Heure de début de l'envoi → indiquez l'heure de départ de l'envoi des messages.
3) À l'étape "Objectifs", indiquez les employés par département ou individuellement
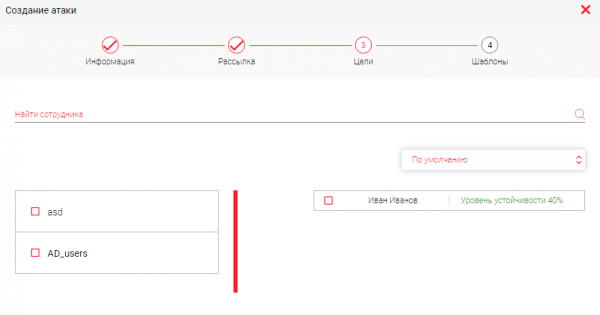
4) Ensuite, nous précisons les modèles que nous allons utiliser pour l'attaque :
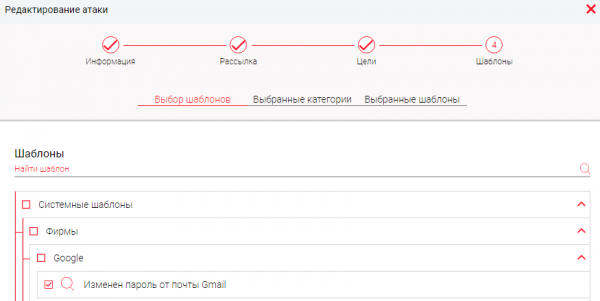
Ainsi, pour lancer l'attaque, nous avons besoin de :
a) créer un modèle d'attaque ;
b) indiquer le mode d'envoi ;
c) choisir les cibles ;
d) définir le modèle de l'e-mail de phishing.
Vérification des résultats de l'attaque
Nous avons initialement :
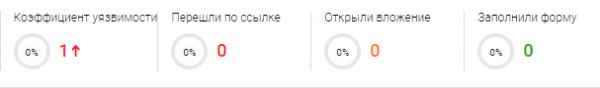
Du côté de l'utilisateur, un nouveau message électronique est visible :

Si on l'ouvre :
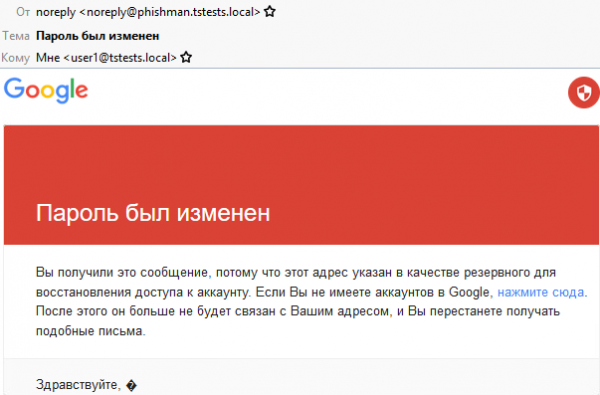
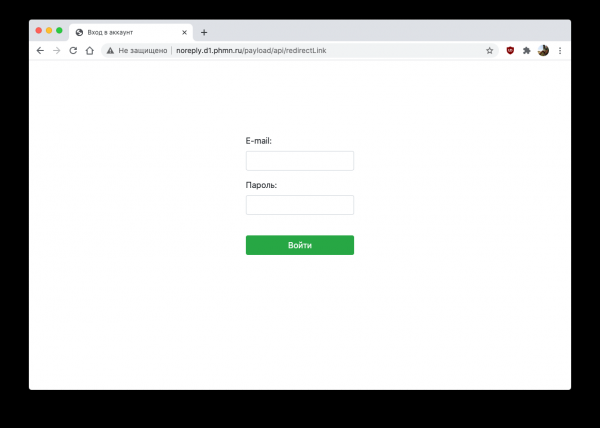
Si vous cliquez sur le lien, il vous sera demandé d'entrer les données de votre e-mail :
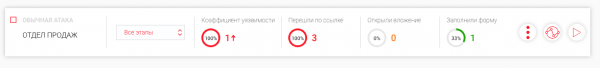
En parallèle, nous regardons les statistiques de l'attaque :
Attention !
La politique de Phishman suit strictement les normes réglementaires et éthiques, donc les données saisies par l'utilisateur ne sont enregistrées nulle part, seule la fuite des données est enregistrée.
Rapports
Tout ce qui a été fait ci-dessus doit être soutenu par diverses statistiques et des informations générales sur le niveau de préparation des employés. Il existe une section distincte "Rapports" pour le suivi.
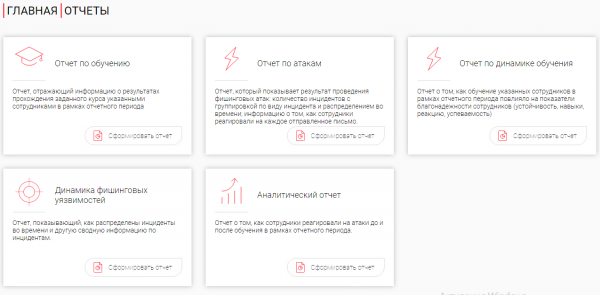
Elle comprend :
Un rapport de formation, reflétant les résultats de la passation du cours pendant la période du rapport.
Un rapport d'attaques, montrant le résultat des attaques de phishing (nombre d'incidents, répartition dans le temps, etc.).
Un rapport sur la dynamique d'apprentissage, affichant la performance de vos employés.
Un rapport sur la dynamique des vulnérabilités de phishing (informations récapitulatives sur les incidents).
Rapport analytique (réaction des employés aux événements avant/après).
Travailler avec le rapport
1) Effectuons "Générer le rapport".
2) Indiquons le département/employés pour générer le rapport.
3) Choisissons la période
4) Indiquons les cours d'intérêt
5) Générons le rapport final
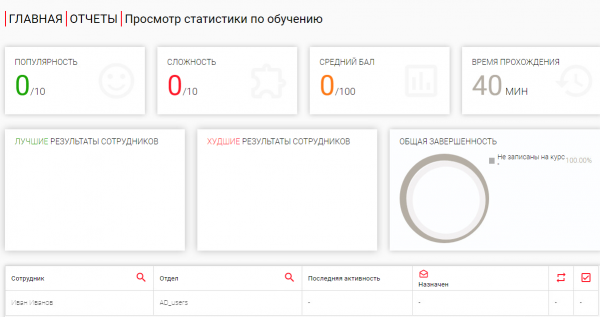
Ainsi, les rapports aident à refléter la statistique sous une forme pratique et à suivre les résultats du portail de formation, ainsi que le comportement des employés.
Automatisation de la formation
Il convient de mentionner la possibilité de créer des règles automatiques, qui aideront les administrateurs à configurer la logique de fonctionnement de Phishman.
Rédaction d'un scénario automatique
Pour la configuration, il faut se rendre dans la section "Règles". On nous propose :
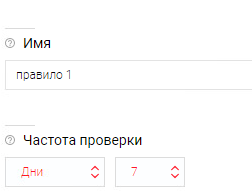
1) Indiquer le nom et définir l'heure de vérification de la condition.
2) Nous créons un événement à partir de l'une des sources (Phishing, Formation, Utilisateurs); s'il y en a plusieurs, il est possible d'utiliser un opérateur logique (ET / OU).
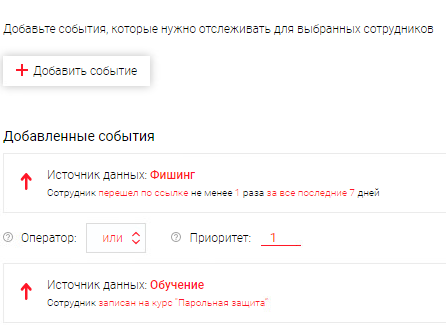
Dans notre exemple, nous avons créé la règle suivante : « Si un utilisateur clique sur un lien malveillant d'une de nos attaques de phishing, il sera automatiquement inscrit à une formation, et il recevra donc une invitation par e-mail, et le suivi de sa progression sera mis en place. »
Optionnel :
—> Il existe un support pour la création de différentes règles selon les sources (DLP, SIEM, Antivirus, Services de personnel, etc.).
Scénario : « Si un utilisateur envoie des informations sensibles, alors le DLP enregistre l'événement et envoie les données à Phishman, où la règle suivante est appliquée : attribuer un cours à l'employé sur la gestion des informations confidentielles. »
Ainsi, l'administrateur peut réduire une partie des processus routiniers (envoyer des employés en formation, effectuer des attaques planifiées, etc.).
En conclusion
Aujourd'hui, nous avons découvert une solution russe pour automatiser le processus de test et de formation des employés. Elle aide à préparer l'entreprise pour se conformer à la Loi fédérale 187, PCI DSS, ISO 27001. Les avantages de la formation via Phishman incluent :
Personnalisation des cours — possibilité de modifier le contenu des cours ;
Branding — création d'une plateforme numérique selon vos normes d'entreprise ;
Travail hors ligne — installation sur votre propre serveur ;
Automatisation — création de règles (scénarios) pour les employés ;
Rapports — statistiques sur les événements d'intérêt ;
Flexibilité de la licence — support à partir de 10 utilisateurs.
Si cette solution vous intéresse, vous pouvez toujours contacter , nous vous aiderons à organiser un pilote et à vous conseiller conjointement avec les représentants de Phishman. C'est tout pour aujourd'hui, apprenez par vous-même et formez vos employés, à bientôt !
Source : habr.com
