

La version du navigateur web Firefox 86 a été publiée. De plus, une mise à jour de la branche avec support à long terme 78.8.0 a été formée. La branche Firefox 87 a été mise en beta-testing, son lancement étant prévu pour le 23 mars.
Les principales nouveautés :
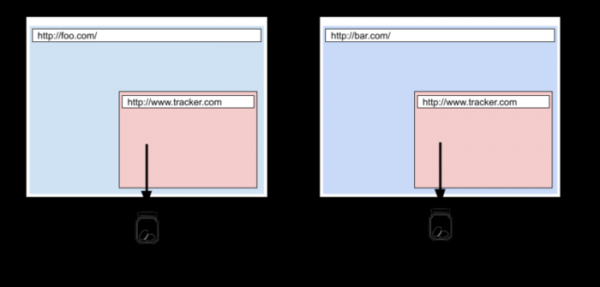
- En mode strict de blocage de contenu indésirable, le mode de protection totale des cookies a été activé, dans lequel chaque site utilise un stockage isolé distinct pour les cookies. La méthode d'isolation proposée ne permet pas d'utiliser les cookies pour suivre la navigation entre les sites, car tous les cookies définis par les blocs tiers chargés sur le site sont désormais liés au site principal et ne sont pas transmis lors de l'accès à ces blocs depuis d'autres sites. Toutefois, la possibilité de transmission intersites des cookies a été conservée pour les services non liés au suivi des utilisateurs, comme ceux utilisés pour l'authentification unique. Les informations sur les cookies intersites bloqués et autorisés sont affichées dans le menu ouvert en cliquant sur l'icône de bouclier dans la barre d'adresse.

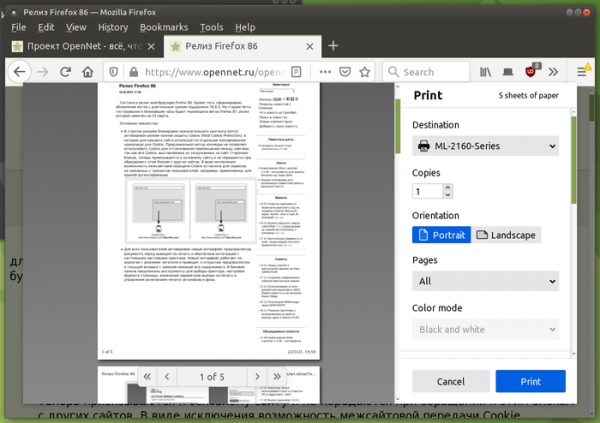
- Tous les utilisateurs disposent d'une nouvelle interface de prévisualisation des documents avant impression, avec intégration aux paramètres système de l'imprimante. La nouvelle interface fonctionne de manière similaire au mode lecteur, ouvrant la prévisualisation dans l'onglet actuel en remplaçant le contenu existant. La barre latérale propose des outils pour sélectionner l'imprimante, configurer le format de page, modifier les paramètres d'impression et gérer l'activation de l'impression des en-têtes et des arrière-plans.

- Les opérations de rendu des éléments Canvas et WebGL ont été transférées dans un processus distinct, chargé de déléguer les opérations au GPU. Ce changement a considérablement amélioré la stabilité et les performances des sites utilisant WebGL et Canvas.
- Tout le code lié au décodage vidéo a été déplacé dans un nouveau processus RDD, ce qui a permis d'améliorer la sécurité en isolant les gestionnaires vidéo dans un processus distinct.
- Les builds pour Linux et Android incluent une protection contre les attaques manipulant la collision de la pile et du tas. Cette protection repose sur l'option « -fstack-clash-protection », qui permet au compilateur d'insérer des appels de vérification (probe) à chaque allocation statique ou dynamique d'espace pour la pile, permettant de détecter des débordements de pile et de bloquer les méthodes d'attaque basées sur la collision de la pile et du tas, liées à la redirection de l'exécution à travers les pages de protection de la pile.
- Le mode lecteur a maintenant la possibilité de consulter les pages HTML enregistrées sur le système local.
- La prise en charge du format d'image AVIF (AV1 Image Format) est activée par défaut, utilisant des technologies de compression intra-image du codec vidéo AV1. Le conteneur pour la diffusion des données compressées en AVIF est entièrement similaire à HEIF. AVIF prend en charge à la fois les images en HDR (High Dynamic Range) et en espace colorimétrique large, ainsi que celles en plage dynamique standard (SDR). Auparavant, pour activer AVIF, il fallait définir le paramètre « image.avif.enabled » dans about:config.
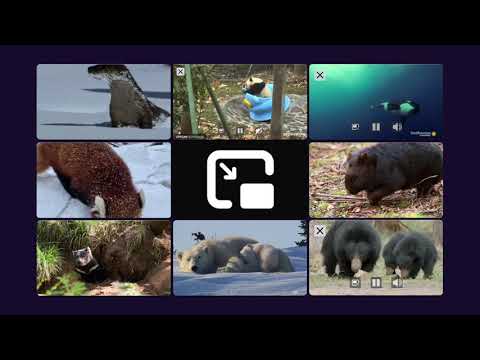
- La prise en charge de l'ouverture simultanée de plusieurs fenêtres vidéo en mode Picture-in-Picture a été activée.

- La prise en charge du mode expérimental SSB (Site Specific Browser), qui permettait de créer un raccourci pour un site sans éléments d'interface de navigateur, avec une icône distincte dans la barre des tâches, semblable à des applications complètes du système d'exploitation, a été arrêtée. Les raisons mentionnées incluent des problèmes non résolus, un bénéfice douteux pour les utilisateurs de systèmes de bureau, la limitation des ressources et le désir de les réorienter vers le développement des produits principaux.
- Pour les connexions WebRTC (PeerConnections), la prise en charge du protocole DTLS 1.0 (Datagram Transport Layer Security), basé sur TLS 1.1 et utilisé dans WebRTC pour la transmission audio et vidéo, a été arrêtée. Il est recommandé d'utiliser DTLS 1.2, basé sur TLS 1.2 (la spécification DTLS 1.3 basée sur TLS 1.3 n'est pas encore prête).
- Dans CSS, la fonction image-set() a été introduite, permettant de choisir l'image d'un ensemble d'options avec différentes résolutions, la plus adaptée aux paramètres d'écran et à la bande passante réseau actuels. background-image: image-set( «cat.png» 1dppx, «cat-2x.png» 2dppx, «cat-print.png» 600dpi);
- La propriété CSS «list-style-image», destinée à définir une image pour les marqueurs dans une liste, permet de spécifier toute forme de définition d'images via CSS.
- CSS inclut le pseudo-classe «:autofill», qui permet de détecter le remplissage automatique des champs par le navigateur dans le tag input (lorsque le remplissage est manuel, le sélecteur ne s'applique pas). input:autofill { border: 3px solid blue; }
- En JavaScript, l'objet intégré Intl.DisplayNames est activé par défaut, permettant d'obtenir des noms localisés pour les langues, pays, devises, éléments de date, etc. let currencyNames = new Intl.DisplayNames([‘en’], {type: ‘currency’}); currencyNames.of(‘USD’); // «Dollar américain» currencyNames.of(‘EUR’); // «Euro»
- Dans le DOM, la valeur de la propriété «Window.name» est réinitialisée à une valeur vide lors du chargement dans un onglet de page différent. le domaine et la valeur précédente est restaurée lorsque le bouton «retour» est cliqué pour revenir à l'ancienne page.
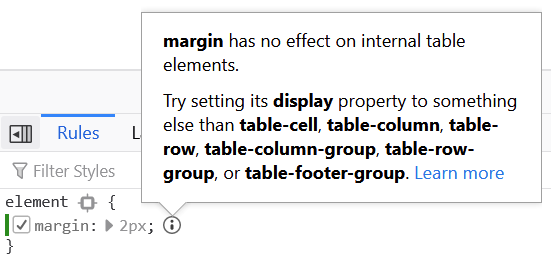
- Les outils de développement web incluent un utilitaire qui affiche un avertissement lors de la définition de valeurs de marges (margin ou padding) en CSS pour les éléments internes des tableaux.

- La barre d'outils des développeurs web affiche le nombre d'erreurs sur la page actuelle. En cliquant sur l'indicateur rouge avec le nombre d'erreurs, on peut immédiatement accéder à la console web pour voir la liste des erreurs.

Outre les nouveautés et corrections de bogues, Firefox 86 a corrigé 25 vulnérabilités, dont 18 sont considérées comme dangereuses. 15 de ces vulnérabilités (répertoriées sous CVE-2021-23979 et CVE-2021-23978) sont causées par des problèmes de gestion de la mémoire, tels que les débordements de tampon et l'accès à des zones de mémoire déjà libérées. Ces problèmes pourraient potentiellement conduire à l'exécution de code malveillant lors de l'ouverture de pages spécialement conçues.
La branche de Firefox 87, qui est passée en phase de bêta-test, se distingue par la désactivation par défaut du gestionnaire de la touche Retour (Backspace) en dehors du contexte des formulaires. Cette suppression s'explique par le fait que la touche Retour est largement utilisée lors de la saisie dans les formulaires, mais hors du focus d'un champ d'entrée, elle agit comme un retour à la page précédente, ce qui peut entraîner la perte de texte saisi à cause d'un changement de page involontaire. Pour retrouver l'ancien comportement, l'option browser.backspace_action a été ajoutée dans about:config. De plus, lors de l'utilisation de la fonction de recherche sur la page, des étiquettes pour indiquer la position des mots-clés trouvés apparaissent désormais à côté de la barre de défilement. Le menu Web Developer a été simplifié et les éléments rarement utilisés ont été supprimés du menu Library.
Source : opennet.ru
