

La version 87 du navigateur web Firefox a été publiée. De plus, une mise à jour de la branche à long terme 78.9.0 a été créée. La branche Firefox 88 est en phase de bêta-test, avec un lancement prévu pour le 20 avril.
Les principales nouveautés :
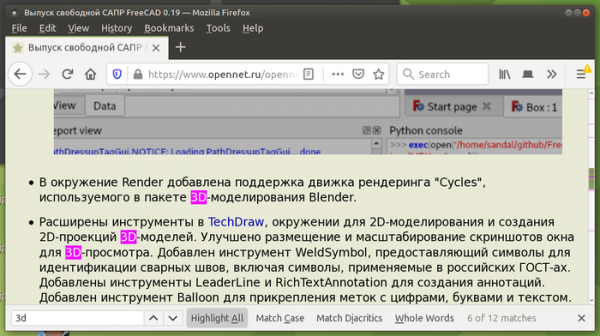
- Lors de l'utilisation de la fonction de recherche et d'activation du mode de surlignage de toutes les correspondances (Highlight All), des étiquettes apparaissent désormais sur la barre de défilement pour indiquer la position des clés trouvées.

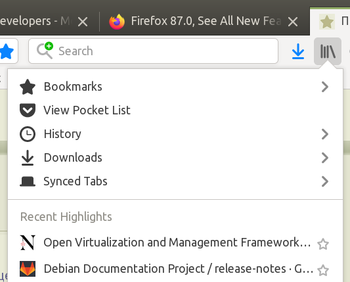
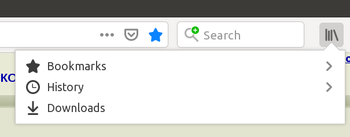
- Des éléments rarement utilisés ont été supprimés du menu Bibliothèque. Dans le menu Bibliothèque, seules les liens vers les signets, l'historique et les téléchargements sont conservés (les onglets synchronisés, les signets récents et la liste Pocket ont été supprimés). Sur la capture d'écran ci-dessous, à gauche, l'état était comme auparavant, et à droite, comment cela se présente dans Firefox 87 :


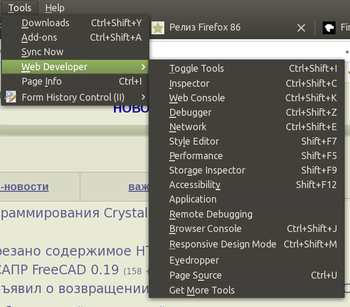
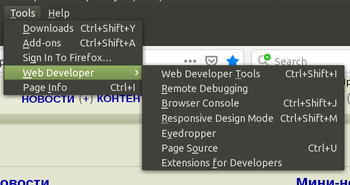
- Le menu Outils Web a été considérablement simplifié : des liens distincts vers les outils (Inspecteur, Console Web, Débogueur, Erreurs de style réseau, Performances, Inspecteur de stockage, Accessibilité et Application) ont été remplacés par un point commun : Outils de développement Web.


- Le menu Aide a été simplifié, supprimant les liens vers les pages de support, les raccourcis clavier et la visite guidée, qui sont désormais disponibles sur la page générale Obtenir de l'aide. Le bouton pour importer depuis un autre navigateur a été retiré.
- Un mécanisme SmartBlock a été ajouté, résolvant les problèmes sur les sites causés par le blocage des scripts externes en mode navigation privée ou en activant un blocage renforcé du contenu indésirable (strict). Notamment, SmartBlock permet d'améliorer considérablement la performance de certains sites qui ralentissaient en raison de l'impossibilité de charger le code des scripts de suivi. SmartBlock remplace automatiquement les scripts de suivi par des modèles garantissant le bon chargement du site. Les modèles sont disponibles pour certains scripts de suivi des utilisateurs populaires, figurant sur la liste Disconnect, y compris les scripts avec des widgets Facebook, Twitter, Yandex, Vkontakte et Google.
- Le gestionnaire de la touche Retour arrière est désactivé par défaut en dehors du contexte des formulaires de saisie. La suppression du gestionnaire est justifiée par le fait que la touche Retour arrière est largement utilisée lors de la saisie de texte dans des formulaires, mais en dehors du focus sur le formulaire de saisie, elle est interprétée comme un retour à la page précédente, ce qui peut entraîner la perte de texte saisi en raison d'un déplacement involontaire vers une autre page. Pour restaurer l'ancien comportement, une option browser.backspace_action a été ajoutée dans about:config.
- Formation modifiée de l'en-tête HTTP Referer. Par défaut, la politique « strict-origin-when-cross-origin » est en place, ce qui implique la suppression des chemins et des paramètres lors de l'envoi d'une requête vers d'autres hôtes lors d'un accès via HTTPS, la suppression du Referer lors du passage de HTTPS à HTTP et la transmission du Referer complet pour les transitions internes au sein d'un même site. Ce changement s'appliquera aux requêtes de navigation ordinaires (clicks sur des liens), aux redirections automatiques et lors du chargement de ressources externes (images, CSS, scripts). Par exemple, en cliquant sur un lien vers un autre site via HTTPS, au lieu de « Referer: https://www.example.com/chemin/?arguments », il est désormais transmis « Referer: https://www.example.com/ ».
- Pour un petit pourcentage d'utilisateurs, le mode Fission est activé avec la mise en œuvre d'une architecture multi-processus modernisée pour une isolation plus stricte des pages. Lorsque le mode Fission est activé, les pages de différents sites sont toujours placées en mémoire dans des processus différents, chacun utilisant sa propre sandbox isolée. De plus, la séparation par processus ne se fait pas par onglets, mais par domaines, ce qui permet d'isoler davantage le contenu des scripts externes et des blocs iframe. Vous pouvez activer manuellement le mode Fission sur la page about:preferences#experimental ou via la variable « fission.autostart=true » dans about:config. Vous pouvez vérifier l'activation sur la page about:support.
- La mise en œuvre expérimentale du mécanisme de connexion TCP rapide (TFO - TCP Fast Open, RFC 7413) a été supprimée, ce qui permet de réduire le nombre d'étapes pour établir une connexion en combinant en une seule requête les première et deuxième étapes du classique processus de trois étapes d'accord de connexion, et offre la possibilité d'envoyer des données dès le début de l'établissement de la connexion. Par défaut, le mode TCP Fast Open était désactivé et nécessitait une modification de about:config pour être activé (network.tcp.tcp_fastopen_enable).
- Conformément aux modifications apportées aux spécifications, l'élément n'est plus inclus dans les vérifications utilisant les pseudo-classes « :link », « :visited » et « :any-link ».
- Les valeurs non standard des paramètres CSS caption-side - left, right, top-outside et bottom-outside ont été supprimées (une option de retour est prévue avec le paramètre layout.css.caption-side-non-standard.enabled).
- Par défaut, l'événement «beforeinput» et la méthode getTargetRanges() sont activés, permettant aux applications web de redéfinir le comportement lors de l'édition de texte avant que le navigateur ne modifie l'arbre DOM, offrant ainsi un meilleur contrôle sur les événements de saisie. L'événement «beforeinput» est envoyé au gestionnaire <input> ou un autre élément avec l'attribut «contenteditable» avant que la valeur de l'élément ne soit modifiée. La méthode getTargetRanges(), fournie par l'objet inputEvent, retourne un tableau avec des valeurs permettant de déterminer quelle partie du DOM sera modifiée si l'événement de saisie n'est pas annulé.
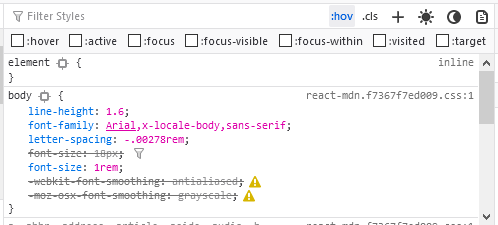
- Pour les développeurs web, le mode d'inspection des pages a introduit la possibilité de simuler des requêtes multimédias «prefers-color-scheme» pour tester les thèmes sombres et clairs sans changer les thèmes dans le système d'exploitation. Pour activer la simulation des thèmes sombres et clairs, des boutons avec des images de soleil et de lune ont été ajoutés en haut à droite de la barre d'outils pour les développeurs web.
- Le mode d'inspection a ajouté la possibilité d'activer le pseudo-classe «:target» pour l'élément sélectionné, à l'instar des pseudo-classes précédemment prises en charge telles que «:hover», «:active», «:focus», «:focus-within», «:focus-visible» et «:visited».

- Dans le mode d'inspection CSS, le traitement des règles CSS inactives a été amélioré. En particulier, la propriété «table-layout» devient désormais inactive pour les éléments qui ne sont pas des tableaux, tandis que les propriétés «scroll-padding-*» sont marquées comme inactives pour les éléments qui n'assurent pas le défilement. L'étiquetage erroné des propriétés «text-overflow» a été supprimé pour certaines valeurs.
En plus des nouveautés et des corrections de bogues dans Firefox 87, 12 vulnérabilités ont été corrigées, dont 7 classées comme dangereuses. 6 vulnérabilités (regroupées sous CVE-2021-23988 et CVE-2021-23987) sont causées par des problèmes de gestion de la mémoire, tels que des débordements de tampon et des accès à des zones mémoire déjà libérées. Ces problèmes pourraient potentiellement permettre l'exécution de code malveillant lors de l'ouverture de pages spécialement conçues.
La version de Firefox 88, qui est passée en phase de test bêta, se distingue par la prise en charge du zoom par pincement sur les trackpads sous Linux avec des environnements de bureau basés sur le protocole Wayland, ainsi que par l'activation par défaut du support du format d'image AVIF (AV1 Image Format), qui utilise des technologies de compression intra-image à partir du format de codage vidéo AV1.
Source : opennet.ru
