

À l'heure actuelle, un administrateur réseau ou un ingénieur en sécurité des systèmes d'information consacre beaucoup de temps et d'efforts à protéger le périmètre du réseau de l'entreprise contre diverses menaces, en maîtrisant de nouvelles solutions de prévention et de surveillance des événements, mais même cela ne lui garantit pas une protection totale. L'ingénierie sociale est activement utilisée par les attaquants et peut avoir des conséquences graves.
À quelle fréquence vous surprenez-vous à penser : « Ce serait bien d'organiser un test de compétence pour le personnel en matière de sécurité des systèmes d'information » ? Malheureusement, ces réflexions se heurtent à un mur d'incompréhension face à un grand nombre de tâches ou au manque de temps dans la journée de travail. Nous prévoyons de vous parler des produits et technologies modernes en matière d'automatisation de la formation du personnel, qui ne nécessiteront pas une préparation longue pour les pilotes ou l'implémentation, mais nous aborderons tout cela dans l'ordre.
Fondement théorique
Actuellement, plus de 80 % des fichiers malveillants sont diffusés par e-mail (données tirées des rapports des experts de Check Point au cours de la dernière année via le service Intelligence Reports).
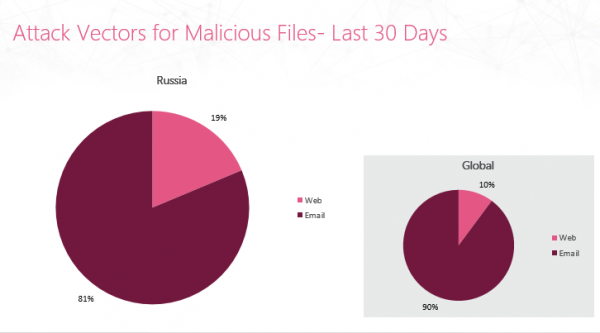 Rapport des 30 derniers jours sur le vecteur d'attaques visant à propager des fichiers malveillants (Russie) — Check Point
Cela indique que le contenu des messages électroniques est suffisamment vulnérable pour être exploité par des attaquants. Si l'on considère les formats de fichiers malveillants les plus répandus dans les pièces jointes (EXE, RTF, DOC), il convient de noter qu'ils contiennent généralement des éléments exécutables automatiques (scripts, macros).
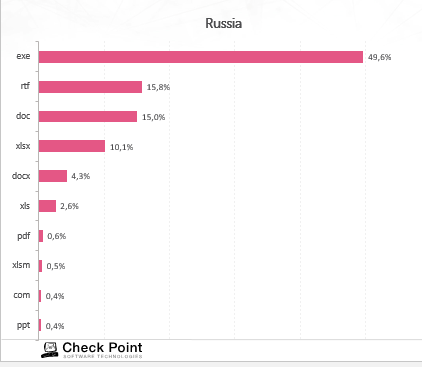 Rapport annuel sur les formats de fichiers dans les messages malveillants reçus — Check Point
Comment lutter contre ce vecteur d'attaques ? La vérification des e-mails repose sur l'utilisation d'outils de sécurité :
Antivirus — détection des menaces par signature.
Emulation — un bac à sable dans lequel les pièces jointes sont ouvertes dans un environnement isolé.
Content Awareness — extraction des éléments actifs des documents. L'utilisateur reçoit un document nettoyé (généralement au format PDF).
AntiSpam — vérification de la réputation du domaine du destinataire / expéditeur.
Et, en théorie, cela devrait suffire, mais il existe une autre ressource tout aussi précieuse pour l'entreprise — les données personnelles et professionnelles des employés. Au cours des dernières années, la popularité du type suivant de fraude en ligne a considérablement augmenté :
Phishing (angl. phishing, de fishing — pêche, attraper) — un type de fraude sur Internet. Son objectif est d'obtenir les données d'identification des utilisateurs. Cela inclut le vol de mots de passe, de numéros de cartes de crédit, de comptes bancaires et d'autres informations confidentielles.
Les cybercriminels perfectionnent leurs méthodes d'attaques par phishing, redirigent les requêtes DNS de sites populaires et déploient des campagnes entières utilisant l'ingénierie sociale pour envoyer des courriers.
Ainsi, pour protéger votre messagerie d'entreprise contre le phishing, il est recommandé d'appliquer deux approches, dont l'utilisation conjointe donne les meilleurs résultats :
Outils techniques de protection. Comme mentionné précédemment, différentes technologies sont utilisées pour vérifier et transmettre uniquement le courrier légitime.
Formation théorique du personnel. Cela consiste en un test complet du personnel pour identifier les victimes potentielles. Ensuite, leur reformation est effectuée, et les statistiques sont constamment enregistrées.
Ne fais pas confiance et vérifie
Aujourd'hui, nous allons parler de la deuxième approche pour prévenir les attaques par phishing, à savoir l'apprentissage automatisé du personnel afin d'augmenter le niveau de sécurité des données d'entreprise et personnelles. Pourquoi cela peut-il être si dangereux ?
Ingénierie sociale — manipulation psychologique des personnes pour effectuer certaines actions ou divulguer des informations confidentielles (en matière de sécurité informatique).
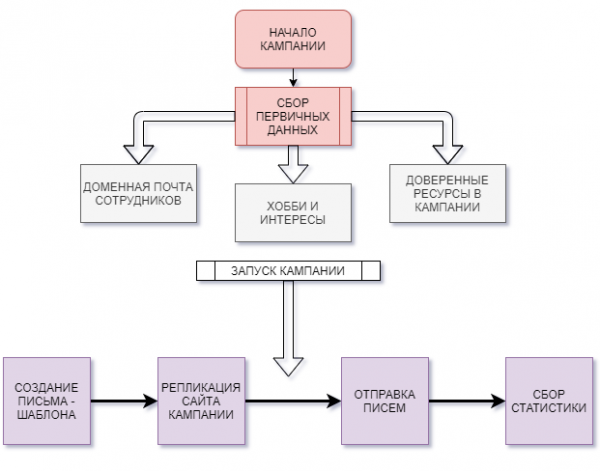 Schéma d'un scénario typique de déploiement d'une attaque par phishing
Jetons un œil à un schéma fascinant, qui représente brièvement le parcours d'une campagne de phishing. Elle comporte différentes étapes :
Collecte de données préliminaires.
Au 21ème siècle, il est difficile de trouver une personne qui n'est pas inscrite sur un réseau social ou sur divers forums thématiques. Naturellement, beaucoup d'entre nous laissent des informations détaillées sur eux-mêmes : lieu de travail actuel, groupe pour collègues, téléphone, courriel, etc. Ajoutez à cela des informations personnalisées sur les intérêts de la personne et vous obtiendrez des données pour créer un modèle de phishing. Même si des personnes avec de telles informations ne peuvent pas être trouvées, il y a toujours le site de l'entreprise d'où l'on peut rassembler toutes les informations intéressantes (courriel de domaine, contacts, relations).
Lancement de la campagne.
Une fois le « point de départ » préparé, vous pouvez lancer votre propre campagne de phishing ciblée à l'aide d'outils gratuits ou payants. Au cours de l'envoi, des statistiques s'accumuleront : emails livrés, emails ouverts, clics sur les liens, saisie des identifiants, etc.
Produits sur le marché
Le phishing peut être utilisé à la fois par des cybercriminels et par des employés de la sécurité informatique de l'entreprise, dans le but de réaliser un audit constant du comportement des employés. Qu'est-ce que le marché des solutions gratuites et commerciales d'apprentissage automatisé des employés a à offrir :
— un projet open source permettant de déployer une campagne de phishing pour vérifier la maîtrise informatique de vos employés. Parmi ses avantages, on peut citer la simplicité de déploiement et des exigences système minimales. En revanche, il présente des inconvénients : l'absence de modèles d'envoi prêts à l'emploi et l'absence de tests et de matériels de formation pour le personnel.
— une plateforme proposant de nombreux produits pour tester le personnel.
— un système automatisé de test et de formation des employés. Il propose différentes versions de produits, prenant en charge de 10 à plus de 1000 employés. Les cours de formation comprennent la théorie et des exercices pratiques, avec la possibilité d'identifier les besoins à partir des statistiques obtenues après la campagne de phishing. C'est une solution commerciale avec possibilité d'utilisation d'essai.
— un système automatisé de formation et de contrôle de la sécurité. Ce produit commercial propose la réalisation d'attaques d'entraînement périodiques, la formation des employés, etc. Une campagne incluant des modèles de déploiement et la réalisation de trois attaques d'entraînement est proposée comme version démo du produit.
Les solutions mentionnées ci-dessus ne représentent qu'une partie des produits disponibles sur le marché de la formation automatisée du personnel. Bien sûr, chacune a ses avantages et ses inconvénients. Aujourd'hui, nous allons nous familiariser avec , simuler une attaque de phishing, et explorer les options disponibles.
GoPhish
Il est temps de passer à la pratique. Le choix de GoPhish n'est pas anodin : c'est un outil convivial avec les caractéristiques suivantes :
Installation et démarrage simplifiés.
Support de l'API REST. Permet de formuler des requêtes à partir de et d'appliquer des scénarios automatisés.
Interface graphique de gestion conviviale.
Interopérabilité.
L'équipe de développement a préparé un excellent pour le déploiement et la configuration de GoPhish. En réalité, il vous suffira de vous rendre dans , télécharger l'archive ZIP pour le système d'exploitation correspondant, exécuter le fichier binaire interne, après quoi l'outil sera installé.
NOTE IMPORTANTE !
Dans le terminal, vous devez obtenir des informations sur le portail déployé, ainsi que des données de connexion (valable pour les versions supérieures à 0.10.1). N'oubliez pas de noter le mot de passe !
msg="Veuillez vous connecter avec le nom d'utilisateur admin et le mot de passe "Configuration de GoPhish
Après l'installation, un fichier de configuration (config.json) sera créé dans le répertoire de l'application. Voici les paramètres à modifier :
Clé
Valeur (par défaut)
Description
admin_server.listen_url
127.0.0.1:3333
Adresse IP du serveur GoPhish
admin_server.use_tls
faux
Est-ce que TLS est utilisé pour se connecter au serveur GoPhish
admin_server.cert_path
example.crt
Chemin vers le certificat SSL pour le portail d'administration de GoPhish
admin_server.key_path
example.key
Chemin vers la clé SSL privée
phish_server.listen_url
0.0.0.0:80
Adresse IP et port d'hébergement de la page de phishing (par défaut, elle est hébergée sur le serveur GoPhish au port 80)
—> Accédez au portail de gestion. Dans notre cas : https://127.0.0.1:3333
—> Vous serez invité à changer un mot de passe assez long en un mot de passe plus simple ou vice versa.
Création d'un profil d'expéditeur
Accédez à l'onglet "Profil d'envoi" et saisissez les données de l'utilisateur à partir duquel notre campagne sera envoyée :
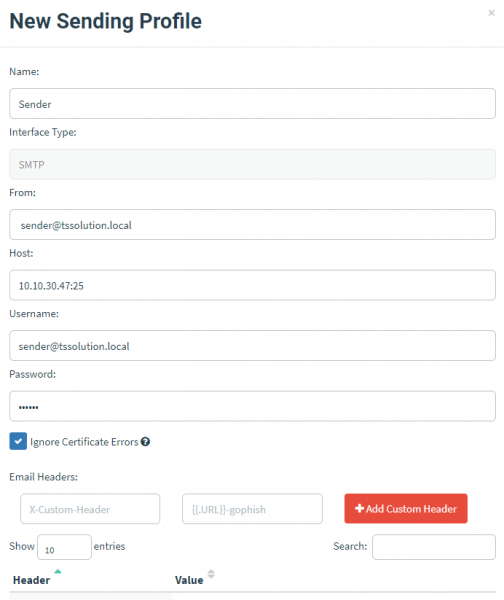
Où :
Nom
Nom de l'expéditeur
De
Email de l'expéditeur
Hôte
Adresse IP du serveur de messagerie à partir duquel les e-mails entrants seront écoutés.
Nom d'utilisateur
Identifiant du compte utilisateur sur le serveur de messagerie.
Mot de passe
Mot de passe du compte utilisateur sur le serveur de messagerie.
Vous pouvez également envoyer un message de test pour vous assurer que la livraison a réussi. Enregistrez les paramètres à l'aide du bouton "Enregistrer le profil".
Création d'un groupe de destinataires
Ensuite, vous devez créer un groupe de destinataires pour les "lettres heureuses". Allez dans "Utilisateurs & Groupes" → "Nouveau groupe". Il existe deux façons de l'ajouter : manuellement ou par importation d'un fichier CSV.
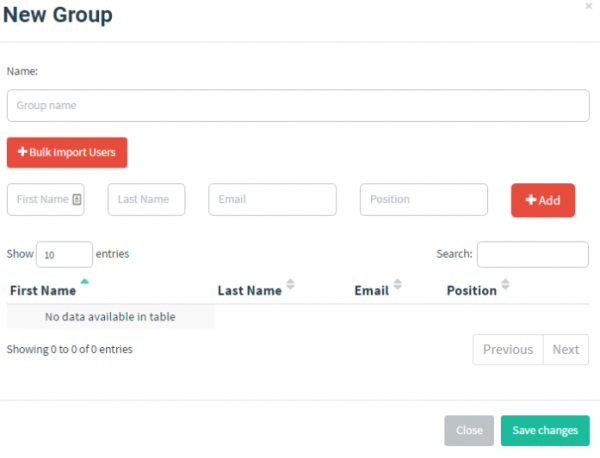
Pour la deuxième méthode, les champs obligatoires suivants sont nécessaires :
Prénom
Nom de famille
Email
Position
À titre d'exemple :
Prénom,Nom,Position,Email
Richard,Bourne,CEO,rbourne@morningcatch.ph
Boyd,Jenius,Administrateur Systèmes,bjenius@morningcatch.ph
Haiti,Moreo,Ventes & Marketing,hmoreo@morningcatch.ph
Création d'un modèle de phishing
Après avoir identifié un attaquant fictif et des victimes potentielles, il est nécessaire de créer un modèle de message. Pour ce faire, allez dans la section “Email Templates” → “New Templates”.
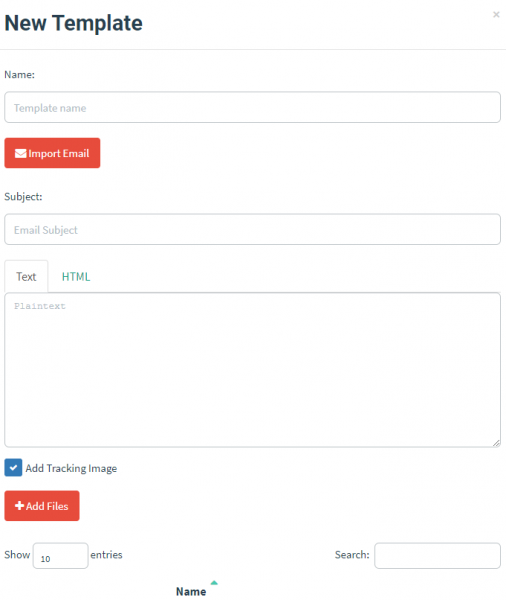
Lors de la création d'un modèle, une approche technique et créative est utilisée. Il convient de spécifier un message de service qui sera familier aux utilisateurs-victimes ou qui suscitera une certaine réaction. Options possibles :
Nom
Nom du modèle
Objet
Thème de l'email
Texte / HTML
Champ pour entrer du texte ou du code HTML
Gophish prend en charge l'importation d'emails, mais nous allons créer le nôtre. Pour cela, nous imitons le scénario suivant : un utilisateur de l'entreprise reçoit un email lui proposant de changer le mot de passe de sa messagerie professionnelle. Nous analyserons ensuite sa réaction et examinerons notre “capture”.
Dans le modèle, nous allons utiliser des variables intégrées. Vous pouvez en savoir plus à leur sujet dans la section mentionnée ci-dessus dans la section .
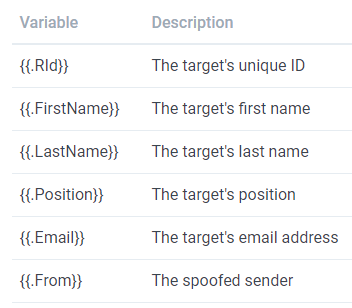
Pour commencer, téléchargeons le texte suivant :
{{.FirstName}},

Le mot de passe pour {{.Email}} a expiré. Veuillez réinitialiser votre mot de passe ici.

Merci,
Équipe IT
Ainsi, le nom de l'utilisateur sera automatiquement inséré (selon le point précédemment défini “New Group”) et son adresse email sera indiquée.
Ensuite, nous devons spécifier le lien vers notre ressource de phishing. Pour cela, mettez en surbrillance le mot “here” dans le texte et choisissez l'option « Link » dans le panneau de configuration.
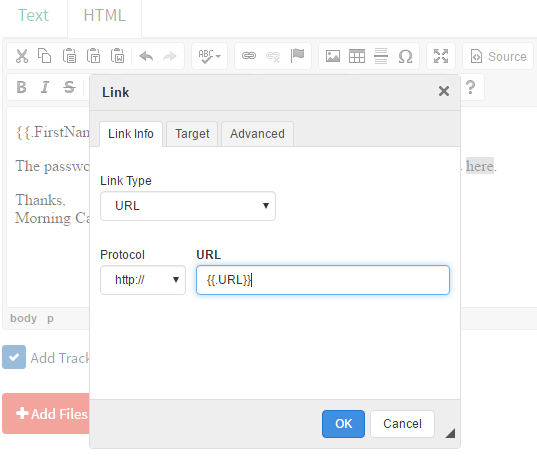
Comme URL, nous indiquerons la variable intégrée {{.URL}}, que nous remplirons plus tard. Elle sera automatiquement intégrée dans le texte de l'email de phishing.
Avant de sauvegarder le modèle, n'oubliez pas d'activer l'option « Add Tracking Image ». Cela ajoutera un élément multimédia de taille 1×1 pixel, qui suivra l'ouverture de l'email par l'utilisateur.
Donc, il nous reste peu de choses, mais d'abord récapitulons les étapes obligatoires après s'être connecté au portail Gophish :
Créer un profil d'expéditeur ;
Créer un groupe de diffusion en précisant les utilisateurs ;
Créer un modèle d'email de phishing.
Admettez-le, la configuration n'a pas pris beaucoup de temps et nous sommes presque prêts à lancer notre campagne. Reste à ajouter la page de phishing.
Création de la page de phishing
Allez à l'onglet “Landing Pages”.
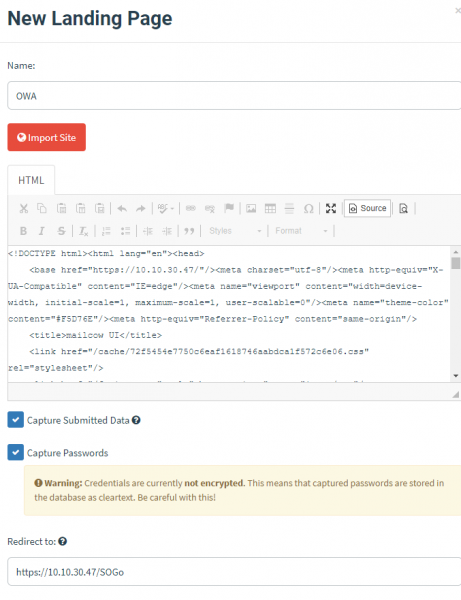
On nous demandera de spécifier le nom de l'objet. Il est possible d'importer le site source. Dans notre exemple, j'ai tenté de spécifier un portail web opérationnel du serveur de messagerie. En conséquence, il a été importé sous forme de code HTML (même si ce n'est pas complètement). Ensuite, il y a des options intéressantes pour capturer les données saisies par l'utilisateur :
Capture des données soumises. Si la page indiquée du site contient divers formulaires de saisie, toutes les données seront enregistrées.
Capture des mots de passe — capture des mots de passe saisis. Les données sont enregistrées dans la base de données GoPhish sans chiffrement, telles quelles.
Nous pouvons également utiliser l'option « Rediriger vers », qui redirigera l'utilisateur vers une page spécifiée après la saisie des informations d'identification. Rappelons que nous avons défini un scénario dans lequel l'utilisateur est invité à changer le mot de passe de son messager d'entreprise. Pour cela, une page d'authentification parodique du messager est proposée, après quoi l'utilisateur peut être envoyé vers toute ressource disponible de l'entreprise.
N'oublions pas de sauvegarder la page remplie et passons à la section « Nouvelle Campagne ».
Lancement de la capture GoPhish
Nous avons spécifié toutes les données nécessaires. Dans l'onglet « Nouvelle Campagne », créons une nouvelle campagne.
Lancement de la campagne
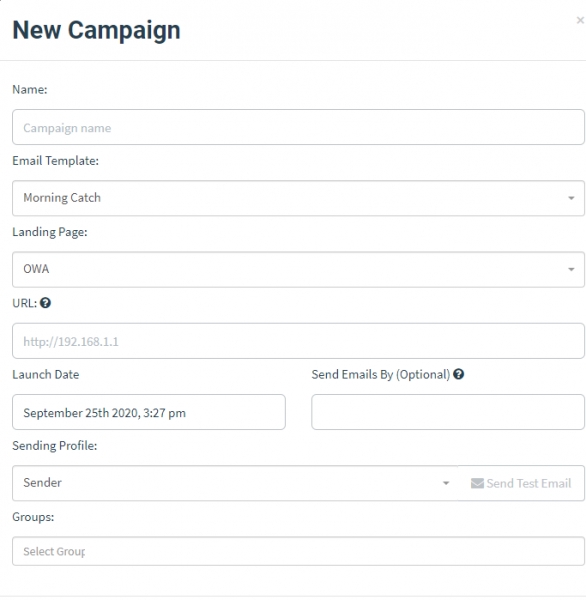
Où :
Nom
Nom de la campagne
Modèle d'Email
Modèle de message
Landing Page
Page de phishing
URL
Adresse IP de votre serveur GoPhish (doit avoir une accessibilité réseau avec l'hôte victime)
Date de lancement
Date de début de la campagne
Envoyer des Emails par
Date de fin de campagne (l'envoi est réparti de manière uniforme)
Profil d'envoi
Profil de l'expéditeur
Groupes
Groupe des destinataires de l'envoi
Après le lancement, nous pouvons toujours consulter les statistiques, qui indiquent : messages envoyés, messages ouverts, clics sur les liens, données laissées et transfert vers spam.
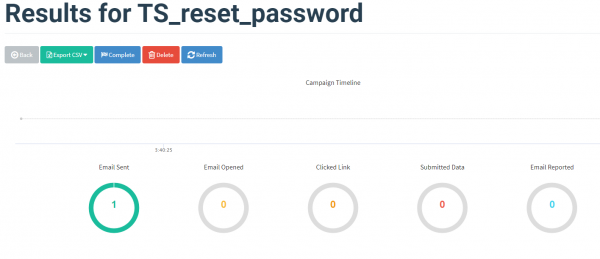
Des statistiques montrent qu'un message a été envoyé, vérifions le mail du côté du destinataire :
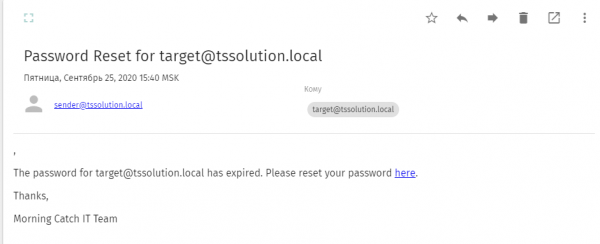
En effet, la victime a réussi à recevoir un email de phishing demandant de cliquer sur un lien pour changer le mot de passe de son compte d'entreprise. Nous effectuons les actions demandées, cela nous envoie vers la page des Pages de Destination, que disent les statistiques ?
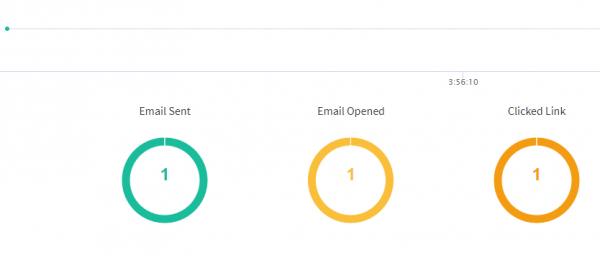
Au final, notre utilisateur a cliqué sur le lien de phishing, où il aurait potentiellement pu laisser les informations concernant son compte.
Remarque de l'auteur : le processus de saisie des données n'a pas été enregistré en raison de l'utilisation d'un modèle de test, mais cette option existe. Les contenus ne sont pas chiffrés et sont stockés dans la base de données GoPhish, prenez cela en compte.
En conclusion
Aujourd'hui, nous avons abordé un sujet d'actualité concernant la mise en place d'une formation automatisée pour protéger les employés contre les attaques de phishing et développer leur culture informatique. En tant que solution accessible, Gophish a été déployé, montrant de bons résultats en termes de rapport entre le temps de déploiement et le résultat. Grâce à cet outil accessible, vous pourrez évaluer le comportement de vos employés et établir des rapports. Si ce produit vous intéresse, nous proposons notre aide pour son déploiement et pour auditer vos employés (sales@tssolution.ru).
Cependant, nous ne comptons pas nous arrêter là avec la présentation d'une seule solution et prévoyons de poursuivre notre cycle, où nous présenterons des solutions Enterprise pour automatiser le processus de formation et de contrôle de la sécurité des employés. Restez avec nous et soyez vigilants !
Source : habr.com
