

J'ai réfléchi qu'il serait intéressant de couvrir les événements des conférences internationales. Et pas seulement de manière générale, mais de parler des interventions les plus intéressantes. Je vous propose de découvrir notre première dizaine brûlante.
1. En attente d'un tandem harmonieux d'attaques IoT et de ransomwares
En 2016, nous avons observé une rapide augmentation des attaques par ransomwares. À peine avions-nous récupéré de ces attaques qu'une nouvelle vague d'attaques DDoS, utilisant des IoT, nous a frappé. Dans cette présentation, l'auteur donne une description étape par étape de comment se déroule une attaque par ransomware. Comment fonctionne un ransomware et ce qu'un chercheur doit faire à chaque étape pour contrer le ransomware.
Il s'appuie sur des méthodologies éprouvées. Ensuite, le présentateur éclaire sur la manière dont les IoT sont utilisés dans les attaques DDoS : il explique le rôle joué par les malwares auxiliaires (pour aider ultérieurement dans l'attaque DDoS menée par l'armée IoT). Il parle également de la manière dont l'alliance entre ransomwares et attaques IoT pourrait devenir une grande menace dans les années à venir. Le présentateur est l'auteur des livres «Malware, Rootkits & Botnets : a Beginner’s Guide», «Advanced Malware Analysis», «Hacking Exposed: Malware & Rootkits Secrets & Solutions», donc il s'exprime avec connaissance.
2. «Ouvre la bouche, dis 0x41414141»: Attaque sur l'infrastructure cybernétique médicale
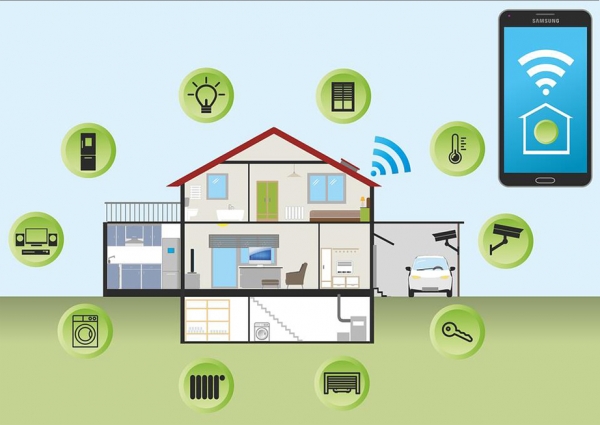
Les équipements médicaux connectés à Internet sont une réalité clinique omniprésente. Ces équipements sont un précieux soutien pour le personnel médical, car ils automatisent une grande partie de la routine. Cependant, ces équipements contiennent de nombreuses vulnérabilités (à la fois logicielles et matérielles), qui offrent un large champ d'action aux potentiels attaquants. Dans la présentation, l'intervenant partage son expérience personnelle en réalisant des tests de pénétration pour l'infrastructure cybernétique médicale et explique comment les attaquants compromettent les équipements médicaux.
Le conférencier décrit : 1) comment les attaquants exploitent les protocoles de communication propriétaires, 2) comment ils trouvent des vulnérabilités dans les services réseau, 3) comment ils compromettent les systèmes de survie, 4) comment ils exploitent les interfaces de débogage matérielles et le bus de données système ; 5) comment ils attaquent les interfaces sans fil principales et les technologies sans fil propriétaires spécifiques ; 6) comment ils pénètrent les systèmes d'information médicale, puis lisent et modifient : les informations personnelles sur la santé du patient ; les dossiers médicaux d'entreprise, dont le contenu est normalement caché même au patient ; 7) comment ils perturbent le système de communication utilisé par les équipements médicaux pour échanger des informations et des commandes de service ; 8) comment ils limitent l'accès du personnel médical à l'équipement ; ou même le bloquent complètement.
Au cours de ses tests de pénétration, le conférencier a découvert de nombreux problèmes avec les équipements médicaux. Parmi eux : 1) une cryptographie faible, 2) la possibilité de manipuler les données ; 3) la possibilité de remplacement à distance de l'équipement, 3) des vulnérabilités dans les protocoles propriétaires, 4) la possibilité d'accès non autorisé aux bases de données, 5) des identifiants de connexion / mots de passe hardcodés et immuables. Ainsi que d'autres informations sensibles, stockées soit dans le firmware de l'équipement, soit dans les binaires système ; 6) la susceptibilité des équipements médicaux aux attaques DoS à distance.
Après avoir pris connaissance de la présentation, il devient évident que la cybersécurité du secteur médical est aujourd'hui un cas clinique, nécessitant des soins intensifs.
3. Un exploit mordant au bout de la broche de la publicité contextuelle
Chaque jour, des millions de personnes se connectent aux réseaux sociaux : pour le travail, pour se divertir ou simplement pour passer le temps. Sous le capot des réseaux sociaux se trouvent des plateformes publicitaires invisibles pour l'utilisateur lambda, responsables de livrer aux visiteurs des publicités contextuelles pertinentes. Les plateformes publicitaires sont faciles à utiliser et très efficaces. Elles sont donc très prisées par les annonceurs.
En plus de la possibilité d'atteindre un large public, ce qui est très avantageux pour les entreprises, les plateformes publicitaires permettent également de restreindre le ciblage – jusqu'à une seule personne. De plus, la fonctionnalité des plateformes publicitaires modernes permet même de choisir sur quel appareil parmi les nombreux gadgets de cette personne spécifique afficher la publicité.
Ainsi, les plateformes publicitaires modernes permettent à l'annonceur d'atteindre n'importe qui, n'importe où dans le monde. Mais cette possibilité peut également être exploitée par des acteurs malveillants, comme une porte d'entrée dans le réseau où se trouve leur victime présumée. Le conférencier démontre comment un annonceur malveillant peut tirer parti d'une plateforme publicitaire pour cibler avec une très grande précision sa campagne de phishing, déployée pour livrer un exploit personnalisé à une personne spécifique.
4. Comment de vrais hackers échappent à la publicité ciblée
Nous utilisons de nombreux services informatisés différents dans notre vie quotidienne. Et il nous est difficile de nous en passer, même lorsque nous découvrons soudainement qu'ils surveillent nos moindres faits et gestes. D'une telle manière qu'ils suivent chacun de nos mouvements et chaque pression de nos doigts.
Le conférencier explique clairement comment les marketers modernes utilisent une large variété de méthodes ésotériques de ciblage. Nous sur la paranoïa mobile, sur la surveillance totale. Et de nombreux lecteurs ont pris ce qui a été écrit comme une blague inoffensive, mais le rapport présenté montre que les marketers modernes utilisent déjà ces technologies pour nous surveiller.
Que faire ? L'industrie de la publicité contextuelle, qui alimente cette surveillance totale, avance à grands pas. Au point que les plateformes publicitaires modernes peuvent suivre non seulement l'activité en ligne d'une personne (tels que les frappes au clavier, le déplacement de la souris, etc.), mais aussi ses caractéristiques physiologiques (comment nous appuyons sur les touches et déplaçons la souris). Ainsi, les outils de surveillance des plateformes publicitaires, intégrés dans des services dont nous ne pouvons nous passer, s'immiscent non seulement sous nos sous-vêtements, mais même sous notre peau. Si nous n'avons pas la possibilité de nous passer de ces services excessivement surveillants, pourquoi ne pas essayer au moins de les bombarder d'informations inutiles ?
Le rapport présente un dispositif original (un bot matériel et logiciel) qui permet de : 1) injecter des balises Bluetooth ; 2) brouiller les données recueillies par les capteurs embarqués des voitures ; 3) falsifier les paramètres d'identification des téléphones mobiles ; 4) brouiller la manière de taper (sur le clavier, la souris et l'écran tactile). Toutes ces informations, comme on le sait, sont utilisées pour le ciblage de publicités sur les appareils mobiles.
Lors de la démonstration, on voit qu'après le lancement du dispositif original, le système de surveillance devient fou ; les informations qu'il recueille deviennent tellement brouillées et inexactes qu'elles ne seront plus d'aucune utilité pour nos observateurs. En guise de bonne blague, le présentateur montre comment, grâce au dispositif présenté, le « système de surveillance » commence à percevoir un hacker de 32 ans comme une fille de 12 ans, folle des chevaux.
5. 20 ans de piratage de MMORPG : graphismes améliorés, mêmes exploits
Le sujet du piratage de MMORPG est discuté à DEF CON depuis 20 ans. Pour célébrer cet anniversaire, le présentateur décrit les moments les plus marquants de ces discussions. De plus, il parle de ses aventures dans le domaine du braconnage dans les jeux en ligne, à commencer par Ultima Online (en 1997). Et au cours des années suivantes : Dark Age of Camelot, Anarchy Online, Asheron's Call 2, Shadowbane, Lineage II, Final Fantasy XI/XIV, World of Warcraft. Y compris plusieurs nouveaux représentants : Guild Wars 2 et Elder Scrolls Online. Et ce n'est là qu'une petite partie de la carrière du présentateur !
Le rapport présente des détails techniques sur la création d'exploits pour les MMORPG, qui aident à acquérir de l'argent virtuel et qui sont pertinents pour presque tous les MMORPG. Le conférencier parle brièvement de l'éternelle opposition entre les braconniers (créateurs d'exploits) et le « contrôle des pêcheurs » ; et de l'état technique actuel de cette course à l'armement.
Il explique la méthodologie d'analyse approfondie des paquets et comment configurer les exploits pour que le braconnage ne soit pas détecté du côté du serveur. Il présente également un nouvel exploit qui, au moment de la présentation, avait un avantage sur le « contrôle des pêcheurs » dans cette course à l'armement.
6. Hackons les robots avant l'arrivée de Skynet
Les robots sont très en vogue aujourd'hui. Dans un avenir proche, ils seront partout : lors des missions militaires, dans les opérations chirurgicales, dans la construction de gratte-ciels ; comme assistants de magasin, personnel hospitalier, assistants d'affaires, partenaires sexuels ; chefs cuisiniers à domicile et membres à part entière de la famille.
À mesure que l'écosystème des robots s'élargit et que l'influence des robots sur notre société et notre économie augmente rapidement, ils commencent à représenter une menace significative pour les humains, les animaux et les entreprises. Fondamentalement, les robots sont des ordinateurs avec des bras, des jambes et des roues. Dans le contexte actuel de la cybersécurité, ce sont des ordinateurs vulnérables avec des bras, des jambes et des roues.
Les vulnérabilités logicielles et matérielles des robots modernes permettent à un attaquant d'exploiter les capacités physiques du robot pour causer des dommages matériels ou financiers ; ou même de créer accidentellement ou intentionnellement une menace pour la vie humaine. Les menaces potentielles pour tout ce qui se trouve à proximité des robots augmentent exponentiellement avec le temps. En effet, elles augmentent dans des contextes que l'industrie établie de la sécurité informatique n'a jamais vus auparavant.
Dans ses recherches récentes, le conférencier a découvert de nombreuses vulnérabilités critiques dans les robots domestiques, d'entreprise et industriels, provenant de fabricants connus. Dans son rapport, il révèle les détails techniques des menaces actuelles et explique comment les criminels peuvent compromettre divers composants de l'écosystème des robots, avec une démonstration des exploits fonctionnels.
Parmi les problèmes identifiés par le conférencier dans l'écosystème des robots : 1) communications non sécurisées ; 2) possibilité de corruption de la mémoire ; 3) vulnérabilités permettant l'exécution de code à distance (RCE) ; 4) possibilité de compromettre l'intégrité du système de fichiers ; 5) problèmes d'autorisation ; et dans certains cas, son absence totale ; 6) cryptographie faible ; 7) problèmes de mise à jour du firmware ; 8) problèmes de protection de la vie privée ; 9) capacités non documentées (également vulnérables au RCE, etc.) ; 10) configurations par défaut vulnérables ; 11) frameworks open source et bibliothèques logicielles vulnérables pour la gestion des robots.
Le conférencier présente des démonstrations en direct de divers scénarios de piratage liés à l'espionnage cybernétique, aux menaces internes, aux dommages matériels, etc. En décrivant des scénarios réalistes observables dans la nature, il explique comment l'insécurité de la technologie robotique moderne peut aboutir à des piratages. Il explique pourquoi les robots piratés sont encore plus dangereux que n'importe quelle autre technologie compromise.
Le conférencier souligne également que les projets de recherche en phase expérimentale passent en production avant que les questions de sécurité ne soient résolues. Comme toujours, le marketing prend le dessus. Il est urgent de corriger cette situation malsaine. Avant que Skynet n'arrive. Bien que… La prochaine présentation suggère que Skynet est déjà là.
7. La militarisation de l'apprentissage automatique
Risquant de passer pour un scientifique fou, le conférencier s'émerveille néanmoins de sa « nouvelle création diabolique », présentant avec fierté DeepHack : une IA de hacking open source. Ce bot est un hacker autoproductif d'applications web. À sa base repose un réseau de neurones qui apprend par essais et erreurs. Toutefois, en ce qui concerne les conséquences humaines possibles de ces essais et erreurs, DeepHack fait preuve d'un mépris terrifiant.
En utilisant un seul algorithme universel, il apprend à exploiter divers types de vulnérabilités. DeepHack ouvre la porte au royaume de l'IA de hacking, dont de nombreux représentants sont déjà à prévoir dans un avenir proche. Dans ce contexte, le conférencier caractérise fièrement son bot comme « le début de la fin ».
Le conférencier estime que les outils de hacking basés sur l'IA, qui apparaîtront bientôt après DeepHack, constituent une technologie fondamentalement nouvelle que les cyberdéfenseurs et les cyber-attaquants devront encore adopter. Il garantit que l'année prochaine, chacun de nous soit écrira ses propres outils de hacking avec apprentissage automatique, soit tentera désespérément de s'en protéger. Il n'y a pas d'autre option.
Aussi, que ce soit à la blague ou sérieusement, le conférencier déclare : « N'étant plus le privilège des génies diaboliques, l'inévitable dystopie de l'IA est déjà accessible à tous aujourd'hui. Rejoins-nous, et nous te montrerons comment tu peux participer à la destruction de l'humanité en construisant ton propre système militarisé d'apprentissage automatique. Bien sûr, si les visiteurs du futur ne nous en empêchent pas. »
8. Se souvenir de tout : implantation de mots de passe dans la mémoire cognitive
Qu'est-ce que la mémoire cognitive ? Comment peut-on « implanter » un mot de passe là-dedans ? Est-ce vraiment sûr ? Et à quoi bon de telles manigances ? L'idée est qu'en utilisant l'approche décrite, vous ne pourrez pas révéler vos mots de passe, même sous contrainte, tout en conservant la possibilité d'authentification dans le système.
Le rapport commence par expliquer ce qu'est la mémoire cognitive. Ensuite, il distingue entre mémoire explicite et implicite. Il aborde également les concepts de conscience et de subconscient. De plus, il explique ce qu'est réellement la conscience. Il décrit comment notre mémoire encode, stocke et rappelle l'information. Les limites de la mémoire humaine sont également évoquées, ainsi que la manière dont notre mémoire s'apprend. Le rapport se conclut par un exposé sur les recherches modernes concernant la mémoire cognitive humaine, en mettant en contexte l'intégration de mots de passe dans celle-ci.
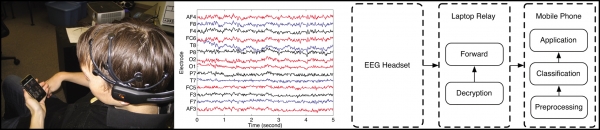
Bien qu'il n'ait pas mené à une solution complète, le conférencier a avancé une déclaration ambitieuse dans le titre de sa présentation, mais a également cité plusieurs études intéressantes qui s'approchent de la résolution de la problématique posée. En particulier, une recherche de l'Université de Stanford, qui porte sur ce même sujet. Et un projet de développement d'interface homme-machine pour les personnes malvoyantes, avec connexion directe au cerveau. Le conférencier fait également référence à une étude menée par des chercheurs allemands, qui ont réussi à établir un lien algorithmique entre les signaux électriques du cerveau et des phrases verbales ; l'appareil qu'ils ont développé permet de saisir du texte simplement en y pensant. Une autre étude intrigante mentionnée par le conférencier est le neurotéléphone, une interface entre le cerveau et un téléphone mobile, via un casque EEG sans fil (Collège de Dartmouth, États-Unis).
Comme déjà mentionné, bien que le conférencier n'ait pas mené à une solution complète sa déclaration ambitieuse faite dans le titre de sa présentation, il souligne que même si la technologie d'implantation de mots de passe dans la mémoire cognitive n'existe pas encore, les malwares qui essaient de les extraire existent déjà.
9. Et le petit a demandé : « Tu penses vraiment que les cyber-attaques sur le réseau électrique peuvent être menées uniquement par des hackers étatiques ? »
Le bon fonctionnement de l'électricité est primordial dans notre vie quotidienne. Notre dépendance à l'électricité devient particulièrement évidente lorsque celle-ci est coupée – même pour une courte durée. Aujourd'hui, il est généralement admis que les cyberattaques sur les réseaux électriques sont extrêmement complexes et ne sont accessibles qu'aux hackers gouvernementaux.
Le conférencier remet en question cette opinion établie et présente une description détaillée d'une attaque sur les réseaux électriques, dont le coût est abordable même pour des hackers non gouvernementaux. Il montre les informations collectées sur Internet, qui seront utiles pour modéliser et analyser un réseau électrique cible. Il explique également comment cette information peut être utilisée pour modéliser des attaques sur les réseaux électriques à travers le monde.
La présentation montre également une vulnérabilité critique découverte par le conférencier dans les produits General Electric Multilin, largement utilisés dans le secteur de l'énergie. Le conférencier décrit comment il a complètement compromis l'algorithme de cryptage utilisé dans ces systèmes. Cet algorithme est appliqué dans les produits General Electric Multilin pour assurer des communications sécurisées entre les sous-systèmes internes et pour contrôler ces sous-systèmes, y compris pour l'autorisation des utilisateurs et l'accès aux opérations privilégiées.
En découvrant les codes d'accès (à la suite de la compromission de l'algorithme de cryptage), un attaquant peut complètement désactiver un dispositif et couper l'électricité dans des secteurs donnés du réseau électrique ; bloquer les opérateurs. De plus, le conférencier montre une technique de lecture à distance des traces numériques laissées par le matériel vulnérable aux cyberattaques.
10. Internet sait déjà que je suis enceinte
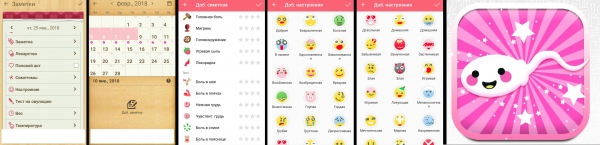
La santé des femmes est un secteur d'affaires majeur. Il existe une multitude d'applications Android sur le marché, qui aident les femmes à suivre leur cycle mensuel, à savoir quand la probabilité de conception est la plus élevée, ou à suivre l'état de leur grossesse. Ces applications incitent les femmes à enregistrer les détails les plus intimes de leur vie, tels que leur état d'esprit, leur activité sexuelle, leur activité physique, leurs symptômes physiques, leur taille, leur poids et bien plus encore.
Mais dans quelle mesure ces applications sont-elles confidentielles et sécurisées ? Après tout, si une application stocke des détails intimes de notre vie personnelle, il serait préférable qu'elle ne partage pas ces informations avec qui que ce soit d'autre ; par exemple, avec une entreprise partenaire (spécialisée dans la publicité ciblée, etc.) ou avec un partenaire/membre de la famille malveillant.
Le conférencier présente les résultats de son analyse sur la cybersécurité de plus d'une dizaine d'applications prédisant les chances de conception et suivant le déroulement de la grossesse. Il a découvert que la plupart de ces applications présentent de sérieux problèmes de cybersécurité en général et de confidentialité en particulier.
Source : habr.com
