

Bonjour, ceci est le deuxième article sur la solution NGFW de la société . L'objectif de cet article est de montrer comment installer le pare-feu UserGate sur un système virtuel (j'utiliserai le logiciel de virtualisation VMware Workstation) et de réaliser sa configuration initiale (autoriser l'accès du réseau local via le passerelle UserGate à Internet).
1. Introduction
Tout d'abord, je vais décrire les différentes manières d'intégrer cette passerelle dans le réseau. Je tiens à préciser qu'en fonction de l'option de connexion choisie, certaines fonctionnalités de la passerelle peuvent ne pas être disponibles. La solution UserGate prend en charge les modes de connexion suivants :
Pare-feu L3-L7
Pont transparent L2
Pont transparent L3
Virtuellement en rupture, utilisant le protocole WCCP
Virtuellement en rupture, avec un routage basé sur des politiques
Router on a Stick
Proxy WEB défini explicitement
UserGate, en tant que passerelle par défaut
Surveillance du port Mirror
UserGate prend en charge 2 types de clusters :
Cluster de configuration. Les nœuds unis dans un cluster de configuration maintiennent les mêmes paramètres au sein du cluster.
Cluster de tolérance de panne. Jusqu'à 4 nœuds du cluster de configuration peuvent être regroupés dans un cluster de tolérance de panne, prenant en charge le fonctionnement en mode Actif-Actif ou Actif-Passif. Il est possible de créer plusieurs clusters de tolérance de panne.
2. Installation
Comme mentionné dans l'article précédent, UserGate est disponible sous la forme d'une solution matérielle et logicielle ou déployé dans un environnement virtuel. Depuis le cabinet personnel sur le site nous téléchargeons une image au format OVF (Open Virtualization Format), ce format convient aux vendeurs VMWare et Oracle Virtualbox. Pour Microsoft Hyper-v et KVM, des images de disques de machines virtuelles sont fournies.
Selon le site UserGate, pour un fonctionnement correct de la machine virtuelle, il est recommandé d'utiliser au moins 8 Go de RAM et un processeur virtuel à 2 cœurs. L'hyperviseur doit prendre en charge les systèmes d'exploitation 64 bits.
L'installation commence par l'importation de l'image dans l'hyperviseur choisi (VirtualBox et VMWare). Dans le cas de Microsoft Hyper-v et KVM, il faut créer une machine virtuelle et spécifier l'image téléchargée comme disque, puis désactiver les services d'intégration dans les paramètres de la machine virtuelle créée.
Par défaut, après l'importation dans VMWare, une machine virtuelle est créée avec les réglages suivants :
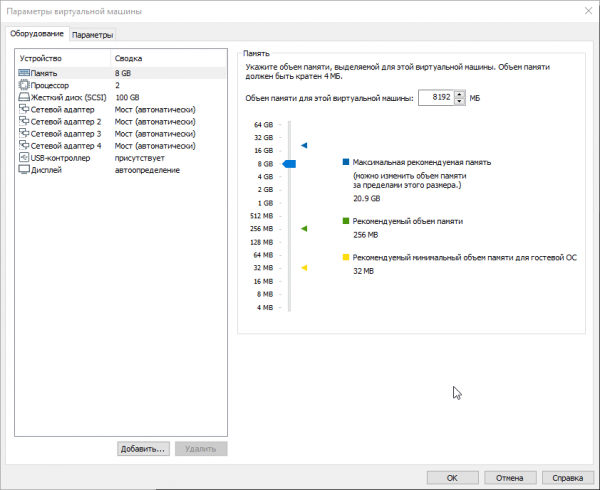
Comme mentionné ci-dessus, la mémoire vive doit être d'au moins 8 Go, et il faut ajouter 1 Go pour chaque tranche de 100 utilisateurs. La taille du disque dur par défaut est de 100 Go, mais cela ne suffit généralement pas à stocker tous les journaux et paramètres. La taille recommandée est de 300 Go ou plus. Par conséquent, dans les propriétés de la machine virtuelle, nous devons modifier la taille du disque selon les besoins. À l'origine, le UserGate UTM est livré avec quatre interfaces attribuées à des zones :
Management — la première interface de la machine virtuelle, une zone pour connecter des réseaux de confiance, à partir desquels la gestion de UserGate est autorisée.
Trusted — la deuxième interface de la machine virtuelle, zone pour connecter des réseaux de confiance, comme les réseaux LAN.
Untrusted — la troisième interface de la machine virtuelle, zone pour les interfaces connectées à des réseaux non fiables, comme Internet.
DMZ — la quatrième interface de la machine virtuelle, zone pour les interfaces connectées au réseau DMZ.
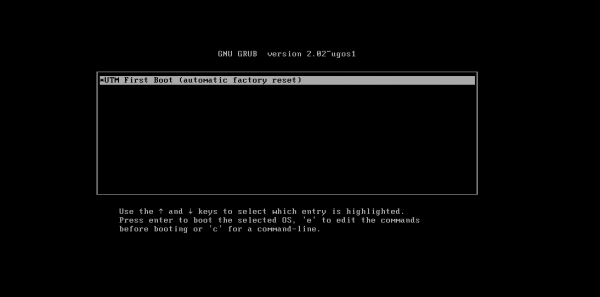
Nous lançons ensuite les machines virtuelles, bien que le manuel indique qu'il faut choisir Support Tools et exécuter Factory reset UTM, mais comme nous le voyons, il n'y a qu'une seule option (UTM First Boot). Pendant cette étape, UTM configure les adaptateurs réseau et augmente la taille de la partition sur le disque dur à la taille totale du disque :
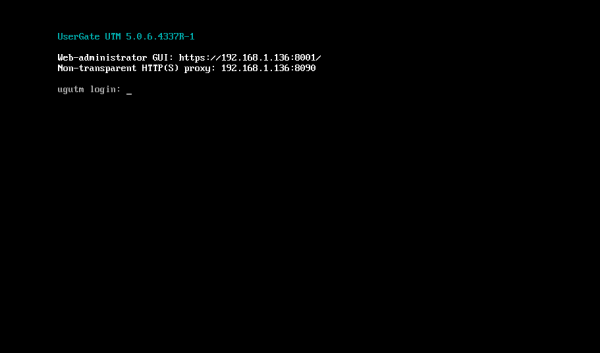
Pour se connecter à l'interface web de UserGate, il faut passer par la zone Management, ce qui est géré par l'interface eth0, configurée pour recevoir une adresse IP automatiquement (DHCP). Si l'adresse pour l'interface Management ne peut pas être assignée automatiquement via DHCP, elle peut être définie manuellement en utilisant le CLI (Interface de Ligne de Commande). Pour cela, il faut entrer dans le CLI avec un nom d'utilisateur et un mot de passe d'utilisateur avec les droits d'administrateur complet (par défaut Admin avec une majuscule). Si l'appareil UserGate n'a pas passé l'initialisation initiale, il faut utiliser Admin comme nom d'utilisateur et utm comme mot de passe pour accéder au CLI. Ensuite, tapez une commande comme iface config –name eth0 –ipv4 192.168.1.254/24 –enable true –mode static. Ensuite, nous accédons à la console web de UserGate à l'adresse indiquée, qui devrait ressembler à ceci :https://UserGateIPaddress:8001:
Dans la console web, poursuivons l'installation, nous devons choisir la langue de l'interface (actuellement soit le russe, soit l'anglais), le fuseau horaire, puis lire et accepter le contrat de licence. Nous définissons le nom d'utilisateur et le mot de passe pour accéder à l'interface de gestion web.
3. Configuration
Après l'installation, la fenêtre de l'interface de gestion de la plateforme ressemble à cela :
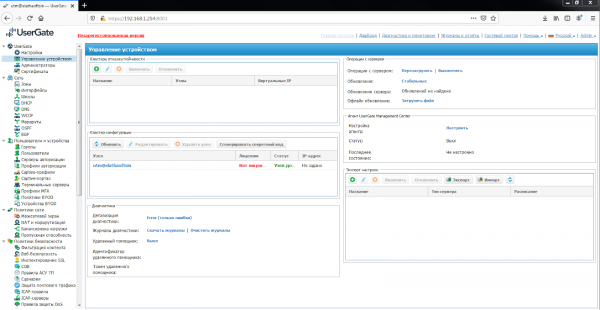
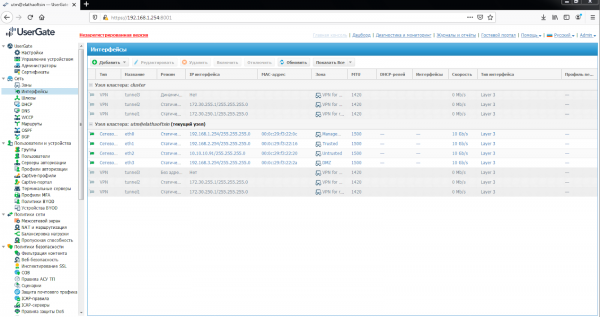
Ensuite, il est nécessaire de configurer les interfaces réseau. Pour cela, dans la section « Interfaces », il faut les activer, définir les adresses IP correctes et assigner les zones appropriées.
La section « Interfaces » affiche toutes les interfaces physiques et virtuelles présentes dans le système, permet de modifier leurs paramètres et d'ajouter des interfaces VLAN. Elle montre également toutes les interfaces de chaque nœud du cluster. Les paramètres des interfaces sont spécifiques à chaque nœud, c'est-à-dire qu'ils ne sont pas globaux.
Dans les propriétés de l'interface :
Activer ou désactiver l'interface
Indiquer le type d'interface — Layer 3 ou Mirror
Affecter une zone à l'interface
Affecter un profil Netflow pour envoyer des données statistiques au collecteur Netflow
Modifier les paramètres physiques de l'interface — adresse MAC et taille MTU
Choisir le type d'attribution d'adresse IP — sans adresse, adresse IP statique ou obtenue par DHCP
Configurer le relais DHCP sur l'interface sélectionnée.
Le bouton « Ajouter » permet d'ajouter les types suivants d'interfaces logiques :
VLAN
Bond
Pont
PPPoE
VPN
Tunnel
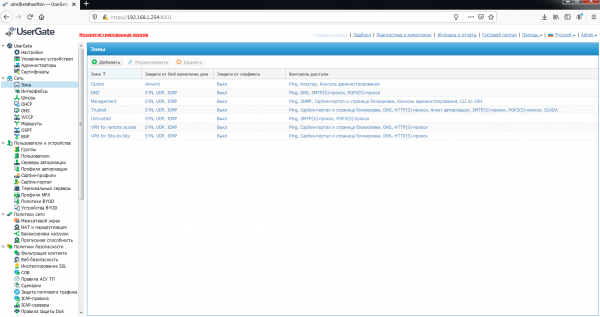
En plus des zones précédemment mentionnées, avec lesquelles l'image Usergate est fournie, il existe trois autres types prédéfinis :
Cluster — zone pour les interfaces utilisées pour le fonctionnement du cluster
VPN for Site-to-Site — zone où sont placés tous les clients de type Bureau- Bureau, connectés à UserGate via VPN
VPN for remote access — zone où sont placés tous les utilisateurs mobiles connectés à UserGate via VPN
Les administrateurs de UserGate peuvent modifier les paramètres des zones créées par défaut ainsi que créer des zones supplémentaires, mais comme spécifié dans le manuel de la version 5, il ne peut pas y avoir plus de 15 zones. Pour modifier ou créer des zones, il faut se rendre dans la section des zones. Pour chaque zone, un seuil de rejet des paquets peut être établi, avec un support pour SYN, UDP, ICMP. De plus, le contrôle d'accès aux services Usergate est configuré, et la protection contre l'usurpation est activée.
Après avoir configuré les interfaces, il est nécessaire de paramétrer la route par défaut dans la section « Passerelles ». Cela signifie que pour connecter UserGate à Internet, il faut indiquer l'adresse IP d'une ou plusieurs passerelles. Si plusieurs fournisseurs sont utilisés pour la connexion à Internet, plusieurs passerelles doivent être spécifiées. La configuration de la passerelle est unique pour chaque nœud du cluster. Si deux passerelles ou plus sont spécifiées, deux modes de fonctionnement sont possibles :
Répartition du trafic entre les passerelles.
Passerelle principale avec basculement vers la sauvegarde.
L'état de la passerelle (disponible - vert, indisponible - rouge) est déterminé comme suit :
La vérification du réseau est désactivée - la passerelle est considérée comme disponible si UserGate peut obtenir son adresse MAC via une requête ARP. Aucune vérification de l'accès à Internet via cette passerelle n'est effectuée. Si l'adresse MAC de la passerelle ne peut pas être déterminée, la passerelle est considérée comme indisponible.
La vérification du réseau est activée - la passerelle est considérée comme disponible si :
UserGate peut obtenir son adresse MAC via une requête ARP.
La vérification de l'accès à Internet via cette passerelle a réussi.
Dans le cas contraire, la passerelle est considérée comme indisponible.
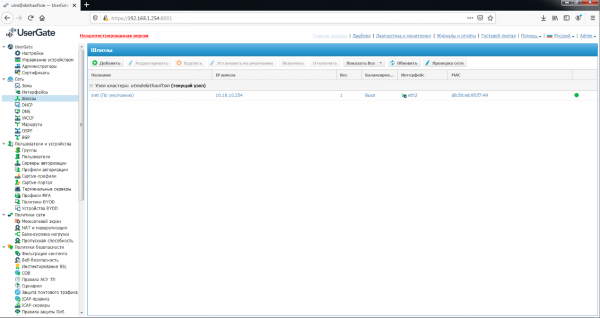
Dans la section « DNS », il est nécessaire d'ajouter les serveurs DNS que UserGate utilisera. Cette configuration est indiquée dans la zone Serveurs DNS systèmes. Ci-dessous se trouvent les paramètres pour la gestion des requêtes DNS des utilisateurs. UserGate permet d'utiliser un proxy DNS. Le service proxy DNS permet d'intercepter les requêtes DNS des utilisateurs et de les modifier selon les besoins de l'administrateur. À l'aide de règles de proxy DNS, il est possible d'indiquer les serveurs DNS auxquels les requêtes pour certains domaines sont redirigées. En outre, avec le proxy DNS, il est possible de définir des enregistrements statiques de type hôte (enregistrement A).
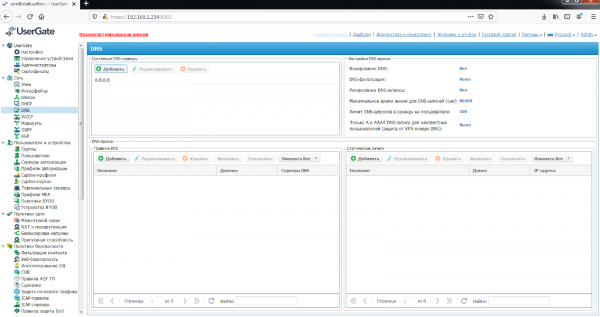
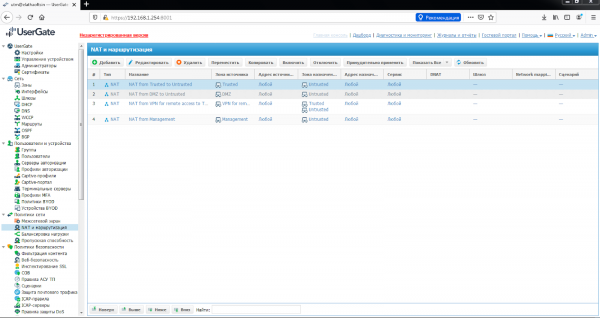
Dans la section « NAT et Routage », il est nécessaire de créer les règles NAT requises. Pour permettre l'accès à Internet aux utilisateurs du réseau Trusted, la règle NAT a déjà été créée — « Trusted→Untrusted », il ne reste plus qu'à l'activer. Les règles s'appliquent de haut en bas dans l'ordre dans lequel elles sont indiquées dans la console. Seule la première règle dont les conditions spécifiées correspondent est toujours exécutée. Pour qu'une règle soit appliquée, toutes les conditions mentionnées dans les paramètres de la règle doivent correspondre. UserGate recommande de créer des règles NAT générales, par exemple, une règle NAT du réseau local (généralement la zone Trusted) vers Internet (généralement la zone Untrusted), tandis que la restriction d'accès par utilisateurs, services et applications s'effectue via des règles de pare-feu.
Il est également possible de créer des règles DNAT, de transfert de port, de routage basé sur des politiques et de mappage réseau.
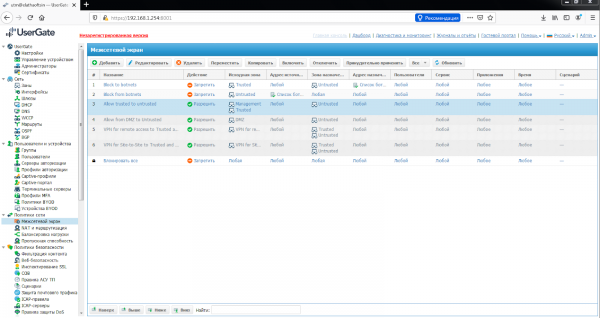
Après cela, dans la section « Pare-feu », il est nécessaire de créer des règles de pare-feu. Pour un accès illimité à Internet des utilisateurs du réseau Trusted, la règle de pare-feu a également déjà été créée — « Internet pour Trusted » et doit être activée. Grâce aux règles de pare-feu, l'administrateur peut autoriser ou interdire tout type de trafic réseau transitant par UserGate. Les conditions de la règle peuvent inclure des zones et des adresses IP source/destination, des utilisateurs et des groupes, des services et des applications. Les règles s'appliquent également comme dans la section « NAT et Routage », c'est-à-dire de haut en bas. Si aucune règle n'est créée, tout le trafic transitant par UserGate est interdit.
4. Conclusion
C'est ainsi que cet article se termine. Nous avons installé le pare-feu UserGate sur une machine virtuelle et réalisé les réglages minimaux nécessaires pour que l'accès à Internet fonctionne dans le réseau Trusted. D'autres réglages seront abordés dans les articles suivants.
Suivez nos mises à jour sur nos chaînes (, , , )!
Source : habr.com
