

Bonjour, amis ! Aujourd'hui, je vais continuer la série dédiée aux sur la conception des réseaux d'entreprise.
Dans cet article, j'essaierai de manière concise :
- de décrire l'approche modulaire pour la conception des réseaux d'entreprise
- d'examiner les types de construction d'un des modules les plus importants du réseau d'entreprise — le réseau de base (ip-campus)
- de détailler les avantages et les inconvénients des différentes options de redondance des nœuds critiques du réseau
- de concevoir/mise à niveau d'un petit réseau d'entreprise à titre d'exemple abstrait
- de choisir des commutateurs Extreme pour réaliser le réseau conçu
- de travailler sur les fibres optiques et le adressage IP
Cet article sera principalement intéressant pour les ingénieurs réseau et les administrateurs de réseaux d'entreprise qui commencent leur parcours de « réseau », plutôt que pour les ingénieurs expérimentés ayant travaillé pendant de nombreuses années dans des opérateurs de télécommunications ou dans de grandes entreprises avec des réseaux géographiquement distribués.
Dans tous les cas, je demande à ceux qui s'intéressent de lire la suite.
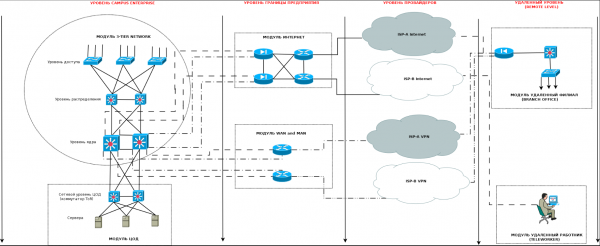
Approche modulaire de la conception de réseau
Je commencerai mon article par une approche modulaire assez populaire dans la conception de réseaux, qui permet de rassembler les morceaux d'un réseau en une seule image cohérente.
D'abord un peu d'abstraction — je représente souvent cette approche comme un zoom sur les cartes géographiques, où dans un premier aperçu, le pays est visible, dans un second les régions, dans un troisième les villes, etc.
Prenons l'exemple suivant :
- 1er niveau de zoom — l'ensemble du réseau d'entreprise représente un ensemble de différents niveaux :
- le réseau de base ou campus
- le niveau frontal
- le niveau des opérateurs de télécommunications
- les zones distantes
- 2ème niveau de zoom — chacun de ces niveaux se détaille en modules séparés
- le réseau de base ou campus est constitué de :
- un module de 3 ou 2 niveaux décrivant le réseau d'entreprise et ses niveaux — accès, distribution et/ou cœur
- un module décrivant le Data Center — le cœur de l'infrastructure serveur
- le niveau frontal consiste quant à lui en :
- un module de connexion à Internet
- un module WAN et MAN, responsable de la connexion des sites géographiquement distribués de l'entreprise
- un module pour établir des tunnels VPN et l'accès à distance
- souvent, de nombreuses petites entreprises ont plusieurs de ces modules ou même tous réunis en un seul
- niveau des fournisseurs :
- À ce niveau, les connexions « vers l'extérieur » incluent des fibres optiques sombres (location de fibres auprès des opérateurs), des canaux de communication (Ethernet, G.703, etc.) et l'accès à Internet.
- niveau distant :
- dans la plupart des cas, ce sont des filiales de l'entreprise, réparties dans une ville, une région, un pays ou même des continents.
- un centre de données de secours, qui duplique le fonctionnement du principal, peut également faire partie de cette zone
- et bien sûr les télétravailleurs, de plus en plus populaires récemment
- le réseau de base ou campus est constitué de :
- La troisième approche consiste à diviser chacun des modules en modules ou niveaux plus petits. Par exemple, dans un réseau de campus :
- Un réseau à trois niveaux se divise en :
- niveau d'accès
- niveau de distribution
- niveau de cœur
- Dans des cas plus complexes, un centre de données peut être divisé en :
- une partie réseau à 2 ou 3 niveaux
- une partie serveur
Tout ce qui précède sera représenté dans le schéma simplifié suivant :

Comme on peut le voir dans le schéma ci-dessus, l'approche modulaire aide à détailler et à structurer le tableau général en éléments constitutifs, avec lesquels on peut ensuite travailler.Dans cet article, je vais me concentrer sur le niveau Campus Enterprise et le décrire plus en détail.
Types de réseaux IP-CAMPUS
Lors de mon travail chez un fournisseur, et surtout plus tard en tant qu'intégrateur, j'ai rencontré différents niveaux de « maturité » des réseaux des clients. J'utilise le terme maturité car il arrive souvent que la structure du réseau croisse avec l'expansion de l'entreprise, ce qui est en fait un phénomène normal.
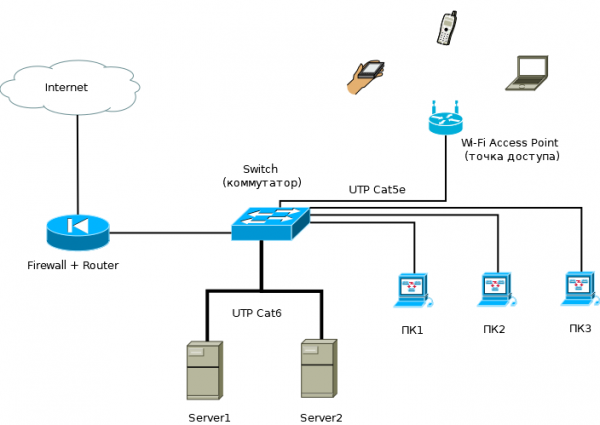
Dans une petite entreprise située dans un seul bâtiment, le réseau de l'entreprise peut se composer d'un seul routeur frontière, qui fait fonction de pare-feu, de plusieurs commutateurs d'accès et de quelques serveurs.
Je considère ce type de réseau comme un réseau « à un niveau » - il n'y a absolument aucun niveau de cœur de réseau évident, le niveau de distribution est déplacé vers le routeur frontière (avec des fonctions de pare-feu, VPN et peut-être proxy), et les commutateurs d'accès desservent à la fois les ordinateurs des employés et les serveurs.

En cas de croissance de l'entreprise - augmentation du nombre d'employés, de services et de serveurs, il est souvent nécessaire :- d'augmenter le nombre de commutateurs dans le réseau et des ports d'accès
- d'augmenter les capacités serveur
- lutter contre les domaines de diffusion — mettre en œuvre le segmentation du réseau et la routage entre les segments
- lutter contre les pannes de réseau, qui entraînent des temps d'arrêt pour les employés, car cela entraîne des coûts supplémentaires pour la direction (l'employé est inactif, le salaire est payé, mais le travail n'est pas fait)
- dans le processus de lutte contre les pannes, réfléchir à la redondance des nœuds critiques du réseau — routeurs, commutateurs, serveurs et services
- renforcer la politique de sécurité, car des risques commerciaux peuvent surgir et encore une fois — pour un fonctionnement plus stable du réseau
Tout cela amène l'ingénieur (administrateur réseau) à réfléchir tôt ou tard à la bonne construction du réseau et à adopter un modèle à 2 niveaux.
Ce modèle se distingue clairement par 2 niveaux — le niveau d'accès et le niveau de distribution, qui est également le niveau cœur (collapsed-core).
Le niveau combiné de distribution et de cœur remplit les fonctions suivantes :
- agrège les liaisons des commutateurs d'accès
- introduit la routage des segments du réseau — les utilisateurs et les appareils devenant si nombreux qu'ils ne tiennent pas dans un réseau /24, et s'ils y tiennent, les tempêtes de diffusion provoquent des pannes constantes (surtout si les utilisateurs aident à créer des boucles)
- assure la communication entre les segments voisins de commutateurs (par des liaisons plus rapides)
- assure la communication entre les utilisateurs et leurs appareils et la ferme de serveurs, qui commence également à se compter comme un segment distinct du réseau — le Data Center.
- commence à établir conjointement avec les commutateurs d'accès, d'une manière ou d'une autre, une politique de sécurité, qui commence à apparaître pour l'entreprise à ce moment-là. L'entreprise se développe, les risques commerciaux augmentent également (je fais allusion non seulement aux dispositions concernant le secret commercial, la délimitation des politiques d'accès, etc., mais aussi aux simples temps d'arrêt du réseau et des employés).
Ainsi, le réseau finit par évoluer vers un modèle à 2 niveaux :

Ce modèle présente des exigences spécifiques tant pour les commutateurs de niveau d'accès, qui agrègent les connexions des utilisateurs et des appareils du réseau (imprimantes, points d'accès, appareils VoIP, téléphones IP, caméras IP, etc.), que pour les commutateurs de niveau de distribution et de cœur.Les commutateurs d'accès doivent être plus intelligents et fonctionnels pour répondre aux exigences de performance, de sécurité et de flexibilité du réseau, et doivent :
- avoir différents types de ports d'accès et de ports de stockage - de préférence avec une capacité d'expansion pour la croissance du trafic et du nombre de ports
- avoir une capacité de commutation et une bande passante suffisantes
- avoir les fonctionnalités de sécurité nécessaires pour répondre aux politiques de sécurité actuelles (et idéalement aux exigences futures qui pourraient évoluer)
- être capables d'alimenter des appareils réseau difficilement accessibles avec possibilité de redémarrage à distance (PoE, PoE+)
- avoir la possibilité de réserver leur propre alimentation électrique pour être utilisées dans les endroits où cela est nécessaire
- avoir (si possible) un potentiel de croissance fonctionnelle supplémentaire - un cas fréquent où un commutateur d'accès évolue avec le temps en commutateur de distribution
Des exigences similaires s'appliquent également aux commutateurs de distribution :
- tant en ce qui concerne les ports de stockage descendant vers les commutateurs d'accès, que vers les interfaces peer des commutateurs de distribution voisins (et plus tard, potentiellement, des interfaces uplink vers le cœur)
- en ce qui concerne les fonctionnalités L2 et L3
- en ce qui concerne les fonctionnalités de sécurité
- en ce qui concerne l'assurance de la résilience (réservation, clustering et redondance de l'alimentation électrique)
- en ce qui concerne l'assurance de la flexibilité lors de l'équilibrage du trafic
- avoir (si possible) un potentiel de croissance fonctionnelle supplémentaire (transformation au fil du temps des dispositifs d'agrégation en cœur)
- dans certains cas, l'utilisation de ports PoE et PoE+ sur les commutateurs de distribution peut être appropriée.
Ensuite, la croissance continue : si la direction décide de mettre en place une politique de croissance active et de développement de l'entreprise, le réseau continuera également à se développer — l'entreprise pourrait commencer à louer des bâtiments adjacents, construire ses propres installations ou acquérir des concurrents plus petits, augmentant ainsi le nombre d'emplois pour ses employés. Parallèlement, il y a également une croissance du réseau, ce qui nécessite :
- la mise à disposition de postes de travail pour les employés — de nouveaux commutateurs d'accès avec des ports d'accès sont nécessaires
- la disponibilité de nouveaux commutateurs de distribution pour agréger les liaisons des commutateurs d'accès
- la construction de nouvelles lignes de communication ainsi que la modernisation des lignes existantes
En conséquence, il y a une augmentation du trafic pour les raisons suivantes :
- en raison de l'augmentation des ports d'accès et donc des utilisateurs du réseau
- en raison de l'augmentation du trafic des systèmes adjacents qui choisissent le réseau de l'entreprise comme moyen de transport — téléphonie, sécurité, systèmes d'ingénierie, etc.
- en raison de l'implémentation de services supplémentaires — avec la croissance du personnel, de nouveaux départements apparaissent, nécessitant certains logiciels
- les capacités de calcul des centres de données augmentent pour répondre aux exigences de l'infrastructure et des applications
- les exigences en matière de sécurité pour le réseau et les informations augmentent — la fameuse triade CIA (plaisanterie), mais sérieusement, CIA — Confidentialité, Intégrité et Disponibilité :
- dans ce contexte, des exigences supplémentaires en matière de tolérance aux pannes et de redondance apparaissent pour les niveaux critiques du réseau — distribution et centres de données
- encore une fois, il y a une augmentation du trafic en raison de l'implémentation de nouveaux systèmes de sécurité — par exemple, RKV et autres.
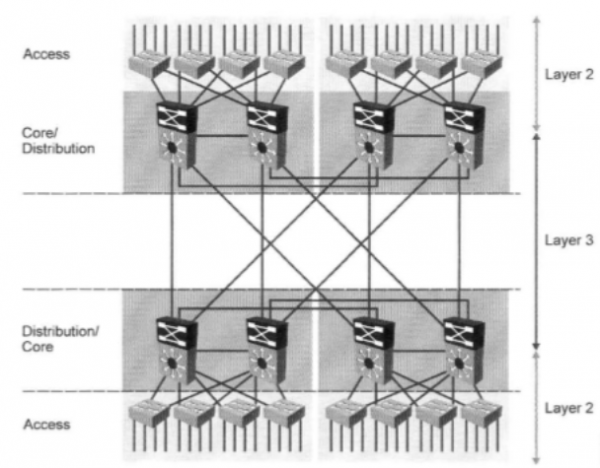
Tôt ou tard, la croissance du trafic, des services et du nombre d'utilisateurs entraînera la nécessité d'implémenter un niveau supplémentaire dans le réseau — le cœur, qui effectuera la commutation / le routage à haute vitesse des paquets en utilisant des liaisons de communication à haute vitesse.
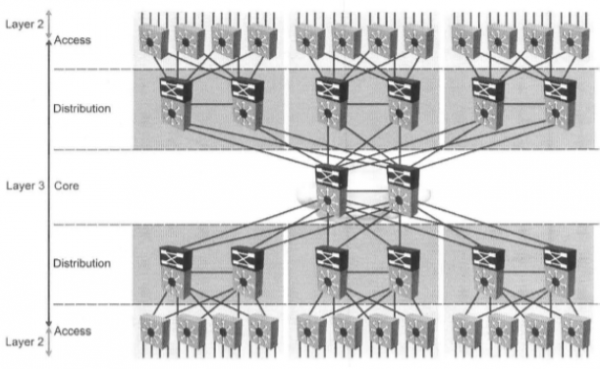
À ce moment-là, l'entreprise peut passer à un modèle de réseau à 3 niveaux :

Comme le montre l'image ci-dessus — dans un tel réseau, il existe un niveau de cœur qui agrège les liaisons à haut débit des commutateurs de distribution. Ainsi, des exigences sont également posées aux commutateurs de cœur en matière de :- bande passante des interfaces — 1GE, 2.5GE, 10GE, 40GE, 100GE
- performance des commutateurs (capacité de commutation et performance de transfert)
- types d'interfaces — 1000BASE-T, SFP, SFP+, QSFP, QSFP+
- nombre et gamme d'interfaces
- options de redondance (empilement, clustering, redondance des cartes de gestion (pertinent pour les commutateurs modulaires), redondance de l'alimentation, etc.)
- fonctionnalité
À ce niveau du réseau, une modification technique est certainement nécessaire :
- redondance des nœuds et des liaisons du noyau (très, très, très souhaitable)
- redondance des nœuds et des liaisons de niveau de distribution (en fonction de leur criticité)
- redondance des liaisons entre les commutateurs d'accès et le niveau de distribution (si nécessaire)
- introduction de protocoles de routage dynamique
- équilibrage du trafic tant au cœur que sur les niveaux de distribution et d'accès (si nécessaire)
- mise en œuvre de services supplémentaires — tant de transport que de sécurité (si nécessaire)
ainsi que la partie juridique, qui définit la politique de sécurité réseau de l'entreprise, qui complète la politique de sécurité globale concernant :
- exigences pour l'implémentation et la configuration de certaines fonctions de sécurité sur les commutateurs d'accès et de distribution
- exigences d'accès, de surveillance et de gestion des équipements réseau (protocoles d'accès à distance, segments réseau autorisés pour la gestion, paramètres de journalisation, etc.)
- exigences relatives à la redondance
- exigences pour la formation d'un kit ZIP minimal nécessaire
Dans cette section, j'ai brièvement décrit l'évolution du réseau et de l'entreprise, passant de quelques commutateurs et d'une poignée d'employés à plusieurs dizaines (voire centaines) de commutateurs et plusieurs centaines (voire milliers) d'employés travaillant directement dans le réseau de l'entreprise (sans oublier les départements de production et les réseaux d'ingénierie).
Il est évident qu'en réalité, un tel développement « miraculeux » et rapide de l'entreprise ne se produit pas.
Il faut généralement des années pour que l'entreprise et le réseau évoluent de leur niveau initial 1 à 3, que je décris ici.Pourquoi écris-je toutes ces évidences ? Parce que je veux mentionner un terme tel que ROI — retour sur investissement et examiner cet aspect qui concerne directement le choix des équipements réseau.
Lors du choix de l'équipement, les ingénieurs réseau et leurs responsables sélectionnent souvent le matériel en fonction de deux facteurs : le prix actuel de l'équipement et la fonctionnalité technique minimale requise pour répondre à un besoin ou à plusieurs besoins spécifiques (je parlerai plus tard de l'achat d'équipement pour la redondance).
Rarement, cependant, les possibilités de « croissance » future de l'équipement sont envisagées. Lorsqu'une situation se présente où l'équipement atteint ses limites en termes de fonctionnalité ou de performance, un matériel plus puissant et fonctionnel est ensuite acheté, l'ancien étant soit stocké, soit abandonné sur le réseau selon le principe de « faire du volume » (ce qui contribue également à l'apparition d'un grand zoo d'équipements et à l'achat d'une multitude de systèmes d'information qui y sont associés).
Ainsi, au lieu d'acheter des licences supplémentaires pour des fonctionnalités et performances qui coûtent bien moins cher qu'un nouvel équipement à haute performance, on se retrouve à devoir acheter un nouvel appareil, payant ainsi sur les raisons suivantes :
- le réseau croît souvent lentement et l'extension des fonctionnalités ou des performances de votre commutateur peut suffire encore longtemps
- Il n'est pas un secret que l'équipement des fournisseurs étrangers est lié à la devise étrangère (dollar ou euro). Pour être honnête, la hausse du dollar ou de l'euro (ou la dévaluation périodique du rouble, selon le point de vue) fait que le dollar d'il y a 10 ans et le dollar actuel sont deux choses totalement différentes en termes de rouble.
Pour résumer tout ce qui a été dit précédemment, je souhaite noter que l'achat d'équipement réseau avec des fonctionnalités plus larges dès maintenant peut conduire à des économies à l'avenir.
Ici, je considère les coûts d'achat de matériel dans le contexte d'une investissement dans mon réseau et mon infrastructure.De cette façon, de nombreux fournisseurs (pas seulement Extreme) adhèrent au principe du pay-as-you-grow, intégrant dans l'équipement de nombreuses fonctionnalités et possibilités d'augmentation des performances des interfaces, qui seront ensuite activées par l'achat de licences individuelles. Ils proposent également des commutateurs modulaires avec un large éventail de cartes d'interface et de processeurs, avec la possibilité d'accroître progressivement leur nombre et leurs performances.
Réservation de nœuds critiques
Dans cette section de l'article, je voudrais brièvement décrire les principes fondamentaux de la réservation de nœuds réseau aussi importants que les commutateurs de cœur, les centres de données ou de distribution. Je commencerai par passer en revue les types de réservation généraux : le stacking et le clustering.
Chacune de ces méthodes a ses avantages et ses inconvénients, sur lesquels je voudrais m'attarder.
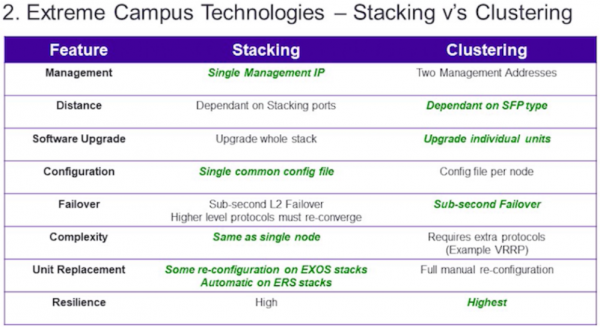
Voici un tableau comparatif général des deux méthodes :

- gestion — comme le montre le tableau, le stacking a l'avantage en matière de gestion car un stack de plusieurs commutateurs apparaît comme un seul commutateur avec un grand nombre de ports. Au lieu de gérer par exemple 8 commutateurs différents avec le clustering, vous pouvez n'en gérer qu'un avec le stacking.
- distance — actuellement, strictement parlant, l'avantage du clustering n'est pas si évident, car des technologies de stacking de commutateurs via des ports de stacking ou des ports à double usage (par exemple, SummitStack-V chez Extreme, VSS chez Cisco, etc.) ont été développées, qui dépendent également des types de transceivers. Ici, l'avantage est donné au clustering sur le principe que, dans le stacking, il existe des scénarios où il faut utiliser des ports de stacking ordinaires, souvent connectés par des câbles spéciaux de longueur limitée : 0,5, 1, 1,5, 3 ou 5 mètres.
- mise à jour du logiciel — ici, nous voyons que le clustering a un avantage par rapport au stacking pour les raisons suivantes : lors de la mise à jour d'une version de logiciel de l'équipement en stacking, vous mettez à jour le logiciel sur le commutateur maître, qui par la suite prend en charge le déploiement du nouveau logiciel sur les commutateurs membres en attente du stack. D'une part, cela facilite votre travail, mais une mise à jour du logiciel nécessite souvent un redémarrage matériel de l'équipement, ce qui entraîne un redémarrage de tout le stack et donc une interruption de son fonctionnement et de tous les services qui en dépendent pendant le temps de redémarrage. En général, cela est très critique pour le cœur et le centre de données. Dans le clustering, vous avez 2 dispositifs indépendants, sur lesquels vous pouvez mettre à jour le logiciel l'un après l'autre. Cela permet d'éviter des interruptions de services.
- configuration des paramètres — ici, l'avantage va bien sûr à l'empilage, car dans le cas de la gestion, vous devez modifier les paramètres uniquement pour un seul appareil et son fichier de configuration. En revanche, pour la mise en cluster, le nombre de fichiers de configuration sera égal au nombre de nœuds du cluster.
- tolérance aux pannes — ici, les deux technologies sont à peu près équivalentes, mais il y a tout de même un léger avantage pour la mise en cluster. La raison réside dans ce qui suit :
- il y a un switch master, sur lequel tous les processus et protocoles principaux sont lancés (par exemple, le protocole de routage dynamique – OSPF)
- il y a les autres switches esclaves, sur lesquels fonctionnent les principaux processus nécessaires au fonctionnement de l'empilage et au traitement du trafic qui les traverse
- en cas de défaillance du switch master, le switch esclave suivant par priorité détecte la panne du master
- il s'initie en tant que master et lance tous les processus qui tournaient sur le master (y compris le protocole OSPF que nous observons)
- après un certain temps de démarrage des processus (généralement assez court), le protocole OSPF commence déjà à fonctionner
- de cette manière, OSPF, lors de la défaillance d'un des nœuds en mise en cluster, réagit un peu plus vite qu'en empilage (durée nécessaire pour le démarrage et l'initialisation des processus et protocoles sur le switch esclave de l'empilage). Bien que je doive noter que les protocoles modernes d'empilage et les switches réagissent très rapidement ; la durée de l'interruption du trafic lors du basculement d'un empilage prend souvent moins d'une seconde, mais nominalement, la mise en cluster l'emporte sur ce paramètre.
- complexité — comme on peut le voir dans le tableau, en termes de complexité, l'empilage l'emporte. C'est une conséquence directe des points « gestion » et « configuration des paramètres ». Un nœud unique prend beaucoup moins de temps pour être configuré et géré. De plus, lors de la mise en cluster, il est souvent nécessaire de configurer des protocoles de routage supplémentaires ou des protocoles de redondance de passerelles – VRRP, HSRP et autres.
- remplacement des nœuds Le stacking présente indéniablement un avantage. Très souvent, pour remplacer un commutateur dans un empilement, il est nécessaire de procéder aux réglages minimaux requis sur le matériel, par exemple :
- mettre à jour le logiciel du nouveau commutateur vers la version du logiciel de l'empilement (ce qui peut être fait immédiatement à la réception des commutateurs en stock)
- configurer quelques commandes de base pour le stacking (et pour certains types de commutateurs, cela peut même ne pas être nécessaire)
- retirer le commutateur défaillant de l'empilement et connecter un nouveau
- brancher l'alimentation et les cordons de patch
- élasticité — je considère comme un des principaux paramètres. En général, l'élasticité est une caractéristique complexe qui désigne la capacité d’un objet à se déformer sous l'effet d'une charge et à revenir à son état initial après la disparition de celle-ci. Étonnamment, pour le clustering, elle sera même supérieure en tenant compte d'un rapport de 4:3 en faveur du stacking. Tout cela est dû au facteur humain. Oui, ne soyez pas étonné — la puissance de paramètres de stacking, tels que la gestion unifiée, la configuration des réglages et la simplicité accrue, révèle la faiblesse du stacking quand il s'agit du facteur humain.
Au cours de ma carrière dans le domaine de l'IT, j'ai rencontré de nombreuses situations (et, pour ne rien cacher, j'ai moi-même trébuché sur ces mêmes erreurs, surtout au début), où lors de la configuration d'un empilement, un ingénieur se trompait dans la saisie d'une commande ou dans l'activation/désactivation d'une fonctionnalité sur le matériel, ce qui entraînait la défaillance de l'ensemble de l'empilement et nécessitait un redémarrage manuel. Il convient de mentionner les amateurs de l'application Putty pour Windows (ah, ce fameux copier-coller avec le bouton droit de la souris).
En réalité, les deux technologies sont assez bonnes (surtout en comparaison avec l'absence de redondance) et chacune a ses forces et ses faiblesses, mais pour le niveau noyau et pour un centre de données à forte charge, je préférerais tout de même utiliser le clustering.
Bien que ce ne soit que mon avis. De nombreux ingénieurs professionnels, qui soutiennent le réseau à un niveau professionnel depuis de nombreuses années, peuvent également utiliser les deux technologies de manière égale — tout dépend de l'expérience et de la qualification.
En plus des technologies de stacking et de redondance des nœuds réseau, il existe également des principes généraux de redondance des parties mêmes du nœud réseau et des liaisons entre les nœuds :
Je comprends par redondance à l'intérieur du nœud réseau :
- la redondance des blocs d'alimentation — l'installation de deux blocs d'alimentation en miroir (de préférence connectés à la première catégorie d'alimentation) peut considérablement vous faciliter la vie.
- la redondance des cartes de gestion — cela concerne principalement les commutateurs modulaires, qui prévoient la connexion de plusieurs cartes de gestion en miroir.
- la redondance des cartes d'interface — cela se rapporte également principalement aux commutateurs modulaires.
Par redondance des liaisons, on entend principalement l'existence de chemins câblés en miroir (ou de liaisons radio en cas d'espaces ouverts) avec :
- une répartition dans différents shafts et canaux à l'intérieur du bâtiment
- une distribution géographique sur le territoire à l'échelle de deux bâtiments ou plus, d'une ville, d'une région ou d'un pays (les soi-disant anneaux volumiques)
Lors de la construction de liaisons redondantes, il est nécessaire de respecter un certain nombre de recommandations pour les équipements :
- en cas de duplication des cartes d'interface d'un commutateur modulaire, ou en présence d'un stack, il est nécessaire de répartir les liaisons entre les unités — cartes d'interface pour les commutateurs modulaires et commutateurs en cas de stack.
- il est souhaitable d'utiliser des protocoles d'agrégation de liens (LACP, MLT, PAgP, etc.) pour regrouper les liaisons et équilibrer la charge entre elles.
- utiliser des routeurs prenant en charge les protocoles ECMP (Equal-Cost-Multi-Path) — lorsque plusieurs paquets sont envoyés par une seule route, ces paquets ne passent pas par un seul meilleur chemin (et interface) mais sont répartis sur plusieurs meilleurs chemins (et plusieurs interfaces), qui sont déterminés par l'égalité des métriques du protocole de routage, qui est à son tour responsable de remplir la table de routage finale.
Et maintenant, comme promis, je vais décrire un cas réel de ma pratique et le principe d'économie lors de la redondance de nœuds critiques, qui s'est produit il y a quelques années :
- dans une entreprise, que j'appellerai X, il y avait un modèle de réseau standard en trois niveaux :
- avec plusieurs noyaux
- et plusieurs dizaines d'agrégations
- des milliers de commutateurs d'accès
- des dizaines de milliers d'utilisateurs
- le réseau était assez complexe à construire :
- avec une multitude de protocoles de routage et de services — OSPF, MP-BGP, MPLS, PIM, IGMP, IPv6, etc.
- de nombreux services — accès à Internet, L2 et L3 VPN, VoIP, IPTV, lignes dédiées, etc.
- mais il y avait un goulot d'étranglement dans le réseau — le routeur de périmètre, qui combinait les fonctions de BGP border et terminait certains services aux utilisateurs
- oui, il coûtait le prix d'une aile d'avion (plusieurs millions de roubles)
- oui, à l'époque, c'était l'un des meilleurs appareils de la gamme du fournisseur de réseau le plus réputé
- oui, il devait être très fiable — avec un excellent taux MTBF
- oui, il avait 4 blocs d'alimentation, configurés en 2x2 et connectés à différents UPS et entrées.
Mais cela n'annulait pas le fait qu'il était un point de défaillance unique du réseau.
Et un jour, qui n'était pas particulièrement agréable pour moi et mes collègues, ce routeur a rendu l'âme (nous avons par la suite découvert qu'il y avait eu un problème sur la ligne d'alimentation via l'UPS, entraînant la défaillance simultanée de 2 blocs d'alimentation, et qu'un des blocs avait grillé le module RP du routeur ainsi que la carte d'interface, qui étaient connectées au bus de données de l'appareil).
Nous n'avions pas de pièces de rechange — RP et carte d'interface, mais nous avions un contrat pour le remplacement de l'équipement ou de ses composants avec un de nos partenaires selon le schéma NBD.
Malheureusement, à ce moment-là, les partenaires n'avaient en stock qu'une carte d'interface, mais il n'y avait pas de carte RP, elle n'est arrivée que quelques jours plus tard (après 3 jours).
En fin de compte, la présence d'un point de défaillance unique dans le réseau (même en ayant un contrat de support et de remplacement d'équipement) a entraîné les coûts financiers suivants :
- la part des services de l'entreprise liés à ce routeur représentait environ 60-70%
- comme il a été ensuite calculé, le bénéfice quotidien s'élevait à environ 900 000 roubles (environ) à l'époque
- ainsi, sur 3 jours d'inactivité, le profit théorique perdu variait de 1 620 000 roubles à 1 890 000 roubles
Bien sûr, les pertes nettes étaient moindres, car les compensations pour la plupart des utilisateurs n'ont pas été remboursées sous forme d'argent, mais sous forme de services, mais elles ont néanmoins existé :
- une partie des compensations pour les utilisateurs professionnels
- des coûts supplémentaires pour les employés de l'entreprise qui ont travaillé ces 3-4 jours en effectif complet — heures supplémentaires, astreintes, augmentation des quarts, etc.
- des pertes de réputation, ce qui n'est pas négligeable
- et surtout — le stress, tant pour la direction que pour les employés et les clients
En fin de compte, la politique de l'entreprise a été révisée :
- ils ont renoncé au contrat de remplacement selon la condition NBD
- ils ont maintenu le contrat de service habituel
- ils ont acheté un routeur de secours d'une valeur d'environ 1 à 1,3 million de roubles pour assurer 90 % des fonctionnalités de l'équipement principal
Par la suite, l'achat de matériel supplémentaire et la sauvegarde de l'équipement principal ont permis d'équilibrer la charge entre eux concernant les liens externes, le trafic et les utilisateurs, et ont assuré, en cas de futures pannes, une marge de sécurité pour l'entreprise.
Exemple de conception d'un réseau d'entreprise
Dans cette partie de l'article, je vais essayer d'exposer les principaux points concernant le calcul du réseau central de l'entreprise. Je ne vais pas vous surcharger avec toute la méthodologie PPDIOO (Prepare-Planning-Design-Implement-Operate-Optimize), mais simplement indiquer ses points clés :
- Prepare/Préparation — il est nécessaire de se mettre d'accord avec votre direction sur les objectifs de modernisation du réseau que vous souhaitez atteindre — améliorer la résilience, introduire de nouveaux services ou technologies. Je laisserai de côté la définition des contraintes — techniques et organisationnelles, car je suppose que vous êtes un employé de l'organisation et que vous disposez d'une margé de manœuvre considérable pour les surmonter. Je reviendrai sur la question du budget plus bas.
- Planning/Planification — ici, vous devrez établir un profil complet de votre réseau actuel (si vous ne le connaissez pas encore), c'est-à-dire décrire le réseau tel qu'il est maintenant :
- le nombre et le type d'équipements
- le nombre et les types de ports
- les câblages existants et les schémas de commutation à l'intérieur des bâtiments et entre eux
- les schémas d'alimentation électrique
- l'adressage L2 et L3
- établir des cartes des réseaux Wi-Fi en indiquant les points d'accès et les contrôleurs
- décrire votre ferme de serveurs
- de préférence, décrire tous vos services et les relations entre eux
- si vous avez déjà mis en place, d'une manière ou d'une autre, une politique de sécurité réseau et de contrôle d'accès réseau, veillez à en tenir compte lors de la conception
- Je tiens tout de suite à préciser que la deuxième étape consiste essentiellement en un inventaire complet du réseau, depuis l'infrastructure cablée et les schémas d'alimentation jusqu'aux services (applications et leurs ports). Cette étape est très, très laborieuse et parfois même fastidieuse. Si vous ou votre prédécesseur n'avez pas tenu de documentation ou même un système de surveillance basique, c'est le moment d'y penser. Les réseaux tendent à évoluer au fil du temps à divers rythmes, et seul un maintien à jour de la documentation ou d'un système de surveillance peut vous aider à suivre son état et à faciliter son administration. Mais cela relève déjà de l'étape d'exploitation.
- Conception — armé des connaissances complètes sur votre réseau, acquises à l'étape précédente, vous commencez enfin à réfléchir à la façon de moderniser votre réseau. Ci-dessous, je vais tenter de démontrer un petit exemple de calcul de réseau.
Pour moi, j'ai dressé une petite liste avec des données de base, que je vais suivre lors du calcul et de la conception du réseau de référence.
Imaginons l'étape de préparation sous la forme d'une liste de ce que nous avons en place et ce qui est prévu :
- il existe une entreprise assez importante avec un nombre approximatif de postes de travail, d'environ 700 à 800 (je parle ici des employés nécessitant un accès au réseau de l'entreprise)
- il y a plusieurs bâtiments autonomes sur le territoire de l'entreprise :
- Bâtiments principaux :
- nombre de bâtiments — 2
- nombre d'étages dans le bâtiment — 7
- nombre de racks de télécommunication par étage dans un bâtiment — 3 (au total 21)
- nombre d'employés dans le bâtiment =~ 250 personnes
- Bâtiments supplémentaires :
- nombre de bâtiments — 10
- nombre d'étages dans le bâtiment/atelier — 2
- nombre de racks de télécommunication dans le bâtiment — 3
- nombre d'employés dans le bâtiment =~ 20 personnes
- Le niveau actuel du cœur du réseau (soit dit en passant, un schéma très répandu que j'ai rencontré plusieurs fois sous une forme ou une autre) est présenté :
- avec 2 commutateurs L2 :
- Ports 1Gb de type RJ-45 — 24
- Ports 1Gb SFP — 4
- avec 1 commutateur L2 :
- Ports 1Gb SFP — 24
- topologie du cœur — anneau
- les liaisons pair à pair entre les commutateurs sont établies à l'aide de fibres optiques
- les commutateurs sont situés dans de petites salles de serveurs avec des armoires
- avec 2 commutateurs L2 :
- Niveau actuel de distribution :
- intégré au niveau du noyau du réseau pour l'agrégation des liens des commutateurs d'accès
- Le routage L3 est transféré au routeur de périmètre et/ou au pare-feu
- Niveau d'accès actuel :
- commutateurs L2 avec 16 ports d'accès RJ-45 à 100 Mb et 2 ports uplink combo gigabit RJ-45/SFP
- les commutateurs sont installés dans des armoires réparties sur plusieurs étages
- topologie des commutateurs d'accès :
- étoile (hub-and-spoke) avec un commutateur de noyau/répartition au centre
- le branchement/spoke représente une chaîne de commutateurs répartis sur les étages — 3 unités en série
- il y a des commutateurs d'accès non gérés
- les commutateurs dans 9 armoires supplémentaires sont connectés via des convertisseurs médias (des appareils convertissant le signal optique en signal électrique)
- Infrastructure câblée actuelle :
- Système de câblage entre les bâtiments :
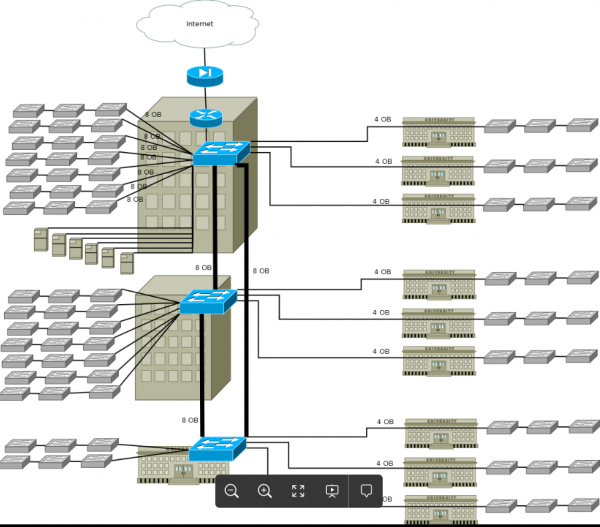
- il existe une fibre optique entre deux principaux bâtiments d'une capacité de 8 fibres
- il y a une fibre optique entre un des bâtiments supplémentaires (où se trouve le commutateur de noyau) et chacun des bâtiments principaux, d'une capacité de 8 fibres chacun
- il y a une fibre optique entre les bâtiments supplémentaires et ceux contenant les commutateurs de noyau d'une capacité de 4 fibres (leur répartition est montrée sur l'image ci-dessous)
- type de fibre dans tous les câbles — monomode/SMF
- sont utilisés des transceivers SFP monomodes à 2 fibres
- certaines fibres sont terminées sur des prises optiques (ODF) dans des salles distinctes (salles de raccordement/serveurs), et certaines fibres dans des armoires de distribution d'étage
- Système de câblage à l'intérieur des bâtiments :
- il existe une structure de câblage mixte entre les salles de serveurs et les premières armoires sur les étages :
- câbles en cuivre Cat5e — 10 unités (ou 100 câbles à paires)
- câble multimode/MMF à fibres optiques de 4 ou 8 fibres — 1 unité
- câble multimode/MMF à 4 fibres entre les armoires d'étage
- câbles en cuivre Cat5e entre les armoires d'étage et les prises d'accès
- centre de données actuel :
- il y a plusieurs serveurs, par exemple 6 unités
- connectés par des ports 1Gb au commutateur de noyau dans le premier bâtiment principal
- toutes les applications de l'entreprise sont hébergées sur des serveurs
- adressage L2, L3 et routage :
- il y a plusieurs VLAN dans le réseau — 2 ou 3 par bâtiment
- les serveurs sont isolés dans un réseau /24
- pour les besoins internes, des réseaux gris de classe B sont utilisés, appartenant à la plage — 172.16.0.0/16
- Les adresses L3 sont terminées sur le routeur de périmètre et/ou sur le pare-feu.
- Une routage statique est utilisé.
- Informations supplémentaires :
- Téléphonie :
- Dans les bâtiments et certains locaux, la téléphonie traditionnelle utilisant des PABX numériques anciens (non IP-PABX) est déployée.
- Il est nécessaire de téléphoner les nouveaux locaux, sans coûts liés à l'installation de lignes en cuivre coûteuses d'une certaine capacité et à la construction d'une infrastructure câblée redondante pour la téléphonie à l'intérieur des bâtiments.
- Au fil du temps, il est prévu d'implémenter la téléphonie IP sur l'ensemble du territoire de l'entreprise, de l'intégrer avec des systèmes CRM et de transférer tous les employés vers celle-ci.
- Capacité des ports :
- Il est nécessaire d'analyser la capacité actuelle des ports de backbone et des ports d'accès, et de réserver au moins 25-30 % pour les besoins futurs.
- Analyser l'adéquation de la capacité actuelle des ports d'accès et des liaisons de backbone.
- Prévoir la présence de ports PoE/PoE+ d'accès pour les dispositifs des systèmes adjacents — vidéosurveillance et téléphonie.
- Vidéosurveillance :
- Il est prévu d'utiliser le réseau de l'entreprise comme transport pour le réseau de vidéosurveillance.
- Il est nécessaire de prévoir la présence de ports PoE pour les caméras de vidéosurveillance.
- Systèmes sans fil :
- Il est prévu d'implémenter une infrastructure sans fil à l'avenir pour la mobilité des employés.
- Il est nécessaire de prévoir la présence de ports PoE pour les points d'accès.
- Budget, délais et exigences en matière d'équipement :
- Utiliser au maximum l'équipement existant.
- Lors de la conception du réseau, prendre en compte la possibilité d'augmenter la capacité du réseau sur N années à venir.
- Lors de la conception du réseau, prévoir le support de toutes les fonctions de sécurité — ici, une liste de fonctionnalités, allant de la sécurité des ports jusqu'à l'authentification et l'autorisation des utilisateurs selon 802.1x.
- Réserver autant que possible des nœuds critiques du réseau d'une importance primordiale — le cœur et le centre de données, et prévoir la possibilité de réserver des nœuds d'importance secondaire — les nœuds de distribution.
- Le budget du projet doit prévoir un financement par étapes successives.
- Le montant du budget — ici chaque entreprise détermine pour elle-même, en se basant sur ses indicateurs financiers.
- Les délais — dans le meilleur des cas, il n'y aura pas de délais clairs ici, car il s'agit d'un projet interne de l'entreprise, réalisé par ses employés, ou bien ils seront relativement confortables — par exemple, 1 an (ou plus). Dans le pire des cas, cela peut être de 3 mois à un semestre.
- résoudre les problèmes actuels du réseau :
- pertes de paquets
- problèmes avec DHCP sur des commutateurs d'accès plus ou moins intelligents, liés à l'utilisation de la famille de protocoles STP pour lutter contre les boucles sur les ports d'accès.
- éliminer la présence d'une interface de serveur DHCP dans chaque VLAN des employés
- apparition de boucles de commutation dues à la connexion non autorisée de commutateurs gérés / non gérés dans les bureaux et au branchement de divers appareils
- la liste peut continuer indéfiniment…
Étape de planification — la caractéristique de l'état de votre réseau actuel, comme je l'ai déjà écrit, dépend de la présence d'un système de surveillance de qualité et de son degré de documentation. À cette étape, vous devrez :
- au minimum, dessiner le réseau existant pour une analyse ultérieure
- collecter des données sur l'équipement :
- trafic sur les ports principaux
- erreurs sur les ports
- charge CPU et consommation de mémoire sur les commutateurs et les routeurs
- décrire les schémas L2-L3 par VLAN et adresses IP
- élever les schémas des chemins de câbles :
- schémas de fibre optique et schémas de connexion des croisements optiques
- schémas de distribution de câbles en cuivre entre les serveurs et les étages
- schémas de distribution de câbles en cuivre entre les étages et les bureaux
- vérifier la présence de croisements optiques et de panneaux de brassage dans les salles serveur et les armoires
- vérifier les schémas d'alimentation électrique dans les armoires serveur et de chaque étage
- vérifier la présence d'UPS et de batteries sur des nœuds critiques
- analyser toutes les données
En me basant sur les données de l'étape de préparation, j'ai obtenu un schéma logique approximatif :

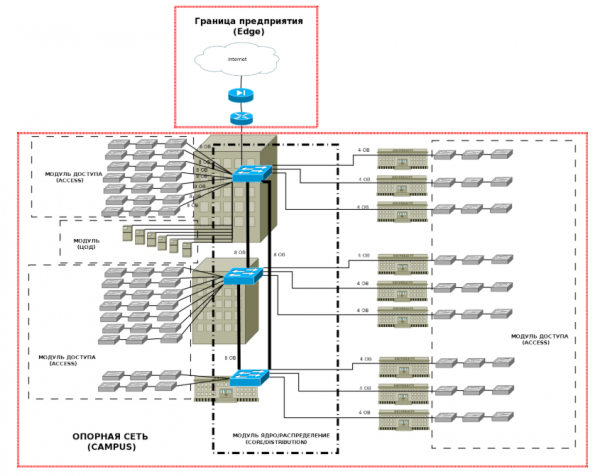
Ensuite, en suivant une approche modulaire, il est nécessaire de distinguer les niveaux et modules de l'entreprise :
Je ne vais pas aborder les frontières (Edge) dans cet article, mais rappeler brièvement les points de base sur chacun des modules Campus :- L'accès — à ce niveau, il doit assurer :
- le nombre nécessaire de ports pour l'accès des utilisateurs au réseau
- la mise en œuvre des politiques de sécurité — filtrage du trafic et des protocoles
- la compression des domaines de diffusion et la segmentation du réseau à l'aide de VLAN
- mise en œuvre de VLAN distincts pour le trafic vocal
- support de la QoS
- support des ports d'accès PoE
- support de l'IP multicast
- redondance des liaisons montantes de communication avec le niveau de distribution (de préférence)
- La distribution - à ce niveau doit être assurée :
- le nombre nécessaire de ports pour connecter les commutateurs d'accès
- agrégation et redondance des liaisons des commutateurs d'accès
- Routage IP
- filtrage des paquets
- support de la QoS
- redondance au niveau des liaisons, du matériel et de l'alimentation électrique (très souhaitable)
- Noyau - doit assurer :
- une vitesse élevée de commutation et de routage des paquets
- le nombre nécessaire de ports pour connecter les commutateurs de distribution
- support du routage IP et des protocoles de routage dynamiques avec une convergence rapide du réseau
- support de la QoS
- fonctionnalité de sécurité pour protéger l'accès au matériel et au plan de contrôle
- redondance au niveau du matériel et de l'alimentation électrique (obligatoire)
- DC - le niveau réseau de ce module doit assurer :
- liaisons de communication à haute vitesse
- le nombre nécessaire de ports pour connecter les serveurs
- redondance des liaisons de communication tant entre les serveurs et les commutateurs du DC qu'entre les commutateurs du DC et le noyau du réseau (obligatoire)
- redondance du matériel et de l'alimentation électrique (obligatoire)
- support de la QoS
Ensuite, nous devons compter nos ports et liaisons de communication et définir les exigences.
Ainsi, nous avons obtenu les données de distribution des ports d'accès par bâtiment. Il est maintenant nécessaire d'analyser les exigences au niveau d'accès et les commentaires et de prévoir des solutions.
Nous allons ensuite compter les ports et liaisons de communication pour les niveaux suivants :
Lors du calcul, nous avons obtenu ce qui suit :
- niveau d'accès — des commutateurs d'accès 24 et 48 ports sont nécessaires, de préférence avec des ports d'accès 1 Gb et des ports uplink optiques SFP avec support PoE et de larges fonctionnalités :
- au total, ils donneront 504 ports d'accès, ce qui couvrira en principe les exigences en ports de secours, si l'on décide d'utiliser 2 ports par poste de travail - un téléphone IP et un port de données.
- Il est possible d'utiliser un commutateur de 48 ports avec fonctionnalité PoE à chaque étage, offrant des ports d'accès pour les exigences :
- de réserve - environ 102 ports de secours (22%) dans les bâtiments principaux. Pour les bâtiments supplémentaires, un peu plus - 25%.
- vidéosurveillance
- réseau sans fil
- niveau de distribution — des commutateurs avec un ensemble de ports SFP de 12 à 48 ports, incluant au moins 2 ports SFP+, avec possibilité de mise en pile et de fonctionnalités avancées, ainsi que des blocs d'alimentation redondants sont requis.
- niveau de cœur — des commutateurs haut débit de 12 à 24 ports SFP/SFP+, prenant en charge à la fois la mise en pile et la mise en cluster avec prise en charge de MC-LAG sont requis. Il convient de noter que des dispositifs de routage peuvent également être utilisés pour l'équilibrage du trafic. Les dernières générations de commutateurs et de routeurs L3 prennent en charge ECMP avec équilibrage du trafic sur 4 chemins ou plus ayant la même métrique.
- niveau des centres de données — des commutateurs de 8 à 24 ports SFP/SFP+, prenant en charge à la fois la mise en pile et la mise en cluster avec prise en charge de MC-LAG sont requis.
Le schéma réseau cible est finalement obtenu
Choix des commutateurs Extreme pour la réalisation du projet
Nous voici donc au moment crucial - le choix des commutateurs pour la réalisation de notre projet. Les commutateurs Extreme suivants conviennent au schéma cible obtenu :
Niveau
Modèle
Ports
Descriptionnoyau
x620-16x-Base *x670-G2-48x-4q-Base*
16 x 10GE SFP+
48x10GE SFP+ et 4×40 GE QSFP+
Pour les besoins principaux du cœur :- liaisons à haute vitesse
- fonctionnalités avancées de routage et de sécurité
- alimentation redondante avec blocs d'alimentation supplémentaires
- prise en charge de la mise en pile et du clustering
Avec des exigences minimales, un commutateur de la série x620 conviendra.
Si des exigences accrues concernant le nombre de ports et une fonctionnalité plus large sont nécessaires, il est recommandé de considérer les commutateurs de la série x670-G2.Centre de données
x620-16x-Base*
x590-24x-1q-2c*
x670-G2-48x-4q-Base*
16 x 10GE SFP+
24x10GE SFP, 1xQSFP+, 2xQSFP28
48x10GE SFP+ et 4×40 GE QSFP+Pour les besoins principaux du centre de données :
- liaisons à haute vitesse
- alimentation redondante avec blocs d'alimentation supplémentaires
- prise en charge de la mise en pile et du clustering
Avec des exigences minimales, un commutateur de la série x620 conviendra.
Si des exigences accrues concernant le nombre de ports et une fonctionnalité plus large sont nécessaires, il est recommandé de considérer les commutateurs de la série x670-G2 et x590-24x-1q-2c.distribution
X460-G2-24x-10GE4-Base*
X460-G2-48x-10GE4-Base*
24x1GE SFP, 8×1000 RJ-45, 4x10GE SFP+
48x1GE SFP, 4x10GE SFP+Pour les besoins principaux de distribution :
- nombre requis de ports optiques
- alimentation redondante avec blocs d'alimentation supplémentaires
- prise en charge de la mise en pile et du clustering
- fonctionnalité L3 requise
Les commutateurs de la série x460-G2 sont idéaux. La présence de blocs d'alimentation redondants avec la possibilité d'extension et d'ajout de ports 10G, CX (pour le stacking) et QSFP+ en fait des commutateurs idéaux pour le niveau de distribution avec des ports allant jusqu'à 1 Gb.
accès
X440-G2-24p-10GE4*
X440-G2-24t-10GE4*
X440-G2-48t-10GE4*
X440-G2-48p-10GE4*
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+ (budget PoE 380 W)
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+ ports combo
48x1000BASE-T(4 x SFP combo), 4x10GE SFP+ ports combo (budget PoE 740 W)Pour les besoins d'accès :
- nombre de ports d'accès nécessaire
- prise en charge PoE/PoE+
- fonctionnalité et possibilité d'extension des ports
- bonus supplémentaire avec prise en charge du stacking avec les ports 10Gb "out of the box"
Je recommande de prêter attention à cette gamme en raison de sa flexibilité en matière de ports, de performance et de fonctionnalités.
*les spécifications des commutateurs choisis peuvent être consultées dans le premier article de la série —
À ce stade, je pourrais conclure l'article, mais j'aimerais aborder deux aspects supplémentaires auxquels tout ingénieur sera confronté lors du développement ou de la mise à niveau de son réseau :
- travail avec des chemins de câbles — fibres et lignes cuivre
- adressage IP
Travail avec des fibres
J'ai présenté ci-dessus le schéma cible auquel il est nécessaire d'aboutir. Pour sa réalisation, le nombre suivant de liaisons pour l'équipement est nécessaire :
Comme le montre le tableau, le nombre minimal de fibres requis pour assurer la redondance des niveaux de réseau (module cœur, centre de données et distributions dans 2 bâtiments) est de 10.
Lors de l'étape de caractérisation du réseau, nous avons constaté qu'il n'y avait que 8 fibres dans le câble entre les bâtiments. Que faire dans une telle situation ?
Je vais proposer plusieurs solutions :
- la première étape évidente consiste à utiliser les fibres libres dans le câble entre le bâtiment 1 — bâtiment 1 et le bâtiment 1 — bâtiment 2 (comme le montre le tableau, seulement 2 des 8 fibres dans chaque câble sont utilisées). Pour cela, il suffit d'installer des croisements optiques entre les croisements dans le bâtiment 1 et d'utiliser, si nécessaire, des modules SFP avec une marge de budget optique.
- La deuxième étape consiste à envisager l'utilisation de la technologie CWDM — la compression de plusieurs longueurs d'onde dans une seule fibre. Cette technologie est beaucoup moins chère que le DWDM et assez simple à mettre en œuvre. Les exigences portent principalement sur la qualité des fibres optiques et des transceivers SFP/SFP+ de certaines longueurs et budgets. Comme je l'ai mentionné dans l'article précédent, la capacité des commutateurs à reconnaître les transceivers de fabricants tiers peut vraiment nous faciliter la tâche et réduire les coûts d'investissement pour construire des câbles optiques supplémentaires.
- En troisième étape, il convient d'envisager la possibilité d'augmenter le nombre de fibres en installant des câbles optiques supplémentaires.
Ensuite, nous examinons le nombre de fibres entre les bâtiments où des commutateurs de répartition et des unités supplémentaires sont installés 2-10. Ici aussi, ce n'est pas si simple :
- D'une part, il manque des fibres pour mettre en œuvre notre schéma cible — deux fibres par commutateur (comme nous le savons, nos câbles contiennent 4 fibres optiques pour chaque unité)
- D'autre part, même en présence d'un nombre suffisant de fibres entre les bâtiments, à l'intérieur des unités, des fibres MMF sont utilisées, ce qui ne nous permettra pas de relier simplement des fibres SMF et MMF (je parle des distances entre les bâtiments supérieures à 300-400 mètres)
Dans de tels cas, les options suivantes peuvent être envisagées :
- Fournir à chaque commutateur des fibres SMF :
- Si la distance le permet, nous pouvons tirer des cordons de patch longs supplémentaires entre les commutateurs. À l'époque, nous utilisions des cordons de patch de 30-50 m de long.
- Installer un câble optique SMF peu coûteux de faible capacité entre les armoires
- En dernier recours, utiliser divers convertisseurs SMF-MMF
- Pour minimiser le nombre de fibres utilisées entre les bâtiments, on peut :
- Utiliser la fonctionnalité d'empilement des commutateurs d'accès x440-G2 — en utilisant 1 fibre SMF vers chaque commutateur par étage, ce qui permettra d'utiliser au lieu de 6 fibres et ports, seulement 3 fibres et ports de chaque côté.
- Utiliser 2 fibres pour connecter le premier commutateur de la branche et le dernier. Agréger les liaisons sur les commutateurs d'accès périphériques et utiliser les protocoles STP dans le cercle ainsi formé.
Adressage IP
Ici, je vais donner un calcul approximatif de l'adressage pour notre schéma.
Actuellement, nous avons plusieurs réseaux de classe B — 172.16.0.0/16. Lors du calcul de l'espace d'adresses IP, je me baserai sur les considérations suivantes :
- 4 bits du deuxième octet désigneront les bâtiments — 172.16.0.0/12.
- Le troisième octet désignera le numéro d'étage dans le bâtiment.
- Le troisième octet = 255 sera alloué aux liaisons point à point des équipements et au réseau de gestion.
- un VLAN de gestion par étage pour gérer les commutateurs.
- un VLAN utilisateur par commutateur (en moyenne 24 ports).
- un VLAN Voix par commutateur (en moyenne 24 ports).
- un VLAN pour le système de vidéosurveillance par étage.
- un VLAN pour les dispositifs Wi-Fi par étage.
J'ai obtenu des tableaux à peu près comme ceux-ci :
Dans le tableau ci-dessus, j'ai donné une répartition approximative des réseaux par bâtiments et étages d'un côté et des réseaux (utilisateurs, gestion et services) de l'autre.
En réalité, le choix du réseau privé 172.16.0.0/12 n'est pas le plus optimal, car il nous limite en nombre de réseaux (de 16 à 31) pour les bâtiments, et il y a aussi des bureaux distants qui nécessitent également une répartition de blocs de réseaux. Peut-être qu'une option plus optimale serait l'utilisation des réseaux 10.0.0.0/8 ou une combinaison des réseaux 172.16.0.0/12 (par exemple pour les besoins de service et les serveurs) et 10.0.0.0/8 (pour les réseaux utilisateurs).
Dans l'ensemble, l'approche pour l'allocation des réseaux IP est également modulaire et il est souhaitable de suivre les règles de synthèse des sous-réseaux en un réseau récapitulatif aux niveaux de distribution, ainsi que sur les routeurs frontaliers dans les bureaux distants. Cela est fait pour plusieurs raisons :
- pour minimiser les tables de routage sur les routeurs
- pour réduire le trafic de contrôle des protocoles de routage (toutes sortes de messages update, en cas d'inaccessibilité des sous-réseaux imbriqués)
- pour simplifier l'administration et améliorer la lisibilité des réseaux L3
Bien que pour les deux premiers points, il convient de noter que les capacités des routeurs modernes sont bien supérieures à celles d'il y a 15-20 ans et permettent de maintenir de grandes tables de routage en mémoire vive, et que le rapport qualité-prix des canaux de communication a diminué par rapport aux prix des temps où les flux E1/T1 (G.703) étaient largement utilisés.
Conclusion
Chers amis, dans cet article, j'ai essayé de résumer autant que possible les principes de base de la conception des réseaux campus. Oui, il y a beaucoup de matériel, et cela sans aborder des sujets tels que :
- l'organisation de la frontière de l'entreprise (qui est une histoire à part avec ses commutateurs, ses pare-feu, ses systèmes IPS/IDS, DMZ, VPN et autres éléments)
- l'organisation des réseaux Wi-Fi
- l'organisation des réseaux VoIP
- l'organisation des centres de données
- la sécurité (qui constitue également un monde à part, en termes de volume et d'exigences, qui n'a rien à envier à la conception d'une infrastructure réseau propre, et parfois la dépasse)
- l'énergie
- la liste peut continuer indéfiniment
En réalité, la conception et la construction du réseau d'une entreprise est une tâche assez complexe, nécessitant beaucoup de temps et de ressources.
Mais j'espère que mon article vous aidera à évaluer et à comprendre, même à un niveau initial, comment aborder cette tâche.
Ce n'est certainement pas le dernier article sur , alors restez à l'écoute pour les mises à jour (, , , )!
- Téléphonie :
- Système de câblage entre les bâtiments :
- Un réseau à trois niveaux se divise en :
Source : habr.com
