

Bienvenue à la troisième leçon du cours . À Nous avons déployé la maquette nécessaire à l'exécution des travaux pratiques. Dans cette leçon, nous examinerons les principes de base de travail avec les journaux sur , nous découvrirons les gestionnaires d'événements, ainsi que les mécanismes de protection des journaux. La partie théorique, ainsi qu'un enregistrement complet de la leçon vidéo, se trouve sous le lien.
Pour collecter des journaux à partir des appareils, il faut les enregistrer sur FortiAnalyzer. Il existe deux options d'enregistrement.
- La première option consiste à activer sur l'appareil à enregistrer l'option « envoyer les journaux à FortiAnalyzer » et à indiquer son adresse IP. Ensuite, un appel à FortiAnalyzer est envoyé pour enregistrer cet appareil. L'administrateur doit approuver ou refuser la demande reçue. Si la technologie des domaines administratifs est activée, FortiGate peut être ajouté à la fois dans le domaine ADOM principal (appelé root, avec lequel nous avons travaillé dans la leçon précédente) et dans un ADOM créé par vos soins, destiné aux appareils FortiGate.
- La deuxième option est ce que l'on appelle l’Assistant d'Enregistrement d'Appareil. L'enregistrement de l'appareil se fait sur FortiAnalyzer lui-même. Pour l'enregistrement, des informations sur l'appareil à enregistrer sont nécessaires : numéro de série, adresse IP, type d'appareil, et version du système d'exploitation. Si la vérification des données réussit, l'appareil est ajouté à la liste de FortiAnalyzer. Si la technologie des domaines administratifs est activée, l'appareil sera automatiquement enregistré dans le domaine administratif approprié. Si vous avez créé plusieurs de ces domaines administratifs, vous devez enregistrer l'appareil à partir de ce domaine administratif où vous souhaitez l'ajouter.
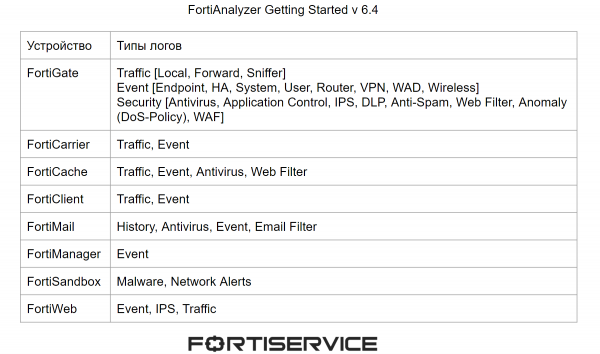
Chaque appareil génère des journaux de différents types. Les principaux types de journaux que peuvent générer les appareils de la société Fortinet sont présentés ci-dessous.
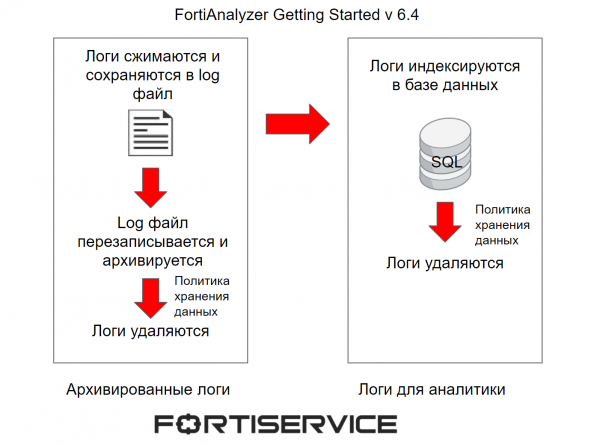
Nous avons déjà parlé du traitement initial des journaux lors de la dernière leçon, mais je pense qu'il est bon de rafraîchir notre mémoire. Les journaux reçus par le FortiAnalyzer sont compressés et enregistrés dans un fichier log. Lorsque ce fichier atteint une certaine taille, il est réécrit et архивé. Ces journaux sont appelés journaux archivés. Ils sont considérés comme des journaux hors ligne, car il est impossible de les analyser en temps réel. Pour consultation, ils ne sont disponibles qu'au format RAW. La politique de conservation des données dans le domaine administratif définit la durée de stockage de ces journaux dans la mémoire du FortiAnalyzer.
En parallèle, les journaux sont indexés dans une base de données SQL pour supporter l'analyse. Ces journaux sont analysés dans FortiAnalyzer en temps réel à l'aide des mécanismes Log View, FortiView et Reports. La politique de conservation des données dans le domaine administratif détermine combien de temps ces journaux seront conservés dans la mémoire du FortiAnalyzer. Une fois que ces journaux ont été supprimés de la mémoire du FortiAnalyzer, ils peuvent rester sous forme de journaux archivés, mais cela dépend de la politique de conservation des données du domaine administratif.
Schématiquement, le processus de traitement des journaux est présenté sur l'illustration ci-dessous.
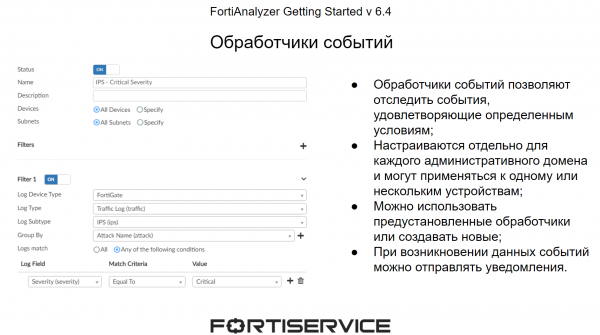
Lorsque les journaux arrivent sur l'appareil, ils sont vérifiés par des gestionnaires d'événements. Cela permet de suivre les événements d'intérêt à l'aide de conditions prédéfinies. Les conditions sont établies sur les paramètres présents dans les journaux au format RAW. Dans le système, chaque domaine administratif dispose d'un ensemble d'événements prédéfinis, mais si nécessaire, il est possible de créer ses propres gestionnaires d'événements. L'avantage principal des gestionnaires d'événements est que lorsqu'un événement d'intérêt se produit, le système peut envoyer des notifications — par email ou vers des serveurs syslog également via SNMP. Cela permet de réagir assez rapidement aux événements survenant dans le réseau.
Parlons maintenant de la protection des journaux. Étant donné que les journaux contiennent des informations importantes sur ce qui se passe dans le réseau, ils doivent être protégés à la fois contre la perte potentielle due à divers pannes et contre la compromission externe. La première technologie qui peut aider à protéger les journaux en cas de pannes diverses est le RAID. Elle permet de diviser l'espace des disques disponibles en plusieurs segments logiques de manière à ce qu'en cas de défaillance d'un ou plusieurs disques (selon le type de RAID), les données ne soient pas perdues. Les principaux types de RAID qui peuvent être utilisés dans FortiAnalyzer sont présentés dans l'image ci-dessous.
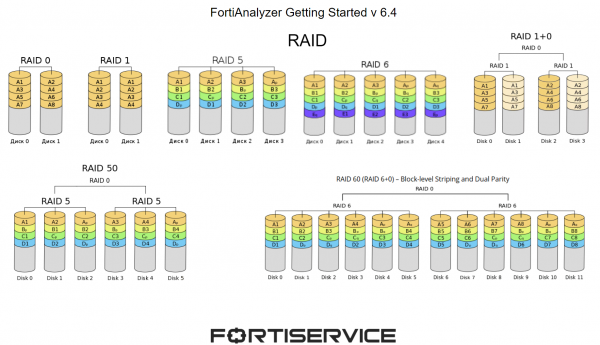
- Le RAID 0 répartit les informations sur 2 disques ou plus. L'objectif principal est la rapidité et la performance. En cas de défaillance d'un ou plusieurs disques, l'ensemble du volume de stockage sera impacté.
- Le RAID 1 répartit des copies d'informations sur 2 disques ou plus. Si un disque tombe en panne, le volume de stockage continuera à fonctionner normalement.
- Le RAID 5 répartit les informations sur plusieurs disques et réserve également un disque dans chaque "chaîne d'information" pour les données de récupération. En cas de défaillance d'un disque, le volume de stockage continuera à fonctionner normalement.
- Le RAID 6 fonctionne de manière similaire, mais réserve deux disques pour les données de récupération.
- Le RAID 10 combine les options RAID 0 et RAID 1. Grâce à cela, il sera possible de continuer à travailler avec les informations si 2 disques tombent en panne (un de chaque type de RAID, sinon il sera impossible de lire les données).
- Le RAID 50 combine les fonctionnalités du RAID 0 et du RAID 5. Dans ce cas, le travail stable avec les informations se poursuivra même si un disque tombe en panne dans chaque RAID 5.
- Le RAID 60 combine les fonctionnalités du RAID 0 et du RAID 6. Dans ce cas, le travail stable avec les informations se poursuivra même si 2 disques tombent en panne dans chaque RAID 6.
Le mécanisme suivant est la sauvegarde des journaux. Il existe plusieurs options de sauvegarde : depuis le menu Log View, où vous pouvez utiliser un filtre spécifique pour sauvegarder les journaux nécessaires, ou Log Browse, d'où vous pouvez télécharger les fichiers de journal enregistrés. Il est également possible de sauvegarder les journaux sur des serveurs externes via l'interface CLI.
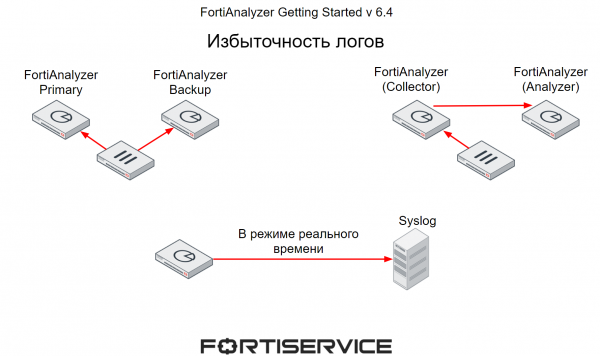
Un autre mécanisme permettant de protéger les informations importantes contenues dans les journaux est la redondance. Il existe également plusieurs options à ce sujet.
- Le premier, où les appareils envoient les journaux directement à deux FortiAnalyzer — l'un est principal, l'autre de secours.
- La deuxième méthode que nous avons déjà discutée lors de la dernière leçon — un FortiAnalyzer fonctionne en mode collecteur et recueille les journaux de divers appareils. À intervalles réguliers, les journaux collectés sont envoyés à un FortiAnalyzer qui fonctionne en mode Analyzer. En cas de défaillance de ce dernier, le collecteur pourra transférer les journaux à un autre FortiAnalyzer.
- Et la troisième option — la transmission des journaux depuis le FortiAnalyzer vers des serveurs externes, par exemple vers Syslog. Dans ce cas, la transmission des journaux se fera en temps réel.
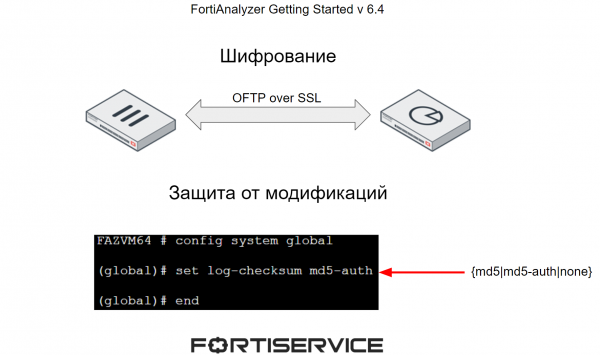
Pour protéger les journaux contre la compromission, deux mécanismes principaux sont utilisés :
- Chiffrement du canal de transmission des données entre le FortiAnalyzer et les autres appareils ;
- Protection des journaux contre la modification par l'ajout d'une somme de contrôle.
Dans le tutoriel vidéo, le matériel théorique mentionné ci-dessus est présenté, ainsi que les aspects pratiques du travail avec les journaux — leur filtrage, visualisation en différents modes, configuration des gestionnaires d'événements. Bonne visualisation !
Lors de la prochaine leçon, nous examinerons en détail les aspects liés aux rapports. Pour ne pas le manquer, abonnez-vous à notre .
Vous pouvez également suivre les mises à jour sur les ressources suivantes :
Source : habr.com
